Registros de Auditoría, Monitoreo e Incidentes de Casino
Un casino en línea requiere tres capacidades complementarias: una bitácora de cambios de negocio y administración, señales de monitoreo de los servicios y un proceso que asigna decisiones durante incidentes. Un tablero en verde no es evidencia verificable, y los logs de depuración no sustituyen el libro contable del monedero. Se necesitan identificadores coherentes, acceso limitado, alertas con responsables y conciliación de los resultados que afectan al jugador. Las obligaciones de conservación y notificación dependen de las licencias y de las normas de cada mercado. [1] [2] [3] [4] [5] [6] [7]
Publicado
La evidencia de auditoría y el monitoreo se relacionan mediante identificadores, pero mantienen controles y funciones independientes.
Contenido
¿Qué deben cubrir la auditoría y el monitoreo de casino?
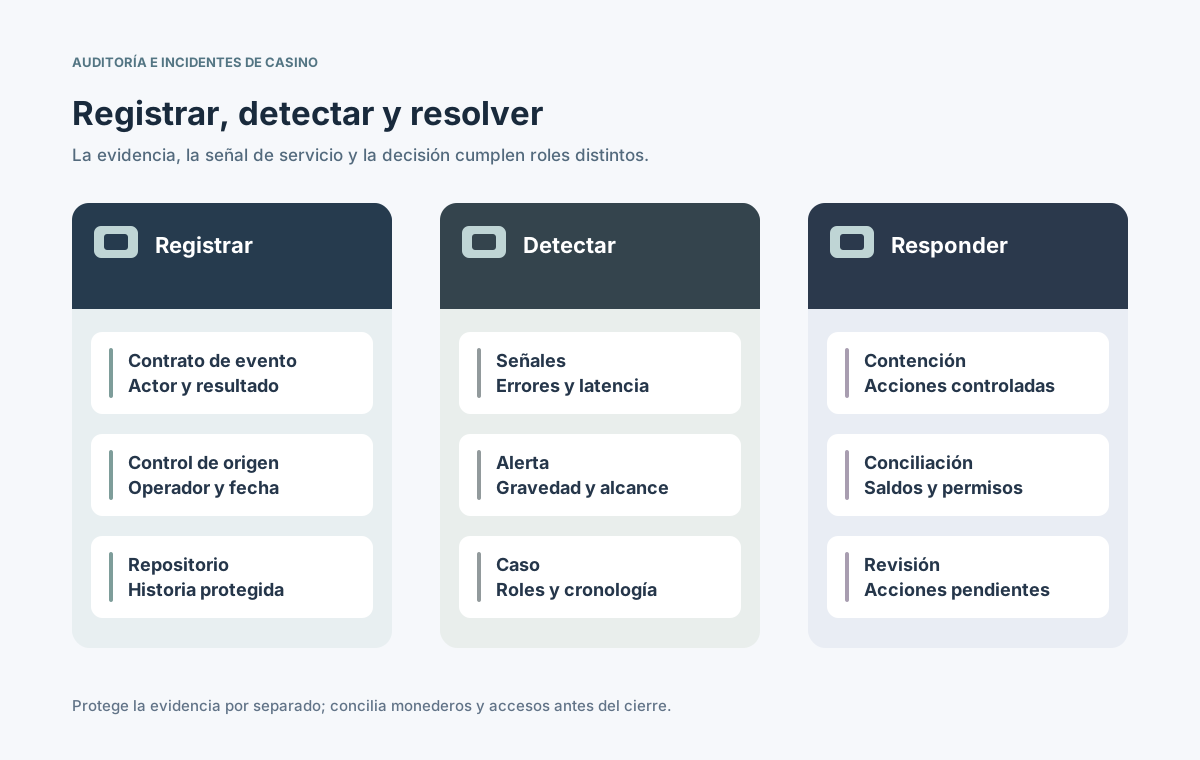
La auditoría documenta cambios importantes: quién los inició, qué entidad se afectó, cuál fue la decisión y su resultado. El monitoreo sigue la salud de los servicios y la gestión de incidentes coordina las medidas cuando existe un impacto grave. Cada componente requiere un responsable, permisos y criterios de conservación propios. [1] [2] [3]
El libro del monedero es la fuente autorizada de transacciones, el sistema de cuentas lo es para restricciones y el adaptador correspondiente para respuestas del proveedor. La auditoría aporta trazabilidad, no otro saldo editable. Distingue eventos de negocio, registros de seguridad, logs técnicos, trazas y métricas. [2] [3]
¿Qué acciones del casino requieren un evento de auditoría?
Prepara un inventario según riesgo con operaciones, finanzas y seguridad. Registra transiciones efectivas y diferencia intentos rechazados de cambios confirmados. Los eventos de KYC, juego responsable y permisos administrativos exigen controles de acceso reforzados. [3] [4] [5]
Familia
Evento de ejemplo
Pregunta clave
Cuenta y KYC
player.verification_changed
¿Qué estado cambió?
Monedero
wallet.adjustment_approved
¿Quién aprobó?
Juego y liquidación
game.round_settlement_finalized
¿Se contabilizó?
Bonos y límites
player.limit_updated
¿Qué regla cambió?
Administrador
admin.role_granted
¿Quién ganó acceso?
Configuración
payment.routing_changed
¿Qué ruta cambió?
Especifica productor, entidad, efecto, lectores permitidos y origen de conciliación. Un acceso privilegiado denegado sigue siendo relevante para seguridad. La falta de una línea de log no demuestra que una acción no ocurrió. [2] [3]
¿Qué campos y protecciones debe tener un evento auditado?
Un sobre de datos consistente permite unir ajustes del backoffice, movimientos del monedero y callbacks. OpenTelemetry propone un modelo para tiempos y severidades; OWASP recomienda registrar contexto útil sin revelar credenciales. Versiona los cambios de significado del esquema. [2] [3]
Incluye event_id, schema_version, event_type, resultado y hora de ocurrencia y recepción si difieren.
Agrega tenant_id, entidad seudonimizada, actor o servicio, función y contexto de autorización.
Transporta correlation_id o trace_id por los servicios, pero no los uses como clave financiera.
Excluye contraseñas, tokens, documentos KYC originales, secretos de pago y datos personales sobrantes.
Sincroniza relojes, verifica integridad y audita el acceso y exportación de evidencias. La copia operativa para búsquedas puede tener una vigencia distinta de los registros contables y pruebas protegidas. [3] [4] [5]
¿Cómo fluye un evento de auditoría entre los sistemas?
El servicio autorizado confirma el cambio de negocio y genera un hecho auditado de manera duradera. El canal valida el esquema, el operador y la clasificación; luego separa evidencia completa de una vista mínima para monitoreo. Un transactional outbox reduce ciertos riesgos, pero los errores de transporte siguen exigiendo control. [2] [3]
Confirma la transacción del monedero, cuenta o configuración con su ID de origen.
Emite un evento único con autor, decisión, resultado y contexto de correlación.
Verifica formato y alcance; registra rechazos y pérdidas de la canalización.
Almacena pruebas protegidas, publica métricas permitidas y compara cantidades con el origen.
⊕Ampliar diagramaLos tableros reciben señales minimizadas; el historial sensible permanece bajo control separado.
No expongas evidencia completa en un panel de acceso general. Contrasta operaciones fuente con eventos recibidos y revisa cualquier brecha de integridad o entrega. [2] [3]
¿Qué métricas y alertas revelan fallas operativas?
Mide los efectos para el jugador además de la disponibilidad de infraestructura. Una API saludable puede ocultar retiros retrasados, rondas sin liquidación o bloqueos sin aplicar. Cada alerta crítica requiere umbral, responsable de guardia y una acción concreta. [1] [6]
Señal
Impacto potencial
Primera medida
Errores de acceso
Jugador bloqueado
Revisar identidad
Diferencia de monedero
Saldo dudoso
Pausar escritura riesgosa
Callbacks atrasados
Rondas pendientes
Verificar proveedor
Cambio admin anómalo
Permiso indebido
Contener cuenta
Retraso de auditoría
Pruebas no disponibles
Revisar canal
Considera tasas, duración, operadores afectados y carga habitual; no avises al equipo por cada reintento. Un aviso urgente debe conducir a una decisión. Contrasta pruebas sintéticas con resultados monetarios reales. [3] [6]
¿Cómo establecer la gravedad y el escalamiento de incidentes?
La clasificación depende del daño: depósitos inaccesibles, créditos equivocados, una cuenta administrativa comprometida y controles de protección del jugador fallidos requieren expertos distintos. Define criterios y un coordinador antes de la emergencia. NIST integra preparación, detección, respuesta y recuperación en la gestión de riesgos. [1] [6]
Abre el incidente con dueño, inicio, mercados, operadores afectados e impacto conocido.
Asigna coordinación, liderazgo técnico, custodia de pruebas y contactos financieros y regulatorios.
Elige medidas de contención reversibles, preserva evidencia y registra autorizaciones.
Mantén una cronología con horarios y actualizaciones internas confirmadas.
Comunica externamente solo hechos verificados. Las obligaciones sobre datos personales y licencias deben revisarse por especialistas del mercado aplicable. [1] [7]
¿Cómo proteger evidencias y decidir los tiempos de conservación?
Las pruebas deben permanecer accesibles aunque falle el servicio de origen. Controla integridad, consultas, exportaciones y transferencias; conserva la cadena de custodia. No existe un plazo universal: depende del tipo de información y de la licencia. Los estándares de la UK Gambling Commission muestran un ejemplo específico del Reino Unido. [3] [4] [5]
Registro
Protección esencial
Base de retención
Auditoría de seguridad
Integridad y roles
Licencia y riesgo
Libro del monedero
Transacción autorizada
Regla financiera
Depuración
Eliminar secretos
Necesidad operativa
Seguridad del jugador
Acceso restringido
Norma aplicable
Decisiones del incidente
Cadena de custodia
Investigación
Distingue archivo original, índices y copias de respaldo. Entrega consultas filtradas a quienes responden, no exportaciones masivas de perfiles; audita todo acceso excepcional. [3] [4] [7]
¿Quién toma decisiones y comunica durante una crisis?
El coordinador organiza la respuesta; ingeniería corrige, finanzas valida efectos monetarios, seguridad del jugador revisa restricciones y soporte comparte información aprobada. Seguridad y cumplimiento analizan la evidencia y los avisos. Las responsabilidades claras evitan reparaciones contradictorias del monedero. [1] [6]
Usa un canal único de coordinación y un registro de decisiones independiente y protegido.
Define quién puede detener y reactivar pagos, juegos y bonos.
Indica a soporte qué está confirmado y qué no; no prometas saldos mientras exista duda.
Evalúa la necesidad de notificar conforme al tipo de incidente y jurisdicción efectiva.
La ICO del Reino Unido describe 72 horas para comunicar determinadas brechas notificables de datos personales bajo UK GDPR. Ese plazo no es una regla general para cada caída del casino ni para todos los países. [7]
¿Cómo recuperar el casino sin introducir nuevos daños?
Reiniciar servidores no equivale a resolver el incidente. Confirma la ingestión de auditoría, acceso, rutas de pago y adaptadores; concilia movimientos del monedero, rondas abiertas y restricciones con sistemas autorizados. Reenviar callbacks sin control de idempotencia puede causar doble abono. [1] [2]
Detén operaciones financieras ambiguas hasta verificar identificadores y estados del libro.
Repite únicamente operaciones ausentes y comprobadas, con claves idempotentes y aprobación.
Verifica autoexclusiones, límites de juego y permisos de administradores después de restaurar.
Comprueba la completitud de auditoría y la operación de alertas antes del cierre.
Realiza un análisis sin culpas y asigna mejoras medibles con fechas y responsables.
Convierte la causa del fallo en nuevas pruebas y procedimientos, incluso si fue una evidencia tardía, un reintento peligroso o una responsabilidad confusa. [1] [6]
¿Qué pruebas acreditan la preparación ante incidentes?
Haz ejercicios de mesa y pruebas técnicas en flujos representativos de mercado, operador, pagos y juegos. Simula privilegios inesperados, pérdida de eventos, acumulación de callbacks, una liquidación incierta y restricciones inactivas. El equipo debe reconstruir el caso sin acceso irrestricto a datos personales. [1] [3] [6]
Verifica esquema, marcas de tiempo, actores, correlación y permisos de eventos críticos.
Pierde, retrasa y duplica mensajes para comprobar que los huecos se detectan.
Activa alertas del monedero, proveedores y seguridad y mide su escalamiento.
Ejercita contención, exportación de pruebas, evaluación regulatoria y mensajes aprobados.
Tras recuperar, concilia dinero y cuentas y registra excepciones y mejoras.
Conserva un acta versionada con tiempos de detección, decisiones, integridad de pruebas, impacto al jugador, conciliación y mercado cubierto. Un tablero bonito no sustituye estos ensayos de respuesta.