Bir çevrim içi casino üç ayrı fakat bağlantılı yeteneğe ihtiyaç duyar: önemli işlemler için denetim izi, hizmet kalitesini izleyen göstergeler ve sorun oluştuğunda kimin ne yapacağını belirleyen olay yönetimi. Yeşil bir gösterge paneli adli kanıt değildir; hata ayıklama günlüğü de cüzdanın esas muhasebe kaydı değildir. Tutarlı olay kimlikleri, yetkili erişim, eyleme dönük uyarılar ve toparlanma sonrasında oyuncu işlemlerinin mutabakatı gerekir. Saklama ve bildirim yükümlülükleri her pazarın mevzuatına ve lisansına göre ayrıca değerlendirilmelidir. [1] [2] [3] [4] [5] [6] [7]
Yayın tarihi
Denetim kanıtı, canlı izleme ve olay kararları ilişkili kimlikler taşır ancak farklı erişim kurallarıyla korunur.
İçindekiler
Casino denetim kayıtları ve izleme neleri kapsamalı?
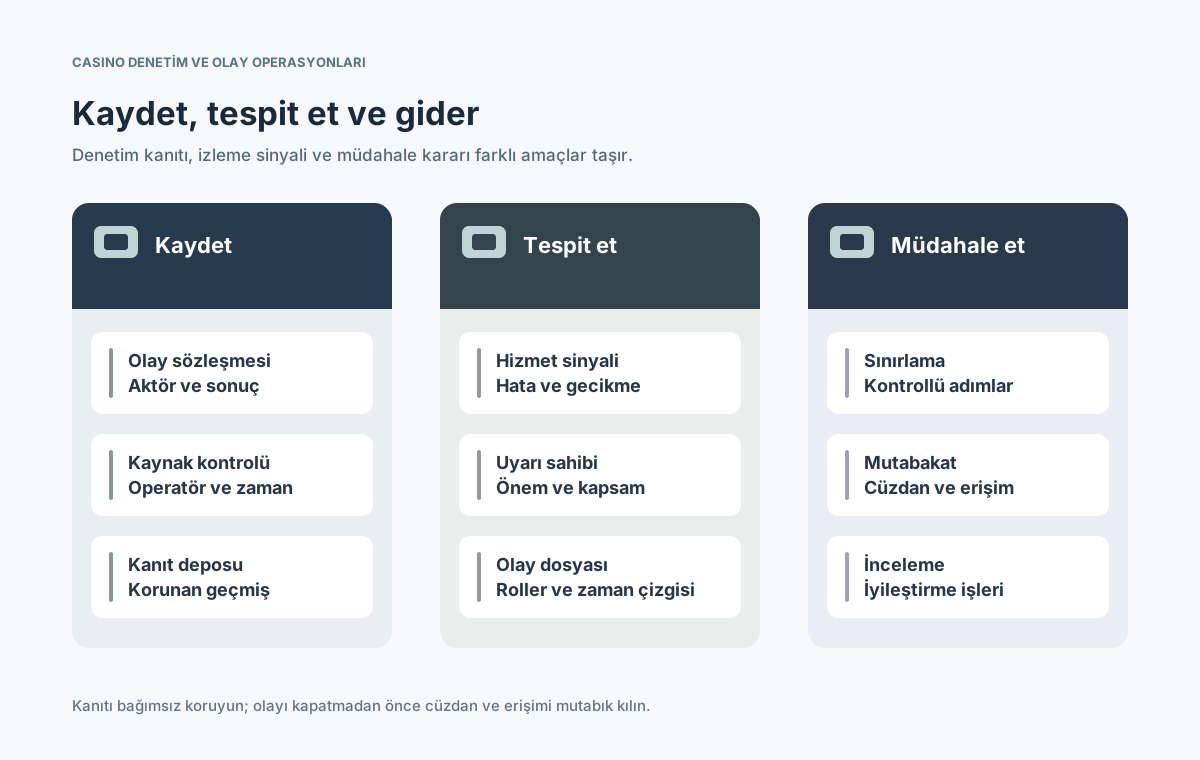
Denetim izi önemli durum değişikliklerinde işlemi başlatanı, etkilenen nesneyi, verilen kararı ve sonucu kaydeder. İzleme hizmetlerin davranışını zaman içinde değerlendirir; olay yönetimi kabul edilemez etki oluştuğunda müdahaleyi koordine eder. Her birinin ayrı veri erişimi, saklama politikası ve sorumlusu olmalıdır. [1] [2] [3]
Para hareketlerinde esas kaynak cüzdan işlem defteri, oyuncu kısıtlarında hesap servisi, sağlayıcı yanıtlarında ilgili adaptördür. Denetim kayıtları bunlara ilişkin kanıt sağlar ama ikinci bir değiştirilebilir bakiye kaynağı olamaz. İş olaylarını, güvenlik kayıtlarını, uygulama günlüklerini, izleri ve metrikleri birbirinden ayırın. [2] [3]
Hangi casino işlemleri denetim olayı üretmeli?
Operasyon, finans ve güvenlik ekipleriyle riske göre sıralanmış bir olay kataloğu oluşturun. Başarılı durum geçişini yalnızca denenen ve reddedilen eylemden ayırın. KYC, sorumlu oyun ve yönetici erişimi gibi hassas alanlarda izleme verisini de rol bazında sınırlayın. [3] [4] [5]
Olay grubu
Örnek olay
Yanıtlanan soru
Hesap ve KYC
player.verification_changed
Durum ne oldu?
Cüzdan
wallet.adjustment_approved
Kim onayladı?
Oyun sonucu
game.round_settlement_finalized
İşlendi mi?
Bonus ve limit
player.limit_updated
Hangi kural?
Yönetici
admin.role_granted
Kim erişim kazandı?
Yapılandırma
payment.routing_changed
Hangi rota?
Her olayın üreticisini, iş nesnesini, etkisini, kimlerin görebileceğini ve mutabakat kaynağını belgeleyin. Reddedilen ayrıcalıklı giriş de güvenlik olayıdır. Kayıt bulunmaması, işlemin gerçekleşmediğini ispatlamaz. [2] [3]
Bir denetim olayında hangi alanlar ve korumalar bulunmalı?
Ortak olay zarfı, backoffice değişikliğini cüzdan kaydı ve sağlayıcı callback'iyle eşleştirir. OpenTelemetry zaman ve ciddiyet alanları için model sunar; OWASP anlamlı bağlam toplarken sırların kaydedilmemesini vurgular. Alan anlamını değiştiren güncellemeleri sürümleyin. [2] [3]
event_id, schema_version, event_type, sonuç ve farklıysa oluşum ile alım zamanlarını yazın.
tenant_id, takma adlı nesne kimliği, aktör veya servis hesabı, rol ve yetki bağlamı ekleyin.
correlation_id veya trace_id değerini servisler arasında taşıyın; finansal işlem anahtarı saymayın.
Parolaları, tokenları, ham KYC belgelerini, kart sırlarını ve gereksiz kişisel alanları ayıklayın.
Saatleri eşitleyin, bütünlüğü denetleyin ve kanıt dışa aktarımlarını kayıt altına alın. Arama için tutulan işletim kopyası, güvenli denetim ve mali kayıtlardan daha kısa süre saklanabilir. [3] [4] [5]
Casino denetim olayı uçtan uca nasıl ilerler?
Yetkili servis iş geçişini tamamlayarak kalıcı biçimde bağlantılı bir olay üretir. Ardışık hat şema, operatör sınırı ve veri duyarlılığını doğrular; korumalı kanıtı daha dar kapsamlı izleme sinyalinden ayırır. Transactional outbox kayıpları azaltabilir, ancak ağ hataları için tutarlılık kontrolü yine gerekir. [2] [3]
Cüzdan, hesap veya ayar değişikliğini asıl işlem kimliğiyle kalıcılaştırın.
Aktörü, kararı, sonucu ve ilişki kimliğini içeren benzersiz olay oluşturun.
Şema ve yetki sınırını kontrol edin; reddedilen ve kaybolan olayları görünür yapın.
⊕Diyagramı büyütOperasyon panelleri sınırlı sinyaller kullanırken hassas denetim kanıtı ayrı saklanır.
Geniş ekiplerin eriştiği panele ham hassas logları yollamayın. Kaynak işlemlerle alınan olayları karşılaştırarak kayıp veya yinelenen kayıtları araştırın. [2] [3]
Hangi metrikler ve alarmlar operasyonel olayı gösterir?
Yalnızca altyapı sağlığını değil oyuncunun yaşadığı etkiyi ölçün. API'nin yanıt vermesi, bekleyen çekimleri, kapanmamış oyun turlarını veya işlenmemiş hesap kısıtlarını gizleyebilir. Her kritik alarmın açıklanabilir eşiği, sahibi ve ilk müdahalesi olmalı. [1] [6]
Sinyal
Olası etki
İlk müdahale
Giriş hataları
Oyuncu erişemez
Kimliği kontrol et
Cüzdan farkı
Bakiye belirsiz
Riskli yazmayı durdur
Callback kuyruğu
Açık oyun turları
Sağlayıcıyı incele
Yönetici anomali
Beklenmeyen yetki
Erişimi sınırla
Denetim gecikmesi
Kanıt geç geliyor
İş hattını incele
Hata oranını, süresini, etkilenen operatörleri ve normal trafiği kullanın. Her tekrar isteği nöbetçiyi uyandırmamalı; alarm bir karara yol açmalıdır. Sentetik kontrolleri gerçek iş sonuçlarıyla karşılaştırın. [3] [6]
Olay ciddiyeti ve eskalasyon nasıl belirlenir?
Önem derecesi gerçek zararla ilişkilidir: para yatırma kesintisi, yanlış ödeme, ele geçirilen yönetici hesabı ve işlemeyen oyuncu koruması farklı yanıtlar ister. Olay ilan koşullarını ve koordinatörü önceden tanımlayın. Güncel NIST yaklaşımı hazırlık, tespit, müdahale ve toparlanmayı risk yönetimiyle birleştirir. [1] [6]
Sahibi, başlama zamanı, etkilenen pazarlar ve oyuncu etkisi olan olay kaydını açın.
Koordinatör, teknik lider, kanıt sorumlusu ve finans veya uyum temsilcisi atayın.
Geri alınabilir sınırlama uygulayın, kanıtın anlık kopyasını koruyun ve onayları yazın.
Zaman damgalı karar çizelgesini tutun ve doğrulanmış iç durumları paylaşın.
Dış açıklamalar doğrulanmış gerçeklerle sınırlanmalı. Veri ihlali veya lisans bildirimi yükümlülüğünü ilgili pazarın hukuk ve uyum ekipleri değerlendirmelidir. [1] [7]
Kanıt, erişim ve saklama politikası nasıl yönetilir?
Kanıt, onu üreten servis bozulduğunda da ulaşılabilir olmalıdır. Bütünlük kontrolü, erişim kaydı, dışa aktarım onayı ve materyal aktarım geçmişini güvence altına alın. Tek bir küresel saklama süresi yoktur. Birleşik Krallık Kumar Komisyonu standartları ülkeye ve lisansa bağlı gereksinimlerin örneğidir. [3] [4] [5]
Kayıt türü
Başlıca koruma
Süre dayanağı
Güvenlik denetimi
Bütünlük ve roller
Risk ve lisans
Cüzdan defteri
Asıl işlem geçmişi
Finans kuralları
Hata ayıklama
Sırları gizleme
Operasyon ihtiyacı
Oyuncu koruması
Kısıtlı erişim
Uygulanabilir ödev
Olay kararları
Kanıt zinciri
Soruşturma ihtiyacı
Ham arşiv, arama dizini ve yedeklemeler için ayrı çizelgeler belirleyin. Müdahale ekibine tüm oyuncu verisini değil filtrelenmiş kayıtları verin; istisnai erişimi de denetleyin. [3] [4] [7]
Casino olayında karar ve iletişimden kim sorumludur?
Olay koordinatörü sürece yön verir; mühendisler düzeltir, finans ekipleri para etkisini, oyuncu güvenliği ekibi kısıtları doğrular. Müşteri hizmetleri onaylanmış bilgileri aktarır; güvenlik ve uyum ekibi kanıt ve bildirimleri değerlendirir. Böylece aynı cüzdanda çelişen düzeltmeler önlenir. [1] [6]
Tek koordinasyon kanalı ve ayrıca erişimi sınırlı karar günlüğü kullanın.
Ödeme, oyun ve bonus süreçlerini kimin durdurup yeniden başlatabileceğini belirleyin.
Desteğe bilinenleri ve belirsizleri bildirin; tartışmalı bakiye için erken söz vermeyin.
Bildirim gereksinimini olay türüne ve geçerli ülke hukukuna göre ayrı inceleyin.
Birleşik Krallık ICO, UK GDPR kapsamındaki bildirimi gereken bazı kişisel veri ihlalleri için 72 saatlik süreyi açıklar. Bu süre her casino kesintisi veya her ülke için genel bir kural değildir. [7]
İkinci bir zarara yol açmadan nasıl toparlanılır?
Sunucuyu yeniden başlatmak yeterli değildir. Denetim alımını, girişleri, ödeme rotalarını ve oyun adaptörlerini doğrulayın; ardından cüzdan kayıtlarını, açık turları ve oyuncu kısıtlarını esas sistemlerle karşılaştırın. Kontrolsüz callback tekrarı çift ödeme oluşturabilir. [1] [2]
Belirsiz mali işlemleri, kimlik ve defter durumları açıklığa kavuşana kadar durdurun.
Yalnızca gerçekten eksik işlemleri idempotency anahtarları ve onayla yeniden deneyin.
Dışlamaları, limitleri ve yönetici izinlerini kurtarma sonrasında doğrulayın.
Olayı kapatmadan önce denetim bütünlüğünü ve uyarıların işlediğini kontrol edin.
Suçlama yerine neden analizine odaklanın, sorumlu ve tarihli düzeltmeler belirleyin.
Kesintiye neden olan eksik kayıt, tehlikeli tekrar veya belirsiz rol gibi mekanizmaları yeni testlere ve nöbetçi kılavuzlarına ekleyin. [1] [6]
Denetim ve olay hazırlığı hangi testlerle doğrulanır?
Farklı operatör, pazar, ödeme ve oyun senaryolarında masa başı ve teknik tatbikatlar yapın. Şüpheli yönetici değişikliği, kaybolan olay, callback birikmesi, belirsiz bakiye ve uygulanmayan oyuncu kısıtını canlandırın. Kişisel verilere sınırsız erişim olmadan zaman çizelgesi kurulabilmelidir. [1] [3] [6]
Yüksek riskli olaylarda şema, saat, aktör, korelasyon ve erişim yetkilerini test edin.
Mesajları geciktirin, düşürün ve çoğaltın; boşlukların görüldüğünü kanıtlayın.
Cüzdan, sağlayıcı ve güvenlik uyarılarını nöbet ve eskalasyonla tetikleyin.
Sınırlamayı, kanıt dışa aktarımını, düzenleyici değerlendirmeyi ve iletişimi deneyin.
Toparlanma ardından para ve hesapları mutabık kılın, istisnaları ve düzeltmeleri kaydedin.
Sürüm numaralı test raporunda tespit süresi, kararlar, kanıt bütünlüğü, oyuncu etkisi, mutabakat sonucu ve pazar kapsamını tutun. Güzel bir panel tek başına müdahale hazırlığı değildir.