Logs de Auditoria, Monitoramento e Incidentes de Cassino
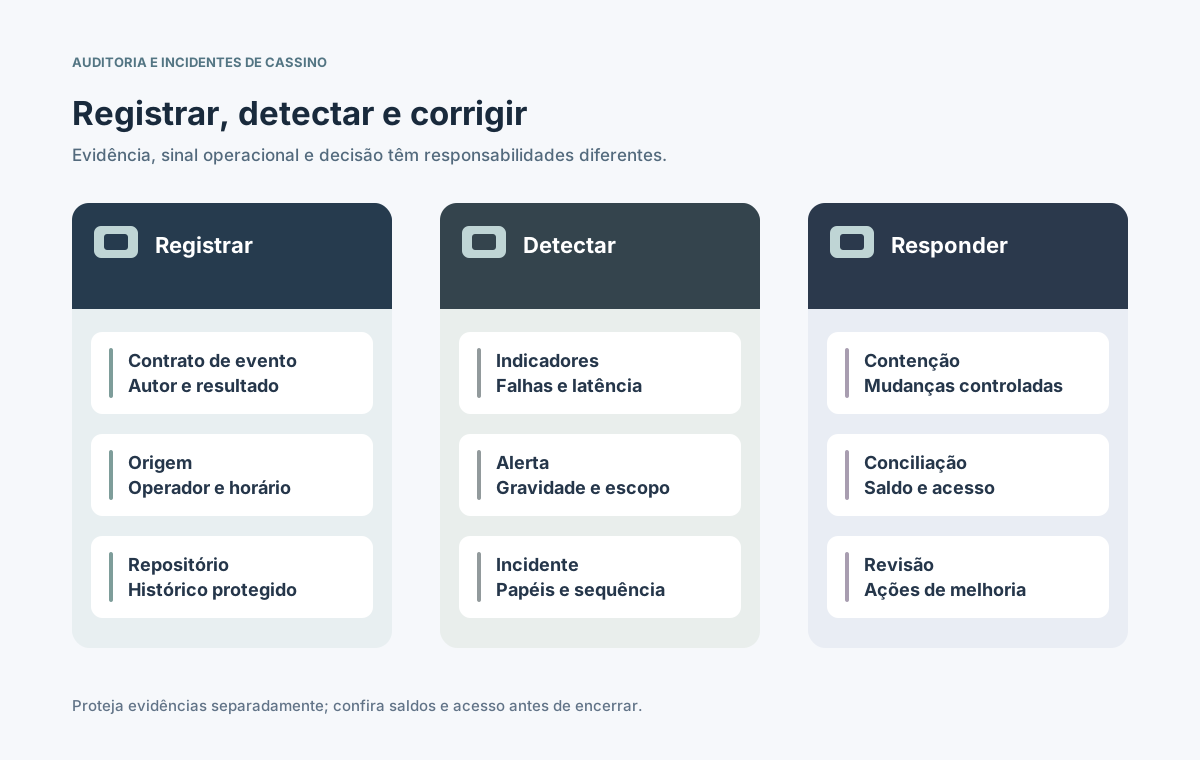
Uma operação de cassino online precisa de três disciplinas distintas e conectadas: trilhas de auditoria para mudanças relevantes, monitoramento de impactos técnicos e de negócio e um processo de incidentes com responsáveis definidos. Um painel verde não constitui evidência forense, e logs de depuração não substituem o razão financeiro da carteira. Identificadores de evento consistentes, acesso controlado, alertas acionáveis e conferência do estado dos jogadores tornam a recuperação verificável. Regras de retenção, auditoria e comunicação devem ser avaliadas segundo a licença e o mercado aplicáveis. [1] [2] [3] [4] [5] [6] [7]
Publicado em
Evidências de auditoria, indicadores operacionais e decisões de incidentes têm correlação, mas permissões distintas.
Neste artigo
O que a auditoria e o monitoramento de cassino devem cobrir?
A trilha de auditoria documenta mudanças significativas: quem iniciou, qual entidade foi afetada, o que foi decidido e qual foi o resultado. O monitoramento observa sintomas ao longo do tempo; a gestão de incidentes coordena a reação quando o impacto se torna inaceitável. Cada função precisa de responsável, controle de acesso e política de retenção própria. [1] [2] [3]
O razão da carteira continua sendo a fonte oficial de movimentos financeiros, o sistema de contas define as restrições e a integração responde pelos callbacks do provedor. O evento de auditoria evidencia o que ocorreu, mas não cria um segundo saldo editável. Diferencie eventos de negócio, segurança, debug, rastros distribuídos e métricas. [2] [3]
Quais ações de cassino devem gerar eventos de auditoria?
Mantenha um catálogo priorizado pelo risco e aprovado por operações, finanças e segurança. Registre transições concluídas e diferencie-as de tentativas rejeitadas. Acesso a dados KYC, proteção do jogador e ações administrativas exige controles mais restritos. [3] [4] [5]
Grupo
Evento de exemplo
Pergunta respondida
Conta e KYC
player.verification_changed
Qual status mudou?
Carteira
wallet.adjustment_approved
Quem aprovou valor?
Jogos
game.round_settlement_finalized
Rodada liquidada?
Bônus e limites
player.limit_updated
Qual regra mudou?
Administração
admin.role_granted
Quem recebeu acesso?
Configuração
payment.routing_changed
Qual rota foi alterada?
Defina para cada evento seu produtor, chave da entidade, resultado de negócio, leitores autorizados e fonte de conciliação. Uma autenticação administrativa negada também importa à segurança. A ausência de linha no log não prova que a ação não ocorreu. [2] [3]
Quais campos e proteções um evento de auditoria precisa ter?
Um envelope padronizado permite relacionar mudanças no backoffice, lançamentos da carteira e respostas de provedores. O modelo OpenTelemetry orienta dados temporais e severidade; o guia OWASP recomenda registrar contexto útil sem expor segredos. Mudanças semânticas exigem versões do esquema. [2] [3]
Grave event_id, schema_version, event_type, resultado e horários de ocorrência e ingestão quando diferentes.
Inclua tenant_id, identificador pseudonimizado da entidade, ator ou conta de serviço, papel e autorização.
Propague correlation_id ou trace_id entre serviços, sem tratá-los como chave financeira.
Remova senhas, tokens, documentos KYC originais, segredos de pagamento e dados pessoais desnecessários.
Sincronize relógios, restrinja consultas, proteja a integridade e audite exportações. A cópia pesquisável para diagnósticos pode ter prazo diferente do registro financeiro ou evidência formal protegida. [3] [4] [5]
Como funciona o fluxo de auditoria de ponta a ponta?
O serviço oficial conclui a transição de negócio e registra uma evidência durável ligada à operação. Um pipeline valida esquema, operador e classificação, depois envia o registro sensível para armazenamento protegido e uma projeção mínima para monitoramento. Um transactional outbox ajuda, mas não elimina perdas e atrasos de transporte. [2] [3]
Confirme a mudança na carteira, conta ou configuração com seu identificador original.
Crie evento único contendo autor, decisão, resultado e contexto de correlação.
Valide esquema, operador e sensibilidade; torne erros de ingestão investigáveis.
Armazene evidência com controles, publique indicadores permitidos e confira a completude.
Não exponha todo o histórico sensível em dashboards amplamente acessíveis. Compare transações da origem com eventos recebidos e investigue lacunas sem confiar apenas em garantias do broker. [2] [3]
Quais métricas e alertas indicam um incidente real?
Meça o impacto no jogador junto com a disponibilidade técnica. Uma API ativa ainda pode ocultar saques pendentes, callbacks de jogos sem liquidação ou bloqueios que não foram aplicados. Defina limites razoáveis, responsáveis pela resposta e uma primeira ação clara. [1] [6]
Sinal
Impacto possível
Resposta inicial
Erro de acesso
Jogador sem login
Verificar identidade
Diferença na carteira
Saldo incerto
Suspender escrita arriscada
Fila de callbacks
Rodadas abertas
Examinar provedor
Acesso admin anômalo
Privilégio indevido
Conter conta
Atraso de auditoria
Evidência tardia
Revisar pipeline
Considere taxa de falhas, duração, operadores afetados e volume esperado em vez de chamar o plantão a cada retry. Alarmes críticos devem sugerir uma decisão; compare verificações sintéticas com resultados financeiros reais. [3] [6]
Como definir gravidade, responsáveis e escalonamento?
A severidade acompanha o dano concreto: depósitos indisponíveis, crédito incorreto, conta administrativa comprometida ou falha de proteção do jogador requerem especialidades distintas. Defina critérios e líder do incidente antes da crise. A orientação atual do NIST integra preparação, detecção, resposta e recuperação à gestão de riscos. [1] [6]
Abra incidente com proprietário, horário, mercados, operadores afetados e impacto observado.
Designe coordenador, técnico principal, guardião de evidências e contatos de finanças e conformidade.
Aplique contenção reversível, preserve os registros e documente autorizações.
Mantenha linha do tempo das decisões e atualizações internas com fatos confirmados.
Comunique externamente apenas conclusões verificadas. Obrigações por violação de dados e licença precisam de análise jurídica de cada mercado e evento. [1] [7]
Como proteger evidências, acesso e prazos de retenção?
A evidência deve sobreviver ao serviço que falhou. Controle integridade, leitura, exportação e transferência dos registros, preservando a cadeia de custódia. Não existe um prazo universal para todos os tipos de dados; normas e licenças locais prevalecem. Os padrões da UK Gambling Commission mostram um contexto regulatório específico. [3] [4] [5]
Classe
Proteção central
Prazo definido por
Auditoria de segurança
Integridade e acesso
Risco e licença
Razão da carteira
Transação original
Regra financeira
Debug e tracing
Segredos removidos
Necessidade operacional
Proteção do jogador
Papel restrito
Deveres aplicáveis
Decisão de incidente
Cadeia de custódia
Investigação exigida
Separe regras para arquivo bruto, índice pesquisável e backups. Equipes de resposta devem obter extratos filtrados, não cópias indiscriminadas de perfis; acessos excepcionais também ficam registrados. [3] [4] [7]
Quem decide e comunica durante o incidente?
O coordenador organiza o trabalho e a linha do tempo; engenharia limita a falha, finanças verifica valores, segurança do jogador confirma restrições e atendimento transmite mensagens aprovadas. Segurança da informação e conformidade avaliam provas e notificações. Dividir papéis evita correções incompatíveis no mesmo saldo. [1] [6]
Mantenha canal único de coordenação e registro protegido das decisões.
Determine quem pode pausar ou reiniciar pagamentos, jogos e promoções.
Informe ao suporte fatos conhecidos e dúvidas, sem prometer saldo antes da conciliação.
Analise deveres de notificação segundo a legislação e o tipo de violação efetiva.
O ICO britânico descreve 72 horas para comunicar certas violações notificáveis de dados pessoais sob o UK GDPR. Não se trata de prazo geral para qualquer indisponibilidade nem para todos os países. [7]
Como recuperar sem causar erros adicionais?
Voltar a responder requisições não encerra um incidente. Verifique ingestão de auditoria, login, rotas de pagamento e conectores, depois concilie lançamentos, rodadas abertas, limites e bloqueios com as fontes oficiais. Repetir callbacks sem idempotência pode duplicar créditos. [1] [2]
Pause movimentações financeiras ambíguas até validar identificadores e lançamentos no razão.
Reexecute somente transações comprovadamente ausentes, com chave de idempotência e aprovação.
Confira autoexclusões, limites de jogadores e permissões de administradores após o retorno.
Valide completude dos registros e o funcionamento de alertas antes de encerrar.
Faça revisão sem culpabilização com melhorias mensuráveis, responsáveis e datas.
Transforme a falha específica em testes de regressão, procedimentos e alarmes, incluindo atrasos de eventos ou ambiguidades de responsabilidade. [1] [6]
Quais testes demonstram prontidão para auditoria e incidentes?
Faça exercícios de mesa e técnicos em caminhos reais de operador, mercado, pagamento e provedor. Simule acesso admin suspeito, perda de evento, fila de callbacks, saldo incerto e falha de proteção do jogador. A equipe deve reconstituir os fatos sem acesso irrestrito a dados pessoais. [1] [3] [6]
Teste esquema, tempo, ator, correlação e permissões em eventos críticos.
Atrase, descarte e duplique mensagens; comprove que lacunas ficam visíveis.
Dispare alertas financeiros, de provedor e de segurança com escalonamento real.
Exercite contenção, exportação de evidências, avaliação regulatória e comunicação.
Após a recuperação, concilie contas e carteiras e registre pendências e responsáveis.
Produza relatório versionado com tempo de detecção, decisões, qualidade das evidências, impacto no jogador, conciliação e mercado coberto. Apenas exibir métricas em uma tela não comprova capacidade de resposta.