Casino-Audit-Logs, Monitoring und Incident Management
Für den sicheren Betrieb eines Online-Casinos braucht es drei getrennte Funktionen: nachvollziehbare Aufzeichnungen wichtiger Änderungen, eine Überwachung technischer und fachlicher Symptome sowie einen klaren Prozess zur Steuerung von Vorfällen. Ein grünes Dashboard ist kein belastbarer Nachweis und ein Debug-Log ersetzt kein Finanzjournal. Einheitliche Ereigniskennungen, eingeschränkte Zugriffe, zuständige Alarmempfänger und die Abstimmung des tatsächlichen Spielerzustands bilden die Grundlage. Aufbewahrungsfristen und Meldepflichten müssen je Markt und Lizenz gesondert geprüft werden. [1] [2] [3] [4] [5] [6] [7]
Veröffentlicht
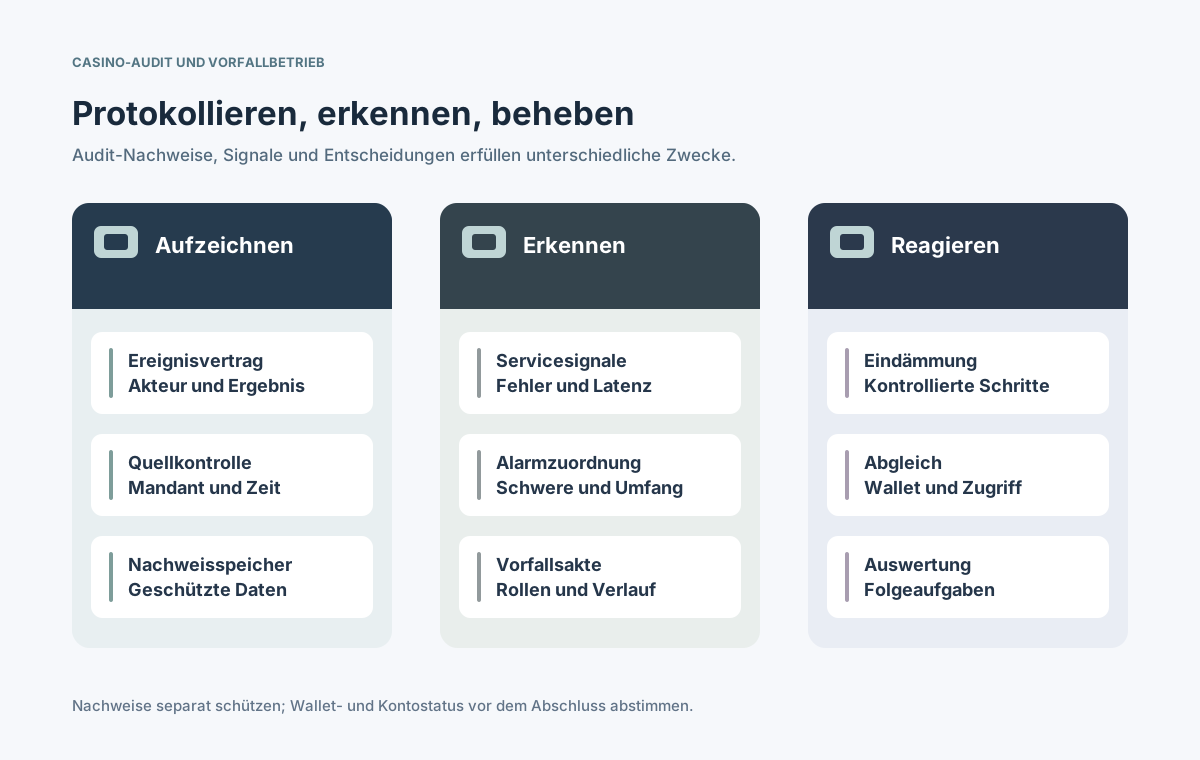
Audit-Nachweise, Live-Monitoring und Incident-Entscheidungen werden über Korrelation verknüpft, bleiben aber getrennt geschützt.
Inhalt
Was müssen Casino-Audit und Monitoring abdecken?
Ein Audit-Trail hält fest, wer eine wesentliche Änderung ausgelöst hat, welche Entität betroffen war und welche Entscheidung umgesetzt oder abgewiesen wurde. Monitoring beobachtet die Dienstqualität; das Incident Management übernimmt die Koordination bei unzulässigen Auswirkungen. Jede Funktion benötigt eigene Verantwortliche, Berechtigungen und Aufbewahrungsregeln. [1] [2] [3]
Das Wallet-Journal bleibt maßgeblich für Geldbewegungen, der Kontodienst für Limits und Sperren und der jeweilige Adapter für Provider-Antworten. Audit-Ereignisse dokumentieren Änderungen, dürfen aber keine zweite editierbare Saldenquelle bilden. Fachliche Audits, Sicherheitsprotokolle, Debug-Daten, Traces und Metriken müssen getrennt definiert werden. [2] [3]
Welche Casino-Aktionen benötigen Audit-Ereignisse?
Erstellen Sie mit Betrieb, Finanzen und Security einen risikobasierten Ereigniskatalog. Er sollte die tatsächlich abgeschlossene Zustandsänderung von bloßen Versuchen und abgewiesenen Aktionen unterscheiden. Besonders sensible KYC-, Spielerschutz- und Administrationsdaten erhalten zusätzliche Zugriffsbeschränkungen. [3] [4] [5]
Bereich
Beispielereignis
Prüffrage
Konto und KYC
player.verification_changed
Welcher Status?
Wallet
wallet.adjustment_approved
Wer genehmigte?
Spielabrechnung
game.round_settlement_finalized
Wurde verbucht?
Limits
player.limit_updated
Welche Regel?
Adminrechte
admin.role_granted
Wer erhielt Zugriff?
Konfiguration
payment.routing_changed
Welche Route?
Notieren Sie pro Ereignis Quelle, Entität, Geschäftswirkung, Lesekreis und System für den Abgleich. Fehlgeschlagene privilegierte Zugriffe sind sicherheitsrelevant, auch ohne Zustandswechsel. Fehlende Logzeilen beweisen nicht, dass keine Aktion stattfand. [2] [3]
Welche Felder und Schutzmaßnahmen gehören in Audit-Daten?
Ein konsistenter Datensatz verknüpft Backoffice-Aktionen, Wallet-Buchungen und Provider-Callbacks. Das OpenTelemetry-Datenmodell behandelt Zeit und Schweregrad, OWASP empfiehlt aussagekräftigen Kontext bei konsequenter Geheimnisvermeidung. Semantische Schemaänderungen brauchen eine Version. [2] [3]
event_id, schema_version, event_type, Ergebnis und gegebenenfalls getrennte Ereignis- und Empfangszeit erfassen.
Mandantenkennung, pseudonyme Objekt-ID, Akteur oder Dienstkonto, Rolle und Berechtigungskontext hinzufügen.
correlation_id oder trace_id über Dienste hinweg mitführen, jedoch nicht als Finanzschlüssel verwenden.
Passwörter, Tokens, KYC-Rohdokumente, Kartendaten und unnötige personenbezogene Felder vor dem Speichern entfernen.
Synchronisierte Uhren, nachvollziehbare Transformationen, Integritätsprüfungen und rollenbasierter Zugriff sind Pflicht im Betriebsmodell. Eine Diagnosekopie darf kürzer verfügbar sein als geschützte Audit- oder Finanznachweise. [3] [4] [5]
Wie läuft ein Casino-Audit-Ereignis durch die Systeme?
Der fachlich zuständige Dienst schließt die Aktion ab und erzeugt einen dauerhaft nachvollziehbaren Audit-Fakt. Eine Pipeline kontrolliert Schema, Mandant und Sensitivität, bevor sie Nachweise und für das Monitoring minimierte Projektionen trennt. Ein Transactional Outbox kann Verluste reduzieren, ersetzt aber keine Kontrolle des Transportzustands. [2] [3]
Verbindliche Änderung und zugehörige Transaktionskennung im Quellsystem festschreiben.
Eindeutiges Ereignis mit Akteur, Entscheidung, Ergebnis und Korrelation erzeugen.
Schema und Zugriffsbereich prüfen; abgewiesene oder verlorene Daten sichtbar machen.
Nachweis geschützt ablegen, erlaubte Metriken publizieren und Vollständigkeit abstimmen.
Geben Sie keine vollständigen vertraulichen Auditdaten in eine breit zugängliche Konsole. Vergleichen Sie Quelltransaktionen mit empfangenen Ereignissen und untersuchen Sie Lücken, statt Broker-Garantien zu überschätzen. [2] [3]
Welche Kennzahlen und Alarme deuten auf einen Vorfall hin?
Berücksichtigen Sie konkrete Spielerauswirkungen. Funktionierende API-Endpunkte können dennoch offene Spielrunden, blockierte Auszahlungen oder unwirksame Ausschlüsse verdecken. Jeder wichtige Alarm braucht eine sinnvolle Schwelle, einen diensthabenden Besitzer und einen ersten überprüfbaren Schritt. [1] [6]
Signal
Möglicher Effekt
Erstmaßnahme
Loginfehler
Kein Spielerzugang
Identität prüfen
Wallet-Differenz
Unklarer Kontostand
Buchungen begrenzen
Callback-Rückstand
Offene Spielrunden
Provider prüfen
Admin-Anomalie
Unerwartete Rechte
Zugang eindämmen
Audit-Verzögerung
Belege fehlen zeitnah
Pipeline prüfen
Bewerten Sie Fehlerrate, Dauer, betroffene Mandanten und normale Last. Nicht jeder Retry verdient einen Bereitschaftsruf. Prüfen Sie synthetische Tests gegen reale geschäftliche Ergebnisse. [3] [6]
Wie werden Schweregrad und Eskalation festgelegt?
Die Schwere richtet sich nach der tatsächlichen Wirkung: Ein Zahlungsausfall, falsche Gutschriften, kompromittierte Administratoren und gebrochene Spielerschutzregeln benötigen unterschiedliche Spezialisten. Legen Sie Auslöser und Incident Commander im Voraus fest. NIST beschreibt die Einbettung von Erkennung, Reaktion und Wiederherstellung in das Risikomanagement. [1] [6]
Vorfallsakte mit Verantwortlichem, Beginn, betroffenen Märkten, Mandanten und Spielerfolgen eröffnen.
Koordination, technische Leitung, Nachweisverantwortung sowie Compliance und Finanzen besetzen.
Reversible Eindämmung auswählen, Belege sichern und Entscheidungen protokollieren.
Einen zeitgestempelten Verlauf führen und intern regelmäßig bestätigte Fakten melden.
Externe Aussagen müssen überprüft sein. Bei möglicher Datenschutzverletzung oder Lizenzpflicht entscheiden zuständige Rechts- und Compliance-Teams anhand des jeweils anwendbaren Rechts. [1] [7]
Wie werden Beweise, Aufbewahrung und Zugriff geregelt?
Nachweise müssen den Ausfall ihrer Quellsysteme überstehen. Dokumentieren Sie Integrität, Zugriffsrechte, Exporte und die Übergabe von Material. Es existiert keine für alle Datentypen und Märkte gültige Frist. Die technischen Sicherheitsstandards und Audit-Hinweise der UK Gambling Commission illustrieren einen länderspezifischen Rahmen. [3] [4] [5]
Datenklasse
Schutzprinzip
Fristgrundlage
Security-Audit
Integrität und Rollen
Risiko und Lizenz
Wallet-Journal
Verbindliche Buchungen
Finanzvorgaben
Debug/Trace
Keine Geheimnisse
Betriebszweck
Spielerschutz
Strenge Zugriffsrollen
Schutzpflichten
Incident-Protokoll
Nachweiskette
Untersuchungspflichten
Roharchiv, Suchindex und Backups brauchen eigene geprüfte Regeln. Incident-Teams sollten gefilterte Auszüge statt vollständiger personenbezogener Exporte erhalten; Sonderzugriffe werden selbst auditiert. [3] [4] [7]
Wer entscheidet und kommuniziert während einer Störung?
Die Incident-Leitung koordiniert, Engineers beheben, Finanzen prüfen Geldwirkungen, Spielerschutzteams bestätigen Einschränkungen, der Support kommuniziert Freigaben. Security und Compliance bewerten Nachweise und Meldepflichten. Solche Grenzen verhindern widersprüchliche Reparaturen am selben Wallet. [1] [6]
Einen gemeinsamen Incident-Kanal und ein separat geschütztes Entscheidungsprotokoll verwenden.
Befugnisse zum Stoppen und Wiederanlaufen von Zahlungen, Spielen und Boni vorab definieren.
Dem Support bestätigte Fakten und offene Fragen liefern, keine ungesicherten Salden zusagen.
Meldepflichten nach zutreffendem Markt, Datenart und Vorfallschwelle prüfen.
Die britische ICO erläutert eine 72-Stunden-Meldung für meldepflichtige personenbezogene Datenschutzverletzungen nach UK GDPR. Diese Frist gilt nicht für jede Störung und nicht automatisch außerhalb dieses Regelwerks. [7]
Wie gelingt eine sichere Wiederherstellung ohne Folgeschäden?
Die Wiedererreichbarkeit des Systems genügt nicht. Kontrollieren Sie Login, Audit-Eingang, Zahlungsrouten und Provideradapter und gleichen Sie anschließend Wallet-Buchungen, offene Spielrunden und Kontosperren mit den verbindlichen Quellen ab. Ungeprüftes Callback-Replay kann doppelte Gutschriften erzeugen. [1] [2]
Mehrdeutige Finanzvorgänge bis zur Prüfung von IDs und Ledger-Status pausieren.
Nur eindeutig fehlende Operationen mit Idempotenzschlüsseln kontrolliert wiederholen.
Ausschlüsse, Limits und Adminrollen nach dem Neustart fachlich verifizieren.
Audit-Vollständigkeit und Alarmierung vor dem Abschluss nachweisen.
Ursachen ohne Schuldzuweisung analysieren und messbare Aufgaben mit Terminen vergeben.
Nehmen Sie die konkrete Fehlerursache in Regressionstests, Runbooks und Alarmregeln auf, auch wenn sie in einer verspäteten Audit-Nachricht oder unklarer Zuständigkeit lag. [1] [6]
Welche Tests belegen Audit- und Incident-Bereitschaft?
Proben sollten echte Betreiber-, Markt-, Zahlungs- und Providerpfade simulieren. Testen Sie unbefugte Adminänderungen, verlorene Auditdaten, Callback-Staus, unklare Wallet-Buchungen und gebrochene Spielersperren. Das Team muss eine Timeline auch ohne unbeschränkten Zugriff auf Personendaten rekonstruieren können. [1] [3] [6]
Ereignisschema, Zeit, Akteur, Korrelation und Rollenrechte für riskante Änderungen prüfen.
Ereignisse verzögern, duplizieren und ausfallen lassen; erkennbare Lücken nachweisen.
Finanz-, Provider- und Sicherheitsalarme inklusive Bereitschaft und Eskalation auslösen.
Eindämmung, Nachweisexport, Meldeentscheidung und freigegebene Kommunikation üben.
Nach dem Neustart Wallet und Kontozustand abstimmen, Risiken und Folgemaßnahmen signieren.
Dokumentieren Sie Version, Entdeckungszeit, Entscheidungen, Nachweisqualität, Auswirkung, Abgleich und Geltungsmarkt. Ein schönes Dashboard ist noch keine nachgewiesene Incident-Fähigkeit.