Sebuah layanan dapat mengirim permintaan API, mengalami timeout, lalu mencoba lagi tanpa mengetahui apakah transaksi awal sudah berhasil disimpan. Agregator game dan antrean pesan juga dapat mengirim ulang callback yang sama. Apabila setiap kiriman dianggap sebagai debit, kredit, pembatalan, atau bonus baru, operator kasino akan menghadapi selisih finansial nyata. Karena itu, percobaan pengiriman harus dipisahkan dari transaksi bisnis; satu peristiwa keuangan hanya boleh memengaruhi buku besar operator sekali. Setiap penyedia menetapkan ID transaksi, kode duplikat, dan kebijakan retry sendiri, sehingga tidak ada satu respons universal untuk semua integrasi. Artikel ini menjelaskan penerimaan terautentikasi, pencatatan atomik, jawaban aman, peristiwa tidak berurutan, rekonsiliasi, dan pengujian operasional. [1] [2] [4]
Diterbitkan
Pengiriman pesan bisa berulang, tetapi efek keuangan satu transaksi harus tetap tunggal.
Daftar isi
Mengapa callback yang sama diterima lebih dari sekali?
Pengirim bisa kehilangan respons HTTP walaupun penerima sudah berhasil mencatat transaksi. Pengirim kemudian mencoba lagi, atau antrean mengirim ulang pesan yang belum tercatat pengakuannya. Pengiriman minimal sekali memang dapat menghasilkan duplikat dan umumnya tidak menjamin urutan. Pesan berulang belum tentu penipuan maupun transaksi bisnis baru. [4] [5]
Di kasino, debit, kredit, atau reversal wallet yang sama tidak boleh dijalankan dua kali karena pesan tiba lagi. Efek bisnis, penerimaan callback, dan pengiriman respons HTTP memiliki siklus berbeda. St8 dan 7SoftTech mengandalkan ID transaksi untuk mengenali pengulangan, tetapi aturan respons dan kasus khusus mereka berbeda. [1] [2]
ID apa yang masuk ke kunci idempotensi?
Bedakan ID percobaan pengiriman, identitas penyedia yang terautentikasi, ID transaksi bisnis, jenis tindakan, transaksi asli yang dirujuk, dan ronde permainan. Kunci yang mencegah pengaruh keuangan ganda harus berasal dari identitas bisnis yang disepakati. Perhatikan ruang lingkup keunikan karena penyedia atau tenant berbeda dapat memakai ID yang sama. [1] [2] [3]
Pengenal
Kegunaan
Aturan kontrol
Penyedia / tenant
Menentukan ruang nama
Verifikasi asal
ID transaksi
Identitas perpindahan dana
Unik menurut kontrak
Jenis operasi
Debit, kredit, pembatalan
Ikuti model API
ID event / delivery
Identitas satu pesan
Belum tentu kunci wallet
ID transaksi asal
Mengaitkan reversal
Periksa referensi
Ronde dan pemain
Memberi konteks
Bukan pengganti ID transaksi
Simpan sidik jari parameter dan status transaksi bersama kunci. Jika ID sama disertai nilai, mata uang, atau pemain berbeda, hal itu adalah konflik, bukan alasan untuk mencatat gerakan dana baru. AWS menjelaskan konsep maksud permintaan yang sama untuk retry aman. [3] [4]
Apa yang wajib diverifikasi sebelum mengecek duplikat?
Validasi tanda tangan atau bukti autentikasi berdasarkan isi permintaan yang ditentukan oleh penyedia. Kemudian pastikan sumber memiliki izin bagi operator, pemain, wallet, mata uang, jenis tindakan, dan sesi terkait. ID yang pernah terlihat dalam pesan palsu tidak membuktikan transaksi pernah terjadi. OWASP menganjurkan pemeriksaan keaslian webhook sebelum deduplikasi. [1] [6]
Periksa tanda tangan, rentang waktu, dan perlindungan replay dengan aturan penyedia terkait.
Petakan penyedia terautentikasi ke operator, pemain, wallet, dan mata uang yang benar.
Validasi ID, ketelitian nominal, jenis tindakan, serta referensi transaksi asal.
Bandingkan hash isi pesan dengan data awal yang tersimpan sebelum menyebutnya duplikat.
Simpan ID aman, waktu, dan hash untuk audit tanpa membocorkan kredensial atau data pribadi berlebihan. Jangan menjawab berhasil pada callback palsu hanya karena ID transaksinya cocok dengan data yang pernah dicatat. [2] [6]
Bagaimana alur lengkap callback yang aman terhadap retry?
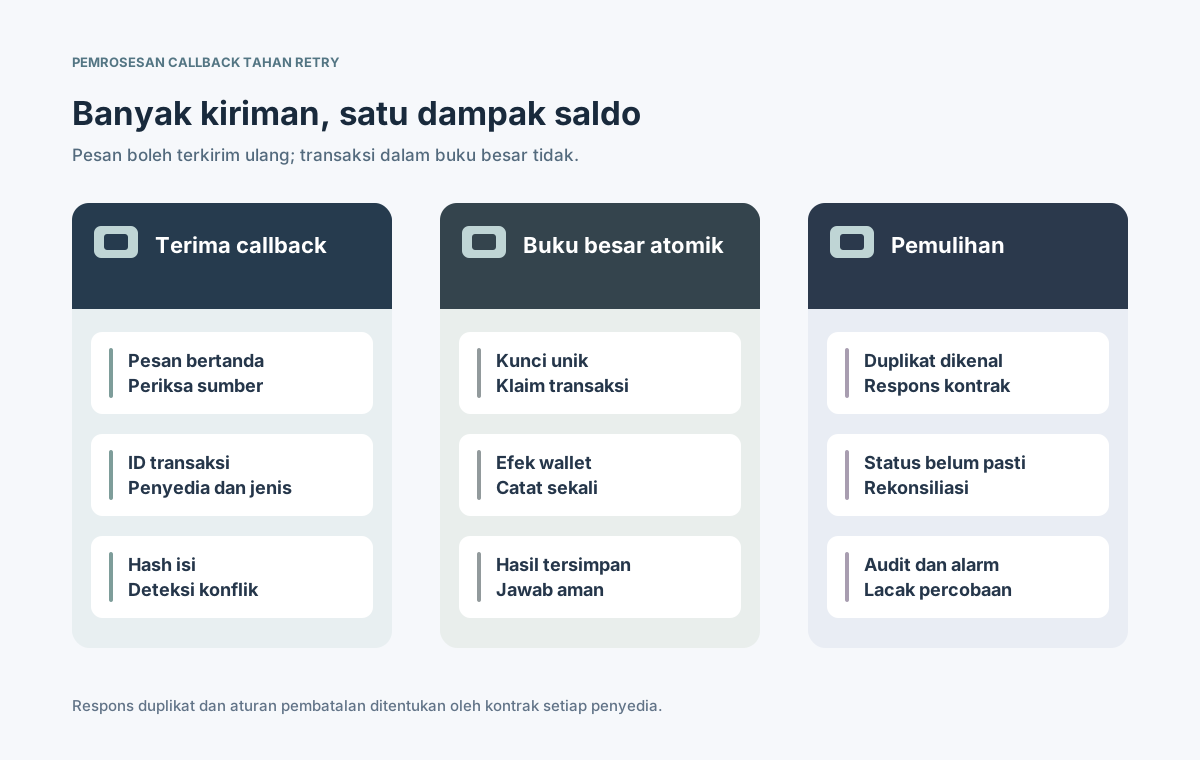
Setelah autentikasi, server menemukan atau mengklaim kunci bisnis unik, memeriksa isi, menjalankan efek saldo yang sah, dan menyimpan hasilnya di dalam satu transaksi database. Pengiriman identik berikutnya mengembalikan hasil yang sudah dicatat tanpa menyentuh saldo kembali. Hasil yang belum pasti dialihkan ke rekonsiliasi. [1] [4] [6]
Autentikasi callback, penyedia, serta pemain internal yang diizinkan.
Susun kunci bisnis sesuai kontrak dan cek transaksi asal untuk setiap pembatalan.
Temukan atau klaim transaksi secara atomik, lakukan pencatatan satu kali, dan simpan hasil.
Berikan respons khusus penyedia atau rekonsiliasi kasus yang belum pasti tanpa efek kedua.
⊕Perbesar diagramBeberapa percobaan pengiriman dapat merujuk satu transaksi bisnis yang tersimpan.
Commit database dan pengiriman respons HTTP biasanya tidak dapat digabung menjadi satu operasi atomik lintas sistem. Antisipasi keadaan ketika pencatatan sukses tetapi balasan hilang. Pengirim akan mencoba lagi walaupun pergerakan dana yang sama sebenarnya sudah selesai. [4] [7]
Bagaimana database menjamin hanya satu efek keuangan?
Tetapkan batas UNIQUE nyata pada kunci bisnis dan kerjakan pendaftaran callback, pergerakan ledger, serta hasil akhir di bawah transaksi yang sesuai. SELECT terpisah sebelum UPDATE tidak aman pada akses bersamaan: dua worker dapat sama-sama melihat kunci belum ada. Keunikan database dan mekanisme penguncian harus menjadi penjaga terakhir. [3] [4]
Keadaan
Tindakan aman
Uji kegagalan
Kunci baru sah
Catat efek satu kali
Dua kiriman bersamaan
Selesai, isi sama
Baca hasil tersimpan
Tidak kredit lagi
Sedang diproses
Tunggu atau rekonsiliasi
Worker bersaing
ID sama, isi berbeda
Tolak konflik
Nominal atau pemain berubah
Rollback sebelum commit
Retry terkendali
Crash setelah klaim
Antrean inbox peristiwa berguna, tetapi penerimaan pesan bukan bukti dana telah diposting. Simpan siklus transaksi, referensi ledger dan hasil yang tidak diubah. Apakah reversal menjadi operasi tersendiri atau perubahan transaksi terkait ditentukan oleh kontrak vendor. [1] [3]
Apa respons yang benar untuk duplikat atau retry konflik?
Untuk duplikat terautentikasi yang sudah disimpan secara tahan lama, kembalikan hasil pertama atau kode duplikat yang secara khusus diminta vendor. Tidak ada HTTP 200, 409, atau nilai JSON tunggal yang berlaku untuk semua kasino. St8, 7SoftTech, dan GR8 Tech menggunakan format serta arti kesalahan yang berbeda. [1] [2] [3]
Jaga respons konsisten untuk ID yang sama dengan maksud transaksi yang tidak berubah.
Tolak ID sama dengan nominal, mata uang, pemain atau tindakan yang bertentangan.
Saat balasan hilang setelah commit, kembalikan hasil yang tersimpan tanpa gerakan kedua.
Bedakan penolakan bisnis final dan gangguan sementara agar keputusan retry tepat.
Jangan mengirim ulang saldo lama bila penyedia mensyaratkan saldo terkini, dan jangan membuat kode duplikat sendiri. Periksa cara API menangani pengulangan, reversal, dan penolakan bisnis. HTTP POST tidak otomatis aman untuk dicoba kembali tanpa perlindungan. [2] [3] [7]
Kapan permintaan harus dicoba lagi, ditunda, atau dihentikan?
Kebijakan retry mengikuti kontrak idempotensi dan kategori kegagalan. Timeout atau gangguan server sementara bisa menyisakan status transaksi awal yang tidak diketahui. Tanda tangan keliru, input rusak, dan penolakan final tidak boleh terus diulang. Terapkan batas percobaan, jeda bertahap dengan jitter, dan jalur rekonsiliasi. [4] [6] [7]
Kondisi
Tindakan
Alasan
Timeout setelah kirim
Cek atau retry ID sama
Commit awal tidak pasti
5xx / batas laju sementara
Retry terbatas
Kegagalan sementara
Tanda tangan salah
Tolak dan beri alarm
Tidak terautentikasi
Penolakan final
Berhenti sesuai API
Retry tidak mengubah keputusan
Balasan hilang setelah commit
Pulihkan hasil tersimpan
Cegah posting kedua
Pisahkan antrean pengulangan otomatis dari tindakan koreksi manual. Operator perlu tahu mana yang aman dikirim ulang, mana yang harus diselidiki statusnya, dan mana yang perlu eskalasi. Jangan mengganti ID bisnis untuk memaksa perpindahan dana yang hasilnya belum diketahui. [3] [4]
Bagaimana jika callback datang tidak berurutan?
Antrean dapat mengubah urutan pesan, bahkan cancel bisa tiba lebih awal daripada debit yang dibatalkannya. Beberapa kontrak meminta penanda reversal tetap disimpan agar taruhan asal yang datang terlambat tidak diposting kemudian. API lain mempunyai model siklus berbeda, sehingga kode kesalahan satu vendor tidak boleh diterapkan secara universal. [1] [2] [5]
Simpan referensi transaksi asal dan keadaan bisnis, bukan hanya waktu penerimaan.
Definisikan peralihan debit, kredit, cancel, dan penyesuaian yang sah menurut masing-masing vendor.
Pertahankan penanda pembatalan lebih awal jika aturan vendor mengharuskannya.
Kirim ketergantungan yang belum terpecahkan ke rekonsiliasi tanpa membuat transaksi palsu.
Urutan kedatangan pesan bukan urutan aktivitas finansial. Jangan mengandalkan timestamp dari klien jauh untuk mengurutkan posting. Gunakan identitas transaksi, hubungan antar-operasi, dan data otoritatif penyedia maupun operator. [2] [5]
Bagaimana merekonsiliasi retry setelah gangguan sistem?
Callback mungkin sudah diterima tetapi gagal sebelum commit, atau commit berhasil namun tidak ada balasan ke pengirim. Pantau status pengiriman terpisah dari posting keuangan. Cocokkan kunci yang belum jelas dengan buku besar operator dan catatan penyedia; sediakan langkah penanganan konflik yang tercatat. Menyegarkan angka saldo pada UI tidak cukup. [1] [3] [4]
Pantau percobaan, duplikat sah, kegagalan tanda tangan, konflik parameter, dan antrean rekonsiliasi per penyedia.
Beri alarm untuk timeout berulang, status menggantung, pembatalan dini, dan selisih ledger.
Batasi replay manual kepada petugas berwenang dengan ID awal dan alasan yang diaudit.
Bandingkan catatan operator dengan riwayat penyedia sebelum membuat transaksi kompensasi.
Pertahankan data deduplikasi sepanjang masa retry dan sengketa yang disepakati kontrak.
Hindari mengirim payload pembayaran maupun identitas lengkap ke analitik umum. Rekam ID korelasi yang aman, hash, waktu, perubahan status, dan tindakan operator dengan pembatasan akses. Pisahkan volume pesan duplikat dari selisih finansial aktual pada dashboard. [4] [6]
Pengujian penerimaan apa yang membuktikan keamanan retry?
Satu taruhan dan kemenangan yang berhasil pada kondisi normal tidak membuktikan perlindungan retry. Uji ID transaksi berulang, isi yang berbeda, worker bersamaan, respons hilang, reversal, dan pesan yang terlambat sesuai kontrak vendor. 7SoftTech secara khusus mendokumentasikan sertifikasi wallet untuk callback bet, win, dan cancel yang diulang. [2]
Posting satu debit atau kredit, kirim ulang callback bertanda tangan dan pastikan hanya satu entri.
Coba ID sama dengan nominal, pemain atau mata uang berbeda dan pastikan ditolak.
Kirim dua pesan sah bersamaan, simulasikan respons hilang setelah commit, lalu baca hasil tersimpan.
Sampaikan cancel sebelum transaksi asal dan periksa aturan siklus vendor terkait.
Simulasikan gangguan, kirim pesan tertunda, lalu cocokkan total ledger dan jejak audit.
Sebelum rilis, konfirmasi respons, ruang unik kunci, masa retry, dan aturan pembatalan bersama tiap mitra. Keberhasilan bukan berarti tidak ada pesan berulang; keberhasilan berarti setiap gerakan bisnis yang sah memiliki efek yang benar sekali saja walaupun jaringan mengulang, balasan hilang, dan urutan berubah. [1] [3] [4]