Journaux d’audit, supervision et incidents de casino
L'exploitation d'un casino en ligne exige trois dispositifs complémentaires : une piste d'audit des modifications importantes, une supervision des signes de dégradation et une organisation de réponse aux incidents. Un tableau de bord vert ne constitue pas une preuve et un journal de débogage ne remplace pas le grand livre du portefeuille. Des identifiants d'événement cohérents, des droits stricts, des alertes exploitables et une vérification des résultats pour les joueurs sont indispensables. Les exigences de conservation et de notification doivent être examinées pour chaque marché et chaque licence. [1] [2] [3] [4] [5] [6] [7]
Publié le
Les preuves d'audit, les signaux opérationnels et les décisions d'incident sont corrélés sans partager les mêmes droits d'accès.
Sommaire
Que doivent couvrir l'audit et la supervision d'un casino ?
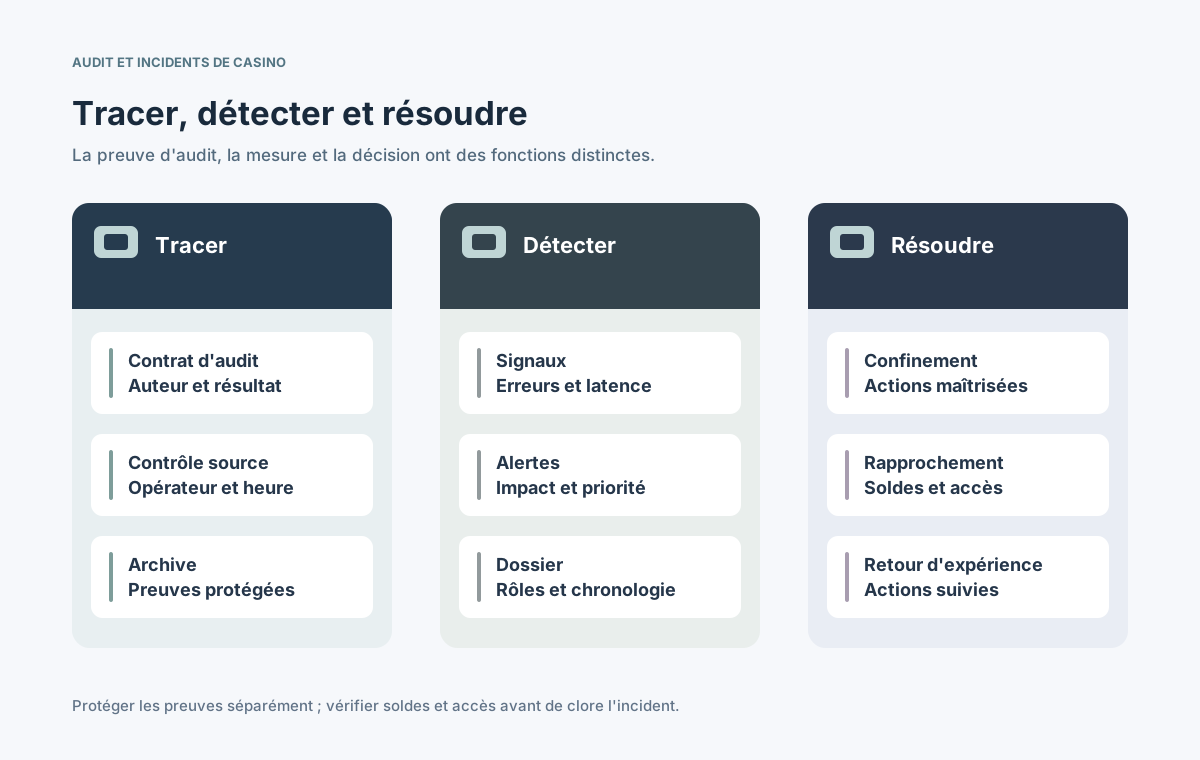
La piste d'audit décrit les changements significatifs : initiateur, objet concerné, décision prise et résultat. La supervision observe la santé des services et leurs conséquences métier ; la gestion d'incident coordonne les équipes lorsque l'impact devient inacceptable. Chaque dispositif possède un responsable, des habilitations et des règles de conservation spécifiques. [1] [2] [3]
Le grand livre du portefeuille fait foi pour les mouvements d'argent, le service de comptes pour les exclusions et l'intégration fournisseur pour ses réponses. L'audit apporte des preuves, mais ne devient pas un second solde modifiable. Distinguez événements métier, accès de sécurité, logs applicatifs, traces et métriques avant de créer les tableaux de bord. [2] [3]
Quelles actions de casino nécessitent une trace d'audit ?
Construisez avec les équipes d'exploitation, de sécurité et de finance un catalogue fondé sur les risques. Privilégiez les transitions d'état effectives et séparez les tentatives rejetées des opérations terminées. Les données KYC, de jeu responsable et d'administration requièrent des accès particulièrement restreints. [3] [4] [5]
Famille
Exemple d'événement
Question traitée
Compte et KYC
player.verification_changed
Quel nouveau statut ?
Portefeuille
wallet.adjustment_approved
Qui a autorisé ?
Partie et paiement
game.round_settlement_finalized
Écriture effectuée ?
Bonus et limites
player.limit_updated
Quelle règle a changé ?
Administration
admin.role_granted
Quel nouvel accès ?
Configuration
payment.routing_changed
Quel routage a changé ?
Définissez pour chaque événement son producteur, son identifiant métier, son effet, ses lecteurs et sa source de rapprochement. Un accès privilégié refusé doit être visible même sans modification de données. L'absence de trace ne prouve jamais l'absence d'action. [2] [3]
Quels champs et protections prévoir dans un événement d'audit ?
Un schéma commun relie une action du backoffice, une transaction du portefeuille et un callback de fournisseur. OpenTelemetry documente des attributs de journalisation ; OWASP recommande une trace contextualisée sans divulgation de secrets. Versionnez le schéma lorsque la signification d'un champ évolue. [2] [3]
Enregistrer event_id, schema_version, event_type, résultat et heures de survenue et de réception si différentes.
Préciser tenant_id, objet pseudonymisé, acteur ou compte de service, rôle et contexte d'autorisation.
Transmettre correlation_id ou trace_id dans les intégrations sans les utiliser comme clés comptables.
Supprimer mots de passe, jetons, documents KYC bruts, secrets de paiement et données personnelles inutiles.
Synchronisez les horloges, protégez l'intégrité et consignez les accès aux exports. Une copie de diagnostic destinée à la recherche peut avoir une durée plus courte que l'archive d'audit ou le registre financier protégé. [3] [4] [5]
Comment circule un événement d'audit de bout en bout ?
Le service responsable valide l'opération métier et produit un événement durablement lié à sa transaction. Le pipeline vérifie format, périmètre opérateur et sensibilité, puis sépare la preuve complète d'une projection réduite pour la supervision. Un transactional outbox aide à limiter les pertes, sans rendre inutiles les contrôles de transport. [2] [3]
Valider la transition métier avec son identifiant de transaction de référence.
Créer l'événement unique avec acteur, décision, résultat et contexte de corrélation.
Contrôler schéma, opérateur et données autorisées ; rendre les rejets détectables.
Archiver les preuves sous contrôle, publier les métriques autorisées et rapprocher les volumes.
⊕Agrandir le schémaLe tableau opérationnel reçoit une projection minimale ; les preuves sensibles restent dans une archive protégée.
Ne transférez pas l'intégralité des preuves sensibles dans un tableau ouvert à tous. Comparez les transactions sources aux événements acceptés et enquêtez sur les manques. [2] [3]
Quelles métriques déclenchent une alerte utile ?
Surveillez l'impact sur les joueurs autant que la disponibilité technique. Une passerelle API active peut masquer des retraits en attente, des parties non réglées ou des exclusions non appliquées. Définissez des seuils contextualisés, un responsable d'astreinte et une action initiale réalisable. [1] [6]
Signal
Conséquence possible
Première action
Échecs de connexion
Accès impossible
Contrôler l'identité
Écart de portefeuille
Solde incertain
Limiter les écritures
Callbacks en retard
Parties ouvertes
Examiner le fournisseur
Rôle admin anormal
Accès excessif
Contenir le compte
Retard d'audit
Preuves indisponibles
Contrôler le pipeline
Mesurez taux, durée, opérateurs concernés et charge habituelle plutôt que chaque retry individuel. Une alerte doit permettre une décision ; les tendances secondaires peuvent rejoindre une file de revue. Comparez les sondes synthétiques aux résultats des transactions. [3] [6]
Comment qualifier et escalader un incident de casino ?
La gravité dépend du préjudice : un dépôt indisponible, un double règlement, un compte admin compromis ou une protection du joueur défaillante nécessitent des spécialistes différents. Définissez les critères de déclaration et un coordinateur avant la crise. NIST intègre détection, réaction et rétablissement à la gestion continue du risque. [1] [6]
Ouvrir un dossier avec responsable, début, marchés et opérateurs affectés et impact observé.
Désigner coordination, technique, conservation des preuves et interlocuteurs finance et conformité.
Choisir un confinement réversible, préserver les preuves et enregistrer les autorisations.
Tenir une chronologie datée et diffuser des mises à jour internes factuelles.
Communiquez publiquement uniquement les informations vérifiées. Les obligations relatives aux données ou à la licence doivent être évaluées par les équipes compétentes pour la juridiction concernée. [1] [7]
Comment gérer les preuves, les accès et la conservation ?
Une preuve doit rester disponible après la panne de son système d'origine. Protégez l'intégrité, tracez les consultations et exportations, et documentez toute transmission. Il n'existe pas de durée universelle : la nature des données, la licence et le marché comptent. Les standards de la UK Gambling Commission en illustrent un cadre particulier. [3] [4] [5]
Type de donnée
Protection principale
Règle à définir
Audit de sécurité
Intégrité et rôles
Licence et risque
Registre financier
Écritures de référence
Exigences financières
Logs de diagnostic
Secrets exclus
Nécessité opérationnelle
Protection du joueur
Accès restreint
Obligations applicables
Décisions d'incident
Chaîne de preuve
Besoins d'enquête
Distinguez archive brute, index de recherche et sauvegardes. Fournissez des extractions ciblées plutôt qu'une copie massive de profils de joueurs, puis auditez aussi les accès exceptionnels. [3] [4] [7]
Qui prend les décisions et communique pendant la crise ?
Le coordinateur tient le cap, les ingénieurs maîtrisent le défaut, la finance examine les mouvements, l'équipe de protection des joueurs vérifie les restrictions et le support diffuse les faits approuvés. Sécurité et conformité évaluent preuves et notifications. Cette répartition évite des corrections contradictoires du même portefeuille. [1] [6]
Centraliser les échanges dans un canal et conserver séparément un registre des décisions protégé.
Définir qui peut suspendre puis relancer les paiements, jeux et bonus.
Informer le support des faits établis et des inconnues sans confirmer un solde contesté.
Évaluer le devoir de notification selon le marché et le type de violation réellement constaté.
L'ICO britannique décrit une notification sous 72 heures pour certaines violations de données personnelles soumises au UK GDPR. Ce délai ne s'applique pas à toutes les pannes ni automatiquement aux autres pays. [7]
Comment rétablir les services sans provoquer un second incident ?
Redémarrer des services ne suffit pas. Validez la collecte des audits, l'authentification, les routes de paiement et les intégrations ; rapprochez ensuite écritures du portefeuille, parties ouvertes et restrictions des systèmes de référence. Rejouer aveuglément les callbacks peut créer des crédits en double. [1] [2]
Suspendre les opérations financières ambiguës tant que leurs identifiants et statuts ne sont pas rapprochés.
Rejouer seulement les opérations manquantes prouvées, avec clés d'idempotence et approbation.
Vérifier exclusions, limites de jeu et permissions administratives après la reprise.
Confirmer la complétude des audits et le fonctionnement des alertes avant clôture.
Réaliser un retour d'expérience sans blâme, avec actions mesurables, responsables et échéances.
Transformez la cause exacte en test de non-régression, règle d'alerte et procédure. Un événement perdu ou une responsabilité mal définie méritent autant d'attention qu'une panne serveur. [1] [6]
Quels exercices prouvent la préparation aux incidents ?
Organisez des exercices de coordination et d'injection de pannes couvrant opérateur, marché, fournisseur et paiement. Simulez des droits admin suspects, des audits perdus, des callbacks bloqués, un règlement financier incertain et une restriction joueur défaillante. L'enquête doit rester possible avec des accès limités aux données personnelles. [1] [3] [6]
Tester schémas, temps, acteurs, corrélation et habilitations des événements critiques.
Retarder, perdre et dupliquer des messages ; démontrer la détection des lacunes.
Déclencher les alarmes finance, fournisseur et sécurité avec escalade réelle.
Exercer confinement, export de preuve, examen réglementaire et communication approuvée.
Après reprise, rapprocher les comptes et documenter écarts, validations et corrections.
Conservez un procès-verbal versionné avec délais de détection, qualité des preuves, décisions, impact joueur, vérification et marchés couverts. Une démonstration graphique ne remplace pas cet exercice opérationnel.