Bir API istemcisi isteği gönderip zaman aşımına uğradığında ilk işlemin kaydedilip kaydedilmediğini bilmeden yeniden deneyebilir. Oyun agregatörü veya olay kuyruğu da aynı callback mesajını tekrar iletebilir. Casino platformu bu teslimleri yeni bahis, kazanç, iptal veya ödül gibi işlerse finansal defterde gerçek tutarsızlıklar ortaya çıkar. Mesajın teslimini ticari işlemden ayırmak ve her parasal etkinin operatör defterine yalnızca bir kez yazılmasını sağlamak gerekir. Sağlayıcıların işlem kimlikleri, yinelenen mesajlara verdiği yanıtlar ve tekrar kuralları farklıdır; evrensel bir callback sözleşmesi yoktur. Bu rehber, kimlik doğrulamalı kabul, atomik kayıt, güvenli yanıt, sırası değişen olaylar, mutabakat ve uçtan uca testlere odaklanır. [1] [2] [4]
Yayın tarihi
Bir mesaj tekrar iletilebilir; aynı finansal işlem ikinci kez uygulanmamalıdır.
İçindekiler
Aynı callback neden birden çok kez gelir?
Alıcı işlemi tamamlamış olsa bile gönderici HTTP yanıtını kaybedebilir. Böylece istek yeniden denenir ya da onayı kayıt altına alınmayan olay tekrar teslim edilir. At-least-once mesaj tesliminde bu durum beklenir; varsayılan olarak mesaj sırası da garanti edilmez. Yinelenen teslim tek başına saldırı veya ikinci ticari işlem anlamına gelmez. [4] [5]
Casino cüzdanında tek bir borç, alacak veya ters kayıt sadece ikinci bildirim geldi diye tekrar işlenmemelidir. Ticari etki, callback teslimi ve HTTP yanıtı farklı yaşam döngüleridir. St8 ve 7SoftTech tekrarları işlem ID'leriyle tanımlar; ancak yanıt kodları ve uç durumları farklı olabilir. [1] [2]
Idempotency anahtarı hangi kimliklerden oluşur?
Mesaj teslim ID'sini, doğrulanmış sağlayıcıyı, ticari işlem ID'sini, işlem türünü, iptal edilen ana işlemi ve oyun turunu birbirinden ayırın. Çift finansal kaydı önleyen anahtar, sözleşmede belirlenen ticari kimlik olmalıdır. Aynı numara farklı sağlayıcı veya operatörlerde bulunabileceğinden benzersizlik kapsamı doğrulanmalıdır. [1] [2] [3]
Kimlik
Amaç
Kontrol kuralı
Sağlayıcı / tenant
Kimlik alanını belirler
Kaynağı doğrula
İşlem ID
Para hareketini tanımlar
Sözleşmeye göre benzersiz
İşlem türü
Borç, alacak, iptal
API modelini izle
Olay / teslim ID
Tek bildirimi tanımlar
Her zaman cüzdan anahtarı değil
Önceki işlem ID
İptal bağlantısı
Referansı kontrol et
Tur ve oyuncu ID
İşlem bağlamı
İşlem ID yerine geçmez
Anahtarla birlikte sabit bir istek özeti ve işlenme durumunu koruyun. Aynı ID başka tutar, para birimi veya oyuncuyla gelirse bu yeni bir kayıt izni değil, sözleşmeye göre ele alınacak çelişkidir. AWS, güvenli yeniden denemelerde aynı niyetin korunmasını açıklar. [3] [4]
Tekrar kontrolünden önce hangi doğrulamalar gerekir?
Önce sağlayıcının imza veya kimlik doğrulama mekanizmasını, beklediği ham veriyle doğrulayın. Ardından kaynağın doğru operatör, oyuncu cüzdanı, para birimi, işlem ve oturum için yetkili olduğundan emin olun. Kimliği doğrulanmamış bir mesajdaki tanıdık işlem ID'si tamamlanmış işlemi kanıtlamaz. OWASP önce webhook özgünlüğünü doğrulamayı önerir. [1] [6]
İmza, zaman penceresi ve yeniden oynatma kontrolünü ilgili sağlayıcı protokolüne göre doğrulayın.
Doğrulanan sağlayıcıyı izinli operatör, oyuncu cüzdanı ve para birimiyle eşleştirin.
İşlem ID, tutar hassasiyeti, eylem ve bağlı ana işlem referansını kontrol edin.
Tekrar yanıtından önce içerik özetini daha önce saklanan istekle karşılaştırın.
Denetim için güvenli ID, zaman ve hash tutun; sırları veya gereksiz kişisel verileri genel günlüklere koymayın. ID daha önce işlenmiş olsa bile sahte bir isteğe başarı yanıtı vermeyin. [2] [6]
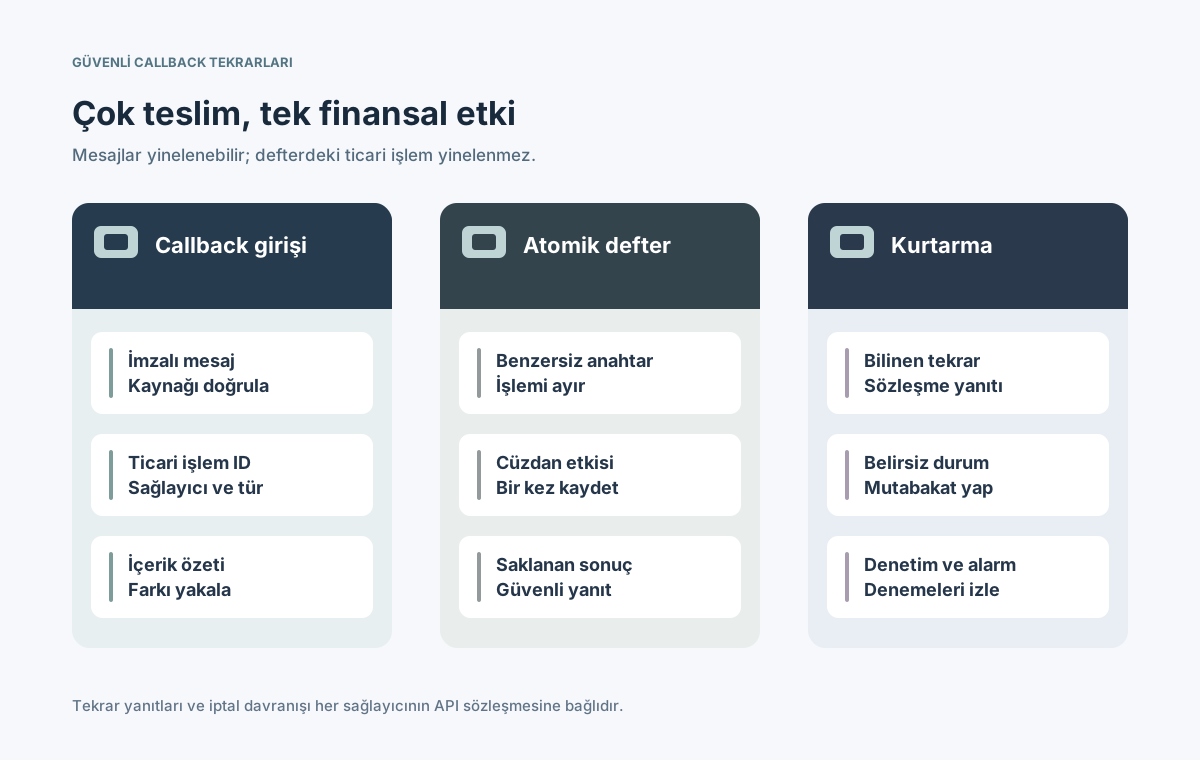
Güvenli callback akışı baştan sona nasıl işler?
Kimlik doğrulamasından sonra operatör, benzersiz ticari anahtarı bulur veya ayırır; veri bütünlüğünü kontrol eder, izinli cüzdan hareketini uygular ve sonucu tek dayanıklı veritabanı işleminde saklar. Aynı doğrulanmış talebin tekrarı cüzdanı yeniden etkilemeden önceki yanıtı alır. Sonucu belirsiz olaylar mutabakata gider. [1] [4] [6]
Callback kaynağını doğrulayın ve iç oyuncu ile sağlayıcı yetkisini bağlayın.
Ticari anahtarı oluşturun; iptal varsa kaynak işlem referansını denetleyin.
İşlemi atomik biçimde bulup ayırın, izinli defter hareketini yapın ve sonucu kaydedin.
Sağlayıcıya uygun yanıt verin; belirsiz durumu ikinci bir etki oluşturmadan mutabakata gönderin.
⊕Diyagramı büyütBirden fazla teslim denemesi aynı saklanan ticari işlemi gösterebilir.
Veritabanı commit'i ile HTTP yanıtı iki sistem arasında genellikle tek atomik işlem değildir. Kayıt başarılı olup yanıt kaybolabilir; bu durumda gönderici tamamlanmış hareketi yeniden deneyecektir. Tasarım bu senaryoyu doğal olarak karşılamalıdır. [4] [7]
Veritabanı finansal etkiyi nasıl tekilleştirir?
Ticari anahtara gerçek bir UNIQUE kısıtı uygulayın; olayın kaydı, defter hareketi ve sonucun yazılması uygun işlem sınırı içinde gerçekleşsin. Ayrı SELECT ve ardından UPDATE yarış durumunu engellemez: iki worker aynı anda anahtarın bulunmadığını görebilir. Son yetki veritabanı benzersizliği ve kilitlemede olmalıdır. [3] [4]
Görülen durum
Güvenli işleme
Test edilecek hata
Yeni geçerli anahtar
Bir kez kayıt ve sonuç
Eşzamanlı ilk teslimler
Tamam, aynı içerik
Saklanan sonucu oku
İkinci kredi yok
İşleniyor
Bekle veya doğrula
Yarışan worker'lar
Aynı ID, farklı içerik
Çelişkiyi reddet
Tutar veya oyuncu değişmiş
Commit öncesi rollback
Kontrollü yeniden dene
Ayırmadan sonra çökme
Gelen olay kuyruğu yararlı olabilir ama kayıt altına alınmış bildirim para hareketinin kesinleştiğini göstermez. İşlem yaşam döngüsünü, defter referansını ve değişmez sonucu tutun. İptalin ayrı işlem mi yoksa bağlı durum değişikliği mi olduğu sağlayıcı sözleşmesinden gelir. [1] [3]
Tekrar ve çelişkili isteğe hangi yanıt verilmeli?
Doğrulanmış, kalıcı olarak tamamlanmış bir işlemin tekrarı için daha önceki sonucu veya sözleşmenin istediği özel tekrar kodunu gönderin. Her casino sağlayıcısı için ortak HTTP 200, 409 veya JSON yanıtı yoktur. St8, 7SoftTech ve GR8 Tech farklı alanlar ve iş hataları tanımlar. [1] [2] [3]
Aynı işlem ID ve aynı anlamdaki istek için kararlı yanıt kuralı oluşturun.
Aynı ID ile farklı tutar, oyuncu, para birimi veya eylemi reddedin.
Commit sonrası kaybolan yanıtta yeni hareket yerine saklanan sonucu kullanın.
Kesin iş reddi ile geçici teknik hatayı ayırarak doğru tekrar davranışını seçin.
Sağlayıcı güncel bakiye istiyorsa eski bakiye görüntüsünü tekrar göndermeyin; sözleşmede olmayan hata kodu icat etmeyin. Tekrarın, iptalin ve başarısız bir iş hareketinin nasıl işlendiğini ortakla doğrulayın. HTTP POST tek başına güvenli tekrarı garanti etmez. [2] [3] [7]
İstemci ne zaman tekrar denemeli veya durmalı?
Karar, işlemin idempotency sözleşmesi ve hata türüne bağlıdır. Zaman aşımı veya geçici sunucu hatası ilk işlemin sonucunu belirsiz bırakabilir. Geçersiz imza, bozuk veri veya kesin iş reddi sonsuza kadar tekrarlanmamalıdır. Sınırlı deneme, artan bekleme süresi ve jitter ile mutabakat yolunu birlikte tasarlayın. [4] [6] [7]
Durum
Önerilen eylem
Gerekçe
Gönderim sonrası timeout
Durumu sorgula veya aynı ID
İlk commit bilinmiyor
Geçici 5xx / hız sınırı
Sınırlı yeniden dene
Geçici kesinti
Geçersiz imza
Reddet ve uyar
Kimlik doğrulanmadı
Kesin iş reddi
Sözleşmeye göre dur
Tekrar sonucu değiştirmez
Commit sonrası yanıt kayıp
Saklanan sonucu ilet
Çift kayıt engeli
Otomatik tekrar kuyruğunu elle yapılan finansal düzeltmelerden ayırın. Hangi mesajın yeniden işlenebileceği, hangisinin durum sorgusuna, hangisinin incelemeye gideceği açık olmalı. Belirsiz transferi zorlamak için yeni bir ticari işlem ID'si kullanmayın. [3] [4]
Callback olayları yanlış sırayla gelirse ne olur?
Mesaj kuyruğu teslim sırasını değiştirebilir; hatta bir cancel isteği bağlı olduğu bahis borcundan önce gelebilir. Bazı sözleşmeler, daha sonra ulaşan orijinal hareketin işlenmesini önlemek için kalıcı iptal işareti ister. Başka API'ler farklı durum akışları tanımlar; bir sağlayıcının hata kodu tüm entegrasyonlara taşınamaz. [1] [2] [5]
Yalnızca geliş saatini değil, önceki işlem referansını ve gerçek işlem durumunu saklayın.
Her sağlayıcı için debit, credit, cancel ve düzeltmenin izinli geçişlerini tanımlayın.
Sözleşme gerektiriyorsa erken iptali orijinal işlem gelene dek kalıcı olarak işaretleyin.
Çözülemeyen bağımlılıkları sahte para hareketi oluşturmadan mutabakata gönderin.
Mesaj geliş sırası finansal işlem sırası değildir. Uzak istemcinin zaman damgasıyla defteri sıralamak yeterli olmaz. İşlem kimliği, bağımlılıklar ve operatör veya sağlayıcının güvenilir durumu esas alınmalıdır. [2] [5]
Kesinti sonrası tekrarlar nasıl izlenir ve uzlaştırılır?
Callback doğrulanıp commit öncesi başarısız olabilir ya da kayıt tamamlanıp gönderene yanıt ulaşmayabilir. Teslim durumunu ve gerçek finansal kaydı ayrı izleyin. Belirsiz anahtarları operatör defteri ve sağlayıcı geçmişiyle karşılaştırın; çelişkiler için açık inceleme süreci kurun. Ekrandaki bakiye yenilemesi bunun yerine geçmez. [1] [3] [4]
Sağlayıcı bazında deneme, doğrulanmış tekrar, imza hatası, veri çelişkisi ve bekleyen mutabakat sayılarını ölçün.
Sık timeout, takılı işlemler, erken iptal ve defter farklarında alarm üretin.
Elle yeniden oynatmayı yetkili kişiler, orijinal ID ve kayıtlı gerekçe ile sınırlayın.
Düzeltme kaydından önce sağlayıcı hareketleri ile operatör defterini karşılaştırın.
Tekrar engeli kayıtlarını sözleşmedeki tekrar ve uyuşmazlık süreleri boyunca koruyun.
Ham ödeme veya kimlik bilgilerini genel analitik kayıtlarına taşımayın. Güvenli korelasyon ID'leri, hash, zaman, durum değişimi ve operatör eylemleri yeterli izlenebilirlik sağlar. Teslim edilen tekrar sayısını gerçek finansal farklardan ayrı raporlayın. [4] [6]
Hangi kabul testleri güvenli tekrar işleyişini kanıtlar?
Normal bir bahis ve kazanç akışının çalışması, tekrar korumasını kanıtlamaz. Sağlayıcı sözleşmesine göre aynı işlem ID'si, çelişkili veri, eşzamanlı worker, kayıp yanıt, iptal ve gecikmiş mesaj senaryolarını deneyin. 7SoftTech tekrarlanan bet, win ve cancel için cüzdan sertifikasyon senaryoları yayımlar. [2]
Bir borç veya alacak kaydedin; aynı imzalı callback'i tekrarlayıp tek defter hareketi doğrulayın.
Aynı ID ile farklı tutar, oyuncu ve para birimi gönderip kontrollü çelişki test edin.
İki geçerli teslimi yarıştırın, commit yanıtını kaybettirin ve kalıcı sonucu okuyun.
Orijinalinden önce iptal mesajı gönderip sağlayıcıya özgü durum kuralını doğrulayın.
Kesinti ve gecikme sonrası mesajları işleyip defter toplamlarını ve denetim kayıtlarını karşılaştırın.
Üretime geçmeden yanıt matrisi, benzersizlik kapsamı, tekrar penceresi ve iptal kurallarını her ortakla onaylayın. Başarı, sıfır tekrar mesajı değildir; taşıma hataları, kayıp yanıtlar ve bozuk sıralama altında her yetkili ticari işlemin yalnızca doğru etkiyi bir kez oluşturmasıdır. [1] [3] [4]