Tokens de Inicialização de Jogos, Sessões e Fluxos de Callback
Ao selecionar um jogo no lobby, o jogador aciona sistemas que não compartilham automaticamente a mesma confiança. O backend da operadora verifica a conta e a disponibilidade do produto; um agregador ou estúdio abre a sessão e devolve uma URL. Em paralelo, um canal entre servidores pode consultar saldo, debitar apostas, creditar ganhos ou cancelar operações. Tokens de inicialização conectam essas etapas, mas não substituem o login da operadora nem o livro financeiro. Uma associação incorreta de IDs ou o processamento duplo de um callback pode alterar o saldo indevidamente. Este guia explica os controles, responsabilidades e testes necessários, sempre sujeitos ao contrato de cada parceiro.
Publicado em
O token libera uma sessão específica, enquanto os eventos financeiros exigem validação independente no servidor.
Neste artigo
Por que o token de jogo não substitui o login do jogador?
O login identifica a conta na operadora. Já o lançamento autoriza o acesso a um jogo específico de um estúdio ou agregador. O token costuma ser um segredo técnico reconhecido pelos parceiros, não um cookie universal de acesso, uma credencial de pagamento nem uma permissão irrestrita para jogar. O formato exato varia conforme a integração. [1] [2]
Uma conta pode abrir mais de um jogo ou dispositivo. Cada sessão externa precisa estar ligada ao jogador, título e contexto financeiro corretos. Se a conta for bloqueada, novos lançamentos devem ser negados, mas rodadas já iniciadas seguem a política de liquidação definida. Fechar o iframe não cancela automaticamente uma aposta registrada. [3] [4]
Quais sistemas e identificadores participam do lançamento?
Normalmente participam lobby, backend, catálogo, regras da conta, livro da carteira e API do fornecedor. Um agregador pode intermediar a relação com o estúdio ou o provedor pode responder diretamente. Antes de integrar, documente quem emite tokens, autentica chamadas, controla sessões e repete callbacks. [1] [2]
Elemento
Finalidade
Limite de controle
ID do jogador
Identificar a conta
Correspondência com login válido
Código do jogo
Selecionar o produto
Catálogo e disponibilidade
ID de lançamento
Rastrear uma tentativa
Separado do ID da aposta
Token do jogo
Autorizar uma sessão
Escopo e validade
Token da carteira
Relacionar chamadas financeiras
Prazo conforme contrato
ID de rodada/transação
Identificar movimentações
Deduplicação duradoura
Campos chamados `token`, `session_id`, `round` ou `transaction_id` não são automaticamente equivalentes entre fornecedores. Os contratos públicos da St8, 7SoftTech e Beexar mostram diferenças. O adaptador deve manter o mapeamento específico de cada parceiro. [1] [2] [3]
O que validar antes de solicitar a URL do jogo?
A decisão de acesso deve ocorrer no servidor. Verifique autenticação, restrições da conta, disponibilidade do jogo, região, moeda, carteira e modo real ou demonstração. Um ID do jogador ou país enviado pelo navegador é apenas dado de entrada. Mesmo uma sessão válida precisa de autorização para o objeto solicitado. [1] [7]
Identifique a conta a partir da sessão confiável, nunca de um campo livre do cliente.
Aplique regras de idade, verificação, autoexclusão e limites quando cabíveis.
Confirme jogo, fornecedor, mercado e moeda no catálogo autorizado.
Defina explicitamente modo real ou demo, tenant e carteira correta.
Se alguma condição falhar, não crie token externo utilizável. A mensagem ao jogador deve ser clara sem expor chaves ou regras internas sensíveis. Condições específicas de depósito e região podem ser avaliadas pelo fornecedor durante o lançamento e precisam de testes. [2] [7]
Como o pedido sai do lobby e chega ao jogo?
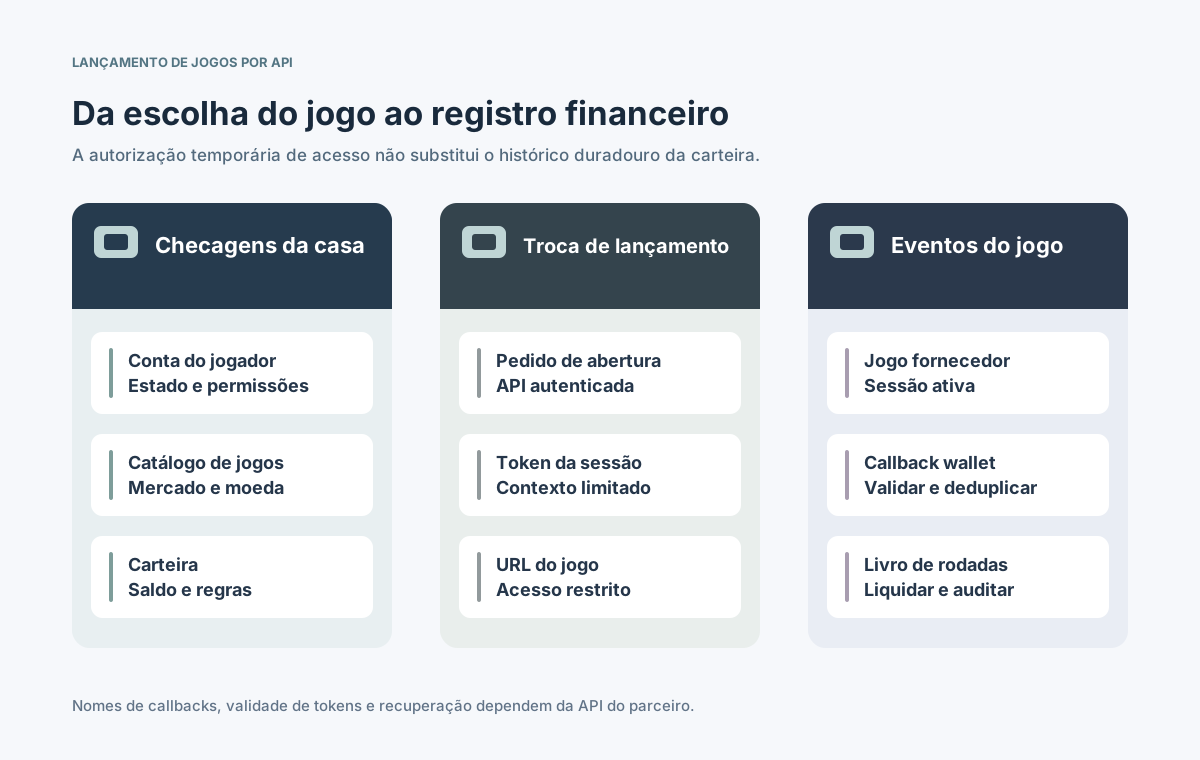
Após autorizar, o backend cria o contexto e chama a API de lançamento por um canal autenticado. Em alguns contratos a operadora gera previamente o token; em outros, o parceiro devolve o identificador da sessão e a URL pronta. O frontend abre somente o endereço aprovado em iframe ou janela. Não monte a URL concatenando parâmetros não confiáveis do navegador. [1] [2] [3]
Receba o clique e revalide as permissões no servidor.
Registre a tentativa e gere um token imprevisível com escopo limitado, se necessário.
Autentique a chamada e confira jogo, sessão e URL da resposta.
Entregue apenas a URL aprovada e salve o vínculo para futuros callbacks.
⊕Ampliar diagramaObter uma URL válida inicia a sessão, mas não dispensa a autenticação das operações financeiras posteriores.
Use IDs de correlação para investigar falhas, sem registrar tokens brutos ou URLs secretas completas em analytics e logs comuns. O sucesso da API de lançamento não prova que o jogo carregou nem que o canal da carteira ou a recuperação de rodadas funciona. [1] [3]
Como lidar com validade, reconexão e novo lançamento?
Um token deve ser imprevisível e vinculado ao jogador, jogo e parceiro correto. O contrato determina se será de uso único, renovável ou reaproveitável numa reconexão. Expiração e revogação precisam ser aplicadas pelo servidor, não apenas por temporizador no browser. Os princípios do OWASP são úteis mesmo em protocolos próprios. [3] [4]
Evento
Decisão do servidor
Teste
Primeiro lançamento
Emitir token contextual
Negar jogador incorreto
Expiração
Impedir novo acesso
URL antiga recusada
Reabertura
Criar ou recuperar sessão
IDs antigos rastreáveis
Logout/bloqueio
Aplicar estado atual da conta
Sem novo jogo proibido
Rodada aberta
Preservar histórico financeiro
Crédito tardio conciliado
O vencimento do token não autoriza apagar operações aceitas antes dele. Alguns parceiros enviam callbacks referentes a tokens anteriores para concluir rodadas. Separe as referências financeiras duradouras da permissão temporária do cliente e acerte os prazos de armazenamento. [1] [3]
Como autenticar callbacks de carteira e de sessão?
Callback é uma chamada entre servidores, não uma ação do navegador. O fornecedor pode validar um token ou consultar saldo, debitar, creditar e cancelar. Primeiro confira a assinatura, segredo ou outro mecanismo combinado; depois valide titularidade do token, jogador, jogo, moeda, carteira e estado permitido. [1] [2] [7]
Verifique a identidade do parceiro e os bytes assinados antes de alterar dinheiro.
Associe o token ao jogador, jogo, operadora, carteira e sessão corretos.
Valide esquema, precisão de valores, moeda e identificadores da operação.
Responda de forma previsível a erros e repetições sem expor dados de terceiros.
Uma assinatura válida identifica quem enviou a mensagem, mas não dá direito de acessar qualquer conta. Verificações de autorização por objeto continuam necessárias. Segredos de integração ficam no backend e devem ter rotina de rotação. [1] [7]
Como apostas, ganhos, cancelamentos e rodadas se relacionam?
A API de carteira pode consultar saldo, debitar apostas, creditar ganhos e compensar operações. Registre cada evento com transação do fornecedor, rodada, jogador, moeda e estado final. Callbacks podem chegar depois de uma perda de conexão ou nova sessão; o livro financeiro não pode depender do iframe atual. [1] [3]
Callback
Efeito contábil
Invariante
Balance / check
Consultar saldo
Sem movimentação implícita
Debit / bet
Debitar aposta
Uma execução por ID
Credit / win
Creditar ganho
Jogador e rodada corretos
Cancel / rollback
Compensar lançamento
Sem estorno duplicado
Fechar rodada
Registrar conclusão
Tratar eventos tardios
`Cancel` não significa excluir a história financeira. Confirme o significado de eventos combinados bet-win, valores zero, estornos e encerramento de rodada no contrato do parceiro. O registro deve permitir reconstruir cada etapa e resultado da liquidação. [1] [5]
Como processar tentativas repetidas e callbacks fora de ordem?
Quando uma resposta se perde, a aposta pode ter sido registrada na operadora sem confirmação ao fornecedor. Uma repetição não pode debitar de novo. Use uma chave estável no escopo correto do fornecedor, grave a decisão atomicamente com o lançamento e devolva o resultado já salvo para a mesma requisição. [1] [5]
Reconheça duplicações pelo ID persistente da transação, não pelo horário da chamada.
Proteja chegadas simultâneas com chave única de banco ou reserva atômica.
Distinga reenvio idêntico de mesmo ID com outro valor, moeda ou jogador.
Aceite eventos tardios previstos pela máquina de estados da rodada.
Encaminhe divergências não resolvidas para fila de conciliação controlada.
Entrega pelo menos uma vez permite mensagens duplicadas e não garante ordem de negócio. Estados explícitos da rodada, registros de idempotência e compensações documentadas evitam efeitos repetidos. Retenha as chaves pelo período necessário aos retries e disputas do parceiro. [5] [6]
Quais responsabilidades de segurança e operação definir?
URLs de jogo com tokens são segredos. Evite enviá-las a ferramentas de marketing, cabeçalhos referrer, capturas de suporte e logs comuns. Separe credenciais do frontend, launch API e callbacks financeiros. Monitore falhas, latência, duplicações e rodadas sem conciliação sem coletar dados excessivos. [4] [7]
Documente quem emite o token, autentica o callback e controla expiração e revogação.
Crie alertas para IDs inconsistentes, falhas de assinatura e diferenças no livro financeiro.
Mantenha ambiente de teste capaz de simular timeouts e eventos tardios.
Defina responsáveis por incidentes, rotação de chaves, conciliação e auditoria.
Mudanças de versão da API, catálogo, endpoint de callback ou assinatura exigem novos testes de contrato. Autorizações comerciais e regulatórias devem ser analisadas separadamente do funcionamento técnico do jogo. [1] [2]
O que incluir no teste de aceitação ponta a ponta?
Não basta obter HTTP 200 do endpoint de lançamento. Confirme a renderização do jogo, identidade do token, autenticação de callbacks, efeitos na carteira e conciliação após falhas. Teste separadamente mobile, demo, dinheiro real e restrições de mercado.
Abra jogo permitido e confira jogador, produto, moeda, token e URL em cada sistema.
Teste token vencido, repetido ou de outra conta e exija recusa segura.
Perda a resposta após aposta aceita, repita duas vezes e confira um único débito.
Reabra o jogo com rodada pendente e concilie ganho ou cancelamento posterior.
Simule assinatura inválida, callback duplicado, chegada fora de ordem e indisponibilidade.
Antes de liberar, obtenha aprovação dos responsáveis pela integração e carteira, guarde IDs de teste e pratique o desligamento seguro de uma rota problemática. Sucesso não é apenas abrir o jogo: os resultados financeiros precisam continuar corretos e auditáveis após retries, interrupções e mudanças de sessão. [1] [3] [5]