Jetons de lancement, sessions et flux de callbacks des jeux
Un clic dans le catalogue d'un casino fait intervenir plusieurs systèmes. Le serveur de l'opérateur valide le compte et le jeu, l'agrégateur ou le studio crée une session, puis le navigateur ouvre une URL de lancement. Sur un autre canal, des appels de serveur à serveur peuvent consulter le solde, débiter une mise, créditer un gain ou annuler une opération. Les jetons relient ces étapes sans remplacer la connexion au compte ni le registre financier. Une mauvaise association des identifiants ou un callback traité deux fois peut fausser le solde. Cet article présente les limites de confiance et les contrôles de validation, à adapter aux contrats de chaque fournisseur.
Publié le
Le jeton autorise l'accès à une session de jeu; les mouvements d'argent exigent une validation distincte côté serveur.
Sommaire
Pourquoi le jeton de lancement n'est-il pas un identifiant de connexion?
L'authentification confirme le compte du joueur auprès du casino. Le lancement autorise une session particulière chez un agrégateur ou un studio. Le jeton est généralement un secret technique reconnu par les parties de l'intégration, et non un cookie de connexion universel, un moyen de paiement ou une permission permanente de jouer. Ses règles précises varient selon le contrat. [1] [2]
Un joueur connecté peut ouvrir plusieurs jeux. Chacun doit rester associé au bon compte, au bon produit et au bon portefeuille. Si le compte est bloqué, de nouveaux lancements doivent être refusés; les manches déjà engagées suivent un traitement financier indépendant. Fermer l'iframe ne supprime ni une mise enregistrée ni un gain en attente. [3] [4]
Quels services et identifiants interviennent?
Le parcours implique généralement le lobby, le backend du casino, le catalogue des jeux, les règles de compte, le registre du portefeuille et l'API du fournisseur. L'agrégateur peut assurer l'intermédiation ou transmettre certains appels directement au studio. Il faut définir qui émet le jeton, signe les messages et relance les callbacks. [1] [2]
Élément
Fonction
Limite de contrôle
Identifiant joueur
Associer un compte
Vérifier son propriétaire
Code jeu/fournisseur
Sélectionner le produit
Catalogue autorisé
ID de lancement
Tracer une tentative
Distinct de la transaction
Jeton de jeu
Autoriser la session
Portée et expiration
Jeton portefeuille
Relier les appels financiers
Durée propre au contrat
ID de manche/transaction
Identifier les écritures
Déduplication durable
Les noms `token`, `session_id`, `round` ou `transaction_id` ne désignent pas forcément la même chose chez tous les partenaires. Les contrats publics de St8, 7SoftTech et Beexar illustrent ces différences. Chaque adaptateur doit conserver la correspondance exacte des champs. [1] [2] [3]
Quelles vérifications effectuer avant de demander l'URL?
La décision d'accès appartient au serveur. Il doit contrôler l'identité du joueur, les restrictions actuelles, la disponibilité du jeu, le marché, la devise et le mode réel ou démo. Un identifiant joueur transmis par le navigateur reste une entrée non fiable. Une session valide n'autorise pas automatiquement l'accès à tous les objets. [1] [7]
Déduire le joueur de la session contrôlée, jamais d'un champ libre envoyé par le client.
Appliquer les limites de compte, d'âge, de vérification et de jeu responsable selon le contexte.
Comparer le jeu au catalogue actuel et aux marchés, devises et fournisseurs autorisés.
Fixer explicitement le mode démo ou réel et le portefeuille concerné.
Si une condition échoue, aucun jeton externe utilisable ne doit être émis. La réponse peut expliquer le refus sans divulguer les clés du partenaire. Certaines règles de dépôt ou de géographie sont propres au fournisseur et doivent être testées dans le parcours de lancement. [2] [7]
Quel est le parcours entre le lobby et le jeu?
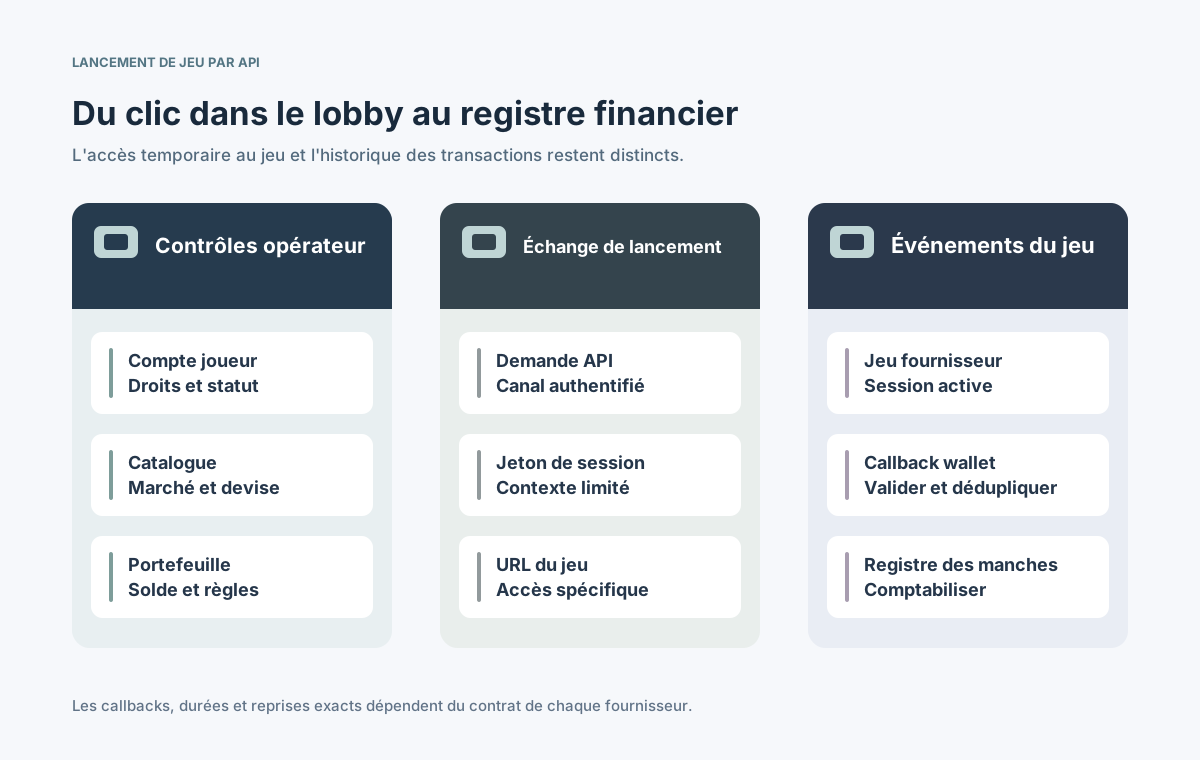
Une fois l'accès accordé, le backend crée un contexte de lancement et appelle l'API partenaire par un canal authentifié. Selon l'intégration, le casino fournit un jeton que le partenaire vérifiera ensuite ou reçoit une session et une URL déjà créées. Le navigateur ouvre l'adresse approuvée dans une iframe ou un autre onglet. Il ne doit pas construire l'URL avec des paramètres non validés. [1] [2] [3]
Recevoir la demande et revérifier les droits au niveau du backend.
Créer une tentative traçable et un secret limité si le contrat l'exige.
Authentifier la requête partenaire et contrôler l'URL ainsi que les codes du jeu et de session.
Transmettre uniquement l'adresse validée et conserver la liaison pour les callbacks.
⊕Agrandir le schémaUne URL de jeu valide permet l'entrée; les écritures financières passent par un autre canal serveur authentifié.
Les identifiants de corrélation facilitent l'investigation, mais pas les journaux contenant le jeton brut ou une URL secrète complète. Un lancement API réussi ne garantit ni l'affichage effectif du jeu ni la disponibilité du wallet ni la reprise des manches. [1] [3]
Comment gérer l'expiration et la relance d'une session?
Un jeton de lancement doit être imprévisible, associé au joueur, au jeu et au partenaire prévu. La politique du fournisseur détermine s'il est à usage unique, renouvelable ou réutilisable lors d'une reconnexion. L'expiration et la révocation relèvent du serveur, pas seulement d'un compteur dans le navigateur. Les principes de gestion des sessions OWASP restent utiles. [3] [4]
Événement
Décision serveur
Essai nécessaire
Premier accès
Émettre un jeton lié au contexte
Refuser autre joueur/jeu
Expiration
Bloquer une nouvelle utilisation
URL ancienne rejetée
Relance
Créer ou restaurer selon contrat
Conserver le lien entre IDs
Déconnexion / blocage
Appliquer la politique de compte
Aucun lancement non autorisé
Manche inachevée
Préserver le registre
Gain tardif rapproché
L'expiration d'un accès ne doit pas faire disparaître les opérations déjà acceptées. Des partenaires peuvent adresser des callbacks liés à d'anciens jetons pour terminer une manche. Le registre doit distinguer la référence financière durable de l'accès éphémère du client. [1] [3]
Comment authentifier les callbacks financiers et de vérification?
Les callbacks proviennent d'un autre serveur, pas du navigateur. Le fournisseur peut vérifier un jeton ou demander le solde, un débit, un crédit et une annulation. Vérifiez d'abord la signature ou le mécanisme de confiance convenu, puis la correspondance entre jeton, joueur, fournisseur, jeu, devise et portefeuille. [1] [2] [7]
Vérifier l'émetteur et le contenu signé avant toute modification du portefeuille.
Résoudre le jeton vers le joueur, le produit et l'état de session autorisés.
Contrôler le schéma, la précision du montant, la devise et les références obligatoires.
Répondre de façon stable aux erreurs et aux reprises sans exposer d'autres comptes.
Une signature valide prouve l'origine du message, pas le droit d'agir sur n'importe quel compte. La vérification des autorisations par objet reste nécessaire. Conservez les secrets du fournisseur uniquement côté serveur et prévoyez leur rotation. [1] [7]
Comment lier mises, gains, annulations et manches?
Le portefeuille répond aux consultations de solde, débits de mises, crédits de gains et opérations de compensation. Chaque écriture doit être associée durablement à l'ID de transaction du partenaire, à la manche, au joueur, à la devise et à son état. Des événements peuvent arriver après la fermeture de la fenêtre ou une nouvelle session. [1] [3]
Callback
Action du registre
Règle critique
Balance / check
Lire le solde
Aucune mutation cachée
Debit / bet
Enregistrer la mise
Un seul effet par ID
Credit / win
Créditer le gain
Bon joueur et bonne manche
Cancel / rollback
Compenser l'écriture
Pas de double annulation
Clôture de manche
Enregistrer l'état final
Événements tardifs définis
Une demande `cancel` ne signifie pas supprimer l'historique. Le partenaire doit préciser les événements combinés, montants nuls, remboursements et conditions de clôture. Le journal financier doit permettre de reconstruire toutes les décisions de règlement. [1] [5]
Comment traiter les doublons et les événements désordonnés?
Un incident réseau peut laisser une mise enregistrée alors que le fournisseur n'a pas reçu la réponse. Traiter sa nouvelle tentative comme une deuxième mise serait incorrect. Utilisez une clé d'idempotence stable dans l'espace du partenaire, et enregistrez atomiquement la décision avec l'écriture financière. La répétition identique renvoie le résultat déjà obtenu. [1] [5]
Détecter un doublon avec l'ID de transaction fournisseur, pas l'heure de réception.
Protéger les tentatives simultanées par contrainte d'unicité ou réservation atomique.
Refuser un même ID avec montant, joueur ou devise contradictoires.
Accepter les événements tardifs autorisés selon l'état durable de la manche.
Orienter les écarts non résolus vers une file de rapprochement contrôlée.
Avec une livraison au moins une fois, les répétitions sont normales et l'ordre de réception peut varier. Une machine d'état des manches, des clés conservées et des compensations explicites empêchent les doubles impacts. La durée de conservation doit couvrir les reprises et litiges prévus. [5] [6]
Quelles limites de sécurité et d'exploitation définir?
Les URL de lancement contenant des secrets ne doivent pas alimenter librement l'analytique, les en-têtes de référence ou les journaux accessibles au support. Séparez les clés de l'application, de l'API de lancement et du canal wallet. Surveillez les échecs, la latence, les doublons et les manches non rapprochées sans collecter inutilement des données personnelles. [4] [7]
Attribuer clairement l'émission des jetons, leur expiration et la signature des callbacks.
Alerter sur les mauvais IDs, les signatures invalides et les écarts de règlement.
Conserver un environnement de test avec coupures, délais et callbacks tardifs.
Nommer les responsables des incidents, de la rotation des clés et des audits.
Toute nouvelle version d'API, adresse de callback ou méthode de signature exige des tests de contrat. L'éligibilité commerciale et juridique à un marché nécessite une analyse séparée de la réussite technique du lancement. [1] [2]
Quels tests d'acceptation réaliser de bout en bout?
Un HTTP 200 de l'API de lancement ne suffit pas. Vérifiez l'affichage réel, les liens entre joueur et jeton, les callbacks signés et les écritures financières après des erreurs. Répétez ces scénarios sur mobile, en mode démo et réel, et avec les restrictions de marché.
Ouvrir un jeu autorisé et comparer joueur, jeu, devise, jeton et URL dans tous les services.
Tester un jeton expiré, rejoué ou lié à un autre joueur et confirmer le refus.
Perdre la réponse après débit, réessayer deux fois et vérifier une seule écriture.
Relancer avec une manche ouverte et rapprocher un gain ou une annulation tardive.
Simuler signature invalide, callbacks dupliqués, désordre et panne partenaire.
Avant le déploiement, demandez la validation des responsables intégration et wallet, archivez les transactions de test et vérifiez l'arrêt contrôlé d'un fournisseur défaillant. Le résultat attendu est un état financier juste et explicable, même après coupures, reprises et changements de session. [1] [3] [5]