Ein Klick im Casino-Lobbybereich führt durch mehrere technische Vertrauensgrenzen. Das Betreibersystem prüft das Spielerkonto und die Spielberechtigung; ein Aggregator oder Studio erzeugt eine Sitzung und liefert eine Start-URL. Danach können separate Serveranfragen Guthaben, Einsätze, Gewinne und Stornierungen betreffen. Start-Token verbinden den Ablauf, ersetzen aber weder die Anmeldung beim Betreiber noch die dauerhafte Finanzbuchhaltung. Fehlerhafte Zuordnungen oder doppelte Callbacks können falsche Salden erzeugen. Dieser Artikel beschreibt Verantwortlichkeiten, Sicherheitsprüfungen und Abnahmeszenarien. Verbindliche Parameter sind stets dem jeweiligen Partnervertrag zu entnehmen.
Veröffentlicht
Eine Startberechtigung öffnet die passende Spielsitzung; Geldbewegungen benötigen eine eigene serverseitige Prüfung.
Inhalt
Worin unterscheidet sich ein Start-Token von der Anmeldung?
Die Anmeldung bestätigt die Identität des Spielerkontos. Ein Spielstart gibt dem Client dagegen nur Zugriff auf ein bestimmtes Angebot eines Studios oder Aggregators. Das Start-Token ist eine technische Berechtigung zwischen Integrationspartnern, keine universelle Betreiber-Cookie, kein Auszahlungsschlüssel und keine pauschale Spielgenehmigung. Die konkrete Form ist vom Anbieter abhängig. [1] [2]
Ein angemeldeter Spieler kann mehrere Spieleanwendungen verwenden. Jeder Start braucht eine eindeutige Bindung an Konto, Spiel und Wallet. Werden Spielersperren aktiv, müssen neue Starts unterbunden werden; offene Runden sind nach den vereinbarten Finanzregeln zu beenden. Das Schließen eines iFrames storniert eine bereits verbuchte Wette nicht. [3] [4]
Welche Systeme und IDs gehören zum Spielstart?
Beteiligt sind gewöhnlich Lobby, Betreiber-Backend, Spielekatalog, Kontorichtlinien, Wallet-Journal und eine externe Anbieter-API. Manchmal vermittelt ein Aggregator alle Aufrufe, manchmal kommuniziert das Spiel direkt mit dem Studio. Vor der Integration müssen Tokenausgabe, Signaturen und Callback-Wiederholungen zugeordnet werden. [1] [2]
Objekt
Aufgabe
Kontrollgrenze
Spieler-ID
Kontozuordnung
Aktuelle Identität prüfen
Spiel- und Anbietercode
Produkt auswählen
Katalog und Berechtigung
Startversuchs-ID
Anfrage verfolgen
Nicht als Wett-ID nutzen
Spielsitzungstoken
Laufzeit freigeben
Geltungsbereich und Ablauf
Wallet-Token
Geldrückrufe zuordnen
Anbieterabhängige Gültigkeit
Runden-/Transaktions-ID
Geldereignisse identifizieren
Dauerhafte Entdoppelung
Begriffe wie `token`, `session_id` oder `round` sind nicht automatisch austauschbar. Öffentliche Verträge von St8, 7SoftTech und Beexar unterscheiden sich deutlich. Ein Adapter braucht daher eine explizite Zuordnung je Anbieter statt einer eigenen universellen ID-Logik. [1] [2] [3]
Welche Berechtigungen sind vor der URL-Anfrage zu prüfen?
Der Server entscheidet, ob ein Spieler ein Spiel öffnen darf. Er prüft Kontostatus, etwaige Spielbeschränkungen, Katalogzuordnung, Markt, Währung und Modus. Eine vom Browser gelieferte Spieler-ID ist kein Berechtigungsnachweis. Auch mit gültiger Session ist eine objektbezogene Prüfung erforderlich. [1] [7]
Spielerkonto aus der geprüften Betreibersitzung ableiten und nicht aus freiem Clienttext.
Erforderliche Alters-, Verifizierungs-, Sperr- und Schutzregeln vor dem Start anwenden.
Aktuelle Spieleverfügbarkeit für Anbieter, Region und Währung nachschlagen.
Demo- oder Echtgeldmodus und das zuständige Wallet eindeutig festlegen.
Bei abgelehnter Berechtigung wird kein brauchbares externes Token erstellt. Die Fehlermeldung sollte verständlich sein, aber weder Partnergeheimnisse noch interne Kontrollen offenlegen. Insbesondere anbieterspezifische Einzahlungs- und Regionalbedingungen gehören in die Testfälle. [2] [7]
Wie läuft der Weg von der Lobby zum Spiel ab?
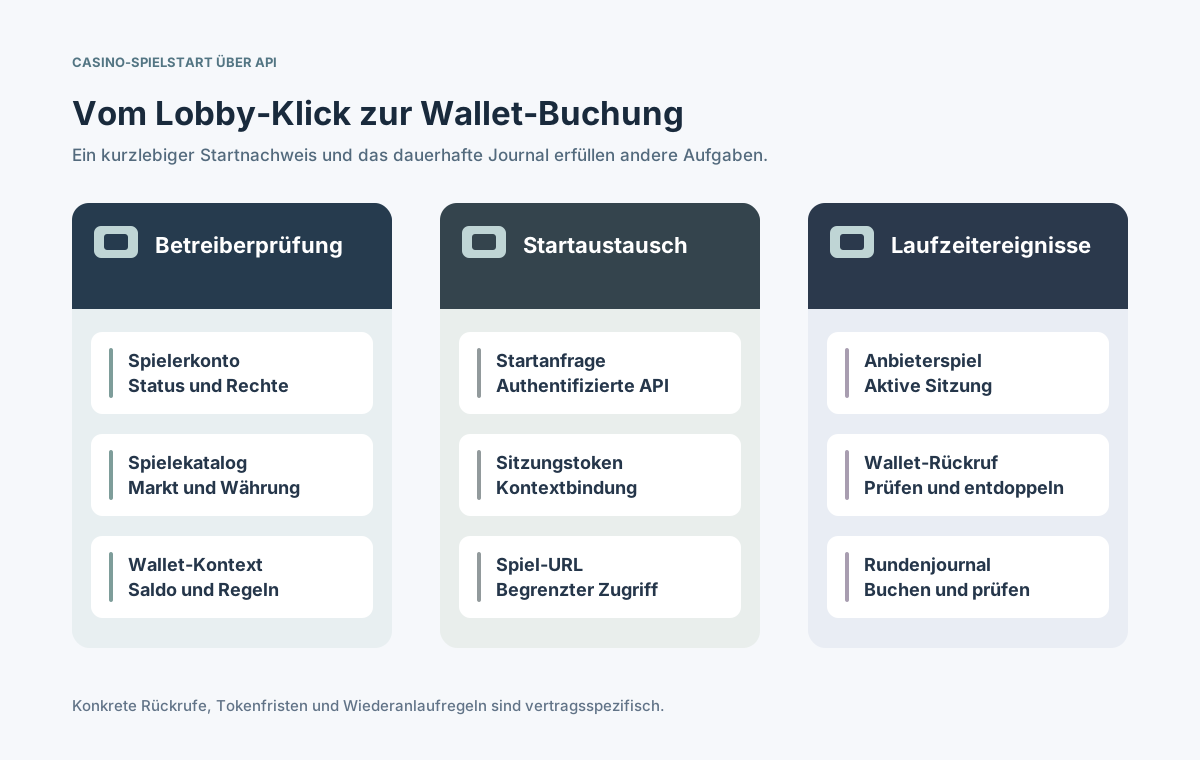
Nach der Autorisierung erzeugt das Backend einen Startkontext und sendet eine authentifizierte API-Anfrage. Je nach Vertrag stellt der Betreiber das später geprüfte Token bereit oder erhält Sitzung und URL vom Partner. Anschließend verwendet der Browser die geprüfte URL in einem iFrame oder Fenster. Eine URL aus ungeprüften Browserparametern zusammenzusetzen wäre unsicher. [1] [2] [3]
Startwunsch annehmen und Berechtigung serverseitig erneut beurteilen.
Versuch protokollieren und bei Bedarf ein frisches, begrenztes Token erzeugen.
Partneraufruf authentifizieren und Antwort-URL, Spiel und Sitzung validieren.
Nur die freigegebene URL an den Client geben und Sitzungszuordnung für Callbacks halten.
⊕Diagramm vergrößernDie erhaltene Spiel-URL schafft nur einen Einstieg; Finanzrückrufe nutzen einen getrennten authentifizierten Serverkanal.
Korrelation-IDs helfen bei der Fehlersuche, rohe Token und vollständige geheime URLs gehören jedoch nicht in Standardlogs. Ein erfolgreicher Launch-API-Aufruf beweist weder ein gerendertes Spiel noch funktionierende Wallet-Callbacks oder die Wiederherstellung offener Runden. [1] [3]
Wie werden Tokenlaufzeit und erneuter Start verwaltet?
Ein Start-Token sollte unvorhersehbar und an Spieler, Spiel sowie vertrauenswürdigen Empfänger gebunden sein. Ob es einmalig, wiederverwendbar oder erneuerbar ist, regelt die Anbieter-API. Das Backend muss Ablauf und Ablehnung alter Berechtigungen durchsetzen; ein Countdown im Browser genügt nicht. OWASP-Grundsätze gelten auch für proprietäre Sitzungssysteme. [3] [4]
Ereignis
Serverentscheidung
Prüffall
Erster Start
Richtig gebundenes Token
Falsches Spiel ablehnen
Ablauf
Neuen Zugriff verweigern
Alte URL bleibt ungültig
Neustart
Neue oder wiederhergestellte Sitzung
Alte ID bleibt nachvollziehbar
Logout / Sperre
Aktuelle Kontoregel anwenden
Kein unzulässiger Neustart
Offene Runde
Finanzstatus erhalten
Späte Gutschrift korrekt buchen
Abgelaufener Spielzugriff bedeutet nicht, dass eine zuvor begonnene Buchung verworfen werden darf. Manche Integrationen senden Rückrufe unter älteren Wallet-Token. Verknüpfen Sie diese mit dauerhaft gespeicherten Runden und stimmen Sie Aufbewahrungsfristen mit dem Anbieter ab. [1] [3]
Wie authentifiziert man Wallet- und Prüf-Callbacks?
Callbacks sind Server-zu-Server-Aufrufe, keine Browseraktionen. Ein Anbieter kann den Startnachweis prüfen oder Saldo, Abbuchung, Gutschrift und Storno anfragen. Zuerst ist die vereinbarte Signatur, Geheimnisprüfung oder andere Partnerauthentifizierung zu validieren; erst danach dürfen Spieler, Spiel, Währung und Wallet zugeordnet werden. [1] [2] [7]
Absender und signierte Nutzdaten vor der Finanzoperation authentifizieren.
Token zum richtigen Spieler, Mandanten, Spiel, Wallet und Zustand auflösen.
Schema, Betragsgenauigkeit, Währung und Referenzen gegen den Vertrag prüfen.
Fehler und Wiederholungen deterministisch beantworten, ohne fremde Daten offenzulegen.
Eine gültige Signatur bestätigt den Integrationspartner, nicht automatisch das Recht, auf jedes Spielerobjekt zuzugreifen. Auch signierte Befehle benötigen Objektberechtigung. Partnergeheimnisse bleiben im Backend und benötigen einen getesteten Rotationsprozess. [1] [7]
Wie hängen Einsatz, Gewinn, Storno und Runde zusammen?
Eine Wallet-API kann Saldo abfragen, Einsätze abbuchen, Gewinne gutschreiben oder einen früheren Effekt ausgleichen. Jede Veränderung benötigt dauerhafte Transaktions- und Rundenreferenzen mit Spieler, Währung und Status. Callbacks können nach einem Verbindungsabbruch eintreffen; das Journal darf daher nicht vom aktuellen iFrame abhängen. [1] [3]
Rückruf
Buchung
Zwingende Eigenschaft
Balance / check
Saldo lesen
Keine unbeabsichtigte Änderung
Debit / bet
Einsatz buchen
Nur ein Effekt je ID
Credit / win
Gewinn gutschreiben
Richtiger Spieler und Runde
Cancel / rollback
Frühere Buchung kompensieren
Keine Doppelstornierung
Rundenende
Abschlussstatus speichern
Späte Ereignisse definiert
`Cancel` ist nicht gleich dem Löschen eines Eintrags. Klären Sie beim Partner, wie kombinierte Bet-Win-Ereignisse, Nullbeträge und abgeschlossene Runden behandelt werden. Das Journal muss eine spätere Rekonstruktion der Vorgänge und der Salden ermöglichen. [1] [5]
Wie schützt man sich vor doppelten und verspäteten Callbacks?
Nach einem Netzfehler kann der Betreiber eine Abbuchung bereits gespeichert haben, obwohl der Anbieter keine Antwort erhielt. Ein erneuter Request darf nicht erneut abbuchen. Der stabile Transaktionsschlüssel muss im richtigen Anbieter-Kontext mit dem finanziellen Ergebnis atomar gespeichert werden. Identische Wiederholungen erhalten ein konsistentes Resultat. [1] [5]
Duplikate an der Lieferanten-Transaktions-ID erkennen, nicht an Empfangszeitpunkten.
Gleichzeitige Kopien durch Unique Constraint oder atomare Reservierung absichern.
Wiederholung mit identischem Inhalt von widersprüchlichen Beträgen oder Spielern unterscheiden.
Späte erlaubte Ereignisse anhand einer dauerhaften Runden-Zustandsmaschine bearbeiten.
Unklare Fälle in eine kontrollierte Abstimmung und manuelle Prüfung leiten.
Bei At-least-once-Zustellung sind Mehrfachlieferungen zulässig; die Reihenfolge ist nicht garantiert. Durch Idempotenz, explizite Zustandsübergänge und nachvollziehbare Kompensation bleibt der Saldo korrekt. Speicherdauer und Wiederholungsfenster müssen zusammenpassen. [5] [6]
Welche Sicherheits- und Betriebsgrenzen sind wichtig?
Geheime Start-URLs dürfen nicht ungefiltert in Analysen, Referer-Headern, Supportbildern oder allgemeinen Logs erscheinen. Zugänge zu Lobby, Launch-API und Wallet-Rückruf werden getrennt. Beobachten Sie Startfehler, Callback-Latenz, Duplikatquote und ungeklärte Runden unter Beachtung von Datenschutz und Secret-Minimierung. [4] [7]
Pro Partner die Zuständigkeit für Tokenausgabe, Signatur, Ablauf und Widerruf dokumentieren.
Alarme für falsche Spielerzuordnung, Signaturfehler, Wiederholungen und Buchungsdifferenzen einrichten.
Eine Testumgebung mit Timeouts, Netzabbrüchen und verspäteten Rückrufen betreiben.
Verantwortliche für Incident Response, Schlüsselrotation, Abstimmung und Aufbewahrung benennen.
Änderungen an Partner-APIs, Katalogzuordnungen oder Callback-Adressen verlangen erneute Vertragstests. Kommerzielle und regulatorische Entscheidungen sind separat zu prüfen: eine technisch funktionierende Anbindung ist noch keine Erlaubnis für einen Markt. [1] [2]
Welche Abnahmetests braucht ein kompletter Spielstart?
HTTP 200 vom Launch-Endpunkt allein reicht nicht. Prüfen Sie die tatsächliche Spielanzeige, Tokenzuordnung, Wallet-Erreichbarkeit, Authentifizierung aller Rückrufe und den Saldo nach Fehlern. Echtgeld, Demo, Mobilgeräte und Marktgrenzen brauchen eigene Testfälle.
Ein erlaubtes Spiel starten und Spieler, Spiel, Währung, Token sowie URL durchgängig vergleichen.
Abgelaufene, wiederholte und fremde Token sicher zurückweisen.
Antwort nach verbuchtem Einsatz verlieren lassen, zweimal wiederholen und nur eine Abbuchung feststellen.
Bei offener Runde neu starten und eine späte Gutschrift oder Stornierung korrekt verarbeiten.
Falsche Signaturen, Duplikate, vertauschte Reihenfolge und Anbieterausfall simulieren.
Vor dem Go-live sollten Integrations- und Wallet-Verantwortliche zustimmen, Testreferenzen archiviert und ein sicheres Abschalten der Route geübt sein. Erfolg bedeutet nicht nur ein sichtbares Spiel, sondern einen überprüfbar richtigen finanziellen Zustand auch bei Wiederholungen, Abbrüchen und Sitzungswechseln. [1] [3] [5]