Oyun Başlatma Tokenları, Oturumlar ve Geri Çağrı Akışları
Casino lobisindeki tek bir tıklama birkaç güven sınırını aşar. Operatör sunucusu oyuncunun yetkisini ve oyun uygunluğunu kontrol eder; agregatör veya stüdyo oyun oturumunu açar; tarayıcı verilen URL'yi gösterir. Sonrasında ayrı sunucular arası istekler bakiye, bahis, kazanç ve iptal işlemleri isteyebilir. Başlatma tokenları bu adımları ilişkilendirir fakat oyuncunun site oturumunun veya kalıcı finans kayıtlarının yerine geçmez. Yanlış oturum eşlemesi ve iki kez işlenen callback bakiyeyi bozabilir. Bu rehber güvenlik kontrollerini, sorumlulukları ve kabul testlerini açıklar; gerçek davranış her sağlayıcının sözleşmesinden doğrulanmalıdır.
Yayın tarihi
Başlatma tokenı belirli bir oyun oturumuna giriş sağlar; finansal geri çağrılar ayrıca doğrulanmalıdır.
İçindekiler
Oyun başlatma tokenı oyuncu girişinden neden farklıdır?
Operatörde oturum açmak bir oyuncu hesabını doğrular. Oyun başlatma ise belirli bir agregatör veya stüdyo oyununa sınırlı erişim verir. Başlatma tokenı iki entegrasyon tarafının tanıdığı teknik bir sırdır; genel giriş çerezi, ödeme anahtarı ya da koşulsuz oyun izni değildir. Alanlar ve ömürler sağlayıcıya göre değişir. [1] [2]
Aynı oyuncu birden fazla oyun istemcisi açabilir. Her birinin oyuncu, oyun ve cüzdan eşlemesi açık olmalıdır. Hesap kısıtlandığında yeni başlatmalar engellenmeli, devam eden turlar ise finans sözleşmesine göre sonuçlandırılmalıdır. iframe kapatmak önceden kabul edilen bahsi otomatik iptal etmez. [3] [4]
Başlatma akışında hangi sistemler ve kimlikler yer alır?
Genellikle lobi arayüzü, operatör backend'i, oyun kataloğu, hesap politikası, cüzdan defteri ve sağlayıcı API'si çalışır. Bazı bağlantılarda agregatör aracıdır, bazılarında stüdyo doğrudan yanıt verir. Tokenı kimin ürettiği, çağrıları kimin imzaladığı ve callback tekrarlarını kimin yönettiği belgelenmelidir. [1] [2]
Öğe
Görevi
Kontrol sınırı
Oyuncu kimliği
Casino hesabını bulmak
Geçerli hesapla eşleştir
Oyun/sağlayıcı kodu
Ürünü seçmek
Katalog ve erişim
Başlatma isteği ID
Denemeyi izlemek
Bahis ID'sinden ayrı
Oyun oturum tokenı
Tek oyun erişimi
Kapsam ve son kullanma
Cüzdan tokenı
Mali çağrıları bağlamak
Sözleşmeye özel süre
Tur ve işlem ID
Para olayını tanımlamak
Kalıcı tekilleştirme
`token`, `session_id`, `round` ve `transaction_id` her API'de aynı anlama gelmez. St8, 7SoftTech ve Beexar farklı sözleşmeler yayımlar. Adaptörler alanları sağlayıcı bazında eşlemeli, bütün tarafların ID'lerini tek bir sayaçla değiştirmemelidir. [1] [2] [3]
Oyun URL'si istenmeden önce hangi kontroller yapılmalı?
Erişim kararını sunucu vermelidir. Oyuncunun kimliği, hesap kısıtları, oyun kodu, pazar, para birimi ve gerçek/demo modu doğrulanır. Tarayıcının gönderdiği oyuncu ID'si veya ülke bilgisi tek başına yetki kanıtı değildir. Nesne seviyesinde erişim kontrolü her durumda sürmelidir. [1] [7]
Oyuncu ID'sini güvenilir oturumdan alın; istemcinin serbest alanını esas almayın.
Uygunsa yaş, kimlik doğrulama ve sorumlu oyun kısıtlarını uygulayın.
Oyunu güncel sağlayıcı kataloğu, bölge ve para birimiyle karşılaştırın.
Gerçek para/demo modunu ve kullanılacak cüzdanı açıkça seçin.
Kontrol başarısızsa dış sistemde kullanılabilir bir token verilmemelidir. Kullanıcıya açıklayıcı ancak sırları ifşa etmeyen yanıt dönün. Sağlayıcının özel para yatırma veya bölgesel kuralları, başlatma sözleşmesi üzerinden ayrıca sınanmalıdır. [2] [7]
Lobiden çalışan oyuna kadar hangi adımlar izlenir?
Backend yetki onayından sonra bir başlatma bağlamı oluşturur ve güvenli sunucular arası API çağrısı yapar. Bazı sözleşmelerde operatör doğrulanacak tokenı önceden sağlar, bazılarında token ve URL sağlayıcıdan gelir. İstemci yalnızca onaylanan adresi iframe veya sekmede açar. Güvenilmeyen tarayıcı alanlarını birleştirerek URL üretmeyin. [1] [2] [3]
Oyuncunun isteğini alın ve sunucuda yetkiyi yeniden değerlendirin.
İzlenebilir başlatma denemesi ve gerekirse yeni kapsamlı token oluşturun.
API çağrısını doğrulayın; dönen oyun, URL ve oturum eşleşmesini kontrol edin.
Onaylı URL'yi istemciye verin ve callback için oturum bağını kaydedin.
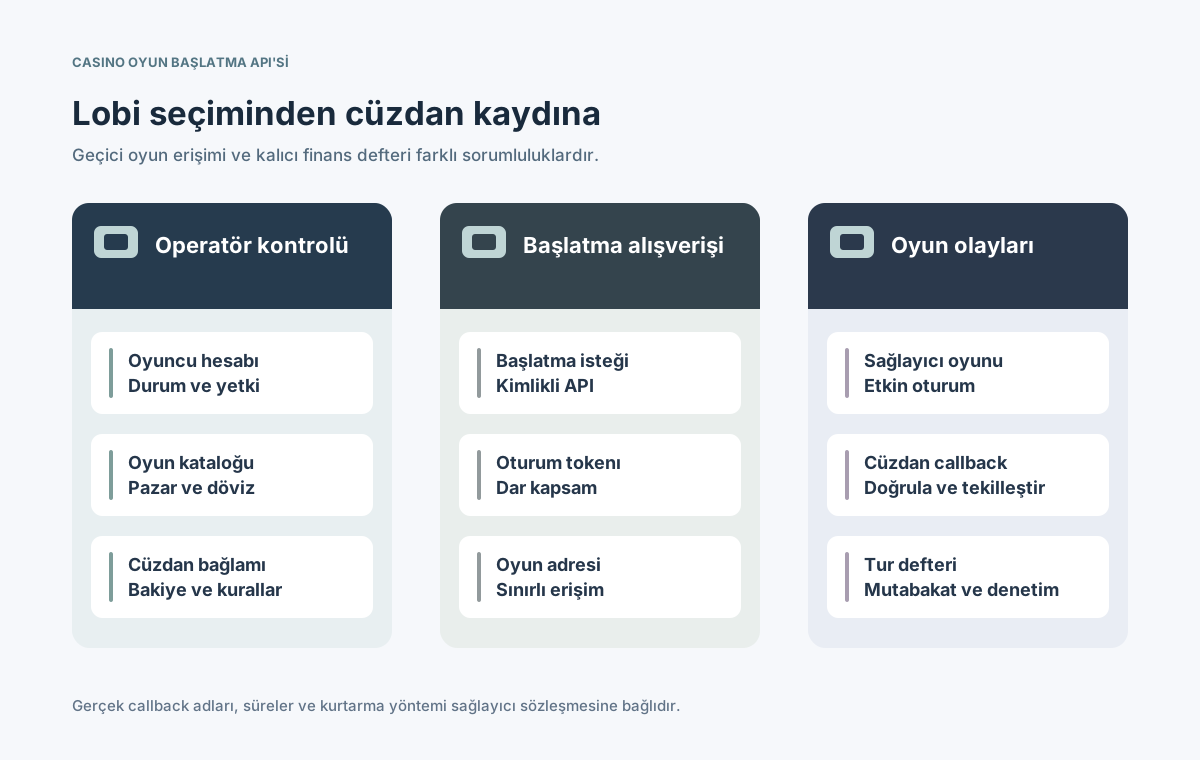
⊕Diyagramı büyütBaşarılı bir oyun URL'si sadece giriş yoludur; finansal callback'ler ayrı sunucu kanalından doğrulanır.
Ham tokenları ve tam gizli URL'leri normal log veya analizlere yazmadan korelasyon ID'leri tutun. Başlatma API'sinin başarısı, oyun ekranının yüklendiğini veya cüzdan ve açık tur kurtarmasının çalıştığını garanti etmez. [1] [3]
Token süresi, yeniden başlatma ve bağlantı kesintisi nasıl yönetilir?
Başlatma tokenı tahmin edilemez olmalı ve oyuncu, oyun ve hedef sağlayıcıya bağlanmalıdır. Tek kullanımlık olması, yenilenmesi veya yeniden bağlanmada geçerliliği API sözleşmesine bağlıdır. Süre dolması sunucuda uygulanmalı; tarayıcı sayacı tek koruma olmamalıdır. OWASP oturum ilkeleri özel protokollere de yol gösterir. [3] [4]
Olay
Sunucu kararı
Test durumu
İlk başlatma
Bağlamlı tokenı kabul et
Yanlış oyunu reddet
Süre sonu
Yeni erişimi durdur
Eski URL çalışmaz
Yeniden açma
Sözleşmeye göre yeni/kurtarılan oturum
Eski ID izlenir
Çıkış/kilit
Güncel hesap kuralını uygula
Yasak başlatma olmaz
Açık tur
Mali durumu koru
Geç ödeme eşleşir
Süresi dolan erişim, önceden kabul edilmiş işlemlerin silinmesi demek değildir. Bazı sağlayıcılar eski oturuma ait cüzdan callback'lerini göndermeyi sürdürür. Finansal referansları geçici istemci erişiminden ayrı saklayın ve geçmiş token çözümleme süresini belirleyin. [1] [3]
Cüzdan ve kimlik kontrolü callback'leri nasıl doğrulanır?
Callback oyuncu tarayıcısından değil sağlayıcı sunucusundan gelir. Sağlayıcı token doğrulaması, bakiye, borç, alacak veya iptal isteyebilir. Önce imza ya da sözleşmede tanımlanan kimlik doğrulama yöntemini denetleyin. Sonra tokenı doğru oyuncu, oyun, firma, cüzdan ve para birimiyle eşleştirin. [1] [2] [7]
Mali işlemden önce çağrıyı gönderen tarafı ve imzalı içeriği doğrulayın.
Tokenın doğru oyuncu, oyun, cüzdan ve oturum durumuna bağlı olduğunu sınayın.
Olay şemasını, tutar hassasiyetini, para birimini ve işlem ID'lerini kontrol edin.
Hatalı ve yinelenen isteklerde diğer hesapları sızdırmadan sabit yanıt verin.
Geçerli imza, çağrının belirli bir ortaktan geldiğini kanıtlar; başka oyuncunun hesabına erişim yetkisi vermez. Nesne yetkilendirmesi zorunludur. Sağlayıcı sırlarını backend dışında tutmayın ve anahtar değişim prosedürü oluşturun. [1] [7]
Bahis, kazanç, iptal ve tur kayıtları nasıl ilişkilendirilir?
Cüzdan API'si bakiye okur, bahis tutarını düşer, kazancı ekler veya önceki işlemi telafi eder. Her olay sağlayıcı işlem ID'si, tur ID'si, oyuncu, para birimi ve sonuçla kalıcı olarak kaydedilmelidir. Callback tarayıcı kapanınca veya yeni oyun oturumu açılınca da gelebilir. [1] [3]
Callback
Defter işlemi
Temel kural
Balance / check
Bakiyeyi oku
Gizli değişim yok
Debit / bet
Bahis tutarını kaydet
ID başına tek etki
Credit / win
Kazancı işle
Doğru oyuncu ve tur
Cancel / rollback
Önceki etkiyi telafi et
İki kez iptal yok
Tur kapanışı
Son durumu sakla
Geç olay politikası
`Cancel` geçmişi silmek anlamına gelmez. Birleşik bet-win olayları, sıfır tutar, geri alma ve tur kapanışı için sağlayıcının kesin tanımını öğrenin. Muhasebe kayıtları daha sonra tüm adımların yeniden kurulmasına imkan vermelidir. [1] [5]
Tekrar denemeler ve sırasız callback'ler nasıl güvenli işlenir?
Ağ yanıtı kaybolduğunda bahis operatör defterinde işlenmiş olabilir. Sağlayıcı tekrar gönderirse ikinci kez para düşülmemelidir. İşlem kimliğini doğru sağlayıcı kapsamında idempotency anahtarı olarak kullanın, sonucu mali etkiyle atomik saklayın ve birebir tekrar için aynı yanıtı verin. [1] [5]
Tekrarları yeni HTTP saatine göre değil sağlayıcının kalıcı işlem ID'sine göre tanıyın.
Aynı anda gelen kopyaları veritabanı unique kuralıyla veya atomik kilitle koruyun.
Aynı ID'nin farklı miktar, oyuncu veya para birimiyle gelmesini çelişki sayın.
Geçerli geç olayları tur durumuna göre işleyin ve olanaksız geçişleri reddedin.
En az bir kez teslim mekanizmaları aynı olayı tekrar iletebilir ve geliş sırası iş sırası olmayabilir. Açık tur durum makinesi, kalıcı dedup kayıtları ve telafi kuralları gerekir. Saklama süresi, ortağın tekrar ve uyuşmazlık sürelerini karşılamalıdır. [5] [6]
Güvenlik, izleme ve sağlayıcı sorumlulukları nelerdir?
Gizli token içeren oyun URL'lerini analitik sistemlere, referer alanlarına veya herkese açık loglara taşımayın. Ön yüz, oyun başlatma API'si ve cüzdan callback kimliklerini ayrı yönetin. Başlatma hatası, callback gecikmesi, tekrar oranı ve açık turları izleyin; gereksiz kişisel veri toplamayın. [4] [7]
Tokenı kimin verdiğini, kimin imzaladığını ve süresini kimin denetlediğini tanımlayın.
Yanlış oyuncu/oyun eşlemesi, imza hatası ve mali tutarsızlık için alarm kurun.
Gecikme, ağ kopması ve geç callback üretebilen test ortamını koruyun.
Olay yönetimi, anahtar rotasyonu, mutabakat ve denetim sorumlularını atayın.
API sürümü, katalog, callback adresi veya imza yöntemindeki değişiklikler üretim öncesi sözleşme testine ihtiyaç duyar. Ticari ve yasal uygunluk, çalışan teknik entegrasyondan ayrı incelenmelidir. [1] [2]
Uçtan uca kabul testleri neleri içermelidir?
Başlatma endpoint'inin HTTP 200 dönmesi yeterli değildir. Oyunun gerçekten açıldığını, tokenın doğru hesaba ait olduğunu, cüzdan çağrılarının doğrulandığını ve kesinti sonrasında bakiyenin doğru kaldığını test edin. Mobil, demo/gerçek para ve pazar kısıtlarını ayrı kapsayın.
İzinli bir oyunda oyuncu, ürün, token, para birimi ve URL eşleşmesini izleyin.
Süresi dolmuş, tekrar kullanılmış ve başka oyuncuya ait tokenları reddedin.
İşlenen bahsin yanıtını düşürün, isteği iki kez yenileyin ve tek mali kayıt doğrulayın.
Açık turda oyunu yeniden açın; geç kazanç veya iptali doğru uzlaştırın.
Geçersiz imza, yinelenen callback, sırasız olay ve sağlayıcı kesintisi simüle edin.
Canlı yayından önce entegrasyon ve cüzdan sorumluları onay vermeli, test işlem ID'leri saklanmalı ve sorunlu sağlayıcıyı güvenli kapatma yolu prova edilmelidir. Başarı yalnızca oyun ekranını görmek değil, bütün finansal sonuçların kesinti ve tekrarlar boyunca doğru kalmasıdır. [1] [3] [5]