Ketika pemain memilih game dari lobi, permintaan dapat melewati beberapa batas kepercayaan sebelum game benar-benar tampil. Operator memeriksa akun dan pilihan game; agregator atau studio membuat sesi; browser membuka URL yang disetujui; lalu saluran server-ke-server terpisah menangani permintaan saldo, taruhan, kemenangan, atau pembatalan. Token peluncuran menghubungkan langkah tersebut, tetapi bukan pengganti login operator maupun catatan transaksi keuangan. Token yang terlalu luas, ID sesi yang tertukar, atau callback berulang dapat menyebabkan peluncuran gagal atau saldo tidak cocok. Artikel ini menguraikan alur, penanggung jawab, dan pengujian penerimaan. Setiap kontrak provider dan aturan pasar tetap harus diperiksa secara terpisah.
Diterbitkan
Token peluncuran membuka satu konteks game; semua perubahan saldo tetap memerlukan verifikasi server yang terpisah.
Daftar isi
Mengapa token peluncuran berbeda dari login pemain?
Login operator mengautentikasi pemilik akun, sedangkan proses peluncuran memberikan izin untuk membuka satu produk game dari agregator atau studio. Token peluncuran biasanya merupakan kredensial teknis dengan cakupan sempit, bukan cookie login serbaguna, kunci pembayaran, atau izin untuk setiap tindakan di dalam game. Bentuk token dan pihak penerbitnya berbeda antar integrasi. [1] [2]
Satu sesi web operator dapat membuka beberapa game yang dikelola provider berbeda. Setiap runtime memerlukan pemetaan yang benar ke pemain, game, mata uang, dan dompet. Ketika akun keluar atau dibatasi, peluncuran baru harus dihentikan dan sesi aktif ditangani sesuai kebijakan provider serta ketentuan permainan bertanggung jawab. Menutup iframe tidak membatalkan taruhan yang telah dikomit atau otomatis menutup ronde tertunda. [3] [4]
Sistem dan pengenal apa saja yang terlibat?
Integrasi biasanya melibatkan frontend kasino, backend operator, kebijakan akun, katalog, ledger dompet, serta API studio atau agregator. Sebagian studio terhubung langsung, sedangkan sebagian menggunakan perantara. Tentukan sejak awal siapa yang membuat pengenal, memvalidasi panggilan, dan memiliki tanggung jawab retry callback. [1] [2]
Komponen
Kegunaan
Batas kontrol
ID pemain operator
Mengenali akun
Sesuai identitas login aktif
Kode game/provider
Memilih produk
Pemetaan katalog dan izin
ID permintaan peluncuran
Melacak percobaan masuk
Berbeda dari ID taruhan
Token sesi game
Mengikat satu runtime
Rahasia dan terbatas
Konteks dompet
Memberi otorisasi operasi saldo
Masa berlaku sesuai kontrak
ID ronde dan transaksi
Mengenali efek keuangan
Deduplikasi dan audit permanen
Nama kolom seperti `session_id`, `token`, `round`, atau `transaction_id` tidak otomatis berarti hal yang sama di semua provider. St8, 7SoftTech, dan Beexar menjelaskan kontrak peluncuran dan callback yang berlainan. Buat pemetaan khusus per provider dan pertahankan identitas transaksi asli mereka. [1] [2] [3]
Apa yang wajib diperiksa sebelum meminta URL game?
Kelayakan peluncuran diputuskan di sisi server. Autentikasi pemain, periksa pembatasan akun, pastikan pemetaan katalog, izin wilayah, mata uang, serta mode yang tersedia. Nilai `game_id` atau negara dari browser hanyalah input pengguna, bukan bukti otorisasi. Pemeriksaan izin tingkat objek tetap diperlukan meski sesi login sah. [1] [7]
Ambil identitas pemain dari sesi backend, bukan ID pemain yang dapat diedit di browser.
Periksa status akun, batas permainan bertanggung jawab, usia, dan verifikasi jika diwajibkan.
Cocokkan game dengan katalog aktif serta hak akses wilayah dan mata uang.
Pilih mode demo atau uang nyata secara eksplisit berikut dompet dan tenant yang benar.
Jika pemeriksaan gagal, hentikan proses sebelum rahasia apa pun diterbitkan. Pesan kesalahan tidak boleh mengungkap kunci API mitra ataupun logika internal yang sensitif. Pelajari juga validasi khusus supplier karena beberapa batasan ditegakkan pada saat peluncuran. [2] [7]
Bagaimana klik di lobi berubah menjadi game yang berjalan?
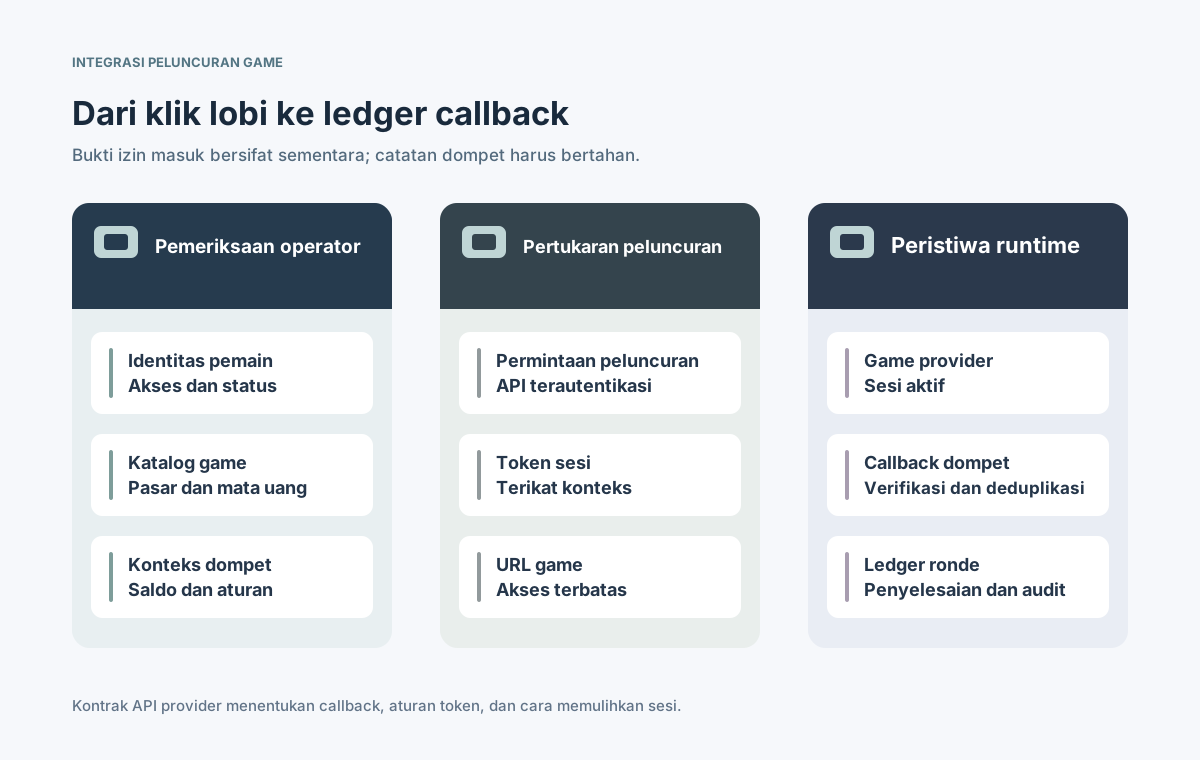
Setelah otorisasi, backend membuat konteks peluncuran yang bisa dilacak dan mengirim permintaan server-ke-server ke agregator atau provider. Bergantung kontrak, operator mengirim token yang nantinya akan divalidasi atau menerima token sesi beserta URL dari provider. Frontend kemudian membuka URL yang sudah disetujui pada iframe atau jendela. Jangan merakitnya dari parameter browser yang tidak dipercaya. [1] [2] [3]
Terima permintaan pemain lalu evaluasi ulang hak akses di backend.
Catat ID percobaan dan buat token tidak terduga dengan cakupan terbatas jika diperlukan.
Autentikasi panggilan API dan validasi game, URL, serta pemetaan sesi yang dikembalikan.
Kirim hanya URL yang sah ke klien yang tepat dan simpan status sesi untuk callback.
⊕Perbesar diagramURL yang berhasil dibuat memberi jalur masuk ke game; operasi keuangan memakai kanal callback terautentikasi tersendiri.
Catat ID korelasi di setiap sistem tanpa menyimpan token mentah atau URL berkredensial penuh dalam log. Jawaban sukses dari API peluncuran tidak menjamin game benar-benar tampil, kanal dompet sehat, atau ronde dapat dipulihkan. Pantau hasil tersebut secara terpisah. [1] [3]
Bagaimana menangani token kedaluwarsa dan peluncuran ulang?
Token peluncuran harus sulit ditebak dan terikat pada penerima, pemain, serta game yang disetujui. Kontrak provider menentukan apakah token sekali pakai, habis saat pembukaan pertama, bisa diperbarui, atau dapat dipakai setelah koneksi ulang. Simpan waktu pembuatan, kedaluwarsa, dan pencabutan pada sistem tepercaya; penghitung waktu di browser saja tidak cukup. Pedoman sesi OWASP tetap relevan. [3] [4]
Peristiwa sesi
Keputusan
Contoh pengujian
Peluncuran pertama
Terbitkan token sesuai konteks
Tolak pemain atau game salah
Kedaluwarsa
Tolak penggunaan selanjutnya
URL lama tidak membuka lagi
Peluncuran ulang
Buat atau pulihkan sesuai kontrak
ID lama dan baru terlacak
Logout atau blokir
Terapkan kebijakan akses
Tidak ada peluncuran terlarang
Ronde terbuka terputus
Simpan status uang secara permanen
Selaraskan settlement terlambat
Token game yang singkat bukan alasan untuk menghapus transaksi lama yang sah. Beberapa pola provider tetap mengirim callback untuk ronde yang dimulai sebelum peluncuran ulang. Pisahkan referensi transaksi jangka panjang dari akses browser sementara dan tetapkan batas penyimpanan referensi historis. [1] [3]
Callback provider-ke-operator berbeda dari lalu lintas browser pemain. Sesuai kontrak, provider mungkin meminta verifikasi token, pemeriksaan saldo, debit taruhan, kredit kemenangan, atau pembatalan. Periksa tanda tangan atau mekanisme autentikasi yang disepakati, kemudian pastikan kepemilikan token, pemain, game, tenant, dan mata uang sebelum menjalankan perintah uang. [1] [2] [7]
Validasi pengirim dan isi payload yang ditandatangani sebelum memproses perubahan saldo.
Petakan token ke pemain, dompet, supplier, game, dan status sesi yang diizinkan.
Periksa skema, presisi jumlah, mata uang, serta pengenal menurut kontrak.
Berikan respons error atau retry yang konsisten tanpa mengungkap rahasia maupun data akun lain.
Tanda tangan yang benar membuktikan asal integrasi, bukan otorisasi semua referensi di dalam pesan. Debit bertanda tangan yang menunjuk pemain atau ronde orang lain tetap harus ditolak. Simpan rahasia provider dalam konfigurasi backend dan siapkan prosedur rotasi saat insiden. [1] [7]
Bagaimana hubungan bet, win, cancel, dan ronde?
API dompet bisa menerima pemeriksaan saldo, pendebitan taruhan, pengkreditan kemenangan, dan pembatalan atau rollback. Ledger otoritatif menyimpan setiap efek berdasarkan ID transaksi supplier, ID ronde, pemain, mata uang, dan status. Callback bisa tiba setelah browser ditutup atau game diluncurkan ulang; ledger tidak boleh hanya bergantung pada iframe saat ini. [1] [3]
Jenis callback
Tindakan ledger
Aturan utama
Saldo / cek
Baca kondisi dompet
Tidak mengubah uang
Debit / bet
Kurangi atau tahan taruhan
Satu efek per ID transaksi
Kredit / win
Catat pembayaran sah
Pemain dan ronde tepat
Cancel / rollback
Kompensasi efek sebelumnya
Tidak membalik dua kali
Tutup ronde
Simpan status akhir
Aturan untuk callback terlambat
Callback bernama `cancel` tidak selalu berarti chargeback atau izin menghapus riwayat. Verifikasi makna supplier, apakah nominal nol diterima, bagaimana pesan bet-win gabungan diproses, dan kapan ronde berakhir. Jejak audit keuangan harus dapat direkonstruksi secara lengkap. [1] [5]
Bagaimana menghadapi retry, duplikasi, dan urutan yang berubah?
Gangguan jaringan dapat membuat hasil tidak pasti: provider mengirim taruhan, operator sudah mengomit debit, tetapi respons tidak sampai. Jika permintaan diulang, memotong saldo lagi akan salah. Simpan kunci idempotensi berdasarkan identitas transaksi supplier yang stabil, komit hasil dan perubahan ledger secara atomik, lalu berikan jawaban konsisten untuk retry identik. [1] [5]
Gunakan identitas transaksi supplier untuk deduplikasi, bukan stempel waktu permintaan baru.
Amankan callback serentak dengan batas unik di database atau klaim atomik setara.
Tandai penggunaan ID sama dengan pemain, nominal, atau mata uang yang bertentangan.
Izinkan peristiwa terlambat yang sah berdasarkan status ronde permanen.
Sediakan antrean rekonsiliasi dan prosedur perbaikan untuk callback yang belum pasti.
Model pengiriman setidaknya sekali dapat menghasilkan pesan berulang; urutan kedatangan bukan selalu urutan bisnis. Andalkan state ronde eksplisit, catatan idempotensi yang bertahan, dan kompensasi terancang. Simpan data selama masa retry, investigasi, dan perselisihan yang relevan. [5] [6]
Batas keamanan, operasional, dan provider apa yang penting?
Perlakukan URL peluncuran dan bearer token sebagai rahasia. Cegah kebocoran melalui analitik, referrer, tangkapan layar dukungan, atau log akses biasa. Pisahkan kredensial dan pembatasan tingkat permintaan untuk frontend, API peluncuran, dan callback dompet. Pantau kegagalan, latensi callback, tingkat duplikasi, dan ronde tak cocok tanpa mengumpulkan payload sensitif berlebihan. [4] [7]
Dokumentasikan siapa membuat token, menandatangani callback, dan mengendalikan masa berlaku.
Beri peringatan untuk pemetaan pemain/game salah, tanda tangan gagal, serta selisih settlement.
Sediakan lingkungan uji dengan timeout, pemulihan, dan simulasi kegagalan realistis.
Tetapkan pemilik insiden supplier, rotasi kunci, rekonsiliasi, serta retensi audit.
Kelola versi API dan hasil pengujian sebagai perubahan terkendali. Pemetaan katalog baru, endpoint callback baru, atau skema tanda tangan baru memerlukan pengujian kontrak ulang sebelum produksi. Izin hukum dan keputusan komersial harus ditinjau terpisah dari alur teknis. [1] [2]
Apa saja yang harus diuji sebelum integrasi diterima?
Uji seluruh perjalanan pemain, bukan hanya status HTTP 200 dari endpoint peluncuran. Pastikan izin lobi, game benar-benar tampil, callback terautentikasi, efek dompet tepat, respons supplier benar, dan rekonsiliasi tersedia. Uji perangkat berbeda, mode demo atau uang nyata, serta pembatasan pasar secara terpisah.
Jalankan satu game yang diizinkan dan cocokkan token, URL, pemain, game, serta mata uang.
Coba token kedaluwarsa, digunakan ulang, atau milik pemain lain; pastikan akses ditolak.
Hilangkan respons setelah satu taruhan dikomit, kirim retry, lalu pastikan hanya ada satu debit.
Tutup dan luncurkan ulang ketika ronde terbuka; rekonsiliasi kemenangan atau pembatalan terlambat.
Simulasikan tanda tangan gagal, callback duplikat, peristiwa tidak berurutan, dan gangguan provider.
Sebelum rilis terkendali, minta persetujuan pemilik integrasi dan dompet, simpan ID transaksi pengujian, dan latih prosedur menonaktifkan routing atau rollback. Kriteria keberhasilan bukan hanya game dapat dibuka: setiap hasil uang yang sah harus tetap benar, dapat dilacak, dan dapat dijelaskan setelah retry atau perubahan sesi. [1] [3] [5]