Tokens de inicio de juegos, sesiones y flujos de callbacks
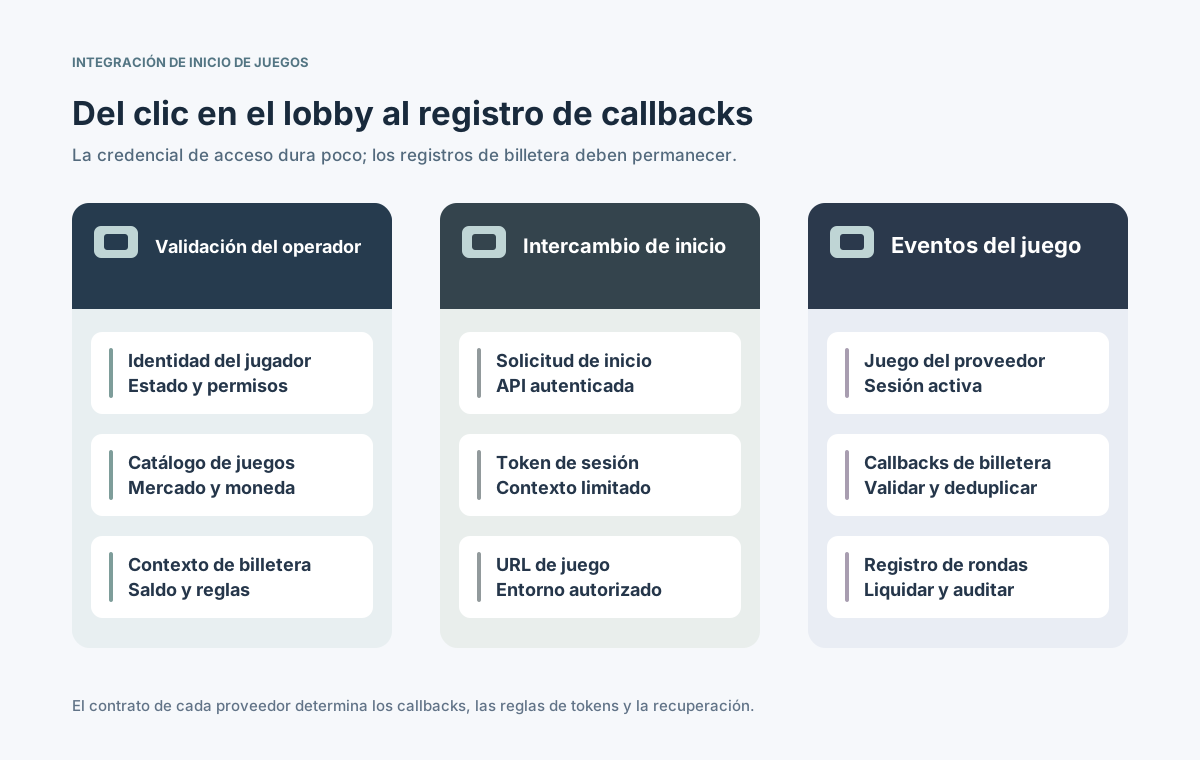
Cuando una persona selecciona un juego en el lobby, la solicitud puede atravesar varias fronteras de confianza antes de que aparezca la pantalla del proveedor. El operador valida la cuenta, el título y el mercado; un agregador o estudio establece la sesión de juego; el navegador abre la URL aprobada; y un canal independiente entre servidores procesa solicitudes de saldo, apuestas, premios o cancelaciones. El token de inicio vincula estas etapas, pero no sustituye el inicio de sesión del operador ni su registro financiero. Si se reutilizan secretos, se confunden identificadores o se contabilizan callbacks repetidos, una integración aparentemente funcional puede producir discrepancias monetarias. Este artículo detalla responsabilidades, estados y pruebas. Cada contrato de proveedor y requisito regulatorio debe verificarse por separado.
Publicado
El token habilita el acceso a una sesión concreta; los movimientos de billetera requieren una validación independiente entre servidores.
Contenido
¿Por qué un token de inicio no equivale al inicio de sesión?
El inicio de sesión del operador identifica y autentica la cuenta. Por separado, el inicio del juego autoriza el acceso a un producto concreto del agregador o estudio. Un token de inicio normalmente es una credencial técnica de alcance reducido; no debe funcionar como cookie universal, permiso de pago o autorización automática de cualquier acción. Su estructura y emisor dependen del contrato. [1] [2]
Una misma cuenta puede mantener su sesión web y abrir varios juegos de proveedores diferentes. Cada instancia requiere una relación comprobable con jugador, juego, moneda y billetera. Cuando la persona cierra sesión o recibe una restricción, el operador debe impedir nuevos inicios y aplicar la política acordada a sesiones activas. Cerrar el iframe no deshace una apuesta confirmada ni resuelve una ronda pendiente. [3] [4]
¿Qué sistemas e identificadores intervienen en el inicio?
Normalmente participan el frontend del casino, el backend del operador, las políticas de cuenta, el catálogo, la billetera y la API del estudio o agregador. Algunas integraciones conectan directamente al estudio; otras pasan por un intermediario. Antes de programar, define quién emite cada identificador, quién autentica las solicitudes y quién administra los reintentos de los callbacks. [1] [2]
Elemento o actor
Función
Límite de control
ID de jugador
Identificar una cuenta
Debe corresponder a la sesión activa
Código de juego
Seleccionar un título
Catálogo y disponibilidad autorizados
ID de solicitud
Rastrear un intento de inicio
Distinto del ID de apuesta
Token de sesión
Vincular la instancia del juego
Secreto y limitado al contexto
Contexto de billetera
Autorizar solicitudes financieras
Vigencia según contrato
IDs de ronda y transacción
Identificar efectos monetarios
Deduplicación y auditoría duraderas
Los campos `session_id`, `token`, `round` y `transaction_id` no tienen necesariamente el mismo significado en todos los sistemas. St8, 7SoftTech y Beexar describen contratos diferentes. Conserva reglas de traducción específicas por proveedor y evita sustituir todos sus identificadores por un contador global. [1] [2] [3]
¿Qué debe verificar el operador antes de pedir una URL?
La elegibilidad de inicio se determina en el servidor. Verifica la identidad, el estado y las restricciones de la cuenta, el juego seleccionado, la autorización regional, la moneda y el modo de operación. Un `game_id` o país enviado por el navegador es un dato solicitado, no una prueba de permiso. Es indispensable validar el acceso a cada objeto incluso con una sesión auténtica. [1] [7]
Obtén el ID de jugador de la sesión del backend, no de un campo editable del cliente.
Aplica restricciones de cuenta, juego responsable, edad y verificaciones donde correspondan.
Resuelve el juego contra el catálogo vigente y las reglas de mercado y moneda.
Define expresamente modo demo o dinero real, billetera y operador propietario.
Una validación fallida debe detener el inicio antes de emitir un secreto utilizable externamente. El error visible no debe divulgar claves del socio ni detalles internos de autorización. Confirma con cada proveedor cuándo se aplican restricciones adicionales, ya que pueden comprobarse antes o durante el inicio. [2] [7]
¿Cómo llega un clic del lobby hasta el juego activo?
Tras autorizar la solicitud, el backend crea un contexto identificable y llama de servidor a servidor a la API del agregador o proveedor. Según el contrato, entrega un token para validación posterior o recibe una credencial y URL emitidas por el socio. Solo entonces el frontend abre la URL aprobada en iframe o ventana. No la construyas concatenando parámetros arbitrarios del navegador. [1] [2] [3]
Recibe el intento de inicio y vuelve a validar permisos en el backend.
Registra un intento correlacionable y, si hace falta, genera una credencial impredecible.
Autentica la llamada al proveedor y comprueba juego, URL y sesión devueltos.
Entrega la URL autorizada al cliente previsto y conserva el estado para callbacks posteriores.
⊕Ampliar diagramaUna URL válida abre el juego, pero las apuestas y premios circulan por un canal de callbacks autenticado.
Conserva identificadores de correlación entre sistemas, sin registrar el token sin máscara ni la URL completa con credenciales. Un HTTP 200 del lanzamiento no garantiza que el juego haya cargado, que la billetera responda o que una ronda sobreviva a una desconexión. Vigila cada resultado por separado. [1] [3]
¿Cómo manejar el vencimiento y la reapertura de sesiones?
Un token de inicio debe ser difícil de adivinar y estar vinculado al público receptor, jugador y juego autorizados. Cada proveedor define si es de un solo uso, si se consume al abrir el juego, si puede renovarse o si admite reconexiones. Registra emisión, vencimiento e invalidación del lado confiable; un temporizador del navegador no basta. Las prácticas de sesiones de OWASP ofrecen una base útil. [3] [4]
Evento
Decisión requerida
Prueba recomendada
Primer inicio
Emitir o aceptar token correcto
Rechazar otro juego o jugador
Vencimiento
Rechazar uso posterior
Una URL antigua no reabre
Reinicio
Crear o recuperar según contrato
Trazar IDs antiguos y nuevos
Cierre o bloqueo
Aplicar política de acceso
Sin nuevos inicios restringidos
Ronda abierta sin conexión
Conservar estado financiero
Conciliar pagos tardíos
Que el token caduque no significa que una transacción legítima anterior pueda ignorarse. Algunos modelos permiten callbacks de rondas iniciadas antes de la reconexión. Separa la identidad financiera duradera del acceso temporal y documenta cuánto tiempo deben poder resolverse las referencias históricas. [1] [3]
¿Cómo autenticar y autorizar los callbacks de billetera?
Los callbacks proveedor-operador viajan por un canal diferente al del navegador. Según la integración, el socio solicita validar el token, consultar saldo, debitar apuestas, acreditar premios o cancelar operaciones. Antes de modificar dinero, verifica firma o mecanismo de autenticación acordado, propiedad del token, jugador, juego, operador y moneda. [1] [2] [7]
Autentica al emisor y el contenido exacto firmado antes de ejecutar una instrucción financiera.
Resuelve el token hacia jugador, billetera, proveedor y sesión autorizados.
Valida esquema, precisión del importe, moneda e identificadores exigidos por el contrato.
Devuelve errores o respuestas de reintento deterministas sin revelar secretos ni datos de otras cuentas.
Una firma correcta identifica al integrador que envió la solicitud, pero no prueba que todas las referencias del mensaje estén autorizadas. Un débito firmado para un jugador o ronda ajenos debe rechazarse. Guarda las credenciales en el backend y prepara un procedimiento comprobado de rotación. [1] [7]
¿Cómo se relacionan apuesta, premio, cancelación y ronda?
Una API de billetera puede recibir consultas de saldo, cargos de apuestas, abonos de premios y cancelaciones o reversos. El registro financiero debe conservar cada acción con ID de transacción del proveedor, ronda, jugador, moneda y estado. Los eventos pueden llegar después de cerrar o reiniciar el juego; por eso no deben depender únicamente del iframe actual. [1] [3]
Callback
Operación en el registro
Condición fundamental
Saldo / consulta
Leer saldo disponible
Sin cambios accidentales
Débito / apuesta
Reservar o descontar importe
Un efecto por transacción
Crédito / premio
Registrar premio legítimo
Mismo jugador y ronda
Cancelación / reverso
Compensar efecto anterior
No duplicar la reversión
Cierre de ronda
Guardar estado final
Política para eventos tardíos
Una operación denominada `cancel` no equivale siempre a una devolución bancaria ni permite borrar historial. Revisa la semántica del proveedor, los importes cero, los mensajes combinados de apuesta y premio y el criterio de cierre de ronda. El historial debe ser inmutable por adición o reconstruible de manera equivalente. [1] [5]
¿Qué hacer con reintentos, duplicados y eventos desordenados?
Una falla de red crea un resultado ambiguo: el proveedor envía una apuesta, el operador confirma el cargo, pero la respuesta se pierde. Aplicar nuevamente el débito en el reintento sería un error. Usa una clave idempotente basada en la identidad estable de la transacción y su proveedor, registra atómicamente el efecto y la respuesta y reutiliza el resultado en solicitudes idénticas. [1] [5]
Deduplica por identificadores estables del proveedor, no por la hora de llegada.
Protege los reintentos simultáneos con una restricción única o una operación atómica equivalente.
Detecta cuando el mismo ID aparece con importe, moneda o jugador contradictorios.
Procesa eventos tardíos permitidos mediante estados persistentes de ronda.
Envía casos sin resolver a conciliación con responsables y procedimiento de corrección definidos.
Una entrega de tipo al menos una vez permite que un mensaje llegue repetido y el orden de recepción puede diferir del orden del negocio. Modela estados, idempotencia y compensaciones explícitas; no dependas de la rareza de los reintentos. Conserva las referencias durante todo el periodo de incidencias y disputas del socio. [5] [6]
¿Qué límites de seguridad y operación deben documentarse?
Trata las URL de lanzamiento y los tokens portadores como secretos. Evita exponerlos en analítica, referencias entre sitios, capturas de soporte y registros comunes. Separa credenciales y controles de velocidad para frontend, API de inicio y canal de callbacks. Supervisa fallos de inicio, latencia, duplicados y rondas sin conciliar sin acumular innecesariamente datos sensibles. [4] [7]
Identifica quién emite tokens, firma callbacks y puede invalidar sesiones.
Genera alertas por jugador o juego incorrecto, firma inválida y diferencias de conciliación.
Mantén un entorno de prueba que simule expiraciones, reintentos y caídas reales.
Asigna responsables para incidentes, rotación de claves, registros de auditoría y recuperación.
Versiona los contratos de API y las pruebas. Un nuevo mapeo del catálogo, endpoint financiero o algoritmo de firma debe ejecutar de nuevo las pruebas de integración antes de entrar a producción. La autorización regulatoria y comercial requiere una revisión independiente del flujo técnico. [1] [2]
¿Qué debe cubrir una prueba integral de aceptación?
Prueba el recorrido completo, no solo la respuesta HTTP del endpoint de inicio. Comprueba autorización desde el lobby, carga visual del juego, autenticidad de callbacks, cambios reales en la billetera, respuestas del proveedor y conciliación posterior. Ejecuta casos separados para dispositivos, demo, dinero real y restricciones geográficas.
Abre un juego permitido y compara jugador, token, URL, moneda y catálogo de extremo a extremo.
Intenta usar tokens vencidos, repetidos o asociados a otra cuenta; comprueba el rechazo.
Pierde la respuesta después de confirmar una apuesta, reintenta y exige un único cargo.
Cierra y reinicia con una ronda abierta; concilia el premio o reverso tardío.
Simula firmas inválidas, callbacks duplicados, eventos desordenados y caídas del proveedor; revisa alertas.
Antes de publicar, consigue aprobación de responsables de integración y billetera, conserva los IDs de prueba y ensaya cómo desactivar la ruta o revertir el despliegue. El criterio real no es solo que el juego abra: cada resultado monetario permitido debe seguir siendo correcto, rastreable y explicable después de fallas y cambios de sesión. [1] [3] [5]