Lançamento de Cassino Online: Requisitos Técnicos e Checklist
O lançamento de um cassino online envolve diversos serviços técnicos conectados e atividades sujeitas a regras de cada mercado. Um site acessível não comprova que uma rodada foi conciliada com a carteira, que um saque recebeu decisão rastreável ou que o bloqueio de um jogador vale para todas as sessões. O planejamento deve começar pela jurisdição, empresa licenciada, responsabilidades do operador e contratos com fornecedores. Em seguida, a equipe precisa testar jornadas reais de ponta a ponta, registrar evidências e formalizar a decisão de entrada em produção. Exigências variam por país; exemplos do Reino Unido não autorizam atividades em outras jurisdições.
Publicado em
Prontidão de lançamento depende de integrações e procedimentos comprovados, não apenas de um site que abre.
Neste artigo
Como definir o mercado e o modelo de operação?
Comece pelos países atendidos, grupos de clientes, pessoa jurídica, modalidades de jogo, moedas e responsabilidade pelos fundos dos jogadores. Traduzir a interface não concede permissão para operar em outro território. Mantenha uma matriz de requisitos por mercado, com responsáveis jurídicos e técnicos.
Como exemplo, a Gambling Commission britânica descreve quando a licença de cassino remoto é exigida na Grã-Bretanha e quais normas técnicas e procedimentos de teste se aplicam. Essas regras não constituem licença mundial. Contratos devem definir separadamente quem controla carteira, jogos, verificação e evidências de auditoria. [1] [2] [3]
Qual é a arquitetura técnica mínima do cassino?
O desenho precisa identificar o sistema responsável por cada dado e os contratos de API entre serviços. Mesmo um pacote completo exige inventário de funções, fluxos e possíveis falhas.
Componente
Responsabilidade
Evidência antes do lançamento
Identidade / PMS
Estado da conta e permissão de acesso
Ciclo de conta testado
Carteira e razão
Saldos e eventos monetários
Histórico reconciliável
Agregador de jogos
Catálogo, sessão e roteamento
Mapeamento de jogos e países
Pagamentos
Depósitos, saques e notificações
Conciliação com provedor
Risco e proteção
Verificação, limites, bloqueios
Políticas aplicadas e registradas
Backoffice e relatórios
Casos, auditoria, exceções
Perfis e exportações validados
Documente ainda DNS, certificados, CDN, segredos, infraestrutura, notificações e recuperação de desastres. Esses itens não substituem as funções de negócio. GLI-19 v4.0 é uma referência técnica para sistemas interativos de jogo; sua exigibilidade depende do órgão e da avaliação específica. [4]
Como validar sessões de jogo e lançamentos na carteira?
Siga uma rodada desde a conta elegível até a abertura do jogo, sessão do fornecedor, aposta, resultado e relatório. A carteira deve permanecer como registro financeiro de referência, inclusive durante atraso de callback ou falha de rede. IDs da rodada e transação precisam ser correlacionáveis.
Comparar jogo, estúdio, moeda, mercado e versão com a configuração aprovada.
Testar token de acesso, expiração de sessão, tentativas repetidas e conta bloqueada.
Conciliar débito, prêmio, cancelamento e rollback com eventos tardios ou duplicados.
Comparar saldos do fornecedor, razão interno e painel operacional.
Carregar um iframe não comprova correção financeira. Exija registros reproduzíveis e diferencie estado incerto da rede de uma rejeição definitiva de regra de negócio.
Quais fluxos de pagamento e identidade devem ser testados?
Depósitos, saques, identidade e limitações do jogador são dependentes entre si. Defina quem decide, que serviço executa a decisão, o que aparece ao cliente e qual evidência fica disponível ao suporte. Teste a integração comercial real, não apenas simuladores.
Preparar contas com estados aprovado, pendente, recusado e restrito.
Executar depósito aprovado, recusa, notificação duplicada, reversão e estado indefinido.
Validar elegibilidade do saque, aprovação, falha de pagamento e conciliação da liquidação.
Comprovar que decisões de verificação afetam login, jogos e transações conforme a política local.
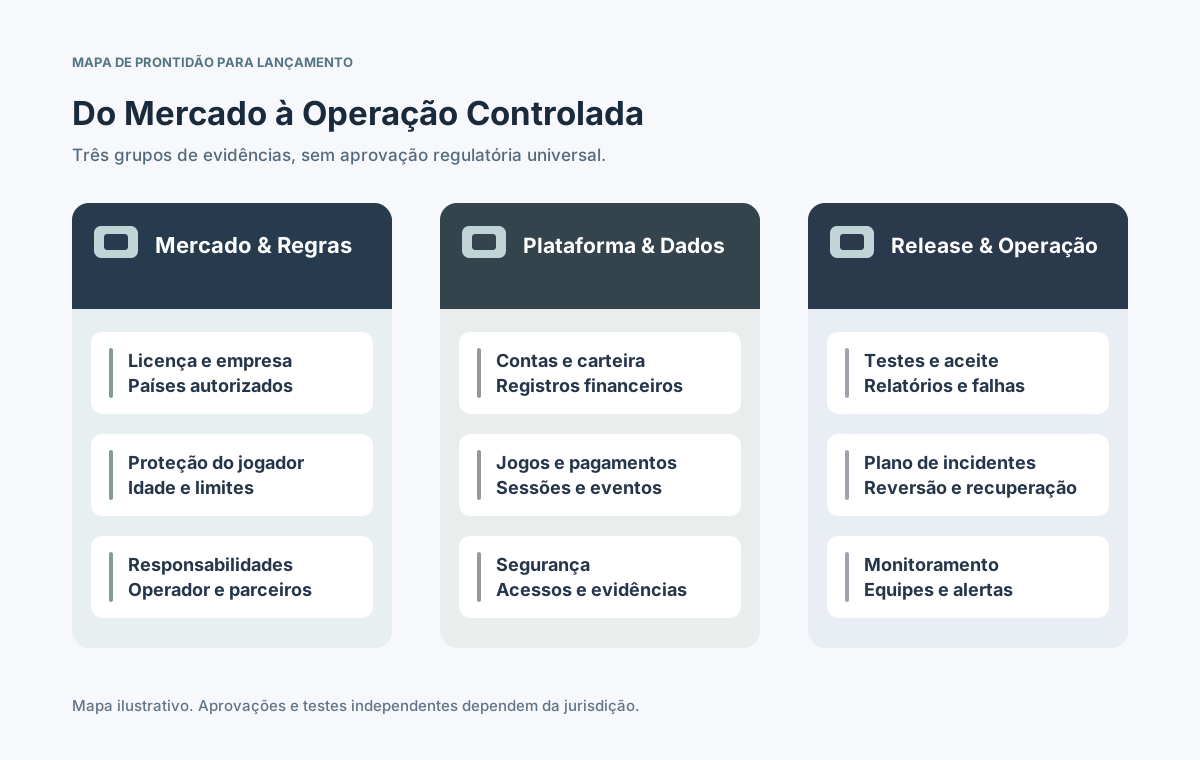
⊕Ampliar diagramaCada grupo exige responsável definido e prova verificável antes das transações em dinheiro real.
O escopo do PCI DSS depende do tratamento efetivo de dados de cartão e das responsabilidades das partes. Uma página de pagamento hospedada pode alterar o escopo, mas não demonstra sozinha conformidade nem aceitação do estabelecimento de jogos pelo adquirente. [5]
Quais controles de risco e proteção do jogador são essenciais?
A proteção não é apenas um link de rodapé. Conforme o mercado, podem existir exigências de idade, identificação, limites financeiros e de jogo, autoexclusão e intervenção junto ao cliente. Converta cada exigência aplicável em regra de sistema, teste e evento auditável.
Controle
Falha evitada
Prova de aceite
Idade e identidade
Acesso sem confirmação
Casos aprovados e recusados
Limites e exclusão
Jogar apesar de restrição
Bloqueio entre sessões
Análise de risco
Caso crítico sem revisão
Fila e decisão rastreáveis
País e localização
Oferta em território vedado
Testes de negação
Avisos ao cliente
Comunicação ausente/incorreta
Mensagens locais e arquivo
Teste o caminho de bloqueio com a mesma atenção que o de sucesso. As normas RTS britânicas exemplificam um regime nacional e não devem ser aplicadas automaticamente a outras jurisdições. [2]
Como preparar a segurança da infraestrutura e dos aplicativos?
A produção exige ambientes separados, controle de segredos, deploy revisado e recuperação ensaiada. Registre quem pode liberar versões, mudar pagamentos ou jogos e aprovar ações administrativas sensíveis.
Separar dados e credenciais de teste e produção; publicar apenas versões autorizadas.
Aplicar autenticação forte, privilégio mínimo e dupla aprovação para mudanças críticas.
Verificar entradas, sessões, autorização de API e dependências vulneráveis.
Ensaiar restauração de backup, troca de chaves, alertas e escalonamento de incidentes.
O OWASP ASVS 5.0.0 fornece critérios de verificação de segurança de aplicativos; o NIST CSF 2.0 organiza governança, identificação, proteção, detecção, resposta e recuperação. Eles não substituem licenciamento ou auditorias do mercado. [6] [7]
Que testes e certificações antecedem a produção?
Construa o plano a partir da licença, das orientações do regulador ou laboratório e dos contratos. Alguns mercados exigem testes independentes de jogos e segurança. Um relatório emitido para outra versão ou ambiente não aprova automaticamente a configuração atual.
Funcionais: cadastro, carteira, jogos, depósitos, saques, bônus, restrições e relatórios.
Integração: timeout, callback duplicado, saldo antigo, indisponibilidade e liquidação parcial.
Segurança e carga: limites de permissão, vulnerabilidades, pico de tráfego e rate limiting.
Evidências externas quando exigidas: testes de laboratório, autorizações, versões e correções.
Para a Grã-Bretanha, a Gambling Commission publica estratégia de testes de produtos remotos e RTS. Arquive build, configuração, responsável, ressalvas e decisão; não generalize essa exigência a todos os países. [3]
Quais operações precisam funcionar no dia da abertura?
Antes da primeira sessão real, suporte, finanças, risco, engenharia e resposta a incidentes devem ter responsáveis. Relatórios precisam revelar saques presos, diferenças de saldo, mudanças de acesso e serviços indisponíveis.
Fila operacional
Sinal de problema
Responsável
Sessões de jogos
Erro de abertura ou estorno
Plataforma e fornecedor
Pagamentos
Depósito incerto ou saque travado
Finanças e processador
Proteção do jogador
Falha de limite/verificação
Risco e atendimento
Segurança / disponibilidade
Acesso anômalo ou queda
Segurança e plantão
Conciliação
Divergência entre registros
Controle financeiro
Defina níveis de alerta, tempos de escalonamento e um histórico único de incidente. O NIST CSF inclui preparo para responder e recuperar, além de proteger e detectar. [7]
Como ensaiar a decisão de go/no-go?
Faça uma simulação completa com a versão de release, as configurações pretendidas e integrações equivalentes às reais. O ensaio deve revelar falhas e decisões compartilhadas, não apenas várias listas verdes de equipes isoladas.
Executar jornada de jogador elegível até resultado, registro financeiro e saque.
Forçar timeout de pagamentos, queda do provedor de jogos e evento de liquidação duplicado.
Comprovar bloqueio de conta restrita, limite de admin e restauração após falha.
Confirmar que o plantão localiza evidências, escala incidentes e pode interromper a publicação.
Guarde execução, responsável, resultado, risco aberto e autorização de cada etapa. Abrir gradualmente reduz exposição, mas não permite controles críticos incompletos.
O que incluir no checklist técnico final do cassino?
Adapte a lista à empresa licenciada, aos países e à tecnologia contratada. Acrescente obrigações locais e documentação de certificação em vez de apresentar esta lista como autorização regulatória.
Mercado e contratos: validar licença, empresa, deveres de parceiros e autorização de pagamento.
Arquitetura e dinheiro: aceitar contas, carteira, jogos, callbacks, saques e conciliação.
Proteção e segurança: testar limites, exclusões, identidade, acesso, auditoria e recuperação.
Pessoas e evidências: arquivar testes, aprovações, instruções de incidente e contatos.
Publicação e observação: liberar deploy reversível, tráfego gradual, monitoramento e direito de parar.
A prontidão técnica se comprova quando os valores são rastreáveis, falhas previsíveis podem ser recuperadas e cada decisão tem dono. Atualize as evidências após mudanças significativas e expansão geográfica.