Lancer un casino en ligne : exigences techniques et checklist
Le lancement d'un casino en ligne mobilise plusieurs services techniques et des activités soumises à réglementation. Une page d'accueil accessible ne garantit ni l'exactitude du solde après une partie, ni la bonne exécution des retraits, ni l'application des restrictions d'un joueur sur tous les canaux. Une démarche sérieuse commence par définir le marché, l'entité titulaire de la licence, les fournisseurs et leurs responsabilités. Elle se poursuit par des tests de parcours complets, la conservation de preuves et une décision formelle de mise en production. Les obligations varient selon les juridictions : les exemples britanniques ci-dessous ne valent pas autorisation ailleurs.
Publié le
La préparation au lancement dépend de connexions et de procédures validées, pas seulement de la disponibilité du site.
Sommaire
Quels marchés et quel modèle d'exploitation cadrent le projet ?
Définissez d'abord les pays, catégories de clients, société exploitante, jeux, devises, traitement des fonds et partage des tâches avec les fournisseurs. Traduire un site ne crée pas un droit d'exploiter dans un nouveau pays. Tenez un registre des exigences par marché, avec responsables juridiques et techniques désignés.
À titre d'exemple, la Gambling Commission britannique précise quand une licence de casino à distance est nécessaire pour la Grande-Bretagne et renvoie aux normes techniques et aux procédures de test applicables. Ces obligations britanniques ne constituent pas une licence mondiale. Les contrats doivent attribuer clairement la gestion du wallet, des jeux, des contrôles et des justificatifs. [1] [2] [3]
Quelle architecture minimale faut-il déployer ?
Une architecture prête à fonctionner identifie le service de référence pour chaque donnée et les contrats API entre composants. Même un produit clé en main nécessite une cartographie des responsabilités et des modes de défaillance.
Composant
Fonction principale
Preuve avant lancement
Identité / PMS
Compte, état, accès et éligibilité
Cycle du compte testé
Wallet et grand livre
Soldes et événements monétaires
Opérations réconciliées
Agrégateur de jeux
Catalogue, sessions, routage
Correspondance des marchés
Paiements
Dépôts, retraits, statuts
Données internes rapprochées
Risque et protection
Vérification, limites, exclusions
Règles appliquées et tracées
Rapports / backoffice
Cas, audit et exceptions
Droits et exports testés
Documentez aussi DNS, certificats, CDN, secrets, hébergement, notifications et reprise après sinistre. Ces dépendances ne remplacent pas les fonctions métier. GLI-19 v4.0 est un référentiel technique de systèmes de jeu interactifs, dont l'applicabilité dépend de l'autorité compétente et de la mission de certification. [4]
Comment valider sessions de jeu et écritures du wallet ?
Suivez une partie réelle depuis un compte autorisé jusqu'au lancement du jeu, à la session fournisseur, à la mise, au résultat et au rapport. Le grand livre doit demeurer la source de référence même lorsqu'un callback arrive en retard. Utilisez des identifiants de partie et de transaction communs entre les acteurs.
Comparer jeu, fournisseur, devise, territoire et version à la configuration autorisée.
Tester jetons de lancement, expiration, appels répétés et compte exclu.
Rapprocher mises, gains, annulations et retours, même après des événements dupliqués.
Vérifier la concordance des soldes entre fournisseur, grand livre et backoffice.
Un jeu qui s'affiche dans un iframe ne prouve pas la justesse des opérations financières. Conservez les traces rejouables et distinguez une panne réseau d'un refus métier définitif.
Quels flux de paiement et de vérification tester ?
Dépôts, retraits, contrôles d'identité et restrictions de compte forment un parcours commun. Identifiez qui décide, quel service applique la décision, ce que voit le client et ce que l'équipe d'assistance peut prouver. Validez le vrai montage commercial et technique du prestataire.
Préparer des comptes approuvés, en attente, rejetés et restreints.
Exercer dépôt réussi, refus, notification dupliquée, annulation et statut non résolu.
Vérifier admissibilité du retrait, validation, échec de paiement et rapprochement de règlement.
Prouver la propagation des décisions d'identité au login, aux jeux et aux opérations financières.
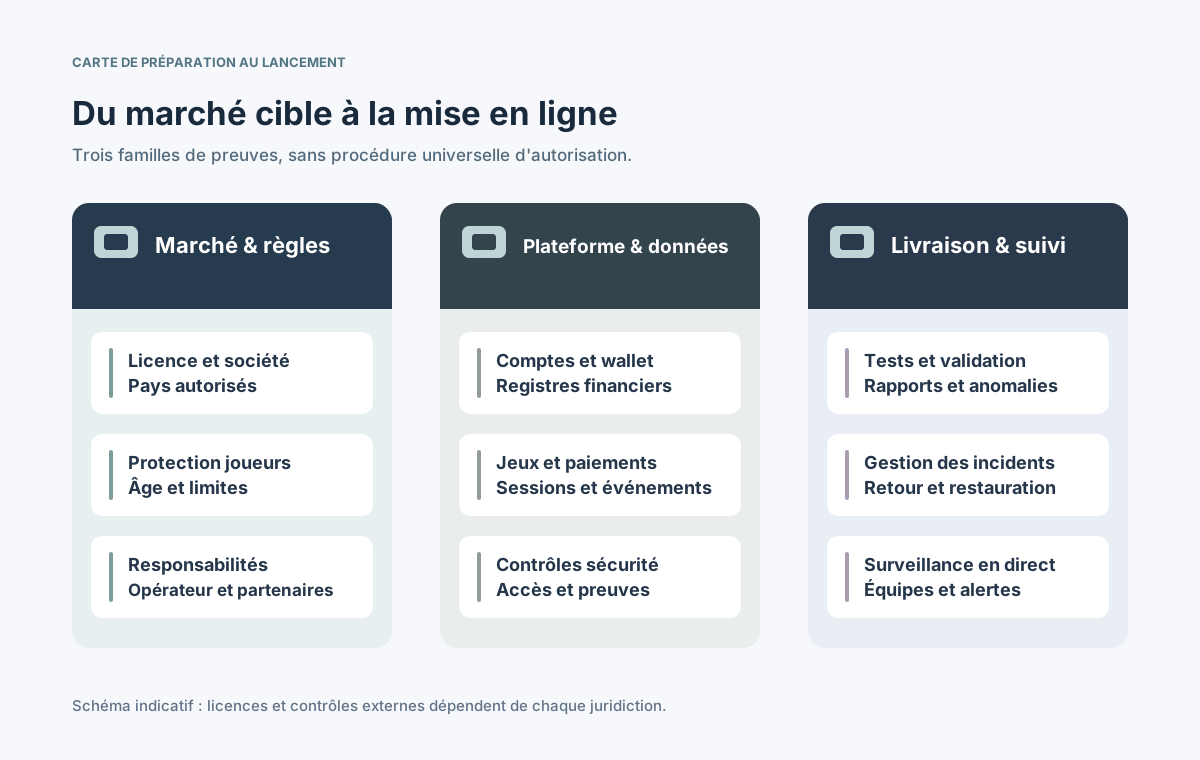
⊕Agrandir le schémaChaque domaine doit avoir un responsable et des preuves exploitables avant les opérations en argent réel.
Le périmètre PCI DSS dépend du traitement effectif des données de carte et des responsabilités des participants. Une page de paiement hébergée peut réduire certaines obligations, mais ne garantit à elle seule ni la conformité, ni l'accord de l'acquéreur pour le jeu d'argent. [5]
Quels contrôles de protection des joueurs sont indispensables ?
La protection des joueurs doit être appliquée par les services, et non reléguée aux mentions légales. Selon le marché, contrôles d'âge et d'identité, limites, autoexclusion, vigilance financière et échanges avec le client peuvent être exigés. Convertissez chaque règle applicable en cas de test et en événement auditable.
Contrôle
Risque évité
Preuve attendue
Âge / identité
Accès sans validation requise
Acceptation et refus
Limites / exclusion
Jeu malgré une restriction
Blocage multi-sessions
Traitement du risque
Cas sensible non revu
File et décision tracées
Pays / localisation
Service en zone non autorisée
Refus et exceptions
Messages au joueur
Information absente ou erronée
Traductions et archives
Testez autant le chemin de refus que le parcours normal. Les RTS britanniques illustrent un régime local, mais ne remplacent pas une analyse des autres marchés. [2]
Comment sécuriser l'infrastructure et les applications ?
Séparez environnements, données et secrets, contrôlez les déploiements et testez une vraie restauration. Les droits de publication et de modification des paramètres sensibles doivent être identifiés. Examinez navigateur, API, administration et connecteurs tiers.
Isoler production et test, protéger les secrets et publier des versions approuvées.
Mettre en place authentification forte, privilèges minimaux et validation séparée des changements critiques.
Vérifier validation d'entrées, sessions, autorisation des API et composants vulnérables.
Répéter restauration, rotation des clés, alerte d'incident et prise en charge d'une panne.
OWASP ASVS 5.0.0 fournit un cadre pour vérifier la sécurité des applications ; NIST CSF 2.0 structure gouvernance, identification, protection, détection, réponse et reprise. Aucun de ces référentiels ne vaut licence ou audit réglementaire local. [6] [7]
Quels tests et certifications prévoir avant la production ?
Établissez le plan d'essai à partir des conditions de licence, instructions du régulateur ou laboratoire et contrats des fournisseurs. Certaines juridictions imposent des essais indépendants pour les jeux ou la sécurité. Un rapport d'une autre version ne couvre pas automatiquement une configuration modifiée.
Sécurité et charge : permissions, vulnérabilités, trafic de pointe et limitations.
Justificatifs externes si requis : certificats, autorisations, versions et anomalies levées.
La Gambling Commission publie une stratégie de tests pour les produits de jeu à distance et les RTS en Grande-Bretagne. Archivez version, configuration, auditeur, écarts et accord de mise en ligne, sans présumer que la procédure britannique s'applique partout. [3]
Quels moyens opérationnels faut-il dès le premier jour ?
Support, finance, risque, ingénierie et gestion d'incident doivent être prêts avant la première partie. Les rapports doivent remonter les paiements bloqués, soldes discordants, changements de droits et dépendances indisponibles.
File opérationnelle
Signal du lancement
Responsable
Sessions de jeu
Échec ou annulation incorrecte
Plateforme et fournisseur
Paiements
Dépôt incertain ou retrait bloqué
Finance et prestataire
Protection du joueur
Limite ou contrôle non appliqué
Risque et support
Sécurité / disponibilité
Accès suspect ou panne
Sécurité et astreinte
Rapprochement
Écart entre registres
Contrôle financier
Définissez seuils d'alerte, délais d'escalade et chronologie commune des incidents. Le NIST CSF intègre réponse et reprise dans la préparation continue du dispositif de sécurité. [7]
Comment organiser une répétition go/no-go ?
Répétez un lancement complet avec la version destinée à la production, les intégrations et les observateurs désignés. L'objectif est de découvrir les défauts et de documenter les décisions, pas de collectionner des indicateurs verts isolés.
Jouer un parcours autorisé complet avec règlement et preuve de retrait.
Simuler panne du paiement, arrêt du fournisseur de jeux et rappel financier en double.
Démontrer l'interdiction d'un compte exclu, les limites de droits et la restauration.
Vérifier la capacité des équipes à retrouver les preuves, alerter et suspendre le déploiement.
Conservez pour chaque jalon l'essai, le responsable, le résultat, les risques ouverts et la décision. Un lancement progressif limite l'exposition sans rendre acceptable une défaillance critique.
Que contient la checklist technique finale du casino ?
Adaptez la liste à l'opérateur réel, aux jeux et aux marchés autorisés. Ajoutez les conditions de licence et les exigences locales de certification ; aucune checklist générique ne vaut approbation réglementaire.
Marché et contrats : confirmer licences, entités, responsabilités et accord de paiement.
Architecture et argent : valider identité, wallet, jeux, événements, retraits et rapprochement.
Protection et sécurité : tester limites, exclusions, authentification, droits et sauvegardes.
Preuves et équipes : archiver résultats, accords, procédures d'incident et contacts.
Mise en ligne : approuver un déploiement réversible, trafic progressif, suivi et pouvoir d'arrêt.
La préparation est démontrée lorsque les opérations monétaires sont traçables, les pannes prévisibles maîtrisées et les décisions attribuées. Actualisez les justificatifs après chaque changement majeur et nouvelle implantation.