Lanzar un Casino Online: Requisitos Técnicos y Lista de Verificación
El lanzamiento de un casino online combina servicios técnicos interconectados con operaciones reguladas por el mercado objetivo. Que el sitio responda no significa que las apuestas concilien con la billetera, que los retiros tengan estados claros o que una restricción de jugador se respete en todas las sesiones. La planeación comienza definiendo jurisdicciones, entidad titular, modelo comercial y obligaciones de cada proveedor. Después se prueban recorridos reales, se conservan evidencias y se establece quién autoriza o cancela la salida a producción. Las reglas dependen de cada jurisdicción; los ejemplos británicos no equivalen a permisos globales.
Publicado
La preparación se demuestra con integraciones y procedimientos validados, no solo con una página accesible.
Contenido
¿Qué mercado y modelo operativo definen el lanzamiento?
Primero identifique países y clientes objetivo, empresa licenciada, tipos de juegos, divisas, custodia de fondos y responsabilidades de operadores y proveedores. Traducir la interfaz no autoriza operar en otro territorio. Mantenga una matriz de requisitos por país con dueños jurídicos y técnicos.
Como referencia, la Gambling Commission indica cuándo se requiere una licencia de casino remoto en Gran Bretaña y describe estándares y procedimientos de prueba para sus licenciatarios. Esas obligaciones británicas no otorgan autorización mundial. Los contratos deben definir quién controla billetera, juegos, verificaciones y evidencias. [1] [2] [3]
¿Qué arquitectura mínima requiere un casino online?
El plano técnico debe señalar el sistema propietario de cada registro y los contratos de API entre componentes. Incluso si una solución es llave en mano, el operador necesita conocer datos, responsables y posibles fallas.
Componente
Función esencial
Evidencia previa
Identidad / PMS
Estado, acceso y elegibilidad
Ciclo de cuenta validado
Billetera / libro
Saldos y movimientos de dinero
Historial conciliable
Agregador de juegos
Catálogo, sesiones y rutas
Mapeos de mercados correctos
Pagos
Depósitos, retiros y notificaciones
Conciliación con proveedor
Riesgo y protección
Verificación, límites, exclusiones
Reglas aplicadas con evidencia
Reportes / backoffice
Casos, auditorías y excepciones
Permisos y exportaciones probados
Documente DNS, certificados, CDN, secretos, servidores, mensajería y recuperación ante desastres. Son dependencias, no reemplazos de la lógica financiera. GLI-19 v4.0 sirve como referencia de pruebas técnicas; su exigencia depende del regulador y del trabajo de certificación. [4]
¿Cómo validar las sesiones de juego y los movimientos de la billetera?
Siga una ronda desde el jugador autorizado hasta token, sesión del proveedor, apuesta, resultado y reporte. La billetera debe conservar la contabilidad confiable aun si una notificación tarda o se pierde. Todos los sistemas deben compartir referencias rastreables.
Verificar juego, estudio, moneda, país y versión contra la configuración aprobada.
Probar expiración de tokens, sesiones, solicitudes repetidas y cuentas excluidas.
Conciliar apuesta, premio, anulación y rollback con mensajes tardíos o duplicados.
Comparar saldos del proveedor, libro interno y consola administrativa.
Abrir un juego en un iframe no prueba que el dinero esté bien contabilizado. Guarde eventos reproducibles y diferencie incertidumbre de red de un rechazo definitivo de negocio.
¿Qué flujos de pagos e identidad deben pasar pruebas?
Depósitos, retiros, verificación y restricciones del jugador están conectados. Defina qué sistema decide, cuál ejecuta el resultado, qué ve el cliente y qué puede auditar soporte. Valide la integración real acordada, no solamente respuestas de prueba.
Preparar cuentas aprobadas, pendientes, rechazadas y restringidas.
Probar depósito aprobado, rechazado, aviso duplicado, reverso y estado incierto.
Probar elegibilidad de retiro, autorización, falla de pago y conciliación de liquidación.
Confirmar que la identidad afecte acceso, inicio de juegos y pagos según las reglas del mercado.
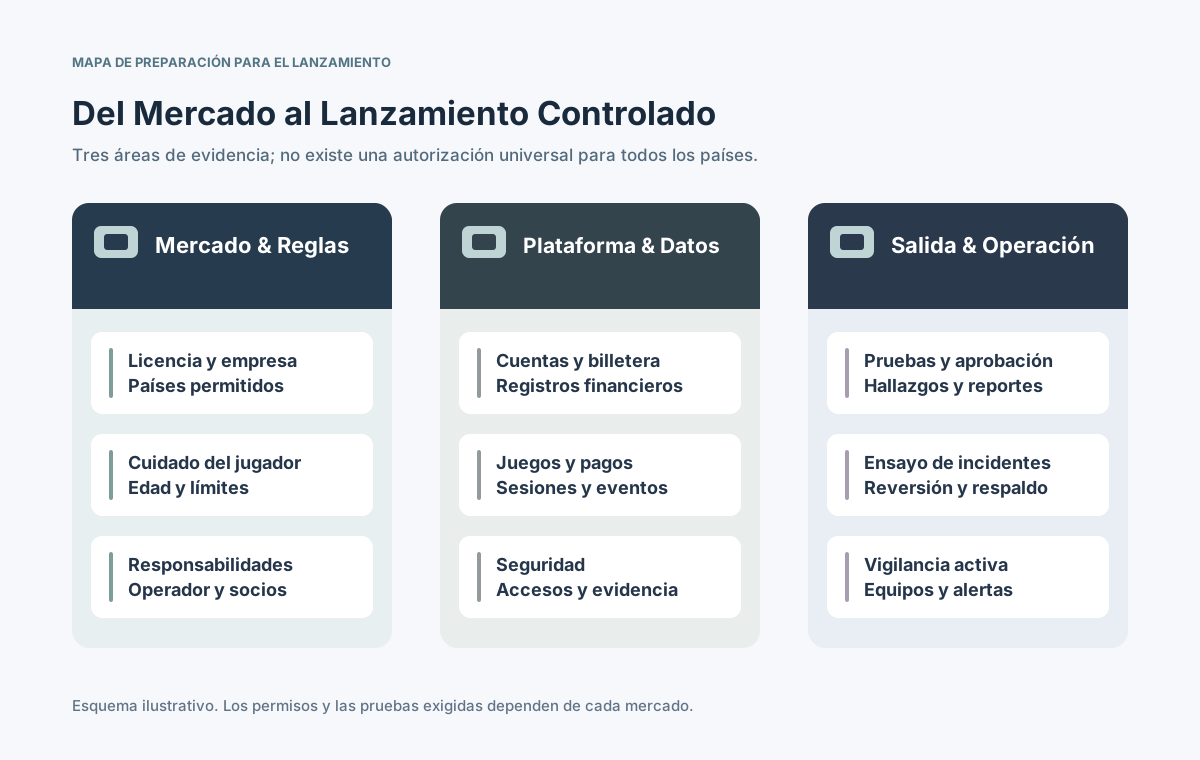
⊕Ampliar diagramaCada área requiere un responsable y evidencia verificable antes de procesar dinero real.
El alcance de PCI DSS depende de cómo se tratan los datos de tarjetas y de las responsabilidades de cada parte. Una página de pago alojada puede modificar dicho alcance, pero no demuestra por sí sola cumplimiento ni aceptación del negocio por el adquirente. [5]
¿Qué controles de protección y riesgo debe tener el casino?
La protección del jugador es una regla aplicada por el sistema, no solo un enlace al pie. Según la jurisdicción pueden exigirse comprobación de edad, identidad, límites, autoexclusión y procedimientos de riesgo financiero. Cada obligación debe transformarse en escenarios de aceptación.
Control
Falla que previene
Prueba solicitada
Edad / identidad
Acceso no autorizado
Aprobación y rechazo
Límites / exclusión
Jugar con bloqueo vigente
Rechazo entre sesiones
Casos de riesgo
Caso crítico sin revisión
Cola, dueño y decisión
Ubicación / mercado
Operar donde está prohibido
Pruebas de bloqueo
Avisos al jugador
Mensaje incorrecto o ausente
Traducciones archivadas
Pruebe los rechazos con la misma atención que los flujos exitosos. Los RTS británicos no se deben presentar como regla universal: cada mercado requiere configuración documentada. [2]
¿Cómo preparar infraestructura y seguridad de aplicaciones?
Una operación estable necesita ambientes separados, secretos protegidos, despliegues controlados y restauración ensayada. Documente quién puede cambiar código, pagos, catálogo de juegos y privilegios de administración.
Separar datos y credenciales de pruebas y producción; publicar compilaciones aprobadas.
Aplicar autenticación sólida, permisos mínimos y autorización independiente para cambios sensibles.
Probar validación de entradas, sesiones, autorización de API y dependencias vulnerables.
Ensayar recuperación de respaldos, rotación de claves, alertas y gestión de incidentes.
OWASP ASVS 5.0.0 ofrece criterios para verificar seguridad web. NIST CSF 2.0 ordena gobernanza, identificación, protección, detección, respuesta y recuperación. Ambos ayudan a planear controles, sin reemplazar licencias ni auditorías locales. [6] [7]
¿Qué pruebas y certificaciones se necesitan antes de publicar?
Base el plan en las condiciones de licencia, instrucciones de laboratorio o regulador y contratos. Algunos países exigen pruebas independientes de juegos o seguridad. Una aprobación de otra versión no garantiza que la nueva configuración esté cubierta.
Funcional: cuentas, billetera, juegos, depósitos, retiros, bonos, restricciones y reportes.
Integraciones: timeout, callback duplicado, saldo anterior, caída del proveedor y liquidación parcial.
Seguridad/carga: permisos, vulnerabilidades, picos de tráfico y control de solicitudes.
Cuando aplique: informes de laboratorio, autorizaciones, versiones y hallazgos resueltos.
En Gran Bretaña la Gambling Commission publica una estrategia de pruebas de productos remotos y RTS. Conserve versión, ambiente, auditor, excepciones y decisión de lanzamiento; no extrapole ese proceso a todos los países. [3]
¿Qué operaciones deben estar listas el primer día?
Soporte, finanzas, riesgos, ingeniería y respuesta a incidentes necesitan responsables de guardia desde la primera sesión real. Los reportes deben mostrar pagos detenidos, discrepancias, cambios de permisos y servicios caídos.
Cola operativa
Señal relevante
Responsable
Sesiones de juego
Error al abrir o revertir
Plataforma / proveedor
Pagos
Depósito incierto o retiro pendiente
Finanzas / procesador
Protección
Restricción o identidad falla
Riesgo / soporte
Seguridad / servicio
Acceso sospechoso o caída
Seguridad / guardia técnica
Conciliación
Diferencias entre libros
Control financiero
Defina umbrales de alerta, tiempos de escalamiento y un registro común de incidentes. NIST CSF incluye respuesta y recuperación dentro de la preparación de la seguridad. [7]
¿Cómo ensayar una decisión go/no-go antes del lanzamiento?
Realice un simulacro completo usando el build final, parámetros previstos e integraciones cercanas a producción. El objetivo es encontrar defectos y decidir, no acumular indicadores verdes separados por equipo.
Completar el recorrido de un jugador permitido hasta resultado, registro financiero y retiro.
Provocar timeout de pagos, caída del proveedor de juegos y liquidación duplicada.
Comprobar rechazo de cuenta excluida, permisos administrativos y restauración.
Verificar que el personal encuentre evidencias, escale incidentes y pueda detener un despliegue.
Guarde ejecución, responsable, resultado, riesgo abierto y aprobación de cada control. La apertura gradual reduce exposición pero no permite controles esenciales sin funcionar.
¿Cuál es la checklist técnica final para lanzar un casino online?
Adapte esta base a la entidad autorizada, los países, los juegos y la tecnología real. Agregue exigencias legales y de certificación locales; esta lista no representa autorización regulatoria.
Mercado y contratos: confirmar licencia, empresa, proveedores y autorización de pagos.
Arquitectura y dinero: aceptar cuentas, billetera, juegos, callbacks, retiros y conciliación.
Protección y seguridad: probar límites, exclusiones, identidad, permisos, auditoría y respaldos.
Evidencias y personas: archivar pruebas, aprobaciones, respuesta a incidentes y contactos.
Salida y seguimiento: aprobar despliegue reversible, tráfico escalonado, monitoreo y facultad de detener.
La preparación técnica se acredita cuando las operaciones monetarias son rastreables, el sistema se recupera de fallas previsibles y cada decisión tiene dueño. Actualice pruebas al cambiar versión o mercado.