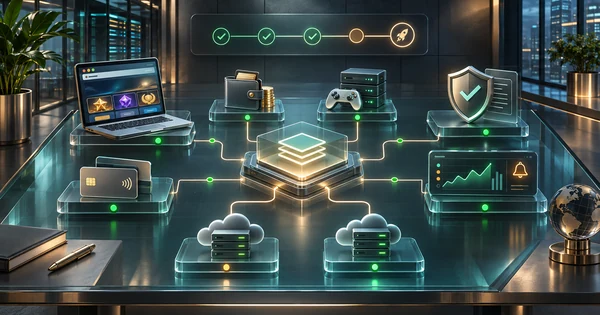
Online Casino Açılışı: Teknik Gereksinimler ve Kontrol Listesi
Online casino açılışı, birbiriyle bağlantılı teknik hizmetlerin ve düzenlemeye tabi iş süreçlerinin birlikte devreye alınmasıdır. Sitenin yüklenmesi, oyun sonucunun cüzdan kayıtlarıyla eşleştiğini veya para çekme kararlarının izlenebildiğini kanıtlamaz. Başarılı bir hazırlık hedef pazarın, lisans sahibinin, işletme modelinin ve tedarikçi sorumluluklarının belirlenmesiyle başlar. Sonrasında ekipler gerçek oyuncu yolculuklarını, mali mutabakatı, güvenlik önlemlerini ve arıza senaryolarını kanıtlarla test eder. Gereklilikler yargı alanına göre değişir; burada verilen Birleşik Krallık örnekleri başka ülkeler için izin anlamına gelmez.
Yayın tarihi
Hazırlık, yalnızca ön yüzün çalışmasına değil; doğrulanmış entegrasyonlara ve işletim süreçlerine dayanır.
İçindekiler
Açılışın hedef pazarını ve işletme modelini ne belirler?
Önce hizmet sunulacak ülkeleri, müşteri gruplarını, lisanslı tüzel kişiyi, oyun türlerini, para birimlerini ve oyuncu fonlarının kimde tutulduğunu belirleyin. Bir arayüzü farklı dile çevirmek yeni ülkede faaliyet izni vermez. Her pazar için hukuki ve teknik sahipleri olan bir gereklilik kaydı tutun.
Birleşik Krallık Gambling Commission, Büyük Britanya'da uzaktan casino lisansının ne zaman gerektiğini, teknik standartları ve test stratejisini açıklamaktadır. Bu kurallar dünya genelinde geçerli tek bir lisans değildir. Cüzdanı, oyunları, doğrulamayı ve denetim kanıtlarını kimin yönettiği sözleşmelerde açıkça belirtilmelidir. [1] [2] [3]
Minimum platform mimarisinde hangi bileşenler olmalı?
Her veri türünün yetkili kayıt sistemini ve servisler arasındaki API sınırını gösterin. Tek paket halinde satılan bir çözüm bile görev dağılımı, veri akışı ve hata davranışı haritasını gerektirir.
Bileşen
Temel görev
Açılış kanıtı
Kimlik / PMS
Hesap durumu ve erişim
Test edilmiş hesap yaşam döngüsü
Cüzdan / defter
Bakiye ve mali olaylar
Mutabık işlem geçmişi
Oyun toplayıcısı
Katalog, oturum ve yönlendirme
Doğru pazar ve oyun eşlemesi
Ödeme altyapısı
Para yatırma, çekme ve statüler
Sağlayıcıyla mutabakat
Risk ve koruma
Kimlik, limit ve engeller
Uygulanan kuralların kanıtı
Rapor / backoffice
İşlem takibi ve denetim
Yetkiler ve kayıt dışa aktarımı
DNS, sertifikalar, CDN, gizli anahtarlar, barındırma, bildirimler ve felaket kurtarma da belgelenmelidir. Bunlar ana işlevlerin yerine geçmez. GLI-19 v4.0 etkileşimli oyun sistemleri için teknik bir test başvurusudur; bağlayıcılığı düzenleyici kuruma bağlıdır. [4]
Oyun oturumları ve cüzdan kayıtları nasıl doğrulanır?
Yetkili bir hesaptan oyun açılışına, sağlayıcı oturumuna, bahse, sonuca ve rapora kadar bir turu takip edin. Ağ kesilse veya callback gecikse bile cüzdan mali kayıtlar için yetkili kaynak olarak kalmalıdır. Tur ve işlem kimlikleri sistemler arasında eşleştirilebilmelidir.
Oyun, stüdyo, para birimi, pazar ve sürüm eşleşmelerini onaylı ayarlarla karşılaştırın.
Oturum belirteçlerini, süre bitimini, tekrarlanan istekleri ve engellenmiş hesabı test edin.
Bahis, kazanç, iptal ve geri alma olaylarını geç veya çift bildirimlerle mutabık kılın.
Sağlayıcı raporu, cüzdan defteri ve yönetim panelindeki tutarları karşılaştırın.
Bir oyunun iframe içinde görünmesi mali doğruluk testi değildir. Tekrar üretilebilir işlem kanıtı sağlayın ve ağ belirsizliğini kesin iş kuralı reddinden ayırın.
Ödeme ve kimlik doğrulama akışlarında ne test edilmeli?
Para yatırma, çekme, kimlik kontrolleri ve oyuncu kısıtları birbirine bağlıdır. Kararı hangi servisin verdiğini, hangisinin uyguladığını, müşterinin ne gördüğünü ve destek ekibinin sonradan neyi inceleyebildiğini belirleyin. Sahte yanıtlar yerine gerçek anlaşmalı entegrasyonu doğrulayın.
Onaylı, bekleyen, reddedilen ve kısıtlanan durumlarda test hesapları oluşturun.
Başarılı/reddedilen yatırımı, çift bildirimi, iadeyi ve belirsiz sağlayıcı statüsünü deneyin.
Çekim uygunluğunu, onayı, başarısız ödemeyi ve mutabakat raporunu kontrol edin.
Kimlik kararlarının giriş, oyun başlatma ve para işlemlerine pazar kurallarınca yansıdığını kanıtlayın.
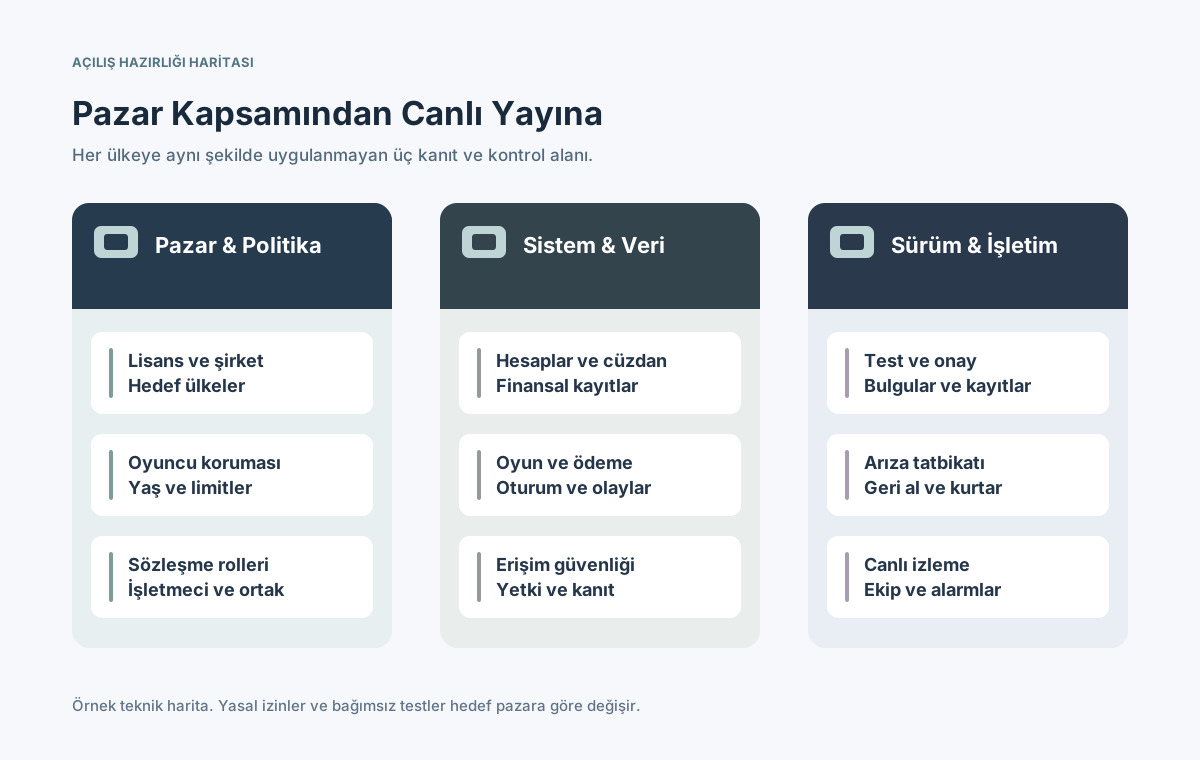
⊕Diyagramı büyütGerçek para açılışından önce her alanın sahibi ve doğrulama kanıtı olmalıdır.
PCI DSS kapsamı, kart verisinin gerçekte nasıl işlendiğine ve tarafların sorumluluğuna göre belirlenir. Barındırılan ödeme sayfası kapsamı etkileyebilir; tek başına uyumluluk veya kumar ticareti için banka kabulü kanıtı değildir. [5]
Oyuncu koruması ve risk kontrolleri nasıl hazırlanır?
Oyuncu koruması bir altbilgi bağlantısından ibaret değildir. Pazara göre yaş ve kimlik kontrolleri, limitler, kendini hariç tutma, mali risk süreçleri veya müşteri etkileşimi gerekebilir. Her geçerli kuralı sistem davranışına ve denetlenebilir kayda dönüştürün.
Kontrol
Önlenen hata
Test kanıtı
Yaş / kimlik
İzinsiz oyuncu erişimi
Onay ve red kayıtları
Limit / hariç tutma
Kısıt varken oyun
Oturumlar arası engel
Risk incelemesi
Sahipsiz kritik vaka
Kuyruk ve karar
Pazar / konum
Yetkisiz bölgede hizmet
Engel ve istisna
Oyuncu bildirimi
Eksik/yanlış bilgi
Çeviri ve arşiv
Sadece başarılı işlem yolunu değil, reddedilme yolunu da test edin. Birleşik Krallık RTS kuralları başka pazarlara otomatik uygulanmaz; konfigürasyon yerel değerlendirmeye dayanmalıdır. [2]
Üretim altyapısı ve uygulama güvenliği için neler gerekir?
Hazırlık ortam ayrımı, sır yönetimi, kontrollü sürümler ve gerçek kurtarma testleri gerektirir. Kimlerin kod yayınlayabildiğini, ödeme/oyun ayarlarını değiştirebildiğini ve hassas işlemleri onayladığını belgeleyin.
Test ve üretim verilerini, kimlik bilgilerini ve anahtarları ayırın; onaylı sürümler yayınlayın.
Güçlü oturum açma, en az ayrıcalık ve kritik değişikliklerde ayrı onay kullanın.
Girdi doğrulama, oturum, API yetkilendirme ve bağımlılık güvenliğini test edin.
Yedek geri yükleme, anahtar yenileme, olay alarmı ve müdahale tatbikatı yapın.
OWASP ASVS 5.0.0 uygulama güvenliği doğrulaması için yapılandırılmış bir ölçüt, NIST CSF 2.0 ise yönetişim, koruma, algılama, müdahale ve kurtarma çerçevesidir. Hiçbiri ilgili pazardaki ruhsat yükümlülüğünün yerini almaz. [6] [7]
Canlıya çıkmadan hangi test ve sertifikalar gerekir?
Test planını lisans koşulları, düzenleyici/laboratuvar talimatları ve tedarikçi sözleşmelerine dayandırın. Bazı pazarlarda bağımsız oyun veya güvenlik değerlendirmesi zorunludur. Önceki sürüme ait rapor güncel kurulumun otomatik onayı sayılmaz.
İşlevsel: kayıt, cüzdan, oyun, yatırma, çekme, bonus, kısıt ve rapor.
Hata: zaman aşımı, çift callback, eski bakiye, sağlayıcı kesintisi ve kısmi işlem.
Güvenlik/yük: rol sınırı, açıklık taraması, yoğun trafik ve hız sınırlama.
Gerekiyorsa bağımsız test: laboratuvar raporu, onay, sürüm ve kapatılan bulgu.
Birleşik Krallık Gambling Commission uzaktan oyun ürünleri ve RTS için test stratejisi yayımlar. Test edilen sürümü, ortamı, denetçiyi ve kararları arşivleyin; bu yolu diğer ülkeler için otomatik varsaymayın. [3]
Açılış gününde hangi operasyonlar hazır olmalı?
İlk gerçek oturumdan önce destek, finans, risk, mühendislik ve olay müdahalesi sorumluları hazır olmalıdır. Raporlar sıkışmış ödemeleri, mutabakat farklarını, yetki değişikliklerini ve erişilemeyen hizmetleri göstermelidir.
Operasyon kuyruğu
Uyarı işareti
Müdahale sahibi
Oyun oturumu
Başlatma/geri alma hatası
Platform ve sağlayıcı
Ödemeler
Belirsiz yatırım/çekim
Finans ve işlemci
Oyuncu koruması
Limit veya doğrulama hatası
Risk ve destek
Güvenlik / hizmet
Şüpheli erişim/kesinti
Güvenlik ve nöbetçi ekip
Mutabakat
Defter ve sağlayıcı farkı
Finans kontrolü
Alarm eşiklerini, yükseltme sürelerini ve ortak olay zaman çizelgesini tanımlayın. NIST CSF, algılama ve korumayla birlikte müdahale ve kurtarma hazırlığını da ele alır. [7]
Go/no-go açılış provası nasıl yapılır?
Yayın sürümünü, hedef ayarları ve canlıya yakın entegrasyonları kullanarak tam bir prova yapın. Amaç, farklı ekiplerden bağımsız yeşil kutular toplamak değil, kusurları ve kararları birlikte görünür kılmaktır.
İzinli oyuncuyla oyun, sonuç, finansal kayıt ve çekim yolunu tamamlayın.
Ödeme zaman aşımı, oyun sağlayıcısı kesintisi ve çift hesaplaşma olayını tetikleyin.
Engelli hesap yasağını, yönetici yetki sınırını ve kurtarma senaryosunu kanıtlayın.
Nöbetçilerin kanıtlara ulaşabildiğini, olayı yükseltebildiğini ve sürümü durdurabildiğini gösterin.
Her adımın test kaydını, sorumlusunu, sonucunu, açık riskini ve kararını saklayın. Kademeli açılış etki alanını daraltır fakat kritik kontrol eksikliğini meşrulaştırmaz.
Son online casino teknik açılış kontrol listesi nedir?
Bu liste gerçek lisanslı işletmeye, oyun karmasına ve teknoloji yığınına uyarlanmalıdır. Genel bir taslak, yerel hukuk ve sertifikasyon gerekliliklerinin yerine geçmez.
Pazar ve sözleşme: lisans, tüzel kişi, ortak görevleri ve ödeme iznini doğrulayın.
Sistem ve para: hesap, cüzdan, oyun, olaylar, çekim ve mutabakatı onaylayın.
Koruma ve güvenlik: limitler, hariç tutma, kimlik, roller, denetim ve yedekten dönüşü test edin.
Kanıt ve ekip: testleri, onayları, olay planlarını ve iletişim kişilerini arşivleyin.
Yayın ve izleme: geri alınabilir sürüm, kademeli trafik, alarm süresi ve durdurma yetkisi belirleyin.
Teknik hazır olma, oyuncu işlemlerinin izlenebilirliği, öngörülebilir arızalardan kurtarma ve her kararın sahibi bulunmasıyla kanıtlanır. Yeni sürüm ve pazarlarda bu kanıtları yenileyin.