Online-Casino starten: Technische Anforderungen und Checkliste
Der Start eines Online-Casinos ist die koordinierte Inbetriebnahme verschiedener technischer Dienste und regulierter Geschäftsprozesse. Eine erreichbare Website genügt nicht, wenn Spieleinsätze nicht mit Wallet-Buchungen übereinstimmen, Auszahlungen unklare Zustände behalten oder Spielersperren in anderen Sitzungen versagen. Ein belastbarer Plan beginnt deshalb mit Zielmarkt, Lizenz, Betreiberrolle und Lieferantenpflichten. Anschließend müssen reale Nutzerwege bis zur finanziellen Abstimmung getestet und dokumentiert werden. Die geltenden Vorgaben hängen vom Markt ab; Beispiele aus Großbritannien ersetzen keine landesspezifische Beratung.
Veröffentlicht
Startbereitschaft entsteht durch geprüfte Integrationen und Abläufe, nicht allein durch eine funktionierende Startseite.
Inhalt
Welcher Zielmarkt und welches Betriebsmodell gelten?
Definieren Sie zuerst die Länder, Kundengruppen, juristische Betreibergesellschaft, Spielarten, Währungen, Verwahrung von Spielergeldern und Aufgabenteilung mit Lieferanten. Eine Übersetzung der Oberfläche berechtigt nicht zur Tätigkeit in einem weiteren Markt. Ein Anforderungskatalog pro Rechtsraum braucht benannte juristische und technische Eigentümer.
Die britische Gambling Commission erläutert beispielsweise, wann eine Remote-Casino-Lizenz für Großbritannien erforderlich ist und welche technischen Standards und Testverfahren für betroffene Lizenznehmer gelten. Das ist kein weltweiter Zulassungsnachweis. Vertraglich muss außerdem klar sein, wer Wallet, Spiele, Identitätskontrollen und Prüfbelege verantwortet. [1] [2] [3]
Welche technischen Komponenten sind unverzichtbar?
Eine belastbare Architektur zeigt für jeden Datentyp das führende System und die API-Grenzen. Selbst bei einer Komplettlösung müssen Betreiber Datenflüsse, Verantwortlichkeiten und Fehlerverhalten dokumentieren.
Baustein
Kernaufgabe
Startnachweis
Spielerkonto / PMS
Status, Zugang und Berechtigung
Geprüfter Kontenlebenszyklus
Wallet und Ledger
Saldo und Geldbewegungen
Abstimmbare Buchungshistorie
Spieleaggregation
Katalog und Provider-Routing
Korrekte Markt-/Spielzuordnung
Zahlungsverkehr
Einzahlung, Auszahlung, Status
Abgleich mit Dienstleister
Risiko und Schutz
Prüfungen, Limits, Sperren
Erzwungene Regeln mit Belegen
Berichte / Backoffice
Fälle, Audit und Ausnahmen
Rollenrechte und Exporte
Erfassen Sie zusätzlich DNS, Zertifikate, CDN, Geheimnisse, Hosting, Benachrichtigungen und Wiederherstellung. Diese Abhängigkeiten ersetzen keine Kernfunktion. GLI-19 v4.0 bietet einen technischen Referenzrahmen für interaktive Spielsysteme; eine verbindliche Anwendung ist abhängig vom Prüfauftrag und der Jurisdiktion. [4]
Wie werden Spielsessions und Wallet-Buchungen geprüft?
Verfolgen Sie eine Spielrunde vom zugelassenen Konto über Starttoken, Providersitzung, Einsatz und Auszahlung bis zum Bericht. Das Wallet muss auch bei Netzfehlern und verspäteten Callbacks die maßgebliche Buchung liefern. Transaktions- und Rundenkennungen müssen über Plattform, Aggregator und Provider zugeordnet werden können.
Spiele, Anbieter, Währung, Markt und Version gegen die zugelassene Konfiguration prüfen.
Tokenablauf, Session-Ende, doppelte Anfragen und gesperrte Konten testen.
Einsatz, Gewinn, Storno und Rollback auch bei verzögerten oder doppelten Events abstimmen.
Salden und Rundenbeträge zwischen Provider-Bericht, Ledger und Backoffice vergleichen.
Eine geladene Spieloberfläche ist kein Geldflussnachweis. Dokumentieren Sie reproduzierbare Ereignisse und unterscheiden Sie ungewisse Netzwerkzustände von endgültigen fachlichen Ablehnungen.
Welche Zahlungs- und Identitätswege müssen funktionieren?
Einzahlungen, Auszahlungen, Identitätsprüfung und Kontobeschränkungen greifen ineinander. Legen Sie fest, wer entscheidet, wer einen Stopp durchsetzt und was Kunde und Support anschließend sehen. Nur Tests gegen die vereinbarte echte Integration sind aussagekräftig.
Testkonten mit verifiziertem, offenem, abgelehntem und gesperrtem Status vorbereiten.
Erfolgreiche und abgelehnte Einzahlung, doppelte Benachrichtigung, Rückgabe und offenen Status testen.
Auszahlungsberechtigung, Freigabe, Fehlschlag, Erstattung und Settlement-Abgleich prüfen.
Durchsetzung der Verifikationsentscheidung bei Login, Spielstart und Geldbewegungen nachweisen.
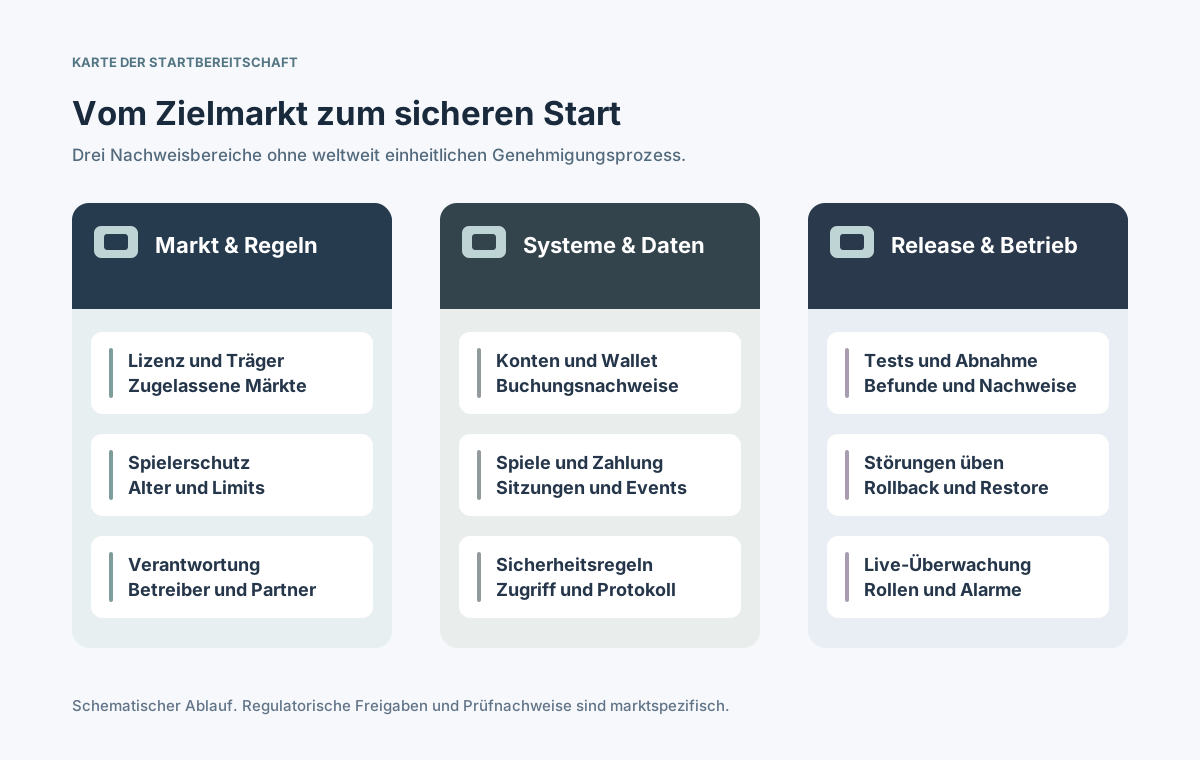
⊕Diagramm vergrößernJeder Prüfbereich braucht eine verantwortliche Rolle und konkrete Nachweise vor dem Echtgeldbetrieb.
Der tatsächliche Umfang von PCI DSS hängt vom Umgang mit Kartendaten und den Pflichten der Beteiligten ab. Ein gehostetes Zahlungsformular kann den Umfang verändern, bestätigt aber weder allein die Konformität noch die Freigabe eines Glücksspielhändlers durch den Acquirer. [5]
Welche Spielerschutz- und Risikokontrollen sind nötig?
Spielerschutz ist mehr als ein Link im Footer. Je nach Markt können Alters- und Identitätsprüfungen, Risikoverfahren, Einzahlungs- oder Spielgrenzen, Selbstausschluss und Kundeninteraktion verlangt werden. Jede anwendbare Pflicht braucht eine systemische Regel und einen nachvollziehbaren Nachweis.
Kontrolle
Zu verhindernder Fehler
Abnahmebeleg
Alter und Identität
Unzulässiger Zugriff
Freigabe- und Ablehnungstest
Limits / Ausschluss
Spiel trotz Einschränkung
Tests über mehrere Sessions
Risikofall
Ungeprüfter kritischer Fall
Bearbeiter und Entscheidung
Markt / Standort
Unzulässiger Markt oder Inhalt
Sperr- und Ausnahmetest
Kundenkommunikation
Falscher oder fehlender Hinweis
Lokalisierte Nachrichten
Prüfen Sie den Ablehnungspfad ebenso wie den erfolgreichen Ablauf. Marktregeln müssen dokumentiert konfiguriert werden; britische RTS-Vorgaben gelten nicht automatisch in anderen Ländern. [2]
Wie sichern Teams Infrastruktur und Anwendung ab?
Für den Produktivbetrieb sind getrennte Umgebungen, kontrollierte Deployments, Schlüsselverwaltung und geprobte Wiederherstellung erforderlich. Dokumentieren Sie Zugriffe auf Produktionskonfiguration, Zahlungsparameter, Spiele und Administrationsfunktionen.
Test- und Produktionsdaten sowie Geheimnisse trennen; nur freigegebene Builds ausrollen.
Starke Anmeldung, minimale Rollen und getrennte Zustimmung bei riskanten Änderungen einsetzen.
Eingabeprüfung, Sitzungen, API-Autorisierung und verwundbare Abhängigkeiten testen.
Backup-Restore, Schlüsselrotation, Alarmierung und Störungseskalation praktisch durchführen.
OWASP ASVS 5.0.0 ist eine strukturierte Grundlage zur Prüfung von Anwendungssicherheit. NIST CSF 2.0 behandelt Führung, Erkennen, Schutz, Überwachung, Reaktion und Wiederherstellung. Beide ergänzen, ersetzen aber keine lokalen Lizenz- und Prüfpflichten. [6] [7]
Welche Tests und Zertifizierungen gehören vor den Start?
Der Testplan folgt Lizenzbedingungen, Aufsichts- oder Laborvorgaben und Lieferantenverträgen. In manchen Märkten sind externe Spiele- oder Sicherheitsprüfungen erforderlich. Ein Bericht über eine andere Softwareversion oder Systemumgebung deckt die neue Konfiguration nicht automatisch ab.
Funktional: Registrierung, Wallet, Spiel, Zahlung, Bonus, Einschränkung und Bericht.
Störungen: Timeout, doppelter Callback, veralteter Saldo, Providerausfall und Teilausführung.
Sicherheit und Last: Rollen, Schwachstellen, Spitzenverkehr und Rate-Limits.
Externe Belege bei Pflicht: Labortests, Freigaben, Versionen und abgearbeitete Befunde.
Für Großbritannien veröffentlicht die UKGC eine Teststrategie für Remote-Glücksspielprodukte und die RTS. Archivieren Sie Build, Konfiguration, Prüfer, Ausnahmen und Freigabeentscheidung; übertragen Sie dieses Verfahren nicht ungeprüft auf andere Märkte. [3]
Was muss am ersten Betriebstag organisiert sein?
Bereits bei der ersten Live-Sitzung müssen Support, Finanzen, Risiko, Entwicklung und Incident-Management besetzt sein. Berichte müssen offene Zahlungen, Ledger-Differenzen, gesperrte Dienste und ungewöhnliche Zugriffe sichtbar machen.
Betriebsfall
Warnsignal
Verantwortliche
Spielsitzungen
Startfehler oder falscher Rollback
Plattform und Provider
Zahlungen
Offener Einzahlungs-/Payoutstatus
Finanzen und Zahlungsdienst
Spielerschutz
Fehler bei Sperre oder Verifikation
Risiko und Kundenteam
Sicherheit
Zugriffsalarm oder Ausfall
Security und Bereitschaft
Abstimmung
Abweichung im Ledger
Finanzkontrolle
Legen Sie Schwellwerte, Eskalationszeiten und einen gemeinsamen Incident-Zeitstrahl fest. NIST CSF 2.0 sieht Vorbereitung auf Reaktion und Erholung neben Schutz und Erkennung vor. [7]
Wie läuft eine echte Go-/No-Go-Probe?
Führen Sie eine vollständige Generalprobe mit dem vorgesehenen Release, realitätsnaher Konfiguration und benannten Beobachtern aus. Sie soll offene Defekte und Entscheidungen sichtbar machen, nicht nur grüne Statusanzeigen einzelner Teams.
Eine zulässige Spielerreise inklusive Spielabrechnung und Auszahlung durchspielen.
Payment-Timeout, Providerausfall und doppelte Settlement-Nachricht auslösen.
Sperre, Admin-Rechtegrenze und Wiederherstellung bei Störung demonstrieren.
Nachweisen, dass Bereitschaftsteams Belege finden, eskalieren und einen Release stoppen können.
Speichern Sie Testlauf, Rolle, Ergebnis, offenes Risiko, Maßnahme und Freigabe. Ein schrittweiser Start begrenzt die Exposition, erlaubt aber keinen kritischen Kontrollausfall.
Was steht auf der finalen technischen Startcheckliste?
Die Checkliste muss auf den tatsächlichen Betreiber, dessen Märkte, Spiele und technische Dienste zugeschnitten sein. Nutzen Sie diese Punkte als Ausgangsbasis und ergänzen Sie die konkreten Lizenz- und Prüfpflichten.
Markt und Verträge: Lizenz, Rechtsträger, Partnerpflichten und Zahlungsfreigaben bestätigen.
System und Geldfluss: Konten, Wallet, Spiele, Callbacks, Payouts und Abstimmung abnehmen.
Schutz und Sicherheit: Limits, Ausschlüsse, Identität, Rollen, Audit und Restore prüfen.
Belege und Team: Tests, Freigaben, Incident-Pläne und erreichbare Ansprechpartner archivieren.
Release: rücksetzbares Deployment, gestaffelten Traffic, Überwachung und Stopprecht festlegen.
Technisch startbereit ist der Betrieb erst, wenn Geldbewegungen nachvollziehbar sind, erwartbare Ausfälle beherrscht werden und jede Entscheidung einen Eigentümer hat. Aktualisieren Sie die Nachweise bei neuen Versionen und Märkten.