Doppelte Callbacks und API-Wiederholungen verarbeiten
Ein API-Client kann eine Anfrage senden, in ein Timeout laufen und erneut senden, ohne zu wissen, ob der erste Aufruf bereits verbucht wurde. Auch ein Game-Aggregator oder eine Ereigniswarteschlange kann denselben Callback mehrfach zustellen. Interpretiert die Casino-Plattform jede Zustellung als neue Abbuchung, Gutschrift, Stornierung oder Prämie, entstehen echte Differenzen im Ledger. Deshalb müssen Zustellversuch und Geschäftstransaktion getrennt werden; ihre finanzielle Wirkung darf im Ledger des Betreibers nur einmal entstehen. Anbieter verwenden unterschiedliche Transaktionskennungen, Duplikatcodes und Wiederholungsregeln. Es gibt keine allgemeingültige Callback-Antwort. Wir beschreiben einen belastbaren Ablauf für Authentifizierung, atomare Verbuchung, sichere Antworten, Ereignisse außerhalb der Reihenfolge, Abgleich und Tests. [1] [2] [4]
Veröffentlicht
Eine wiederholte Zustellung ist möglich, eine doppelte finanzielle Wirkung darf es nicht sein.
Inhalt
Warum wird derselbe Callback mehrfach zugestellt?
Ein Absender kann die HTTP-Antwort verlieren, obwohl der Empfänger die Transaktion schon abgeschlossen hat. Er wiederholt dann die Anfrage, oder eine Queue stellt eine Nachricht erneut zu, deren Bestätigung nicht gespeichert wurde. At-least-once-Zustellung erlaubt Duplikate und garantiert standardmäßig keine feste Reihenfolge. Ein erneuter Eingang ist weder automatisch Betrug noch eine zweite Geschäftsoperation. [4] [5]
Eine Wallet-Abbuchung, Gutschrift oder Rücknahme darf in einem Casino nicht wegen zweier Zustellungen zweimal ausgeführt werden. Geschäftswirkung, eingehender Callback und HTTP-Antwort haben verschiedene Lebenszyklen. St8 und 7SoftTech verwenden Transaktions-IDs zur Erkennung von Wiederholungen, unterscheiden sich aber bei Antworten und Sonderfällen. [1] [2]
Welche IDs gehören zum Idempotenzschlüssel?
Unterscheide Zustellversuch, authentifizierten Anbieter, Geschäftstransaktion, Operationstyp, Referenz auf den Ursprungsvorgang und Spielrunde. Ein vertraglich vereinbarter Geschäftsbezeichner verhindert doppelte finanzielle Buchungen. Die Eindeutigkeit muss dem Anbieter-Namespace entsprechen: verschiedene Betreiber oder Provider können identische IDs verwenden. [1] [2] [3]
Kennung
Aufgabe
Entwurfsregel
Anbieter / Mandant
Namensraum festlegen
Herkunft authentifizieren
Transaktions-ID
Geldbewegung benennen
Eindeutigkeit pro Vertrag
Operationstyp
Debit, Credit, Reverse
API-Modell berücksichtigen
Event-/Delivery-ID
Eine Benachrichtigung
Nicht immer Wallet-Schlüssel
Ursprungs-ID
Storno zuordnen
Referenz validieren
Runde und Spieler
Fachlicher Kontext
Transaktions-ID nicht ersetzen
Zu jedem Idempotenzschlüssel gehört ein stabiler Fingerabdruck der Anfrage und ihr Zustand. Treffen dieselbe ID, aber andere Beträge, Währungen oder Spieler ein, liegt ein Konflikt vor. Das ist kein Anlass für eine weitere Buchung. AWS erläutert das Prinzip der gleichen Absicht bei wiederholten API-Aufrufen. [3] [4]
Was muss vor der Duplikatprüfung verifiziert werden?
Prüfe zuerst die Signatur oder den vorgesehenen Authentifizierungsnachweis des Anbieters über die spezifizierten Daten. Danach muss der Absender zum richtigen Betreiber, Spieler-Wallet, Währung, Vorgang und gegebenenfalls zur Spielsitzung berechtigt sein. Eine bekannte Transaktions-ID in einer fremden Nachricht beweist keinen abgeschlossenen Vorgang. OWASP verlangt eine abgesicherte Webhook-Verifikation. [1] [6]
Signatur, Zeitfenster und Replay-Schutz gemäß Vertrag des konkreten Anbieters validieren.
Authentifizierten Mandanten der richtigen Spieler-Wallet und Währung zuordnen.
Transaktionsschlüssel, Betragspräzision, Operation und referenzierten Ursprungsbuchung prüfen.
Payload-Fingerabdruck mit gespeichertem Vorgang vergleichen, bevor ein Duplikat beantwortet wird.
Protokolliere sichere IDs, Zeitpunkte und Hashes für die Fehlersuche, aber keine Schlüssel oder unnötigen Personendaten. Eine gefälschte Anfrage darf nicht mit Erfolg quittiert werden, nur weil ihre Transaktions-ID schon existiert. [2] [6]
Wie funktioniert der komplette sichere Callback-Ablauf?
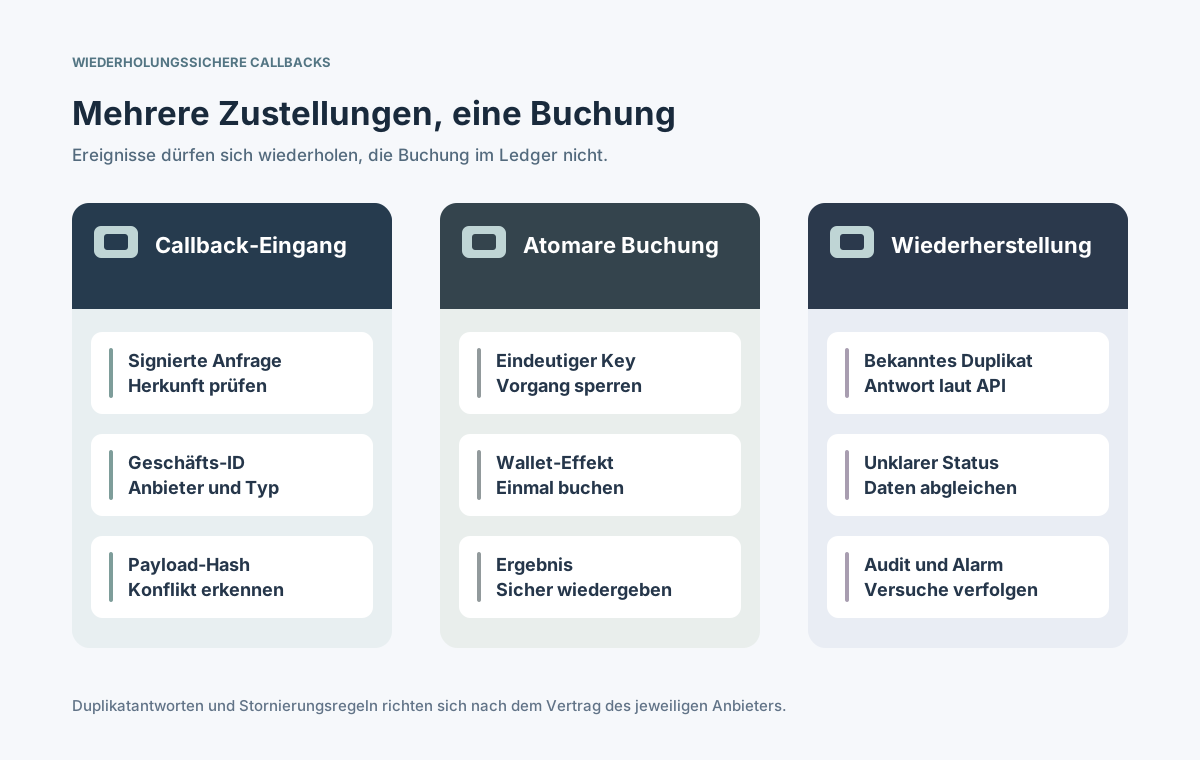
Nach der Authentifizierung sucht oder reserviert das Backend einen eindeutigen Geschäftsschlüssel, prüft die Nutzdaten, verbucht einen zulässigen Wallet-Effekt und speichert das Ergebnis in einem dauerhaften Datenbankvorgang. Eine identische Wiederholung erhält das abgelegte Resultat, ohne den Kontostand erneut zu verändern. Ungewisse Zustände werden abgeglichen. [1] [4] [6]
Callback und Anbieter authentifizieren sowie Spieler und Mandant eindeutig zuordnen.
Geschäftsschlüssel bilden und Referenzen für Stornos auf bestehende Vorgänge prüfen.
Transaktion atomar finden oder reservieren, erlaubte Ledger-Buchung vornehmen und Ergebnis speichern.
Anbieterspezifisch antworten; ungeklärte Buchungen abgleichen, ohne zweite Wirkung zu erzeugen.
⊕Diagramm vergrößernMehrere Zustellversuche können dieselbe dauerhaft gespeicherte Geschäftsoperation betreffen.
Datenbank-Commit und HTTP-Antwort über Systemgrenzen hinweg sind normalerweise nicht gemeinsam atomar. Plane den Fall ein, dass die Buchung erfolgreich gespeichert wird, die Antwort aber verloren geht. Genau dann wird der Sender einen bereits erledigten Vorgang erneut zustellen. [4] [7]
Wie stellt die Datenbank eine einmalige Buchung sicher?
Setze eine echte Unique-Constraint auf den Geschäftsschlüssel und fasse Eingangsregistrierung, Ledger-Effekt und Ergebnis unter eine passende Transaktionsgrenze. Ein isolierter SELECT vor einem späteren UPDATE reicht bei Konkurrenz nicht aus: zwei Worker können gleichzeitig keinen bestehenden Datensatz finden. Datenbank-Eindeutigkeit und Sperren müssen die letzte Instanz sein. [3] [4]
Beobachteter Zustand
Sicheres Vorgehen
Fehlertest
Neuer gültiger Schlüssel
Einmal buchen und speichern
Zwei parallele Erstaufrufe
Abgeschlossen, gleiche Daten
Altes Ergebnis lesen
Keine zweite Gutschrift
In Bearbeitung
Warten oder gezielt abgleichen
Konkurrierende Worker
Gleiche ID, andere Daten
Konflikt ablehnen
Betrag oder Spieler wechselt
Rollback vor Commit
Kontrolliert neu versuchen
Absturz nach Reservierung
Ein persistierter Webhook-Eingang kann helfen, belegt aber noch keine erfolgte Geldbuchung. Bewahre eindeutigen Transaktionsstatus, Ledger-Verweis und unveränderliches Ergebnis. Ob ein Storno einen eigenen Vorgang erhält oder einen verknüpften Zustand verändert, ergibt sich aus der konkreten Provider-Spezifikation. [1] [3]
Welche Antwort passt zu Duplikaten und Konflikten?
Bei authentifizierten und dauerhaft abgeschlossenen Duplikaten muss entweder der frühere Erfolg oder der exakt vertraglich erwartete Duplikatcode zurückgegeben werden. Nicht jeder Casino-Anbieter erwartet HTTP 200, 409 oder dieselbe JSON-Antwort. St8, 7SoftTech und GR8 Tech definieren unterschiedliche Felder und Geschäftsfehler. [1] [2] [3]
Wiederholte Anfragen mit derselben Geschäftsabsicht nach einer stabilen Antwortregel behandeln.
Gleiche ID mit anderem Spieler, Betrag, Währung oder widersprüchlicher Operation ablehnen.
Nach verlorenem HTTP-Reply den gespeicherten Commit bestätigen, nicht erneut buchen.
Endgültige fachliche Ablehnungen und vorübergehende Technikfehler getrennt klassifizieren.
Spiele keinen alten Kontostand wieder aus, falls der Vertrag einen aktuellen verlangt, und erfinde keinen Fehlercode. Prüfe pro Anbieter, wie erneute Stornos und bereits abgelehnte Geschäfte zu behandeln sind. Eine POST-Methode ist nicht automatisch gefahrlos wiederholbar. [2] [3] [7]
Wann sollten Clients wiederholen, warten oder stoppen?
Das hängt vom Idempotenzvertrag und von der Fehlerart ab. Timeout und manche vorübergehenden Serverfehler lassen das ursprüngliche Ergebnis offen. Eine ungültige Signatur, falsche Nutzdaten oder endgültige Geschäftsablehnung dürfen nicht endlos wiederholt werden. Nutze begrenzte Versuche, ansteigende Wartezeiten mit Jitter und einen klaren Abgleichweg. [4] [6] [7]
Situation
Bevorzugte Aktion
Begründung
Timeout nach Versand
Status prüfen oder gleiche ID nutzen
Commit unbekannt
Temporäre 5xx / Drosselung
Begrenzt erneut senden
Vorübergehender Engpass
Signatur ungültig
Ablehnen und alarmieren
Nicht authentifiziert
Finaler Geschäftsfehler
Laut Vertrag stoppen
Wiederholung ändert nichts
ACK nach Commit verloren
Ergebnis wiedergeben
Keine zweite Buchung
Automatische Retry-Warteschlangen und manuelle Korrektur müssen getrennt bleiben. Das Team benötigt klare Regeln, was erneut abgesendet, erst abgeglichen oder eskaliert wird. Eine neue Transaktions-ID darf nicht verwendet werden, um einen ungeklärten Vorgang künstlich noch einmal auszuführen. [3] [4]
Was tun bei vertauschter Reihenfolge der Callbacks?
Nachrichten können ungeordnet eintreffen; ein Cancel oder Rollback kann sogar die ursprüngliche Abbuchung überholen. Manche Anbieter verlangen dann eine dauerhafte Stornomarkierung, damit der verspätete ursprüngliche Einsatz nicht nachträglich gebucht wird. Andere Protokolle haben andere Zustandsregeln. Konkrete Fehlercodes sind nicht übertragbar. [1] [2] [5]
Ursprungstransaktion und Geschäftszustand speichern, nicht nur den Eingangsstempel.
Für jede Integration erlaubte Übergänge von Debit, Credit, Cancel und Korrektur dokumentieren.
Ein Storno-vor-Ursprung dauerhaft merken, wenn das jeweilige API-Modell es verlangt.
Nicht auflösbare Referenzen zur Abstimmung geben statt künstliche Ledger-Einträge zu erzeugen.
Eingangsreihenfolge und fachliche Reihenfolge sind verschieden. Remote-Zeitstempel reichen nicht zum Sortieren von Geldbewegungen. Entscheidend sind Vorgangsidentität, Abhängigkeiten und der autoritative Status bei Anbieter und Betreiber. [2] [5]
Wie lassen sich Wiederholungen nach Ausfällen abgleichen?
Ein Callback kann eingegangen sein, aber vor dem Commit scheitern; oder erfolgreich buchen, ohne den Sender zu erreichen. Überwache Zustellung und tatsächlichen Buchungsstand getrennt. Gleiche ungeklärte Schlüssel mit Betreiber-Ledger und Provider-Unterlagen ab. Eine Aktualisierung des angezeigten Guthabens ist kein finanzieller Abgleich. [1] [3] [4]
Versuche, bestätigte Duplikate, Signaturfehler, Nutzdatenkonflikte und offenen Abgleich pro Anbieter erfassen.
Bei vielen Timeouts, blockierten Vorgängen, frühen Stornos und Abweichungen alarmieren.
Manuelle Wiedergabe auf berechtigte Personen und einen protokollierten Grund beschränken.
Ledger und Provider-Historie abgleichen, bevor Ausgleichsbuchungen erlaubt werden.
Aufbewahrung des Duplikatregisters an Retry- und Streitfallfristen ausrichten.
Schreibe keine vollständigen Zahlungs- oder Personendaten in allgemeine Analysesysteme. Sichere Schlüssel, Hashes, Zeitpunkte, Statuswechsel und Operatoraktionen reichen oft für technische Untersuchungen, wenn Zugriff und Aufbewahrung geregelt sind. Duplikatzahl und tatsächliche Bilanzdifferenz gehören getrennt ins Monitoring. [4] [6]
Welche Abnahmetests belegen sichere Retries?
Ein erfolgreicher Standardfall mit Einsatz und Gewinn beweist noch keine Idempotenz. Die Abnahme benötigt doppelte IDs, widersprüchliche Nutzdaten, parallele Worker, verlorene Antworten, Stornos und verspätete Zustellungen nach dem jeweiligen Anbieterprotokoll. 7SoftTech beschreibt hierfür ausdrücklich Tests mit wiederholten Bet-, Win- und Cancel-Callbacks. [2]
Eine Abbuchung oder Gutschrift ausführen, signierten Callback doppelt senden und genau eine Buchung prüfen.
Gleiche ID mit abweichendem Betrag, Spieler oder Währung schicken und Konflikt kontrollieren.
Zwei korrekte Zustellungen gleichzeitig senden, Commit-Reply verlieren und gespeichertes Ergebnis prüfen.
Cancel vor Original zustellen und die Anbieterregel für diesen Zustand verifizieren.
Ausfall, verspätete Nachrichten und Wiederherstellung simulieren; Ledger und Audit abstimmen.
Vor Produktivstart müssen Antwortmatrix, Eindeutigkeitsbereich, Retry-Zeitfenster und Stornosemantik mit jedem Integrationspartner abgestimmt sein. Erfolg bedeutet nicht null Duplikate, sondern genau die erlaubte finanzielle Wirkung pro Geschäftsvorgang trotz verlorener Antworten und veränderter Zustellreihenfolge. [1] [3] [4]