Riscos de Segurança e Operação em Integrações de Cassino com Telegram
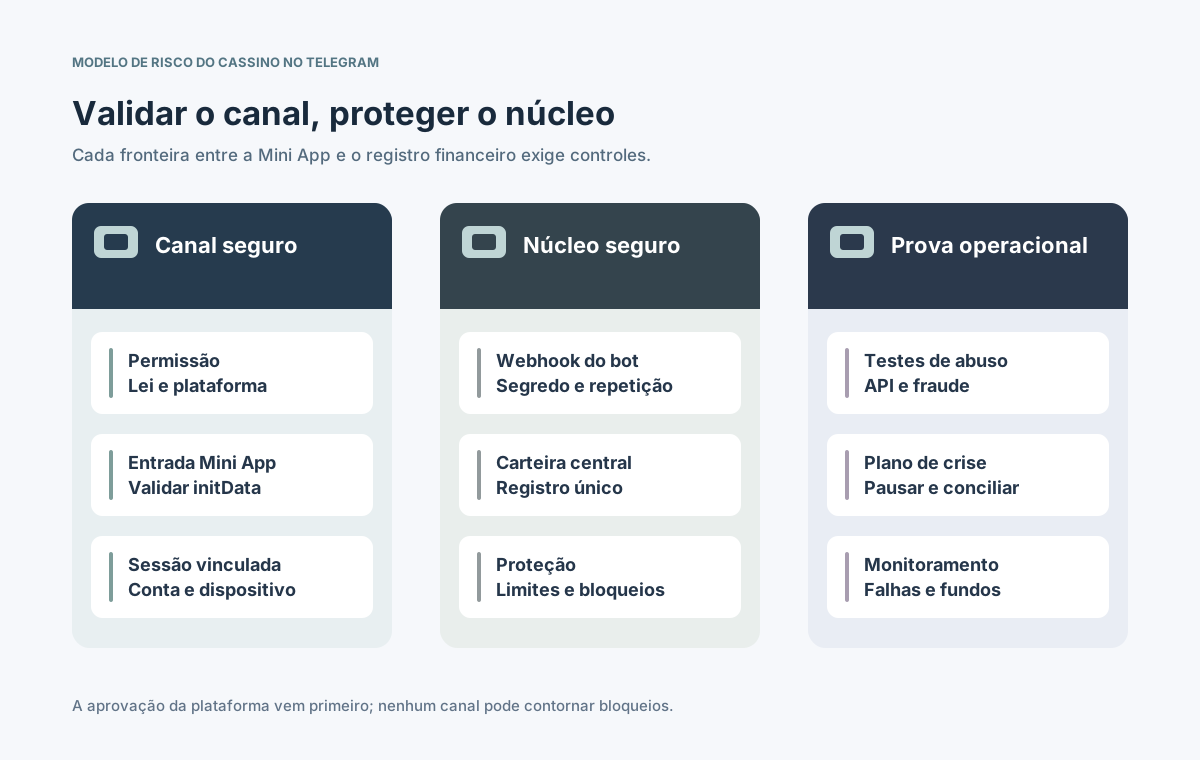
Um bot ou uma Mini App do Telegram é uma interface adicional para uma plataforma de cassino, não um registro financeiro independente. O primeiro risco surge antes do código: é preciso confirmar que o serviço específico está de acordo com os termos dos desenvolvedores do Telegram e com as leis de jogos aplicáveis. Sem autorização documentada, a implantação fica suspensa. Em um cenário permitido, a operação precisa validar dados assinados de inicialização, emitir sessões próprias, proteger webhooks, centralizar saldos e restrições e preparar resposta a falhas do canal. Este material não afirma que cassinos com dinheiro real sejam permitidos de forma geral no Telegram. [1] [2] [3] [4] [5] [6] [7]
Publicado em
O Telegram é um canal externo; a operadora controla identidade, dinheiro e incidentes.
Neste artigo
Onde começam os riscos de integração de cassino com Telegram?
O primeiro risco é a própria viabilidade. Os termos do Bot Platform exigem respeito às regras do Telegram e à legislação, com restrições a determinados bens ou serviços regulados e questionáveis. A operadora precisa de aprovação documentada para marca, mercado, produto e forma de pagamento específicos. [1] [6]
Sem permissão, não publique nem crie caminhos alternativos para contornar proibições. No cenário autorizado, identifique os limites de confiança entre cliente Telegram, bot, API de cassino, identidade e carteira. Uma conta de mensagens não prova idade nem elegibilidade para apostar. [2] [5]
Quais regras, leis e contratos precisam de aprovação?
Analise separadamente os termos da plataforma, as licenças locais, os contratos com estúdios e processadores e as exigências de jogo responsável. O Telegram define Mini Apps como serviços de terceiros e não assume automaticamente as operações ou disputas sobre pagamentos. [1] [7]
Verificação
Decisão prévia
Responsável
Telegram
O caso é permitido?
Jurídico da plataforma
Lei de jogos
Mercado e produto cobertos?
Conformidade local
Fornecedores
Canal bot previsto?
Contratos
Acesso
Idade, região e exclusão?
Proteção do jogador
Pagamentos
Fluxo legal e contratado?
Financeiro e PSP
Dados
Papéis e transferências?
Privacidade
Registre versão dos termos, data, jurisdição, escopo aprovado, avaliador e condições de revogação. Toda autorização obrigatória em aberto significa HOLD. Reavalie quando o produto ou as políticas mudarem. [1] [7]
Como validar a identidade da Mini App via initData?
A documentação do Telegram alerta para não confiar em initDataUnsafe. Envie o initData original ao backend e verifique a assinatura pelo HMAC documentado, ou pelo método de terceiros aplicável. Confira a validade temporal, a identidade do bot e o vínculo do usuário antes de criar uma sessão própria. [2]
Validar todos os campos assinados com o segredo ou método público correto do bot.
Rejeitar dados vencidos, adulterados ou reproduzidos conforme a política contra replay.
Associar a identidade Telegram à conta de jogo apenas pelo fluxo aprovado.
Confirmar KYC, maioridade, localização, limites e autoexclusão a cada ação sensível.
Nome de usuário ou apelido de chat não são identidade civil validada. Separe autenticação de vinculação e proteja a recuperação após troca de dispositivo ou invasão. O NIST oferece referência de identidade, não autorização para jogos. [2] [5]
Qual arquitetura de sessão mantém os canais isolados?
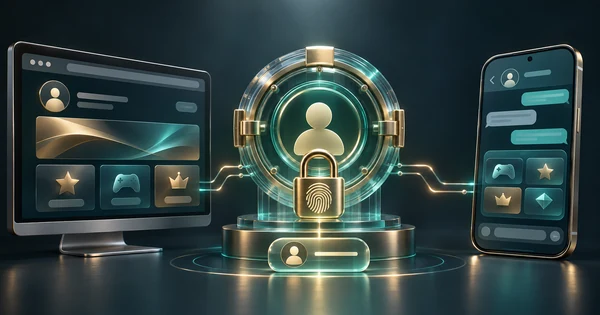
Após validar o lançamento, o backend emite uma sessão curta, própria e revogável. Ele controla permissões, verificações extras, limites e bloqueios. Web e Telegram podem consultar a mesma conta, mas precisam de ciclo de token, dispositivo e trilha de risco independentes. [2] [4] [5]
Verificar o contexto Telegram antes de criar a sessão da operadora.
Vincular ações à conta, ao mercado, ao dispositivo e ao estado atual do jogador.
Autorizar cada chamada de carteira, jogo e conta no servidor.
Propagar revogações e autoexclusões para todas as interfaces imediatamente.
⊕Ampliar diagramaO cliente Telegram não decide direitos de acesso nem lançamentos financeiros.
Não exponha tokens do bot, senhas de fornecedores ou credenciais duradouras em JavaScript, mensagens ou URLs. Use cofre de segredos, rotação, sessões restritas e controles de frequência. [4] [5]
Como proteger os webhooks do bot e as APIs?
O Bot API envia atualizações por HTTPS e pode tentar novamente entregas malsucedidas. O método setWebhook aceita secret_token, devolvido no cabeçalho X-Telegram-Bot-Api-Secret-Token. Autentique eventos, rejeite duplicatas e valide transições antes de executar comandos. [3]
Risco de entrada
Defesa
Evidência
Chamada falsa
Segredo do webhook
Token recusado
Evento duplicado
Chave idempotente
Só um resultado
Ordem incorreta
Máquina de estados
Estado correto
Chave vazada
Cofre e rotação
Simulação concluída
Sobrecarga
Fila e limites
Teste de carga
Confirmar o recebimento de um webhook não significa que depósito, aposta ou saque foram liquidados. Separe a entrega do resultado do livro-caixa e minimize conteúdo privado nos registros de diagnóstico. [3] [4]
Como impedir divergências na carteira compartilhada?
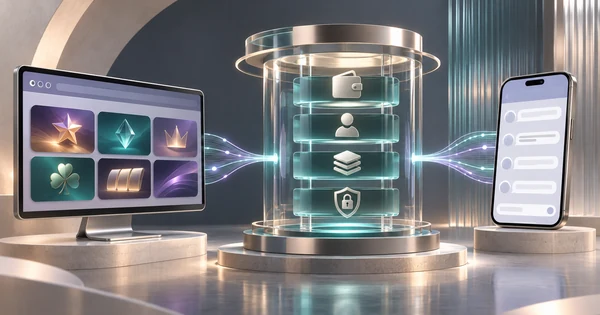
O mesmo jogador pode alternar entre site e Telegram durante uma rodada. Os dois canais precisam do mesmo registro central e das mesmas reservas. A ordem das mensagens do bot não determina a ordem contábil; toques repetidos não podem debitar duas vezes. [3] [4]
Usar uma chave idempotente estável gerada pela operadora para cada comando financeiro.
Reservar fundos e coordenar apostas ou saques simultâneos entre canais.
Aceitar liquidação da fonte central ou do fornecedor, nunca da animação do chat.
Testar callbacks atrasados, repetidos, quedas parciais e compensações.
Os termos das Mini Apps atribuem questões de pagamento a operadores e terceiros. A operadora deve conciliar valores e oferecer suporte; não presuma que recursos comuns de pagamento Telegram tenham aprovação para apostas. [7]
Quais ameaças de fraude, privacidade e proteção aumentam?
Bots falsos, phishing, manipulação de indicação, mensagens não solicitadas e vínculo indevido de contas são riscos específicos do canal. Valide o endereço oficial, o consentimento e os sinais de abuso. A OWASP destaca falhas de autenticação e autorização por objeto nas APIs. [1] [4] [6]
Ameaça
Dono do controle
Validação
Bot falso
Segurança da marca
Origem oficial
Vínculo incorreto
Equipe de identidade
Teste de recuperação
Fraude em bônus
Antifraude
Limites de abuso
Exclusão contornada
Jogo responsável
Bloqueio geral
Dados no chat
Privacidade
Redação de dados
Não solicite senhas ou códigos de acesso Telegram. Evite documentos e informações financeiras sensíveis em mensagens; revise consentimento, frequência, cancelamento e regras locais de marketing. [1]
Quais falhas e indicadores devem ser monitorados?
O Telegram é uma dependência fora do controle de implantação da operadora. Falhas do Bot API, eventos atrasados, problemas no WebView ou diferenças entre clientes podem interromper a interface mesmo quando o cassino central está estável. Monitore transporte e resultados reais separadamente. [2] [3]
Medir falhas de initData, negações de sessão, atraso de webhook e tamanho da fila.
Acompanhar divergências de saldo, rodadas abertas, saques e exclusões.
Exibir indisponibilidade real e suporte, sem confirmação fictícia de sucesso.
Limitar novas tentativas e exercitar retomada sem duplicação financeira.
Um indicador de bot online não garante saldo correto. Use IDs de correlação, marca, mercado e canal nos incidentes e reduza dados pessoais nos logs. [3] [4]
Como responder à invasão de bot ou a uma longa queda?
A engenharia isola credenciais e webhooks, a segurança investiga contas, o financeiro concilia fundos e a equipe de proteção revisa restrições. A conformidade avalia obrigações com a plataforma e reguladores; a operadora responde pela comunicação aos clientes. [1] [6] [7]
Pausar ações arriscadas do Telegram no servidor sem alterar o livro-caixa.
Girar credenciais comprometidas e revogar sessões afetadas.
Conciliar cada operação pendente com registros centrais e fornecedores.
Verificar vínculos, exclusões e avisos antes de reabrir o canal.
Documentar causa raiz, evidências ausentes e aprovação dos responsáveis.
Faça simulações de vazamento de token e horas sem webhooks. Registre contenção, conciliação, análise de privacidade e autorização para reinício. Se a aprovação do Telegram for retirada, o serviço permanece fechado.
O que deve entrar no checklist de segurança de lançamento?
A aprovação final começa pela confirmação de que o serviço específico é permitido pelos termos do Telegram e pela legislação de jogos. Só depois segurança, produto, finanças e operação aprovam versão, bot, mercado e integrações. Nenhum teste técnico supera uma proibição. [1] [6]
Legal: termos atuais, licença, contratos e permissões de pagamento confirmados.
Identidade: assinatura initData, prazo, vínculo, recuperação e revogação testados.
Webhooks: segredo, duplicatas, ordem, carga e rotação validados.
Fundos e jogadores: carteira única, idempotência, limites e bloqueios conferidos.
Operação: métricas, suporte, quedas, resposta a incidentes e reversão ensaiados.
Arquive versões das fontes, testes, hashes da versão, riscos remanescentes e aprovadores. Refaça a avaliação quando políticas, fornecedores, credenciais ou APIs mudarem. Qualquer pendência obrigatória mantém o status HOLD.