Cassino online e cassino no Telegram: arquitetura de plataforma compartilhada
Um cassino no navegador e uma experiência pelo Telegram podem parecer dois produtos independentes, mas a arquitetura robusta mantém um núcleo único sob o controle da operadora. Identidade dos jogadores, registros financeiros, rodadas, elegibilidade e relatórios precisam de uma fonte oficial. O Telegram acrescenta dados de inicialização assinados, webhooks do bot, contexto de sessão e regras próprias de plataforma. Esses recursos não substituem controles exigidos de um cassino nem concedem autorização de operação. O objetivo aqui é definir serviços compartilhados, fronteiras entre canais e testes de falha, sempre condicionado à permissão da legislação aplicável, das políticas do Telegram e dos parceiros de pagamento.
Publicado em
Dois canais de apresentação, um backend para contas, carteira, jogos e auditoria.
Neste artigo
Uma plataforma pode atender ao site e ao Telegram?
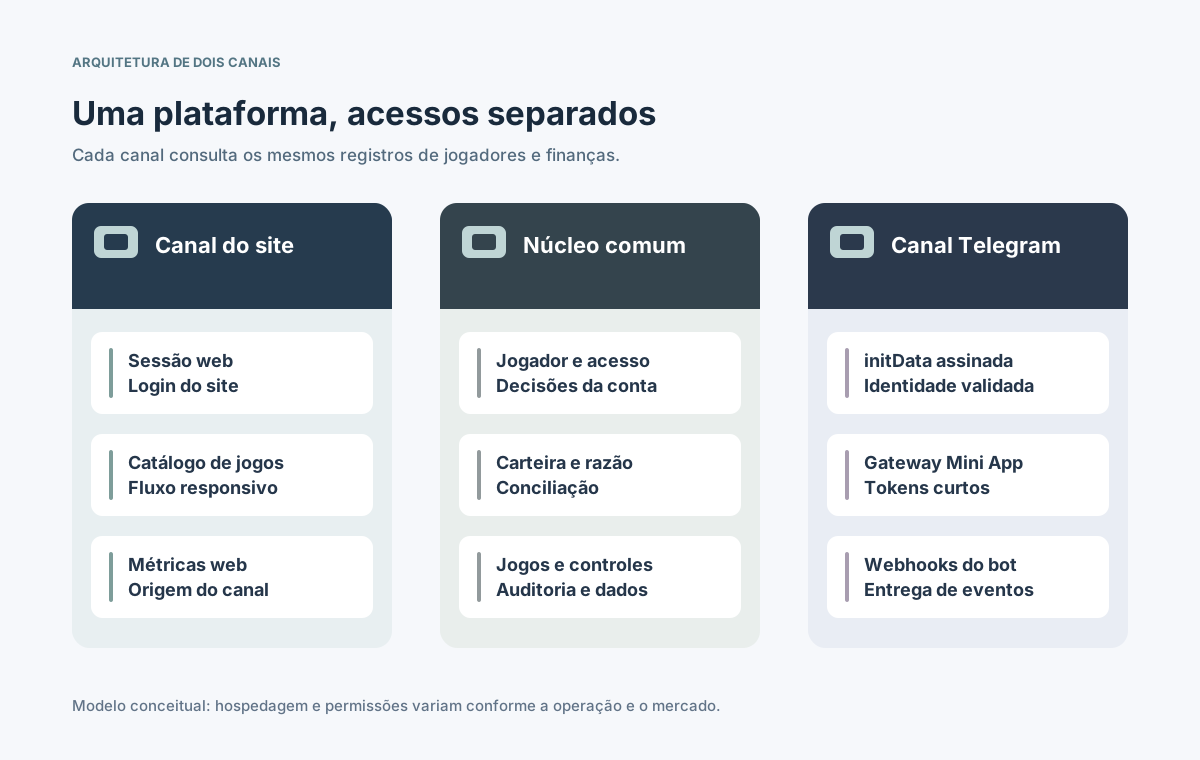
Tecnicamente, sim. O frontend web e a Telegram Mini App podem chamar as mesmas APIs para contas aptas, saldos, rodadas e relatórios. Manter duas carteiras oficiais e conciliá-las depois cria riscos desnecessários. O núcleo compartilhado preserva decisões consistentes, enquanto cada interface adapta navegação e apresentação.
Possibilidade técnica não equivale a permissão. Os Termos para Desenvolvedores de Bots do Telegram restringem determinadas atividades regulamentadas ou questionáveis; jogos de azar também dependem das regras de cada território. Antes de usar dinheiro real, obtenha análise documentada da lei, da política da plataforma e dos processadores. [4] [7]
Quais serviços precisam ser únicos e oficiais?
O backend é a autoridade sobre qualquer registro que afete dinheiro, elegibilidade ou uma decisão regulatória. Adaptadores convertem ações de cada canal em solicitações autenticadas; não emitem saldos nem aprovações independentes.
Serviço
Responsabilidade central
Limite do canal
Gestão de jogadores
ID interno, status, verificação
Logins separados
Carteira e razão
Saldo, reserva, lançamentos
Exibir estado confirmado
Jogos e agregador
Catálogo, provedor, rodadas
Interface de abertura
Risco e proteção
Limites, bloqueios, elegibilidade
Aplicação em cada chamada
Pagamentos
Depósitos, saques, conciliação
Somente rotas autorizadas
Operações
Auditoria, suporte, relatórios
Atribuição de canal
Documente qual serviço emite tokens, altera limites, reverte lançamentos e investiga diferenças. Um backend compartilhado exige responsabilidades explícitas, não apenas componentes conectados.
Como separar os adaptadores web e Telegram?
O site usa sessões de navegador e autenticação própria. Uma Telegram Mini App é um aplicativo web hospedado pelo desenvolvedor, aberto no cliente Telegram. Seu adaptador valida os dados de inicialização e fornece uma sessão interna limitada antes de acessar as APIs do cassino. A documentação do Telegram descreve initData e modos de abertura. [1]
Separe clientes de API, credenciais, origens permitidas e limites de requisições por canal.
Execute regras de negócio no servidor; um botão desativado na Mini App não concede segurança.
Normalize idioma, moeda e origem sem permitir que esses dados ignorem regras territoriais.
Adapte mensagens de erro, mas preserve um ID de evento comum ao suporte e à conciliação.
Com essa separação, é possível desligar o Telegram sem alterar contas e saldos. O adaptador pode armazenar dados de exibição em cache, nunca virar outro sistema financeiro.
Como vincular a identidade do Telegram à conta do jogador?
O ID do Telegram não prova que a mesma pessoa controla uma conta de cassino no site. Autenticação no Telegram, vínculo de contas e verificação de identidade exigida são decisões distintas. O servidor valida initData assinada em vez de confiar em initDataUnsafe; também verifica validade temporal, bot esperado e repetição. [1] [3]
Validar os dados brutos de initData no servidor pelo método oficial de assinatura.
Emitir sessão curta vinculada ao canal, sem enviar o token do bot ao cliente.
Vincular Telegram à conta interna só após confirmação autenticada e controle de elegibilidade.
Registrar vínculo, desvinculação, revogação e disputas na trilha de auditoria comum.
⊕Ampliar diagramaSessões distintas terminam na mesma camada de autorização e contabilidade.
Não una perfis automaticamente por nome, telefone, apelido ou indicação. Informações do Telegram não substituem documentos e processos KYC exigidos.
Como manter carteira e sessões de jogo consistentes?
Para o mesmo jogador apto, ambos os canais mostram o estado de um único registro financeiro. Ele controla reservas, apostas, ganhos e reversões; o serviço de jogos armazena ID da rodada e canal inicial. Trocar de aparelho não pode duplicar débitos ou abrir rodadas paralelas não autorizadas.
Evento
Regra obrigatória
Evidência
Consulta de saldo
Mesmo razão confirmado
ID de versão idêntico
Abertura de jogo
Conta e mercado aptos
Sessão autorizada
Callback repetido
Um efeito financeiro
Registro idempotente
Troca de canal
Token antigo não revive rodada
Teste de transição
Bloqueio ou limite
Vigência imediata em ambos
Teste simultâneo
A atualização visual pode chegar em momentos diferentes. Isso é atraso de interface, não autorização para inventar saldo local. Mostre pendência até confirmação do registro e encaminhe divergências ao backoffice.
E pagamentos, regras de mercado e proteção do jogador?
Regulador, processador e Telegram podem impor limites simultâneos. Um pagamento aceito no site não é automaticamente aceito na Mini App. A documentação de Telegram Stars trata de bens e serviços digitais, não concede por si só permissão para depósitos ou saques de apostas com dinheiro real. [4] [5]
Definir licença, território, idade mínima e verificações antes de habilitar qualquer ação financeira.
Confirmar as permissões do processador e do Telegram separadamente; não criar rotas para evitar uma proibição.
Aplicar autoexclusão, limites, bloqueios de fraude e retenções de pagamento no núcleo comum.
Preservar transações, avisos, disputas e relatórios coerentes entre os dois canais.
Se a função de jogo no Telegram não for permitida, avalie somente uso informativo compatível com as regras. Os padrões técnicos da UKGC são exemplos britânicos, não autorização universal nem exceção aos termos do Telegram. [7]
Como processar webhooks e avisos do bot?
Atualizações da Bot API transportam eventos; não são um livro-caixa. setWebhook envia requisições HTTPS e pode tentar novamente entregas malsucedidas. Verifique o segredo configurado e processe eventos de forma idempotente. Uma mensagem pode solicitar ação autorizada, não alterar diretamente o saldo. [2]
Validar o cabeçalho X-Telegram-Bot-Api-Secret-Token quando houver segredo de webhook.
Eliminar duplicatas por ID da atualização, distinguindo falha temporária de rejeição definitiva.
Usar fila limitada de avisos, sem repetir pagamento quando uma mensagem falha.
Checar consentimento, limites de envio e restrições antes de comunicar informações sensíveis.
Mensagens são apenas uma representação do estado do servidor. Mesmo com indisponibilidade do Telegram, site, carteira e operação continuam; reentrega de aviso não pode liquidar a mesma aposta novamente.
Quais fronteiras de segurança e dados proteger?
Compartilhar o backend aumenta o impacto de falhas de autorização. Cada chamada de API precisa identificar o jogador interno a partir de sessão válida e conferir propriedade, permissões e restrições. A OWASP API Security Top 10 destaca falhas de autorização por objeto e função. [6]
Fronteira
Falha possível
Proteção
Segredos de canal
Vazamento do token do bot
Cofre e rotação
Identidade
Acesso à conta de terceiros
Permissão por objeto
Dados Mini App
initData falsa ou vencida
Assinatura e validade
Administração
Alteração indevida de saldo
Menor privilégio, dupla revisão
Retenção
Coleta excessiva de chat
Minimização e exclusão
Dados pessoais e financeiros devem permanecer nos serviços controlados pela operadora, sujeitos a regras de acesso e retenção. Não divulgue saldos sensíveis nem links secretos em mensagens.
O que testar e monitorar antes do lançamento?
Teste contas aprovadas, bloqueadas e não vinculadas com os dois clientes ativos. Simule initData vencida, token roubado, provedor indisponível, callback duplicado, falha do Telegram e disputa de vínculo. O registro financeiro deve permanecer conciliável em todos os casos.
Monitorar divergência de carteira, callback atrasado, erro de token e webhooks duplicados por canal.
Testar mudanças de KYC, limite e exclusão com sessões simultâneas de site e Mini App.
Rastrear o ID do evento do adaptador até jogador, razão, fornecedor e suporte.
Ensaiar desligar Telegram mantendo contas, carteira e site operando.
Arquive builds, configurações de mercado, resultados, responsáveis e condições de rollback. Implantação gradual reduz exposição, mas não torna lícita uma função proibida.
O que incluir no checklist de arquitetura compartilhada?
A revisão final separa tarefas específicas de canal das regras comuns de negócio. Adapte a lista junto com operadora, fornecedor de tecnologia, jurídico, segurança e parceiros financeiros.
Permissões: documentar legislação, licença, condições Telegram, privacidade e limites de pagamento.
Identidade: definir login web, initData assinada, vínculo confirmado e revogação de sessões.
Núcleo: validar ID único do jogador, razão, ciclo da rodada, limites e auditoria.
Entrega: especificar escopos API, webhook, idempotência, observabilidade e consentimento.
Liberação: anexar testes financeiros cruzados, abusos, rollback e decisão assinada.
A finalidade não é construir um segundo cassino independente no Telegram. Qualquer canal Telegram permitido deve atuar como uma interface da mesma plataforma, com decisões centrais e responsáveis definidos sobre dinheiro, contas e conformidade.