Riesgos de Seguridad y Operación en Casinos Integrados con Telegram
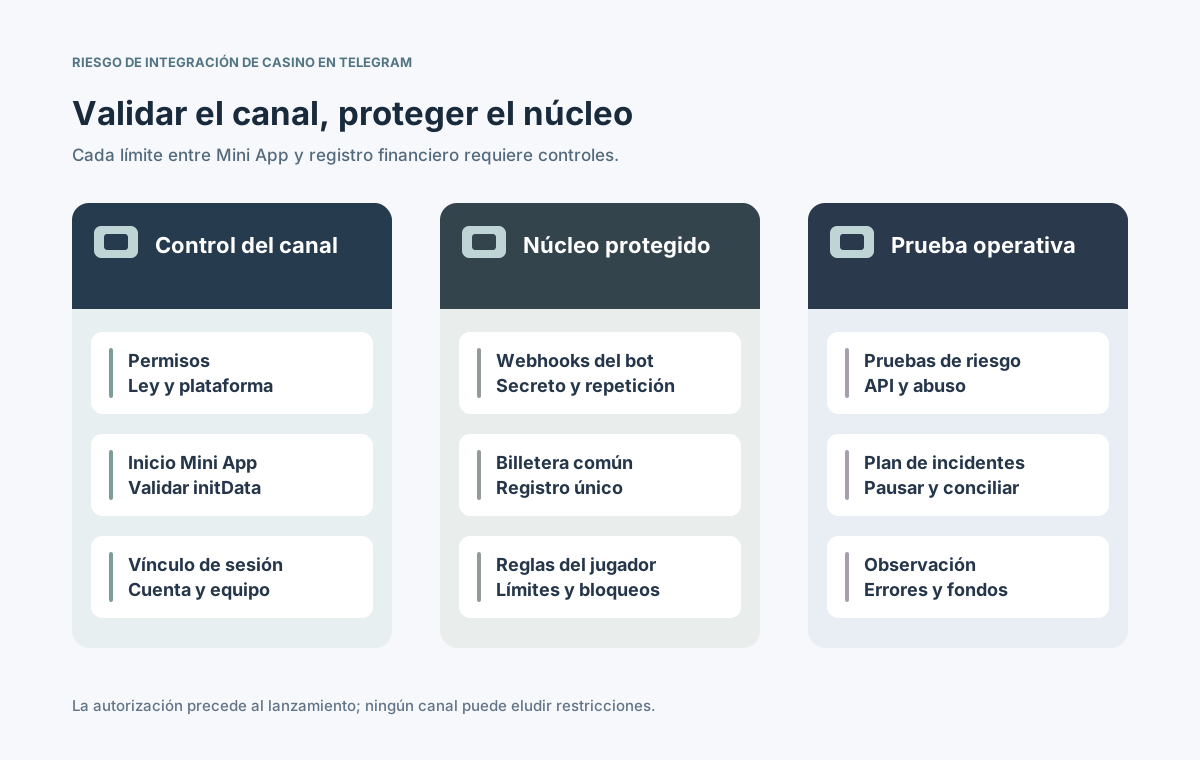
Un bot o una Mini App de Telegram es otro canal de acceso a la plataforma del casino, no una contabilidad financiera separada. La primera condición aparece antes del desarrollo: el servicio concreto debe cumplir los términos de Telegram y las leyes de apuestas aplicables. Si no hay autorización expresa y documentada, el lanzamiento debe detenerse. En un escenario permitido, se requiere validar datos firmados de inicio, emitir sesiones propias, proteger los webhooks, mantener una billetera central, aplicar exclusiones y preparar la operación frente a interrupciones de Telegram. Este artículo no afirma que Telegram permita en general los casinos con dinero real. [1] [2] [3] [4] [5] [6] [7]
Publicado
Telegram es un canal externo; el operador conserva el control de cuentas, fondos e incidentes.
Contenido
¿Dónde empiezan los riesgos de integrar un casino con Telegram?
El primer riesgo es que el servicio no sea admisible. Los términos para desarrolladores de Telegram exigen cumplir las reglas de la plataforma y la legislación, con restricciones sobre determinados servicios regulados o cuestionables. Para cada marca, mercado, producto y forma de pago se necesita una evaluación y aprobación documentadas. [1] [6]
Si no se permite, no se debe lanzar ni buscar flujos alternativos para evadir restricciones. En un escenario autorizado, documenta los límites de confianza entre cliente Telegram, bot, API de casino, identidad y billetera. Tener una cuenta de mensajería no acredita mayoría de edad ni derecho a jugar. [2] [5]
¿Qué reglas, leyes y contratos deben aprobarse?
Separa las condiciones de desarrolladores Telegram, las leyes y licencias locales, los contratos de juegos y procesadores de pagos y las obligaciones de protección del jugador. Telegram considera a las Mini Apps servicios de terceros y no asume automáticamente su operación o controversias financieras. [1] [7]
Control
Decisión antes de abrir
Responsable
Política Telegram
¿Se permite el servicio?
Legal de plataforma
Ley de apuestas
¿Mercado y juego cubiertos?
Asesor regulatorio
Proveedores
¿Canal bot contratado?
Contratos
Jugadores
¿Edad, región, exclusiones?
Juego responsable
Pagos
¿Ruta legal y acordada?
Finanzas y PSP
Datos
¿Roles y transferencias?
Privacidad
Conserva la versión de cada regla, jurisdicción, alcance, fecha, responsable y causa de revocación. Si falta un permiso obligatorio, marca HOLD. Las condiciones se revisan otra vez al cambiar el producto o las reglas. [1] [7]
¿Cómo se valida la identidad de la Mini App con initData?
La documentación de Telegram advierte que initDataUnsafe no es confiable. Envía el initData original al backend y comprueba la firma con el HMAC documentado, o con la vía de firma para terceros cuando corresponda. Revisa vigencia, bot previsto y asociación de cuenta. [2]
Verificar todos los datos firmados con la clave o secreto correcto del bot.
Rechazar contextos manipulados, caducados o repetidos según la política antirreproducción.
Relacionar el identificador Telegram con la cuenta mediante un proceso aprobado.
Aplicar KYC, edad, ubicación, límites y autoexclusiones antes de acciones restringidas.
El nombre o foto de Telegram no equivalen a una identidad legal verificada. Distingue inicio de sesión y vinculación, y protege la recuperación ante robo de cuentas o cambio de dispositivo. NIST ofrece guías de identidad, no licencia de apuestas. [2] [5]
¿Qué arquitectura de sesiones separa los canales?
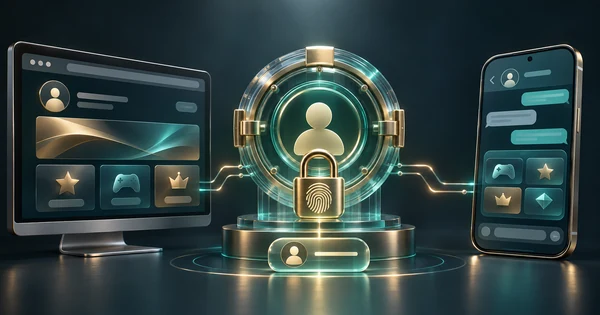
Tras comprobar los datos Telegram, el backend debe emitir una sesión breve y revocable del operador. El servidor de casino decide permisos, controles adicionales y restricciones. Sitio web y Telegram pueden usar la misma cuenta sin compartir tokens ni ciclos de dispositivos. [2] [4] [5]
Validar el contexto Telegram antes de generar la sesión de operador.
Vincular cada acción a jugador, mercado, dispositivo y restricciones vigentes.
Autorizar desde el servidor toda llamada de billetera, juego o cuenta.
Propagar inmediatamente la revocación y autoexclusión por todos los canales.
⊕Ampliar diagramaEl cliente Telegram no decide permisos ni registra la verdad financiera.
Nunca incluyas claves de bots, secretos de proveedores ni tokens duraderos en JavaScript, mensajes o parámetros URL. Usa resguardo de secretos, rotación, sesiones acotadas y límites de solicitudes. [4] [5]
¿Cómo proteger los webhooks del bot y las API?
El Bot API entrega actualizaciones por HTTPS y puede repetir intentos fallidos. setWebhook acepta secret_token, que se transmite en X-Telegram-Bot-Api-Secret-Token. Autentica el ingreso, evita duplicaciones y comprueba el estado antes de ejecutar operaciones. [3]
Riesgo
Defensa
Evidencia
Petición falsa
Secreto de webhook
Token rechazado
Evento duplicado
Clave idempotente
Una operación
Orden equivocado
Máquina de estados
Estado final válido
Token filtrado
Bóveda y rotación
Ensayo de rotación
Sobrecarga
Cola y límites
Prueba de estrés
Confirmar recepción al bot no confirma depósito, apuesta o retiro. La liquidación debe venir del libro financiero del operador, con registros de auditoría que no copien innecesariamente el contenido privado del chat. [3] [4]
¿Cómo evitar saldos inconsistentes en la billetera común?
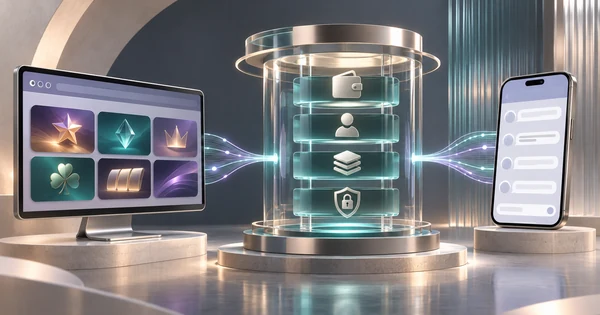
Un jugador puede cambiar del sitio a Telegram en medio de una partida. Ambos accesos deben consultar el mismo registro central y las mismas reservas. El orden de mensajes del bot no equivale al orden contable; dos toques no pueden producir dos cargos. [3] [4]
Asignar una clave idempotente propia y estable a cada solicitud financiera.
Controlar apuestas y retiros simultáneos mediante reservas centralizadas.
Aceptar el resultado del registro o proveedor, jamás de una animación del chat.
Ensayar callbacks atrasados, repeticiones, fallas parciales y compensaciones.
Los términos de Mini Apps atribuyen disputas de pago a los operadores y terceros. Conserva conciliación y soporte propios; no se puede asumir que las funciones de pago de Telegram están permitidas para apuestas. [7]
¿Qué amenazas adicionales de fraude, privacidad y protección existen?
Bots falsos, suplantación, abuso de referidos, avisos no deseados y mala asociación de cuentas son amenazas del canal. Verifica el acceso oficial, consentimiento y señales de fraude. OWASP señala la autenticación defectuosa y la autorización de objetos como vulnerabilidades importantes de las API. [1] [4] [6]
Amenaza
Responsable
Comprobación
Bot apócrifo
Seguridad de marca
Entrada auténtica
Cuenta mal ligada
Identidad
Prueba de recuperación
Abuso de bonos
Antifraude
Umbrales de abuso
Evitar exclusión
Juego responsable
Bloqueo transversal
Datos por chat
Privacidad
Revisión de ocultación
No pidas contraseñas ni códigos de Telegram. Evita documentos sensibles por chat y revisa consentimiento, frecuencia de avisos, baja de mensajes y reglas de marketing del mercado. [1]
¿Qué fallas e indicadores necesitan monitoreo?
Telegram es un tercero que el operador no controla. Caídas del Bot API, demoras de webhooks, problemas WebView y versiones de clientes pueden interrumpir la interfaz aunque el motor del casino siga funcionando. Mide disponibilidad de transporte y resultados comerciales por separado. [2] [3]
Medir errores de initData, sesiones rechazadas, demora de webhooks y tamaño de cola.
Vigilar diferencias de saldos, rondas pendientes, retiros y aplicación de exclusiones.
Mostrar un estado real de indisponibilidad y una vía de soporte alternativa.
Acotar reintentos y ensayar recuperación sin movimientos duplicados.
Un bot disponible no garantiza balances correctos. Etiqueta incidentes por mercado, marca, canal e identificador de correlación; minimiza información personal en los logs. [3] [4]
¿Cómo responder a un bot comprometido o una caída prolongada?
Ingeniería aísla webhooks y secretos; seguridad investiga accesos; finanzas concilia fondos; juego responsable revisa bloqueos. Cumplimiento evalúa avisos a autoridades y plataforma, mientras el operador dirige la atención al cliente. [1] [6] [7]
Pausar funciones peligrosas Telegram desde el servidor sin alterar el libro.
Rotar claves comprometidas y revocar sesiones afectadas.
Conciliar cada operación pendiente con el registro y los proveedores.
Verificar vínculos, exclusiones y avisos antes de reactivar el canal.
Registrar causa raíz, evidencia faltante y responsables de la aprobación.
Simula robo de token y horas de webhooks inactivos. Documenta contención, conciliación, privacidad y autorización de regreso. Si se retira la aprobación de Telegram, el servicio permanece cerrado.
¿Qué pruebas integran la aprobación final de seguridad?
La autorización final comienza confirmando que el servicio específico cumple Telegram y las leyes de apuestas. Después seguridad, producto, finanzas y operaciones pueden aprobar versión, mercado, bot e interfaces. Ninguna prueba técnica anula una prohibición. [1] [6]
Legal: términos actuales, licencia, contratos y pagos verificados.
Identidad: firma initData, vigencia, vinculación, recuperación y revocación probadas.
Webhooks: secretos, duplicados, orden, carga y rotación ensayados.
Dinero y jugadores: libro común, idempotencia, límites y exclusiones conciliados.
Operación: métricas, soporte, cortes, respuesta a incidentes y reversión probados.
Archiva versiones de fuentes, resultados, hashes, riesgos pendientes y firmas. Repite el control cuando cambien políticas, proveedores, credenciales o API. Cualquier requisito obligatorio abierto mantiene el estado HOLD.