Risques de sécurité et d'exploitation des casinos intégrés à Telegram
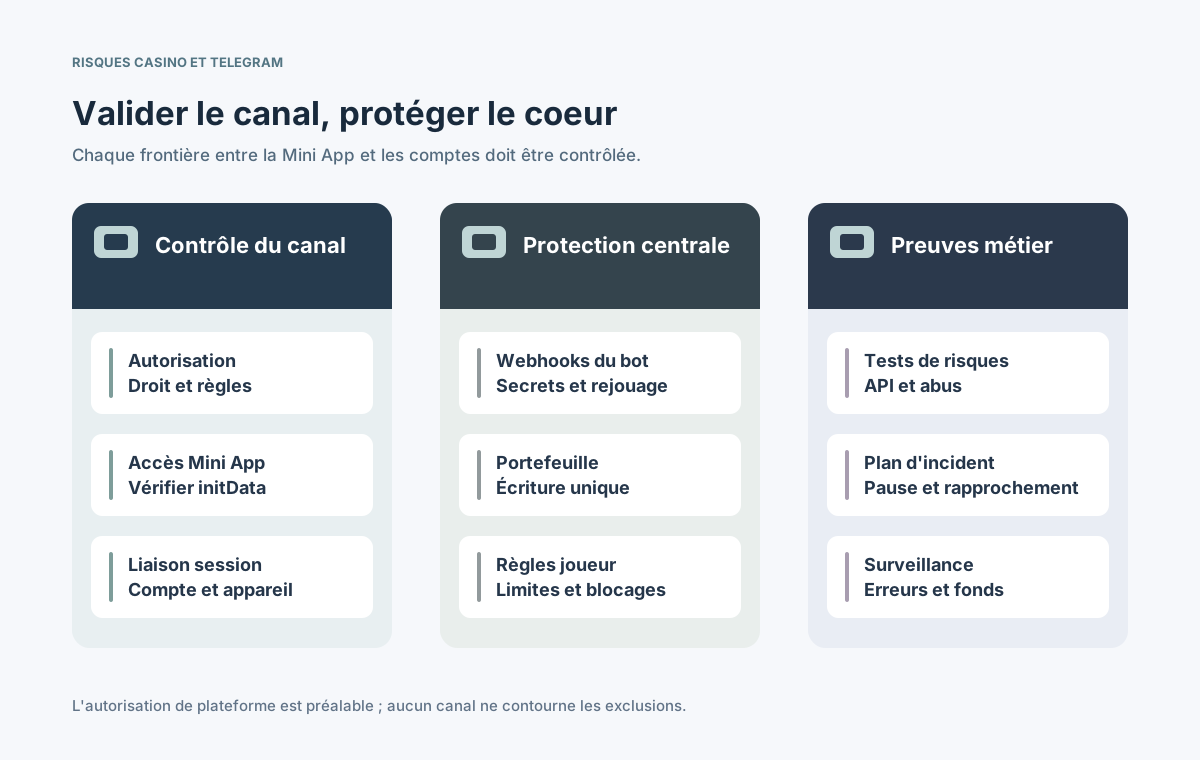
Un bot ou une Mini App Telegram reste une interface d'un système de casino, jamais une comptabilité indépendante. La première décision est juridique et contractuelle : le cas d'usage précis doit être accepté par les règles de Telegram et par la réglementation des jeux applicable. Sans confirmation explicite, le déploiement est suspendu. Une fois ce préalable résolu, l'exploitant doit vérifier les données de lancement signées, émettre ses propres sessions, sécuriser les webhooks, tenir un portefeuille unique, appliquer les exclusions et prévoir une défaillance du canal externe. Cette analyse ne prétend pas que Telegram autorise généralement les casinos en argent réel. [1] [2] [3] [4] [5] [6] [7]
Publié le
Telegram est un canal tiers ; l'exploitant répond des accès, des fonds et des incidents.
Sommaire
Où commencent les risques d'une intégration casino Telegram ?
Le premier risque concerne la possibilité même d'exploiter le service. Les conditions développeur de Telegram imposent le respect des règles de la plateforme et du droit applicable, avec des restrictions concernant certaines prestations réglementées ou douteuses. Il faut une décision documentée pour la marque, le pays, le produit et le paiement prévus. [1] [6]
Sans autorisation, ne lancez pas le produit et ne cherchez pas un autre parcours permettant de contourner les restrictions. Pour un cas autorisé, cartographiez les frontières entre client Telegram, bot, API casino, service d'identité et portefeuille. Un profil de messagerie n'établit ni l'âge ni l'éligibilité au jeu. [2] [5]
Quelles règles, licences et conventions faut-il vérifier ?
Analysez séparément les conditions Telegram, la licence de jeu locale, les accords des studios et des prestataires de paiement, ainsi que la protection des joueurs. Telegram qualifie les Mini Apps de services tiers et n'assume pas automatiquement leur exploitation ni les litiges de paiement. [1] [7]
Vérification
Décision avant lancement
Responsable
Règles Telegram
Cas d'usage autorisé ?
Juridique plateforme
Loi sur les jeux
Marché et produit couverts ?
Conformité locale
Fournisseurs
Canal bot accepté ?
Contrats
Accès joueurs
Âge, pays et exclusions ?
Jeu responsable
Paiements
Voie légale et contractée ?
Finance et PSP
Données
Traitements et transferts ?
Vie privée
Conservez la version des textes, la juridiction, le périmètre autorisé, le signataire et les causes de suspension. Toute permission manquante est un HOLD. Revalidez à chaque évolution des politiques ou de l'offre. [1] [7]
Comment vérifier l'identité de la Mini App avec initData ?
La documentation de Telegram précise qu'initDataUnsafe n'est pas fiable. Envoyez le champ initData brut au serveur et vérifiez sa signature selon la procédure HMAC documentée, ou selon la méthode de signature tierce adaptée. Contrôlez l'ancienneté des données, le bot attendu et le lien avec le compte. [2]
Vérifier l'intégralité des données de lancement avec le bon secret ou la bonne clé.
Refuser les données altérées, expirées ou répétées suivant une politique anti-rejeu.
Lier l'identifiant Telegram au compte de jeu par un parcours approuvé.
Appliquer indépendamment KYC, majorité, localisation, limites et exclusions.
Ni le pseudonyme ni la photo ne constituent une identité légale contrôlée. Séparez connexion et association de compte ; protégez la récupération lors d'un changement d'appareil. Les recommandations NIST encadrent l'identité, pas l'autorisation d'exploiter des jeux. [2] [5]
Quelle architecture de session isole les différents canaux ?
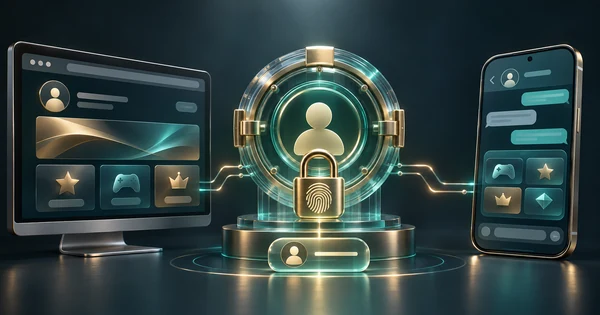
Après validation de l'assertion Telegram, la plateforme crée une session courte dont elle contrôle portée et révocation. Le serveur de jeu reste maître des droits, contrôles renforcés et limites. Web et Telegram peuvent consulter un même compte sans partager les jetons ni les historiques d'appareils. [2] [4] [5]
Valider le lancement Telegram avant d'émettre une session d'exploitant autorisée.
Associer chaque action au joueur, marché, terminal et état des restrictions.
Autoriser chaque requête sensible côté serveur, y compris portefeuille et jeux.
Propager immédiatement les exclusions et révocations sur tous les canaux.
⊕Agrandir le schémaL'interface Telegram n'est jamais l'autorité pour les droits ou les soldes.
Ne placez ni secrets de bot ni clés fournisseur ni jetons permanents dans le JavaScript, les conversations ou les URL. Utilisez un coffre à secrets, une rotation, des sessions limitées et des restrictions de débit. [4] [5]
Comment sécuriser les webhooks du bot et les appels API ?
Le Bot API transmet les mises à jour par HTTPS et peut réessayer une livraison qui échoue. La méthode setWebhook accepte secret_token, renvoyé dans l'en-tête X-Telegram-Bot-Api-Secret-Token. Chaque événement entrant doit être authentifié, dédoublonné et soumis aux règles d'état métier. [3]
Risque entrant
Défense
Preuve
Appel falsifié
Secret de webhook
Rejet constaté
Mise à jour double
Clé d'idempotence
Une seule action
Ordre inversé
Machine à états
Résultat correct
Secret compromis
Coffre et rotation
Exercice exécuté
Surcharge
Files et quotas
Essai de charge
Un accusé de réception Telegram ne valide pas un dépôt, un pari ou un retrait. Le statut définitif doit provenir du registre financier de l'opérateur, avec une traçabilité technique sans copie excessive de messages privés. [3] [4]
Comment garantir la cohérence du portefeuille partagé ?
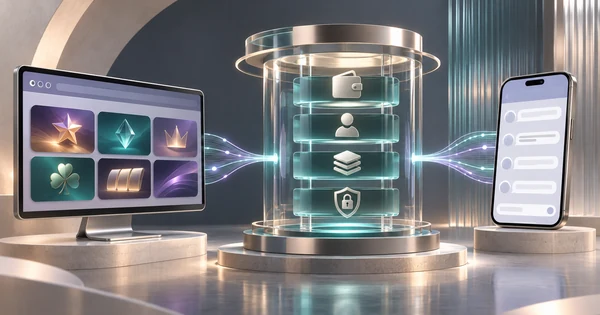
Un utilisateur peut passer du site à Telegram pendant une partie. Les deux accès doivent consulter le même registre financier et appliquer les mêmes réservations. L'ordre des messages du bot n'est pas un ordre comptable ; un double clic ne doit pas débiter deux fois. [3] [4]
Attribuer une clé d'idempotence stable et propre à chaque opération financière.
Protéger les paris et retraits concurrents par des réservations contrôlées.
Lire les règlements du registre ou du fournisseur, jamais d'une animation en chat.
Tester retards, callbacks répétés, interruptions partielles et compensations.
Les conditions Mini Apps précisent que les fournisseurs tiers et les exploitants portent la gestion des litiges financiers. Le support et le rapprochement restent internes ; les paiements Telegram ordinaires ne sont pas présumés autorisés pour les jeux d'argent. [7]
Quels risques de fraude, de confidentialité et de protection apparaissent ?
Faux bots, phishing, abus de parrainage, notifications indésirables et mauvais rattachement de compte exigent une surveillance dédiée. Vérifiez le point d'entrée, les consentements et les signaux de fraude. L'OWASP relève notamment les failles d'authentification et d'autorisation des objets dans les API. [1] [4] [6]
Menace
Propriétaire
Validation
Bot imité
Sécurité marque
Accès officiel
Compte mal lié
Équipe identité
Test de reprise
Abus de bonus
Antifraude
Seuils d'abus
Exclusion évitée
Jeu responsable
Blocage global
Données en chat
Vie privée
Revue de masquage
Ne demandez jamais mot de passe ou code de connexion Telegram. Réduisez les données sensibles échangées et vérifiez les règles de consentement, fréquence et désinscription des messages commerciaux. [1]
Quels indicateurs suivre face aux incidents Telegram ?
Telegram est une dépendance externe. Une panne du Bot API, des mises à jour retardées, un WebView défaillant ou des versions de clients différentes peuvent bloquer la façade alors que le moteur de casino fonctionne. Mesurez les transports et les résultats financiers séparément. [2] [3]
Suivre échecs initData, refus de session, délai webhook et longueur des files.
Contrôler écarts de portefeuille, parties non réglées, retraits et exclusions.
Afficher un état d'indisponibilité honnête et un support joignable autrement.
Limiter les tentatives et simuler une reprise sans opération en double.
Un indicateur de disponibilité vert ne prouve ni des soldes justes ni des exclusions actives. Ajoutez canal, marché et identifiant de corrélation aux incidents, tout en minimisant les données personnelles des journaux. [3] [4]
Comment réagir à un bot compromis ou à une longue panne ?
L'ingénierie contient les webhooks et secrets, la sécurité vérifie les comptes, la finance rapproche les flux et l'équipe de jeu responsable contrôle les restrictions. La conformité examine les notifications légales ; l'opérateur pilote les communications clients. [1] [6] [7]
Suspendre les actions sensibles Telegram côté serveur sans altérer le registre.
Renouveler les secrets exposés et révoquer les sessions concernées.
Rapprocher chaque opération en attente avec les comptes et fournisseurs.
Vérifier les comptes liés, les exclusions et les messages avant réouverture.
Consigner causes, éléments manquants et signatures des responsables.
Simulez le vol d'un jeton de bot et plusieurs heures de webhooks indisponibles. Enregistrez confinement, rapprochement, examen des données et autorisation de reprise. Si Telegram retire sa permission, le service demeure arrêté.
Quels tests exigent une validation finale de l'intégration ?
La décision finale doit d'abord confirmer l'autorisation du service exact selon Telegram et le droit des jeux. Seulement ensuite, sécurité, finance et exploitation approuvent version du logiciel, identité du bot, marché et fournisseurs. Aucun test technique ne supplante une interdiction. [1] [6]
Conformité : conditions, licence, contrats de jeux et paiements confirmés.
Identité : signature initData, fraîcheur, liaison, reprise et révocation testées.
Webhooks : secret, doublons, ordre, charge et rotation des clés validés.
Fonds et joueurs : registre unique, limites et exclusions rapprochés.
Exploitation : métriques, support, panne, crise et retour arrière exercés.
Archivez versions de sources, résultats de tests, hachages de publication, risques restants et approbateurs. Recommencez après changement de politique, fournisseur, identifiants ou API. Une obligation ouverte maintient le statut HOLD.