Sicherheits- und Betriebsrisiken von Telegram-Casino-Integrationen
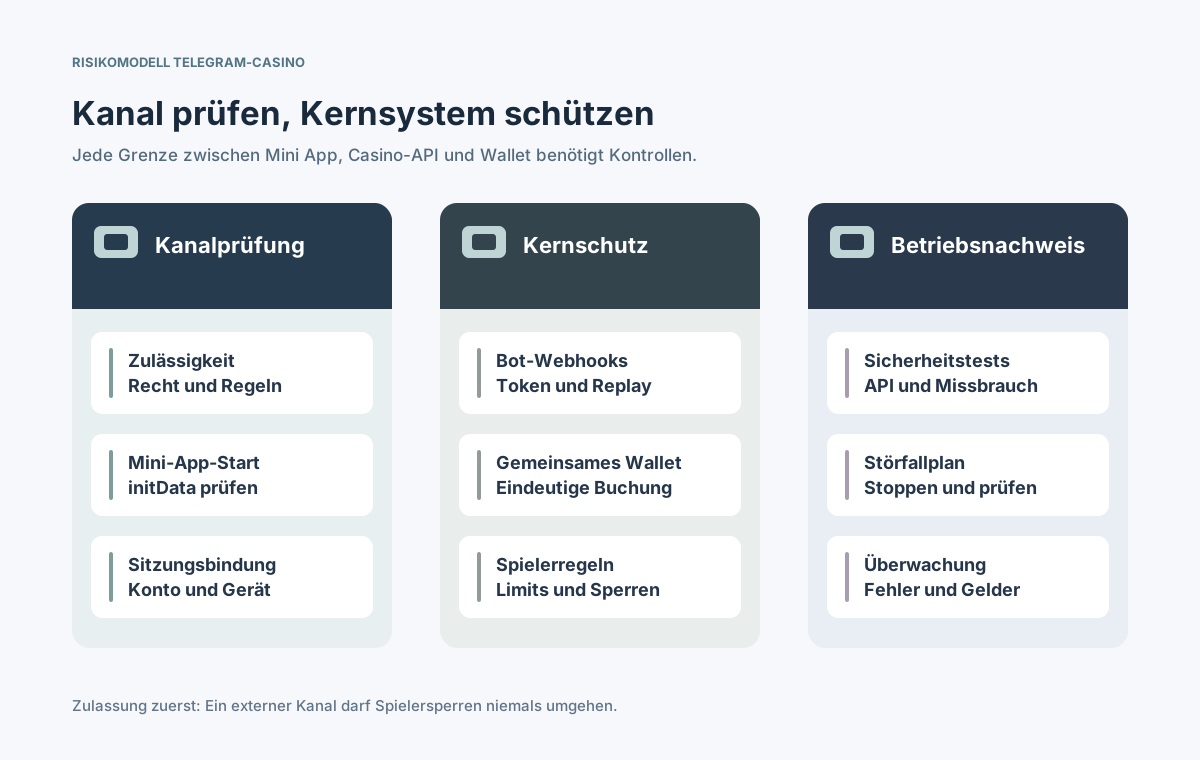
Ein Telegram-Bot oder eine Mini App ist ein zusätzlicher Zugang zu einer Casino-Plattform, keine eigene verlässliche Buchhaltung. Vor jeder technischen Entscheidung steht die Frage, ob der konkrete Dienst nach den Telegram-Entwicklerbedingungen und den anwendbaren Glücksspielgesetzen überhaupt zulässig ist. Fehlt die Bestätigung, bleibt der Start gesperrt. Erst danach werden signierte Startdaten, eigene Sitzungen, Webhooks, ein gemeinsames Wallet, Spielersperren und der Betrieb bei Störungen geprüft. Diese Analyse stellt keine Behauptung dar, Echtgeld-Glücksspiel sei auf Telegram generell erlaubt. [1] [2] [3] [4] [5] [6] [7]
Veröffentlicht
Telegram bleibt ein externer Kanal; der Betreiber verantwortet Zugang, Gelder und Vorfälle.
Inhalt
Wo beginnen Risiken einer Telegram-Casino-Integration?
Das erste Risiko ist die Zulässigkeit. Telegram fordert von Bot- und Mini-App-Anbietern die Einhaltung seiner Regeln und des geltenden Rechts und beschränkt bestimmte regulierte oder fragwürdige Angebote. Für Marke, Markt, Produkt und Zahlungsweg muss der Betreiber eine dokumentierte rechtliche und plattformseitige Freigabe besitzen. [1] [6]
Ohne diese Freigabe darf der Dienst nicht starten oder durch alternative Bot-Flows umgangen werden. Bei zulässigen Modellen sind Telegram-Client, Bot, Casino-API, Identitätsdienst und Wallet als getrennte Vertrauenszonen zu erfassen. Ein Messenger-Konto bestätigt weder Alter noch Glücksspielberechtigung. [2] [5]
Welche Plattform-, Rechts- und Vertragsprüfungen gelten?
Telegram-Entwicklerbedingungen, Glücksspielrecht, Lizenzumfang, Spielelieferanten, Zahlungsanbieter und Spielerschutz müssen einzeln geprüft werden. Telegram beschreibt Mini Apps als Dienste Dritter und übernimmt nicht pauschal Verantwortung für deren Betrieb oder Zahlungsstreitigkeiten. [1] [7]
Prüfpunkt
Entscheidung vor Start
Verantwortlich
Telegram-Regeln
Ist der Dienst erlaubt?
Plattform und Recht
Glücksspielrecht
Ist der Markt genehmigt?
Regulierungsrecht
Lieferverträge
Gilt die Freigabe für Bots?
Vertragsrecht
Spielerzugang
Alter, Land, Sperren prüfen
Spielerschutz
Zahlungen
Rechtslage und PSP-Vertrag
Finanzteam
Personendaten
Rollen und Transfers klären
Datenschutz
Dokumentieren Sie Regelversion, Rechtsraum, Prüfer, Umfang und Widerrufsgründe. Ungeklärte Erlaubnisse bedeuten HOLD. Bei neuen Märkten oder geänderten Telegram-Bedingungen ist die Freigabe erneut einzuholen. [1] [7]
Wie wird die Mini-App-Identität über initData verifiziert?
Die Telegram-Dokumentation warnt ausdrücklich davor, initDataUnsafe zu vertrauen. Der Client übermittelt das unveränderte initData an den Server; dieser verifiziert die dokumentierte HMAC-Signatur oder bei passenden Szenarien das Drittanbieter-Signaturverfahren. Prüfen Sie Aktualität, Bot-Zuordnung und Konto-Verknüpfung. [2]
Vollständige Startdaten mit dem passenden Bot-Geheimnis oder Prüfschlüssel validieren.
Abgelaufene, manipulierte und gemäß Replay-Regel doppelte Kontexte ablehnen.
Eine Telegram-ID ausschließlich über einen freigegebenen Ablauf mit dem Spielerkonto verbinden.
KYC, Alter, Land, Sperren und Limits vor geschützten Aktionen unabhängig kontrollieren.
Benutzername und Profilbild ersetzen keine überprüfte Person. Anmeldung und Kontoverknüpfung bleiben getrennte Prozesse; Wiederherstellung und Gerätewechsel benötigen eigene Kontrollen. NIST liefert Identitätsprinzipien, jedoch keine Glücksspielgenehmigung. [2] [5]
Welche Sitzungsarchitektur trennt die Kanäle sicher?
Erst nach Prüfung der Telegram-Startdaten stellt die Plattform eine kurzlebige eigene Sitzung aus. Der Casino-Server entscheidet über Berechtigungen, Sperren, Widerruf und zusätzliche Prüfungen. Web und Telegram können ein Konto teilen, sollten aber eigene Sitzungsschlüssel und Geräteprotokolle nutzen. [2] [4] [5]
Telegram-Start prüfen und eine Betreiber-Sitzung für ein berechtigtes Konto erstellen.
Aktionen an Spieler, Markt, Mandant, Gerät und aktuelle Sperren binden.
Wallet-, Spiel- und Konto-APIs bei jedem Aufruf serverseitig autorisieren.
Ausschluss, Kontosperre oder Token-Widerruf sofort auf alle Kanäle übertragen.
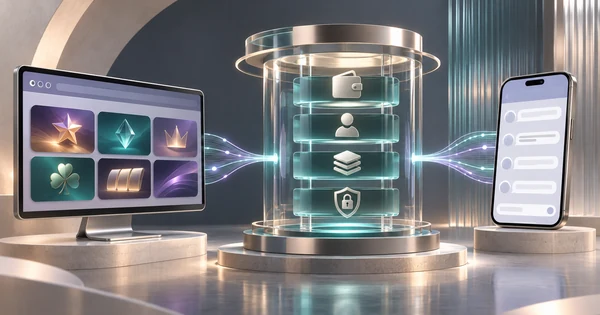
⊕Diagramm vergrößernDie Mini App ist kein Vertrauensanker; Konto, Geld und Sperren werden zentral entschieden.
Bot-Schlüssel, Anbieter-Geheimnisse und langlebige Tokens gehören weder in JavaScript noch in Chats oder URL-Parameter. Nutzen Sie sichere Schlüsselspeicherung, Rotation, kurze Sitzungen und Begrenzungen pro Nutzer. [4] [5]
Wie verarbeitet man Bot-Webhooks und API-Aufrufe sicher?
Telegram sendet Bot-Updates per HTTPS und kann fehlgeschlagene Zustellungen wiederholen. Bei setWebhook lässt sich ein secret_token setzen, der im Header X-Telegram-Bot-Api-Secret-Token zurückkommt. Der Eingang braucht Authentifizierung, Zustandsprüfung und Schutz vor doppelter Ausführung. [3]
Eingangsrisiko
Schutz
Nachweis
Gefälschter Aufruf
Webhook-Secret prüfen
Ablehnung im Test
Doppelte Nachricht
Idempotenzschlüssel
Eine Wirkung
Falsche Reihenfolge
Zustandsautomat
Korrektes Ergebnis
Bot-Token verloren
Tresor und Rotation
Rotationstest
Nachrichtenflut
Queue und Rate-Limit
Belastungstest
Eine bestätigte Webhook-Zustellung ist keine Buchungsbestätigung. Zahlungen, Einsätze und Auszahlungen erhalten ihren abschließenden Status nur aus dem Casino-Ledger. Diagnoseprotokolle sollten keine überflüssigen Chatdaten speichern. [3] [4]
Wie bleibt das gemeinsame Wallet konsistent?
Ein Spieler kann mitten in einer Sitzung zwischen Website und Telegram wechseln. Beide Kanäle nutzen dasselbe führende Ledger und dieselben Reservierungen. Die Reihenfolge von Bot-Nachrichten darf weder die Buchungsfolge ersetzen noch doppelte Belastungen auslösen. [3] [4]
Finanzaufträge über stabile, betreibereigene Idempotenzschlüssel eindeutig machen.
Gleichzeitige Einsätze und Auszahlungen über Reservierungen absichern.
Ergebnisse nur vom maßgeblichen Buchungs- oder Spielelieferantendienst übernehmen.
Verzögerte Callbacks, Wiederholungen, Teilstörungen und Korrekturen testen.
Nach Telegrams Mini-App-Bedingungen liegen Zahlungsabwicklung und Streitfälle bei Drittanbietern und Betreibern. Verlassen Sie sich daher weder auf Chat-Erfolgsmeldungen noch auf eine allgemeine Eignung von Telegram-Zahlungsfunktionen für Glücksspiel. [7]
Welche Betrugs-, Datenschutz- und Spielerschutzrisiken entstehen?
Gefälschte Bots, Phishing-Links, Empfehlungsmissbrauch, ungewollte Nachrichten und falsche Kontoverknüpfungen sind typische Zusatzrisiken. Bot-Herkunft, Einwilligung und kanalbezogene Auffälligkeiten müssen geprüft werden; OWASP nennt fehlerhafte API-Authentifizierung und Objektberechtigungen als zentrale Risiken. [1] [4] [6]
Risiko
Kontrollteam
Prüfung
Imitierter Bot
Markensicherheit
Echter Einstieg
Falsches Konto
Identitätsservice
Recovery-Test
Bonusmissbrauch
Betrugsabwehr
Schwellenwerte
Sperrumgehung
Spielerschutz
Kanalübergreifend
Daten im Chat
Datenschutz
Redaktion prüfen
Fragen Sie nie nach Telegram-Passwörtern oder Einmalcodes. Vermeiden Sie Ausweisdaten und sensible Kontoinformationen im Chat; dokumentieren Sie Benachrichtigungseinwilligung, Abmeldung und lokale Marketingregeln. [1]
Welche Ausfälle und Messwerte sind besonders wichtig?
Telegram ist eine externe Abhängigkeit. Bot-API-Störungen, verzögerte Updates, WebView-Probleme oder verschiedene Clientversionen können den Zugang blockieren, obwohl das Casino-Backend funktioniert. Messen Sie daher sowohl Transport als auch tatsächliche Spieler- und Geldprozesse. [2] [3]
Fehler bei initData, Sitzungserstellung, Webhook-Verzug und Queue-Rückstand getrennt messen.
Ledger-Differenzen, offene Spielrunden, Auszahlungen und Sperren kontrollieren.
Bei Nichterreichbarkeit einen ehrlichen Status und Supportweg anzeigen.
Begrenzte Wiederholungen und den Wiederanlauf ohne doppelte Buchungen testen.
Eine grüne Bot-Verfügbarkeitsanzeige beweist keine korrekten Salden. Korrelations-IDs, Markt und Kanal helfen bei der Analyse; personenbezogene Daten gehören nur sparsam in Logs. [3] [4]
Was tun bei Bot-Kompromittierung oder längerem Ausfall?
Bei Vorfällen begrenzen Entwickler Webhooks und Schlüssel, die IT-Sicherheit prüft Kontoübernahmen, das Finanzteam gleicht Gelder ab und der Spielerschutz kontrolliert Sperren. Compliance bewertet Meldungen an Plattform und Behörden, der Betreiber organisiert die Kundenkommunikation. [1] [6] [7]
Riskante Telegram-Funktionen serverseitig pausieren, ohne das Ledger zu verändern.
Kompromittierte Bot- und Webhook-Schlüssel rotieren und betroffene Sitzungen widerrufen.
Alle offenen Geldereignisse mit Ledger und Lieferantendaten abgleichen.
Kontoverknüpfungen, Sperren und Supportmeldungen vor Wiederstart prüfen.
Ursachen, fehlende Nachweise und Freigaben der Kontrollteams dokumentieren.
Üben Sie Token-Diebstahl und mehrstündige Webhook-Ausfälle. Dokumentieren Sie Eindämmung, finanzielle Prüfung, Datenschutz und Startfreigabe. Wird die Plattformzulassung zurückgezogen, bleibt der Dienst geschlossen.
Welche Tests gehören zum Sicherheitsfreigabeprozess?
Die letzte Freigabe beginnt mit einem aktuellen Nachweis, dass der konkrete Dienst nach Telegram-Regeln und dem jeweiligen Glücksspielrecht zulässig ist. Erst dann signieren Sicherheit, Produkt, Finanzen und Betrieb die Version, den Markt und die Schnittstellen. Technische Tests heben kein Verbot auf. [1] [6]
Recht: Plattformbedingungen, Lizenzen, Lieferanten- und PSP-Erlaubnisse bestätigen.
Identität: initData-Signatur, Alter, Bindung, Recovery und Widerruf prüfen.
Webhooks: Secret, Wiederholung, Reihenfolge, Last und Schlüsselrotation testen.
Geld und Schutz: Wallet, Idempotenz, Limits und Spielersperren abgleichen.
Betrieb: Monitoring, Support, Störung, Vorfallplan und Rücknahme üben.
Archivieren Sie Regelstände, Testergebnisse, Release-Hashes, Restgefahren und benannte Freigeber. Wiederholen Sie die Prüfung bei Regel-, Bot-, Lieferanten- oder API-Änderungen. Offene Pflichtpunkte bedeuten HOLD.