Online-Casino und Telegram-Casino: gemeinsame Plattformarchitektur
Eine Casino-Website und eine Telegram-Oberfläche wirken wie zwei Produkte. Technisch sollten sie jedoch auf einer vom Betreiber kontrollierten Plattform aufbauen. Spieleridentität, Wallet-Buchungen, Spielrunden, Zugriffsregeln und Berichte brauchen eine einzige maßgebliche Datenquelle. Telegram bringt eigene Startdaten, Bot-Webhooks, Sitzungsbedingungen und Plattformvorgaben mit; diese ersetzen weder regulatorische Pflichten noch die Genehmigung des Betriebsmodells. Wir zeigen die Architektur, die Trennung der Kanäle und entscheidende Tests. Voraussetzung ist stets, dass Recht, Telegram-Regeln und Zahlungsdienstleister den vorgesehenen Dienst ausdrücklich zulassen.
Veröffentlicht
Zwei Oberflächen, ein kontrolliertes Backend für Spieler, Wallet, Spiele und Nachweise.
Inhalt
Kann eine Plattform Website und Telegram bedienen?
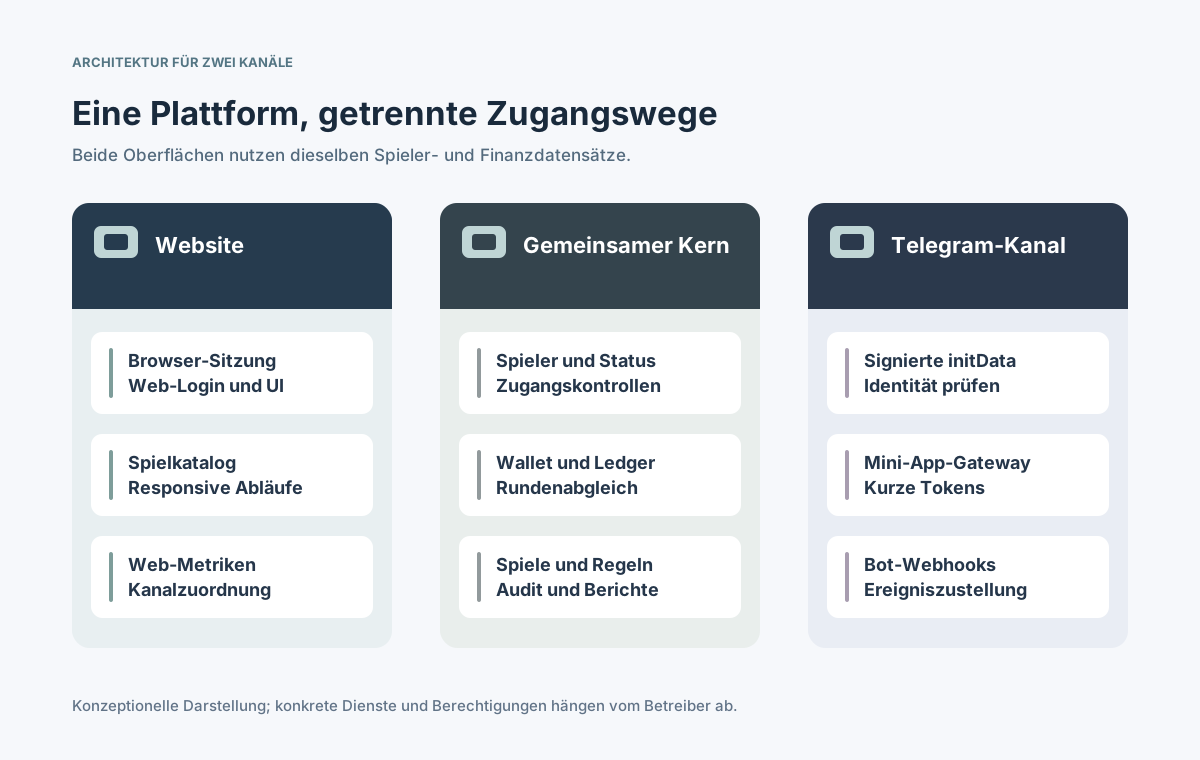
Architektonisch ja. Browser-Frontend und Telegram Mini App können dieselben Backend-APIs für zugelassene Konten, Salden, Spielsessions und Auswertungen verwenden. Zwei maßgebliche Wallets, die erst später abgeglichen werden, erzeugen unnötige Risiken. Ein gemeinsamer Kern ermöglicht einheitliche Geschäftsentscheidungen bei unterschiedlicher Darstellung.
Technische Machbarkeit ist keine Betriebserlaubnis. Die Telegram-Bedingungen für Bot-Entwickler beschränken bestimmte regulierte oder fragwürdige Dienstleistungen; Glücksspielregeln sind zudem marktabhängig. Vor Echtgeld-Funktionen müssen Recht, Plattformbedingungen und Zahlungswege dokumentiert geprüft werden. [4] [7]
Welche Dienste bleiben zentral und verbindlich?
Das Backend verwaltet alle Informationen, die Geldbewegungen, Zugangsrechte oder vorgeschriebene Prüfungen betreffen. Kanaladapter übersetzen Nutzeraktionen in authentifizierte Anfragen, ohne selbst Kontostände oder Genehmigungen zu erzeugen.
Dienst
Zentrale Verantwortung
Kanalgrenze
Spielerverwaltung
Interne ID, Status, Prüfung
Getrennte Anmeldungen
Wallet und Ledger
Saldo, Reservierung, Buchung
Bestätigten Stand anzeigen
Spielintegration
Anbieter, Katalog, Runden
Kanalspezifischer Start
Risiko und Schutz
Limits, Sperren, Zulassung
Bei jeder Anfrage erzwingen
Zahlungen
Ein- und Auszahlung, Abgleich
Nur erlaubte Zahlungswege
Betrieb
Audit, Support, Berichte
Kanalmetriken und Alarme
Ein Dienstverzeichnis sollte festhalten, wer Tokens ausstellt, Limits ändert, Buchungen zurücknimmt und Abweichungen bearbeitet. Zentralisierung hilft nur mit eindeutigen Verantwortlichkeiten und Grenzen.
Wie unterscheiden sich Website- und Telegram-Adapter?
Eine Website nutzt Browser-Sitzungen und ihre Anmeldeverfahren. Die Telegram Mini App ist eine extern gehostete Webanwendung im Telegram-Client. Ihr Adapter muss die Telegram-Startdaten prüfen und erst dann eine eingeschränkte interne Sitzung ausstellen. Die offiziellen Mini-App-Dokumente erläutern initData und Startvarianten. [1]
API-Clients, Zugangsdaten, zulässige Ursprünge und Aufruflimits je Kanal trennen.
Geschäftsregeln im Backend durchsetzen; eine deaktivierte Schaltfläche ist keine Autorisierung.
Sprache, Währung, Gerät und Herkunft übertragen, ohne Marktgrenzen überschreiben zu lassen.
Passende Fehlermeldungen zeigen, aber eine gemeinsame Ereignis-ID für Support und Abgleich führen.
So lässt sich der Telegram-Kanal abschalten, ohne Spielerkonten zu verändern. Der Adapter darf Anzeigedaten puffern, aber kein zweites Finanz- oder Berechtigungssystem werden.
Wie werden Telegram-Identität und Spielerkonto verknüpft?
Eine Telegram-Nutzer-ID beweist nicht, dass dieselbe Person ein Website-Konto besitzt. Telegram-Authentifizierung, Verknüpfung und vorgeschriebene Identitätsprüfung sind getrennte Entscheidungen. Der Server validiert das signierte initData statt dem clientseitigen initDataUnsafe zu vertrauen. Frische, Bot-Kontext und Wiederholungen müssen ebenfalls geprüft werden. [1] [3]
Rohes initData nach dem dokumentierten Signaturverfahren serverseitig verifizieren.
Ein kurzlebiges, kanalgebundenes Sitzungstoken ausstellen; Bot-Token niemals an Clients geben.
Telegram-Profil erst nach authentifizierter Bestätigung und Zulassungsprüfung einem Spieler zuordnen.
Verknüpfung, Trennung, Sitzungswiderruf und Streitfälle zentral protokollieren.
⊕Diagramm vergrößernGetrennte Kanalsitzungen enden an gemeinsamer Autorisierung und Buchhaltung.
Konten dürfen nicht allein aufgrund gleicher Benutzernamen, Telefonnummern oder Referral-Parameter zusammengeführt werden. Telegram-Profilangaben ersetzen kein reguliertes KYC-Verfahren.
Wie bleiben Wallet und Spielsessions konsistent?
Für dieselbe zugelassene Spieler-ID müssen beide Kanäle den einen Ledger-Stand verwenden. Dieser verwaltet Reservierungen, Einsätze, Gewinne und Rückabwicklungen. Der Spielservice bewahrt Anbieter-Runden-ID und Startkanal auf. Ein Gerätewechsel darf weder doppelte Abbuchungen noch unzulässige parallele Runden erzeugen.
Ereignis
Verbindliche Regel
Nachweis
Saldoabruf
Ein bestätigter Ledger-Stand
Gleiche Versionskennung
Spielstart
Zugelassener Spieler und Markt
Autorisierte Kanalsitzung
Callback-Duplikat
Nur eine finanzielle Wirkung
Idempotenzprotokoll
Kanalwechsel
Altes Token belebt nichts
Übergangs- und Ablehnungstest
Sperre oder Limit
Sofort in beiden Kanälen
Paralleler Zugriffstest
Unterschiedliche Aktualisierungszeiten der Oberflächen sind ein Darstellungsproblem. Bis zur bestätigten Verbuchung ist ein Zwischenstatus korrekt; Abweichungen gehören in den operativen Abgleich.
Was gilt für Zahlungen, Aufsicht und Spielerschutz?
Regulierer, Zahlungsanbieter und Telegram können gleichzeitig Grenzen setzen. Ein Zahlungsweg der Website ist nicht automatisch in einer Mini App zulässig. Die Telegram-Stars-Regeln betreffen digitale Güter und Dienste; sie erlauben nicht automatisch Echtgeld-Glücksspieleinzahlungen oder Auszahlungen. [4] [5]
Lizenz, Zielmarkt, Altersgrenzen und Identitätsprüfungen vor Echtgeld-Aktionen festlegen.
Freigaben des Zahlungsdienstes und von Telegram unabhängig prüfen; keine Umleitung zur Umgehung von Verboten.
Selbstsperren, Limits, Betrugssperren und Zahlungsstopps im gemeinsamen Backend prüfen.
Transaktionen, Kundenhinweise, Reklamationen und Finanzberichte kanalübergreifend nachvollziehbar halten.
Ist Echtgeld-Spiel über Telegram nicht erlaubt, kann der Kanal auf zulässige Informationen beschränkt bleiben. Britische UKGC-Standards sind ein marktbezogenes Beispiel, keine globale Erlaubnis und kein Ersatz für Telegram-Regeln. [7]
Wie funktionieren Bot-Webhooks und Benachrichtigungen?
Bot-API-Updates sind ein Transportweg, kein Geldbuch. setWebhook sendet HTTPS-Updates und wiederholt fehlgeschlagene Zustellungen. Prüfen Sie das konfigurierte Webhook-Secret und verarbeiten Sie Updates idempotent. Eine Bot-Nachricht darf eine erlaubte Plattformaktion anfragen, aber keine Wallet-Buchung direkt ausführen. [2]
Bei konfiguriertem Secret den Header X-Telegram-Bot-Api-Secret-Token validieren.
Update-IDs deduplizieren und temporäre von endgültigen Fehlern unterscheiden.
Mit begrenzter Ereigniswarteschlange Nachrichtenfehler von abgeschlossenen Zahlungen trennen.
Einwilligung, Kommunikationsrechte, Ratenbegrenzung und Kontosperren vor dem Versand beachten.
Benachrichtigungen bilden nur den Serverzustand ab. Bei Telegram-Ausfall funktionieren Website, Wallet und Backoffice weiter; spätere Zustellung darf keine Transaktion erneut auslösen.
Welche Sicherheits- und Datengrenzen sind entscheidend?
Ein gemeinsames Backend vergrößert die Folgen fehlerhafter Autorisierung. Jede API-Aktion muss den internen Spieler aus einer validierten Sitzung bestimmen und Objektzugehörigkeit sowie Rechte prüfen. OWASP nennt mangelhafte objekt- und funktionsbezogene Berechtigungen als wesentliche API-Risiken. [6]
Grenze
Risiko
Gegenmaßnahme
Kanalgeheimnisse
Bot-Token wird offengelegt
Geschützte Ablage, Rotation
Spielerobjekte
Fremde Kontodaten sichtbar
Objektautorisierung
Mini-App-Daten
Gefälschtes oder altes initData
Signatur und Frische
Administration
Unbefugte Saldoänderung
Minimale Rechte, Zweitprüfung
Datenspeicherung
Unnötige Chat-Daten
Minimierung, Löschregeln
Persönliche und finanzielle Daten gehören in kontrollierte Betreiber-Systeme mit geregelten Zugriffs- und Aufbewahrungsfristen. Senden Sie keine sensiblen Kontostände oder geheimen Links in Chats.
Was müssen Tests und Monitoring vor dem Start zeigen?
Testfälle brauchen zugelassene, gesperrte und nicht verknüpfte Konten in beiden Oberflächen. Simulieren Sie abgelaufenes Telegram-initData, gestohlene Tokens, Anbieterausfälle, Callback-Duplikate, Telegram-Ausfall und strittige Kontoverknüpfungen. Alle Fälle müssen denselben Finanzstand wahren.
Ledger-Abweichungen, späte Callbacks, Tokenfehler und doppelte Webhooks je Kanal überwachen.
KYC-, Limit- und Sperränderungen bei gleichzeitigen Browser- und Mini-App-Sitzungen testen.
Ereignis-IDs durch Adapter, Spielerverwaltung, Ledger, Anbieter und Support verfolgen.
Das Abschalten von Telegram ohne Website-Ausfall oder Kontolöschung proben.
Dokumentieren Sie Versionen, Marktkonfiguration, Prüfprotokolle, Verantwortliche und Rollback-Kriterien. Ein stufenweiser Start reduziert Schäden, legalisiert aber keinen verbotenen Dienst.
Was gehört auf die Checkliste der gemeinsamen Architektur?
Die Architekturfreigabe muss kanalabhängige Aufgaben und gemeinsame Geschäftsinvarianten trennen. Der folgende Ausgangspunkt ist mit Betreiber, Plattformanbieter, Juristen, Sicherheitsteam und Zahlungsdienst zu konkretisieren.
Zulässigkeit: Lizenz, Markt, Telegram-Entwicklerregeln und Zahlungsgrenzen dokumentieren.
Identität: Web-Login, signierte Telegram-Daten, bestätigte Verknüpfung und Widerruf festlegen.
Kern: eine Spieler-ID, ein Ledger, Rundenabläufe, Limits, Sperren und Audit verifizieren.
Lieferung: API-Rechte, Webhooks, Idempotenz, Limits, Telemetrie und Nachrichtenkonsens bestimmen.
Release: Finanztests, Missbrauchsfälle, Wiederherstellung und unterschriebene Freigabe sammeln.
Ziel ist kein zweites unabhängiges Casino. Ein zulässiger Telegram-Kanal bleibt eine Oberfläche für dieselbe kontrollierte Plattform mit klarer Verantwortung für Spieler, Geld und Compliance.