Casino online y casino en Telegram: arquitectura de plataforma compartida
Un casino en el navegador y una experiencia dentro de Telegram parecen dos productos, pero una arquitectura confiable mantiene una sola plataforma controlada por el operador. Las identidades de jugadores, el libro financiero, las rondas de juego, las restricciones y los reportes deben tener una fuente autorizada. Telegram agrega datos de inicio firmados, webhooks, contexto de sesión y condiciones propias de plataforma; nada de esto sustituye los controles regulatorios del casino. Aquí explicamos los límites técnicos y las pruebas de integración, siempre suponiendo que la legislación aplicable, las condiciones de Telegram y los socios de pago permiten expresamente el servicio propuesto.
Publicado
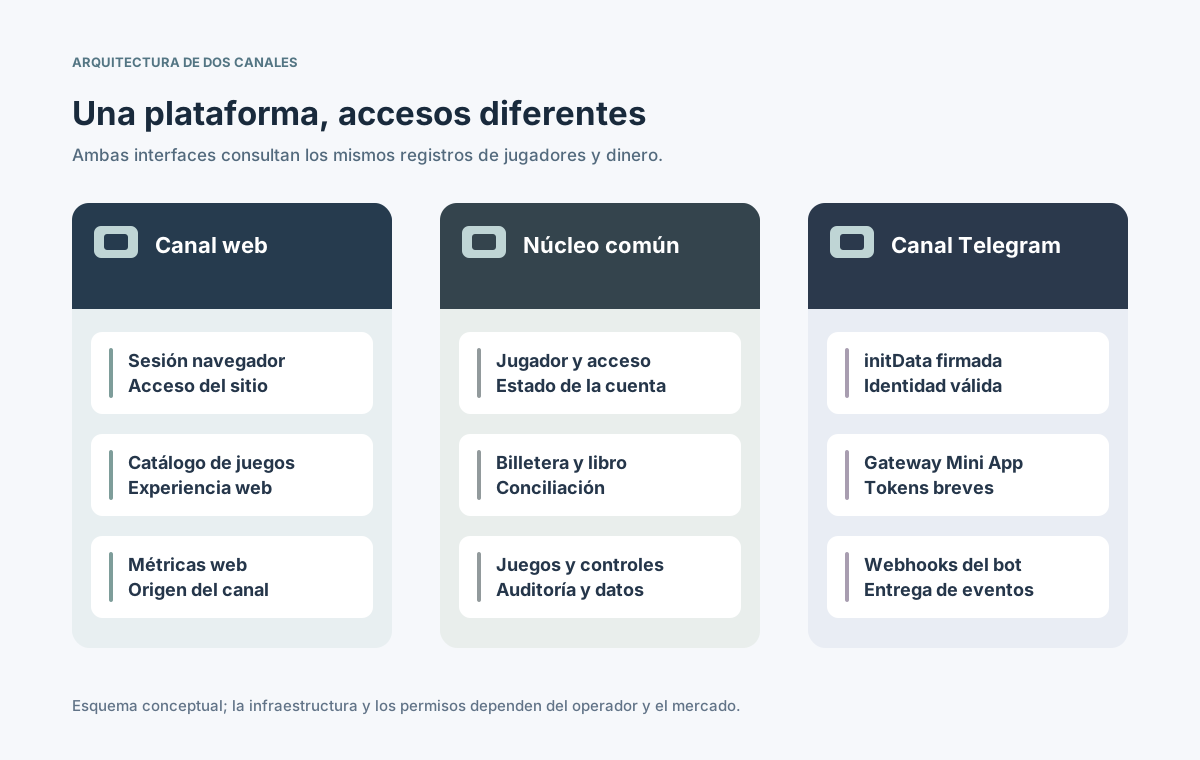
Dos canales de acceso, un solo backend para jugadores, billetera, juegos y auditoría.
Contenido
¿Una plataforma puede atender al sitio y a Telegram?
En términos técnicos, sí. El sitio y la Telegram Mini App pueden usar las mismas API para cuentas elegibles, saldos, sesiones y reportes. Mantener dos billeteras oficiales y conciliarlas al final del día genera riesgos. Un núcleo común permite decisiones coherentes mientras cada interfaz controla su navegación y presentación.
La viabilidad técnica no equivale a autorización. Los Términos para Desarrolladores de Bots de Telegram restringen ciertos servicios regulados o cuestionables y las reglas de apuestas cambian por jurisdicción. Antes de incorporar dinero real, solicite una evaluación documentada de la ley, de la política de Telegram y de los procesadores. [4] [7]
¿Qué servicios deben ser comunes y autoritativos?
El backend debe controlar toda información que afecte dinero, elegibilidad o decisiones regulatorias. Los adaptadores convierten acciones de los canales en solicitudes autenticadas, sin mantener saldos ni aprobaciones paralelas.
Servicio
Responsabilidad común
Límite de canal
Gestión de jugadores
ID interno, estado, revisión
Inicios de sesión distintos
Billetera y libro
Saldos, reservas, movimientos
Mostrar datos confirmados
Integración de juegos
Catálogo, proveedor, rondas
Inicio por interfaz
Riesgo y protección
Límites, exclusiones, admisión
Verificar cada solicitud
Pagos
Depósitos, retiros, conciliación
Solo rutas permitidas
Operaciones
Auditoría, soporte, reportes
Atribución por canal
Documente quién emite tokens, quién cambia límites, dónde se revierte una apuesta y qué equipo investiga discrepancias. Compartir infraestructura no debe diluir responsabilidades.
¿Cómo separar los adaptadores web y Telegram?
El sitio usa sesiones del navegador y su autenticación. Telegram Mini App es una aplicación web hospedada por el desarrollador que se abre dentro del cliente Telegram. Un adaptador valida la información de inicio y crea una sesión interna limitada antes de consultar las API del casino. La documentación oficial describe initData y sus modos de apertura. [1]
Separe clientes API, credenciales, orígenes permitidos y límites de solicitudes entre canales.
Aplique reglas de negocio en el servidor; ocultar un botón no sustituye la autorización.
Transmita idioma, moneda, dispositivo y procedencia sin evadir las reglas del mercado.
Muestre errores adecuados por interfaz con un identificador de evento compartido para soporte.
Así puede desactivarse Telegram sin modificar las cuentas. Un adaptador puede guardar datos visuales temporalmente, pero no convertirse en una segunda fuente contable.
¿Cómo vincular Telegram con una cuenta existente?
El ID del usuario de Telegram no prueba que controle una cuenta del casino web. Autenticación de Telegram, vinculación y verificación de identidad requerida son decisiones independientes. El servidor verifica initData firmada y no confía en initDataUnsafe recibido del cliente; también valida vigencia, bot esperado y uso repetido. [1] [3]
Verifique los datos initData originales en el servidor mediante el procedimiento de firma oficial.
Emita una sesión interna breve, ligada al canal, sin revelar el token del bot en la Mini App.
Vincule Telegram a la cuenta interna solo tras confirmación autenticada y revisión de elegibilidad.
Registre vínculos, desvinculaciones, revocaciones y disputas en una auditoría central.
⊕Ampliar diagramaLas sesiones distintas terminan en los mismos controles de acceso y contabilidad.
No fusione automáticamente perfiles por nombre, teléfono, alias o referencia. Estos campos pueden cambiar y no sustituyen un expediente KYC exigido.
¿Cómo mantener una billetera y rondas consistentes?
Para el mismo jugador autorizado, ambos canales muestran el estado de un libro financiero único. Ese servicio administra reservas, apuestas, premios y reversiones; el sistema de juegos registra el ID de ronda del proveedor y el canal inicial. Cambiar de dispositivo no puede provocar débitos dobles ni rondas paralelas no permitidas.
Evento
Regla obligatoria
Evidencia
Consultar saldo
Mismo libro confirmado
ID de revisión coincidente
Iniciar juego
Jugador y mercado admitidos
Sesión autorizada
Callback duplicado
Un solo efecto financiero
Registro de idempotencia
Cambio de canal
Token viejo no reabre ronda
Prueba de transición
Bloqueo o límite
Efecto inmediato en ambos
Prueba simultánea
Los dos clientes pueden actualizar la pantalla en momentos diferentes. Eso es latencia visual, no autorización para inventar un saldo local. Muestre estado pendiente hasta confirmar la operación y envíe diferencias al backoffice.
¿Qué ocurre con pagos, regulación y protección al jugador?
El regulador, el procesador de pagos y Telegram pueden imponer restricciones simultáneas. Una opción aceptada en el sitio no queda autorizada automáticamente en la Mini App. La documentación de Telegram Stars cubre bienes y servicios digitales; no constituye permiso para depósitos o retiros de apuestas con dinero real. [4] [5]
Defina licencia, territorio, controles de edad e identidad antes de mostrar acciones monetarias.
Confirme permisos del procesador y de Telegram por separado, sin redireccionar para eludir prohibiciones.
Aplique autoexclusiones, límites, prevención de fraude y retenciones desde el backend común.
Conserve movimientos, avisos al jugador, disputas e informes financieros coherentes entre canales.
Si Telegram no permite el juego con dinero, puede evaluarse un canal solo informativo, siempre bajo sus reglas. Los estándares de la UKGC son un ejemplo británico, no autorización global ni excepción a los términos de Telegram. [7]
¿Cómo tratar webhooks y notificaciones del bot?
Las actualizaciones de la Bot API transportan eventos, no son un libro contable. setWebhook manda solicitudes HTTPS y puede reintentar entregas fallidas. Valide el secreto configurado y procese cada evento de forma idempotente. Un mensaje puede solicitar una acción autorizada; no debe ajustar el saldo directamente. [2]
Verifique la cabecera X-Telegram-Bot-Api-Secret-Token cuando exista un secreto del webhook.
Quite duplicados por ID de actualización y distinga errores temporales de rechazos finales.
Use una cola limitada de avisos y no repita un pago por falla al enviar un mensaje.
Respete consentimiento, límites de envío y restricciones de cuenta antes de avisos sensibles.
La notificación es una vista secundaria del estado del servidor. Aunque Telegram falle, sitio, billetera y operaciones deben seguir; reenviar mensajes no debe volver a liquidar apuestas.
¿Qué límites de seguridad y datos deben protegerse?
Un backend compartido amplifica un error de autorización. Cada llamada API debe identificar al jugador desde una sesión válida y verificar propiedad del recurso, permisos y elegibilidad. OWASP API Security Top 10 destaca los fallos de acceso por objeto y función. [6]
Límite
Riesgo
Control
Secretos del canal
Filtración del token del bot
Almacén seguro y rotación
Datos del jugador
Acceso a otra cuenta
Autorización por objeto
Entrada Mini App
initData falsa o vencida
Firma y vigencia
Administración
Modificación no autorizada
Mínimos privilegios, doble revisión
Retención
Chat recolectado sin necesidad
Minimizar y eliminar
Los datos personales y financieros deben quedar en servicios controlados por el operador con políticas de acceso y conservación. Evite enviar saldos sensibles o enlaces secretos por mensajes de chat.
¿Qué deben probar los tests y el monitoreo?
Pruebe cuentas habilitadas, bloqueadas y sin vínculo con ambos clientes abiertos. Simule initData vencida, robo de token, caída del proveedor, callback repetido, falta de Telegram y una vinculación disputada. El registro financiero debe permanecer conciliado en cada caso.
Monitoree diferencias del libro, callbacks tardíos, fallas de tokens y webhooks duplicados por canal.
Pruebe cambios de KYC, límites y exclusión con sesiones web y Mini App simultáneas.
Siga el ID del evento por adaptador, sistema de jugadores, libro, proveedor y soporte.
Ensaye desconectar Telegram sin perder cuentas ni detener el sitio.
Guarde versiones, ajustes por mercado, resultados, responsables y condiciones de reversión. Abrir poco a poco reduce el riesgo, pero no vuelve permitido un servicio prohibido.
¿Qué incluir en la checklist de arquitectura compartida?
La revisión final debe separar tareas propias de cada canal de los controles generales del negocio. Complete esta lista con el operador, proveedor de plataforma, equipo legal, seguridad y socios financieros.
Permisos: documentar ley, licencia, términos Telegram, privacidad y rutas de pago por territorio.
Identidad: definir login web, initData firmada, vínculo confirmado y revocación de sesiones.
Núcleo: confirmar un ID de jugador, un libro, ciclo de rondas, límites y auditoría.
Entrega: precisar permisos API, webhook, idempotencia, métricas y consentimiento para avisos.
Publicación: anexar pruebas financieras, casos de abuso, reversión y aprobación firmada.
La meta no es crear un segundo casino independiente dentro de Telegram. Cualquier canal Telegram permitido debe ser una interfaz de la misma plataforma controlada, con responsables claros de jugadores, dinero y cumplimiento.