Casino en ligne et casino Telegram : architecture d'une plateforme commune
Un casino accessible sur le web et un parcours dans Telegram peuvent sembler deux produits distincts. Une architecture fiable s'appuie pourtant sur un noyau unique contrôlé par l'opérateur : identité des joueurs, écritures du portefeuille, sessions de jeu, restrictions et rapports. Telegram ajoute un contexte de lancement particulier, des données signées, des webhooks et ses propres conditions d'utilisation. Aucun de ces mécanismes ne remplace les obligations applicables au casino. Ce dossier présente les frontières techniques et les essais à réaliser, uniquement dans l'hypothèse où la loi, les règles Telegram et les partenaires de paiement autorisent le service envisagé.
Publié le
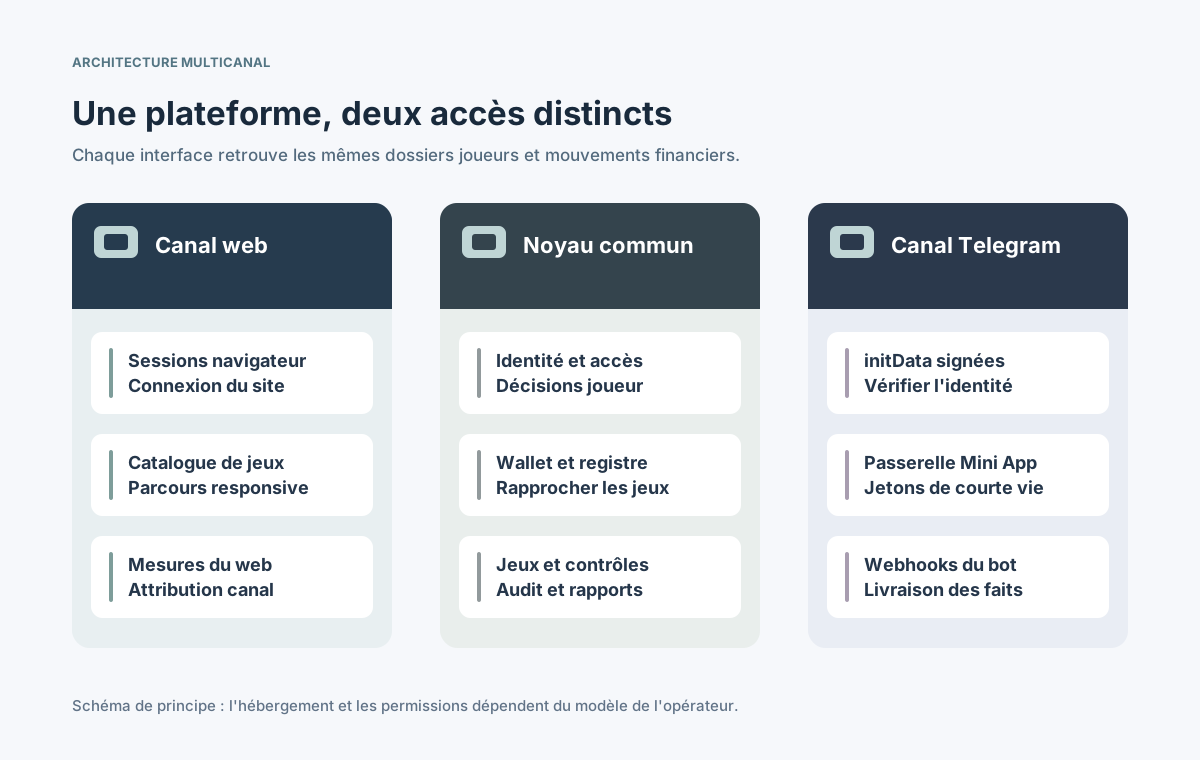
Deux canaux, un backend maître pour l'identité, le portefeuille, les jeux et l'audit.
Sommaire
Une seule plateforme peut-elle servir le web et Telegram ?
Sur le plan technique, oui. Le navigateur et la Mini App peuvent appeler les mêmes API pour les comptes admissibles, soldes, sessions de jeu et rapports. Deux portefeuilles officiels rapprochés une fois par jour introduiraient des risques inutiles. Le noyau partagé conserve les mêmes décisions métier, tandis que les interfaces adaptent l'expérience à leur environnement.
Mais faisabilité ne signifie pas autorisation. Les conditions Telegram pour développeurs de bots restreignent certains services réglementés ou contestables ; les règles de jeux d'argent varient par pays. Avant toute fonction impliquant de l'argent réel, faites confirmer par écrit la légalité, les conditions de plateforme et les moyens de paiement. [4] [7]
Quels services doivent rester centraux ?
Le backend doit faire autorité pour toute décision influençant l'argent, l'admissibilité ou un contrôle réglementaire. Les adaptateurs transforment les actions des interfaces en requêtes authentifiées, sans produire de solde autonome ni d'autorisation locale.
Service
Responsabilité centrale
Limite du canal
Gestion des joueurs
ID interne, statut, contrôle
Connexions séparées
Portefeuille
Solde, réservations, écritures
Afficher l'état validé
Jeux et agrégation
Catalogue, fournisseurs, parties
Écran de lancement dédié
Risque et protection
Limites, exclusions, admissibilité
Appliquer à toute requête
Paiements
Dépôts, retraits, rapprochement
Trajets autorisés seulement
Exploitation
Audit, support, reporting
Mesures et alertes canal
Il faut désigner le service qui délivre les jetons, modifie les limites, annule une écriture et traite un écart. Le partage d'infrastructure n'a de valeur que si les responsabilités restent vérifiables.
En quoi les adaptateurs web et Telegram diffèrent-ils ?
Le site dispose de sessions navigateur et de son authentification. Une Telegram Mini App est une application web hébergée par le développeur et ouverte dans le client Telegram. Son adaptateur doit vérifier les données d'initialisation et produire une session interne limitée avant tout appel métier. La documentation officielle précise initData et les différents modes d'ouverture. [1]
Séparer les clients API, secrets, origines admises et quotas de requêtes pour chaque accès.
Exécuter les contrôles métier sur le serveur : un bouton désactivé n'est pas une autorisation.
Transmettre langue, devise, appareil et provenance sans pouvoir contourner le marché autorisé.
Adapter les messages d'erreur tout en conservant un identifiant d'événement commun au support.
Cette séparation permet de couper Telegram sans modifier les comptes. Un adaptateur peut mettre en cache l'affichage, jamais devenir un second livre comptable ou moteur de décision.
Comment relier une identité Telegram à un compte joueur ?
L'identifiant Telegram ne prouve pas à lui seul la propriété d'un compte de casino web. Authentification Telegram, association des comptes et vérification d'identité réglementaire sont trois opérations distinctes. Le serveur vérifie initData signées et non initDataUnsafe fourni au client ; validité temporelle, bot attendu et relecture doivent aussi être contrôlés. [1] [3]
Vérifier les données initData brutes sur le serveur avec la signature officielle.
Émettre une session courte propre au canal, sans exposer le jeton du bot dans la Mini App.
Associer le profil Telegram après confirmation authentifiée et contrôle d'admissibilité.
Journaliser association, dissociation, révocation et contestations dans l'audit commun.
⊕Agrandir le schémaLes sessions des canaux aboutissent aux mêmes contrôles d'accès et écritures centrales.
Ne fusionnez pas automatiquement des comptes sur la base d'un pseudo, d'un nom, d'un téléphone ou d'un parrainage. Ces attributs ne remplacent pas un dossier KYC.
Comment garder un portefeuille et des parties cohérents ?
Pour un même joueur autorisé, les deux clients affichent l'état du même registre financier. Celui-ci gère réservations, mises, gains et annulations ; le service de jeux conserve l'ID de partie du fournisseur et le canal d'origine. Un changement d'appareil ne peut provoquer ni débit doublé ni partie parallèle interdite.
Événement
Invariant attendu
Preuve
Lecture du solde
Même état comptable validé
Version de registre égale
Lancement jeu
Joueur et marché autorisés
Session authentifiée
Callback répété
Une seule conséquence financière
Journal d'idempotence
Changement de canal
Ancien jeton sans privilège
Test de transition
Exclusion ou limite
Effet immédiat partout
Contrôle sur deux clients
Un affichage décalé entre site et Mini App est une latence d'interface, pas un droit de créer un solde local. Tant que le règlement n'est pas confirmé, affichez l'état en attente et transmettez les écarts au backoffice.
Quelles règles s'appliquent aux paiements et protections ?
Régulateur, prestataire de paiement et Telegram peuvent imposer trois séries de restrictions. Un moyen accepté sur le site n'est pas forcément autorisé dans la Mini App. La documentation Telegram Stars vise des biens et services numériques et ne constitue pas une approbation de dépôts ou retraits de jeux d'argent réel. [4] [5]
Déterminer licence, marchés, âge et vérification d'identité avant toute fonction monétaire.
Faire confirmer séparément les permissions du prestataire et de Telegram sans détourner une interdiction.
Appliquer exclusions, limites, soupçons de fraude et blocages de paiement dans le noyau commun.
Conserver écritures, avis aux joueurs, dossiers de contestation et reporting de manière cohérente.
Si Telegram ne permet pas le jeu d'argent concerné, seul un usage informatif conforme peut être étudié. Les normes UKGC sont un exemple britannique, pas un permis universel ni une dérogation aux conditions Telegram. [7]
Comment traiter les webhooks du bot et les notifications ?
Les mises à jour Bot API servent au transport, pas à la comptabilité. setWebhook envoie des requêtes HTTPS et peut réessayer une livraison échouée. Vérifiez le secret configuré et rendez le traitement idempotent. Un message peut demander une action autorisée, jamais modifier directement un solde. [2]
Contrôler l'en-tête X-Telegram-Bot-Api-Secret-Token si un secret webhook est défini.
Dédupliquer les ID de mises à jour et distinguer erreurs provisoires et refus définitifs.
Utiliser une file bornée pour séparer l'échec d'envoi d'un paiement déjà effectué.
Respecter consentement, limites d'envoi et restrictions du compte avant les messages sensibles.
Une notification ne fait qu'illustrer l'état côté serveur. Lors d'une panne de Telegram, site, portefeuille et opérations doivent rester disponibles ; une relivraison ne doit jamais rejouer un règlement.
Quelles frontières de sécurité et de données contrôler ?
Un noyau partagé rend un défaut d'autorisation plus grave. Chaque requête doit identifier le joueur interne depuis une session validée, puis vérifier propriété des objets, permissions et admissibilité. L'OWASP API Security Top 10 souligne les risques d'accès objet et fonction mal contrôlés. [6]
Frontière
Risque
Protection
Secrets des canaux
Jeton du bot divulgué
Coffre et rotation
Identité du joueur
Données d'autrui exposées
Autorisation objet
Données Mini App
initData forgées ou anciennes
Signature et fraîcheur
Administration
Modification indue du solde
Moindre privilège, double accord
Conservation
Collecte excessive de chats
Minimisation et suppression
Les données personnelles et financières restent dans les systèmes contrôlés par l'opérateur, avec règles d'accès et de conservation. Évitez d'envoyer en chat des soldes sensibles ou des liens secrets.
Que démontrer avant le déploiement ?
Testez comptes autorisés, exclus et non associés avec les deux clients ouverts. Provoquez initData expirées, vol de session, panne fournisseur, callback double, indisponibilité Telegram et contestation d'association. Le registre financier doit rester cohérent dans tous ces cas.
Suivre écarts de solde, callbacks tardifs, échanges de jetons échoués et webhooks dupliqués par canal.
Tester un changement KYC, de limite ou d'exclusion pendant deux sessions simultanées.
Tracer un ID d'événement entre adaptateur, joueur, registre, fournisseur et support.
Répéter la coupure de Telegram sans perdre les comptes ni interrompre le site.
Archivez versions, configurations, résultats, responsables et critères de retour arrière. Une ouverture progressive réduit le risque, mais ne rend pas autorisé un service interdit.
Que contient la checklist d'architecture commune ?
La validation finale doit distinguer les fonctionnalités propres à chaque interface des invariants métier. Complétez les points suivants avec l'opérateur, le fournisseur de plateforme, les juristes, la sécurité et les partenaires financiers.
Autorisations : documenter marché, licence, conditions Telegram, données et limites de paiement.
Identité : préciser login web, initData signées, association confirmée et révocation.
Noyau : vérifier un ID joueur, un registre, le cycle des parties, les limites et l'audit.
Sortie : joindre tests comptables croisés, scénarios abusifs, plan de retour et approbation.
Le but n'est pas d'exploiter un second casino indépendant dans Telegram. Tout canal Telegram autorisé doit rester une présentation du même système maîtrisé, avec des responsabilités claires sur les joueurs, l'argent et la conformité.