Identité du joueur entre casino en ligne et Telegram
Un joueur peut commencer sur le site du casino, puis ouvrir sa Mini App dans Telegram. Si chaque interface crée un compte financier distinct, les soldes se fragmentent et les restrictions peuvent être contournées. Pourtant, un compte Telegram, une preuve de connexion, une session applicative et une identité légale vérifiée sont quatre notions différentes. Une architecture robuste conserve un identifiant interne de joueur, vérifie les affirmations externes côté serveur et impose une liaison explicite avec tout compte existant. Ce guide couvre la liaison, la récupération, les sessions, le KYC, le portefeuille et l'audit. La connexion Telegram ne constitue pas, à elle seule, une vérification réglementaire d'identité ou d'âge.
Publié le
Les deux interfaces utilisent un dossier de joueur commun avec des contrôles de connexion et d'identité séparés.
Sommaire
Que signifie une identité unique sur deux canaux ?
Il faut distinguer le compte Telegram, la preuve que la demande provient de Telegram, la session du casino et le dossier permanent du joueur chez l'opérateur. Un pseudonyme Telegram peut changer et son identifiant numérique ne prouve pas l'identité légale de la personne.
L'opérateur conserve une clé interne immuable et une table distincte d'identités externes. Après vérification et liaison autorisée, les deux interfaces consultent le même dossier. Solde, KYC et restrictions restent gérés par le backend central.
Comment vérifier les connexions Mini App et site web ?
Les Mini Apps Telegram transmettent une chaîne initData signée. Le serveur doit vérifier les données brutes selon la méthode officielle et refuser les signatures invalides ou trop anciennes. initDataUnsafe, accessible au navigateur, n'est pas une preuve suffisante. Pour un site web, Telegram documente également une procédure OIDC distincte et ses validations de jetons. [1] [2]
Preuve
Contrôle serveur
Erreur à éviter
initData Mini App
Signature, bot et fraîcheur
Faire confiance à initDataUnsafe
Connexion OIDC
Jeton, émetteur, audience, flux
Accepter un profil non vérifié
ID externe
Fournisseur et tenant
Comparer le pseudonyme
Session du site
Jeton propre et protection CSRF
Réutiliser la preuve externe
Retour utilisateur
Âge de la preuve et anti-rejeu
Accepter une vieille preuve
Opération sensible
Nouvelle confirmation
Confondre login et KYC
Pour OAuth/OIDC, associez la réponse à la transaction d'origine avec les protections adaptées, telles que state et PKCE, et contrôlez exactement l'URI de retour. RFC 9700 décrit ces bonnes pratiques. Les signatures Mini App et les jetons OIDC ne se vérifient pas avec la même recette. [6]
Comment associer Telegram à un identifiant joueur stable ?
La table de correspondance contient le fournisseur d'identité, l'ID Telegram numérique validé, le tenant opérateur et l'ID interne du joueur. Une contrainte d'unicité interdit de rattacher le même compte externe à deux joueurs dans le même périmètre. Nom public, photo, langue et téléphone restent des attributs modifiables.
Créer une clé joueur permanente qui ne dépend ni de Telegram ni des sessions.
Enregistrer le fournisseur avec son identifiant pour éviter les collisions.
Vérifier l'unicité et la propriété de la liaison dans une transaction.
Garder un historique daté des changements sans stocker les secrets de connexion.
Si l'ID Telegram est déjà utilisé, interrompez la liaison et proposez une vérification de propriété. Ne fusionnez jamais des soldes à partir d'un surnom commun, d'un chat ID saisi manuellement ou d'une empreinte d'appareil.
Comment lier un compte casino existant sans prise de contrôle ?
La liaison est un acte d'autorisation volontaire. Le joueur s'authentifie d'abord sur le compte casino existant, lance une demande temporaire, valide le compte Telegram et confirme clairement les deux identités affichées. Un contrôle renforcé est approprié avant tout changement d'accès financier ou de récupération. [3]
Démarrer avec une session casino authentifiée et une demande à usage unique.
Vérifier Telegram côté serveur et rattacher la réponse à cette demande.
Présenter les deux comptes puis obtenir un consentement explicite.
Bloquer les doublons de façon atomique et consigner la confirmation.
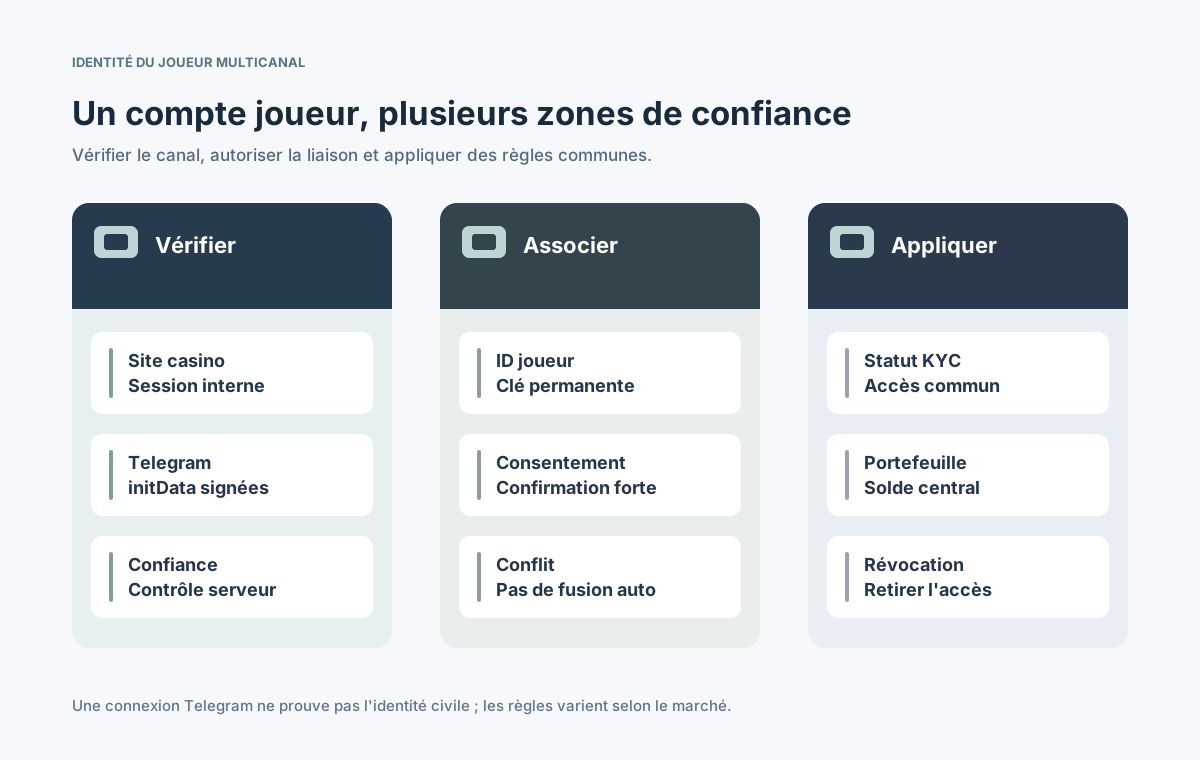
⊕Agrandir le schémaLa preuve Telegram n'ouvre le compte opérateur qu'après une liaison volontaire et sécurisée.
Un code de liaison librement transmis dans un message ne doit jamais permettre de prendre une autre cagnotte. Conservez la session initiatrice, la méthode de validation, l'heure et la décision pour examiner les litiges.
Quelles protections pour les sessions et actions à risque ?
Chaque canal reçoit sa session applicative à durée limitée, transport sécurisé et révocation côté serveur. Renouvelez l'identifiant de session aux changements de privilèges. Chaque action doit être autorisée selon les droits actuels, même avec un jeton valide. OWASP et NIST donnent des repères pour ces contrôles. [4] [5]
Événement
Mesure
Résultat attendu
Session Mini App
Valider signature et créer un jeton
Rattachée au joueur
Modification de retrait
Réauthentification renforcée
Accord ou refus
Liaison ou retrait
Reconfirmer le propriétaire
Pas de prise de compte
Téléphone perdu
Révoquer les sessions du canal
Autres accès protégés
Activité suspecte
Limites et analyse du risque
Action sensible bloquée
Fixez des délais d'inactivité et de fin absolue. Le jeton du bot, les documents KYC et les secrets de paiement ne doivent jamais apparaître dans le JavaScript Mini App ou les messages Telegram.
Comment partager KYC, âge et restrictions géographiques ?
Le service de vérification d'identité reste indépendant du fournisseur de connexion. Via l'ID interne, les deux canaux appliquent les mêmes statuts KYC, contrôles d'âge, restrictions AML, limites de jeu, pays autorisés et auto-exclusions. En Grande-Bretagne, la condition UKGC 17.1.1 impose aux opérateurs distants concernés de vérifier l'identité avant le jeu ; les autres juridictions possèdent leurs règles. [7]
Vérifier les interdictions et l'éligibilité avant toute action réglementée.
Appliquer les limites et pauses sur chaque surface autorisée.
Limiter les données personnelles affichées au strict besoin du canal.
Réévaluer les droits si le statut KYC ou de restriction évolue.
Un pseudo, un téléphone ou une photo Telegram ne prouve pas l'âge ni l'identité réelle. De même, un KYC accepté n'autorise pas automatiquement une activité dans tout pays.
Comment conserver un portefeuille et des bonus cohérents ?
Site et Mini App doivent appeler les mêmes services de joueur, de portefeuille et de bonus. Évitez tout solde parallèle conservé dans la messagerie. Des références de transaction durables, des commandes idempotentes et un journal vérifiable préviennent les doubles débits lors d'un changement de canal.
Résoudre chaque session vers le même ID interne avant une opération d'argent.
Évaluer limites, bonus et solde uniquement via les règles du backend.
Rapprocher les corrections asynchrones par identifiant de transaction.
Tester bascules rapides, doubles requêtes, écrans périmés et blocages.
Relier un canal ne signifie pas additionner deux portefeuilles existants. Une consolidation réelle est une migration financière séparée, approuvée et rapprochée, jamais une déduction automatique à partir de Telegram.
Que faire lors du retrait du lien ou d'une perte d'accès ?
Le joueur doit pouvoir retirer le lien Telegram depuis un compte casino authentifié indépendamment. Cette opération révoque les sessions du canal sans supprimer solde, identité vérifiée ni documents légalement nécessaires. La récupération ne doit pas dépendre du compte Telegram perdu.
Situation
Traitement sûr
Vérification
Retrait volontaire
Confirmer et révoquer
Action journalisée
Telegram perdu
Récupération indépendante
Solde conservé
Lien en conflit
Arrêter et vérifier
Aucune fusion automatique
Demande de données
Contrôler droits et conservation
Périmètre complet
Fermeture du compte
Désactiver tous les canaux
Conserver selon la loi
Supprimer un lien externe n'efface pas nécessairement les opérations ou preuves devant être conservées. Documentez les droits de suppression et d'export selon les finalités et les marchés applicables.
Quels événements surveiller et auditer ?
Journalisez preuves Telegram acceptées ou rejetées, demandes de liaison, confirmations, révocations, rotations de session et blocages d'accès. Employez l'heure du serveur et un ID d'événement ; les initData complets et les jetons porteurs n'ont pas leur place dans les journaux ordinaires.
Conserver fournisseur, sujet vérifié, joueur, tenant, décision et action.
Détecter tentatives répétées, conflits et récupérations suspectes.
Tracer les refus d'opérations financières et de restrictions partagées.
Fixer les droits de lecture, durées de conservation et responsables des logs.
Les outils du support doivent également être contrôlés : un changement manuel de liaison pourrait contourner toutes les protections publiques sans autorisation ni piste d'audit.
Quelle recette effectuer avant d'ouvrir les deux canaux ?
Démontrez le cycle complet : connexion, preuve Telegram validée, liaison volontaire, changement d'interface, solde identique, limites identiques puis révocation. Rejouez les scénarios avec une signature modifiée, une preuve expirée, un conflit de lien et un joueur exclu.
Tester Mini App et OIDC séparément contre les spécifications officielles.
Confirmer unicité, consentement, vérification renforcée et retrait du lien.
Comparer KYC, limites, exclusion, portefeuille et audit dans les deux canaux.
Valider récupération, suivi, conservation et exigences de chaque marché.
La continuité entre canaux ne doit affaiblir ni la sécurité financière, ni la vie privée, ni la vérification d'âge. L'ID opérateur demeure la référence ; Telegram constitue un mode d'entrée distinct et vérifié.