Spieleridentität zwischen Online-Casino und Telegram
Ein Kunde beginnt auf der Casino-Website und öffnet später eine Telegram Mini App. Werden für beide Oberflächen unabhängige Finanzkonten angelegt, entstehen doppelte Salden und mögliche Umgehungen von Beschränkungen. Ein Telegram-Konto, eine bestätigte Telegram-Anmeldung, eine Anwendungssitzung und die geprüfte rechtliche Identität eines Spielers sind jedoch verschiedene Dinge. Eine belastbare Lösung führt eine dauerhaft gültige interne Spieler-ID, prüft externe Anmeldedaten serverseitig und verlangt eine bewusste Freigabe für die Verbindung mit einem bestehenden Konto. Dieser Leitfaden behandelt Verknüpfung, Wiederherstellung, Sitzungen, KYC, Wallet und Prüfprotokolle. Eine Telegram-Anmeldung ersetzt keine gesetzlich erforderliche Alters- oder Identitätsprüfung.
Veröffentlicht
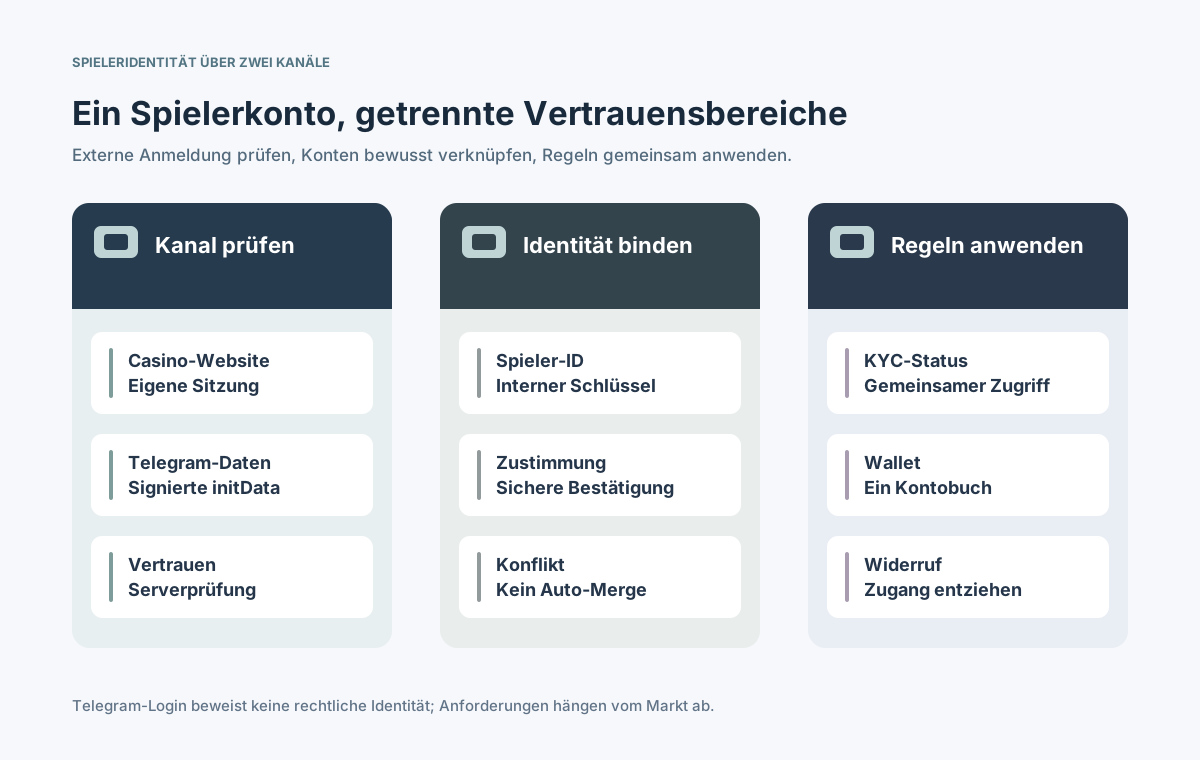
Beide Kanäle greifen auf denselben Spieler zu, während Anmeldung und Identitätsprüfung getrennt bleiben.
Inhalt
Was bedeutet eine Spieleridentität auf zwei Oberflächen?
Unterscheiden Sie Telegram-Konto, Nachweis der Telegram-Herkunft, Casino-Sitzung und dauerhaftes Spielerprofil beim Betreiber. Ein Telegram-Nutzername kann wechseln; selbst eine numerische Plattform-ID belegt nicht die rechtliche Identität der Person.
Führen Sie einen unveränderlichen internen Spielerbezeichner und eine separate Tabelle externer Kontoverknüpfungen. Beide Oberflächen erhalten erst nach Prüfung und Freigabe Zugriff darauf. Guthaben, Kundenprüfung und Beschränkungen bleiben im zentralen Backend.
Wie werden Telegram Mini App und Website-Login geprüft?
Telegram Mini Apps übermitteln signierte initData. Das Backend validiert die Originaldaten nach Telegram-Vorgaben und verwirft ungültige oder veraltete Nachweise. Die clientseitige Komfortstruktur initDataUnsafe darf keine Sitzung begründen. Für Website-Login dokumentiert Telegram ein separates OIDC-Verfahren mit eigenen Token- und Redirect-Prüfungen. [1] [2]
Nachweis
Serverprüfung
Unsichere Abkürzung
Mini-App-initData
Signatur, Bot und Zeit
initDataUnsafe vertrauen
Telegram OIDC
Token, Issuer, Audience, Ablauf
Profil-Callback vertrauen
Externe Nutzer-ID
Anbieter und Mandant
Mit Nutzernamen abgleichen
Website-Sitzung
Eigenes Token und CSRF-Schutz
Telegram-Proof als Cookie
Erneuter Einstieg
Ablaufzeit und Wiederholung
Alte Daten akzeptieren
Sensible Aktion
Aktuelle Kontobestätigung
Login mit KYC verwechseln
Bei OAuth/OIDC müssen die Antwort und die auslösende Transaktion zusammengehören. Nutzen Sie passende state-/PKCE-Kontrollen und exakte Redirect-URIs; RFC 9700 erläutert aktuelle Empfehlungen. initData-HMAC und OIDC-Token werden unterschiedlich validiert. [6]
Wie wird Telegram einer dauerhaften Spieler-ID zugeordnet?
Ein Zuordnungsdatensatz enthält Identitätsanbieter, validierte Telegram-ID, Betreiber-Mandant und interne player_id. Ein eindeutiger Schlüssel verhindert widersprüchliche Verknüpfungen. Benutzernamen, Telefonnummern, Fotos oder Sprachangaben sind veränderliche Attribute und keine Grundlage für Guthabenübertragungen.
Eine eigene, nicht wiederverwendete Spieler-ID unabhängig von Telegram ausgeben.
Identitätsanbieter und externe Kennung immer gemeinsam speichern.
Eigentümerschaft, Einzigartigkeit und Mandantengrenze atomar prüfen.
Änderungen der Zuordnung datiert und ohne Zugangstoken protokollieren.
Ist ein Telegram-Konto bereits anders verknüpft, muss der Vorgang stoppen. Nur ein ausdrücklich geprüfter Konfliktprozess kann über das weitere Vorgehen entscheiden; ähnliche Namen oder Geräte reichen nicht.
Wie werden bestehende Casino-Konten sicher verknüpft?
Verknüpfen ist eine bewusste Autorisierung, keine Folge des Öffnens einer Mini App. Der Spieler meldet sich zunächst am bestehenden Casino-Konto an, startet eine kurzlebige Link-Anfrage, weist seine Telegram-Anmeldung nach und bestätigt die beiden angezeigten Konten. Bei besonders sensiblen Änderungen ist eine erneute Authentifizierung angebracht. [3]
Aus einer gültigen Casino-Sitzung eine einmalige, befristete Verknüpfung beginnen.
Die Telegram-Antwort serverseitig an genau diesen Vorgang binden.
Beide Konten sichtbar anzeigen und explizite Zustimmung einholen.
Doppelte Links transaktional ablehnen und Zustimmung protokollieren.
⊕Diagramm vergrößernTelegram-Anmeldedaten berechtigen erst nach der kontrollierten Verknüpfung zum Zugriff auf das bestehende Spielerkonto.
Ein frei im Chat verschickbarer Link-Schlüssel darf keine fremde Wallet freischalten. Dokumentieren Sie Ausgangssitzung, Prüfmethode, Zeitpunkt und Entscheidung für spätere Reklamationen.
Welche Sitzungs- und Zusatzprüfungen sind notwendig?
Jeder Kanal erhält ein eigenes Anwendungssitzungstoken mit Ablauf, geschützter Übertragung und serverseitigem Widerruf. Bei kritischen Berechtigungsänderungen werden Sitzungen erneuert; aktuelle Autorisierung bleibt bei jeder Operation nötig. OWASP und NIST beschreiben entsprechende Schutzprinzipien. [4] [5]
Situation
Kontrolle
Erwartung
Mini-App-Sitzung
Signatur prüfen, Token ausgeben
Zur Spieler-ID gebunden
Auszahlungsänderung
Erneute starke Prüfung
Zulassen oder ablehnen
Link/Unlink
Authentifizieren und bestätigen
Keine Kontoübernahme
Geräteverlust
Sitzungen widerrufen
Andere Kanäle bleiben sicher
Auffälligkeit
Limits und Risikoprüfung
Sensible Aktionen sperren
Definieren Sie Inaktivitäts- und Gesamtlaufzeiten. Bot-Tokens, KYC-Unterlagen und Zahlungsschlüssel gehören nicht in Mini-App-JavaScript oder Chatnachrichten. Das Bot-Token bleibt ein Geheimnis des Backends.
Wie gelten KYC, Altersprüfung und Ländersperren gemeinsam?
Der Identitätsprüfungsdienst muss vom Login-Kanal unabhängig sein. Über die interne Spieler-ID gelten KYC, Altersstatus, AML-Sperren, geografische Rechte, Limits und Selbstausschluss gleichermaßen. Telegram-Verknüpfung hebt nichts davon auf. Für Großbritannien verlangt die einschlägige UKGC-Lizenzbedingung 17.1.1 eine Identitätsprüfung vor dem Glücksspiel; andere Märkte haben eigene Regeln. [7]
Spielberechtigung und Ausschluss vor jeder sensiblen Handlung zentral prüfen.
Limits und Auszeiten für alle zugelassenen Oberflächen gemeinsam durchsetzen.
Nur notwendige persönliche Daten im jeweiligen Kanal anzeigen.
Bei geändertem KYC- oder Sperrstatus die Berechtigung erneut prüfen.
Ein Telegram-Profilfoto, Telefonnummer oder Alias stellt weder einen Alters- noch einen Identitätsnachweis dar. Umgekehrt bedeutet ein abgeschlossenes KYC nicht automatisch die Berechtigung in jedem Land.
Wie bleiben Wallet und Boni kanalübergreifend konsistent?
Website und Telegram nutzen dieselben maßgeblichen Spieler-, Wallet- und Bonusdienste. Eine separate Schatten-Wallet im Messenger wäre fehleranfällig. Stabile Transaktionsreferenzen, idempotente Befehle und nachvollziehbare Buchungen verhindern doppelte Belastungen beim Wechsel des Kanals.
Jede finanzielle Anfrage zuerst der kanonischen Spieler-ID zuordnen.
Guthaben, Limits und Bonusberechtigung nur im Backend entscheiden.
Asynchrone Rückmeldungen und Korrekturen über Transaktions-IDs abgleichen.
Schnellen Kanalwechsel, Wiederholungen, Sperren und alte Anzeigen testen.
Eine neue Kontoverknüpfung erlaubt nicht, zwei bisherige Guthaben automatisch zu addieren. Eine echte Kontozusammenführung ist eine gesonderte kontrollierte Finanzmigration.
Was geschieht bei Entknüpfung oder Verlust von Telegram?
Ein unabhängig authentifiziertes Casino-Konto muss die Telegram-Verbindung widerrufen können. Dabei werden die zugehörigen Sitzungen beendet, aber Wallet, verifizierte Identität und rechtmäßig notwendige Daten bewahrt. Wiederherstellung darf nicht ausschließlich über das verlorene Telegram-Konto erfolgen.
Fall
Sichere Maßnahme
Prüfung
Freiwillige Entknüpfung
Bestätigen und widerrufen
Eigentümer protokolliert
Telegram verloren
Unabhängige Wiederherstellung
Guthaben bleibt
Link-Konflikt
Stoppen und Eigentümer prüfen
Kein Auto-Merge
Datenschutzanfrage
Rechte und Aufbewahrung prüfen
Alle Systeme einbeziehen
Kontoschließung
Alle Kanäle deaktivieren
Pflichtdaten bewahren
Entfernung einer externen Verbindung ist nicht gleich Löschung aller Transaktionen. Aufbewahrung, Export und Löschung hängen vom jeweiligen Zweck und Rechtssystem ab.
Welche Ereignisse gehören in Monitoring und Audit?
Protokollieren Sie akzeptierte und abgelehnte Telegram-Nachweise, Link-Anfragen, Freigaben, Widerrufe, Sitzungswechsel und Zugriffsblockaden. Nutzen Sie Serverzeit und interne Ereignis-IDs; vollständige initData oder Bearer-Tokens gehören nicht in normale Logs.
Geprüften Anbieter-Subject, Spieler-ID, Mandant, Aktion und Ergebnis erfassen.
Wiederholte Konflikte, Fehlversuche und verdächtige Recovery-Abläufe erkennen.
Entscheidungen zu Finanzzugriff und Einschränkungen nachvollziehbar sichern.
Zugriffsrechte, Aufbewahrung und Löschung der Protokolle festlegen.
Auch Support-Werkzeuge brauchen strenge Rechte: Eine manuelle Änderung der Kontozuordnung kann sonst alle sicheren öffentlichen Schritte umgehen.
Welche Tests müssen vor dem kanalübergreifenden Start bestehen?
Testen Sie den gesamten Lebenszyklus: gültige Anmeldung, überprüfte Telegram-Daten, bestätigter Link, Wechsel zwischen beiden Oberflächen und identische Salden und Limits. Prüfen Sie auch Abmeldung, beschädigte Signaturen, veraltete Daten und bereits gesperrte Spieler.
Mini App und OIDC separat gegen offizielle Protokolle und Fehlerfälle prüfen.
Eindeutige Zuordnung, Einwilligung, Zusatzprüfung und Widerruf bestätigen.
KYC, Selbstausschluss, Wallet und Audit in beiden Kanälen vergleichen.
Recovery, Monitoring, Aufbewahrung und Marktregeln verbindlich abnehmen.
Ein gutes Omnichannel-Erlebnis darf Zahlungsschutz, Datenschutz und Altersverifikation nicht schwächen. Die Betreiber-ID ist die führende Identität; Telegram bleibt ein gesondert geprüfter Zugangskanal.