Casino-CRM-Systeme mit Spielerereignissen verbinden
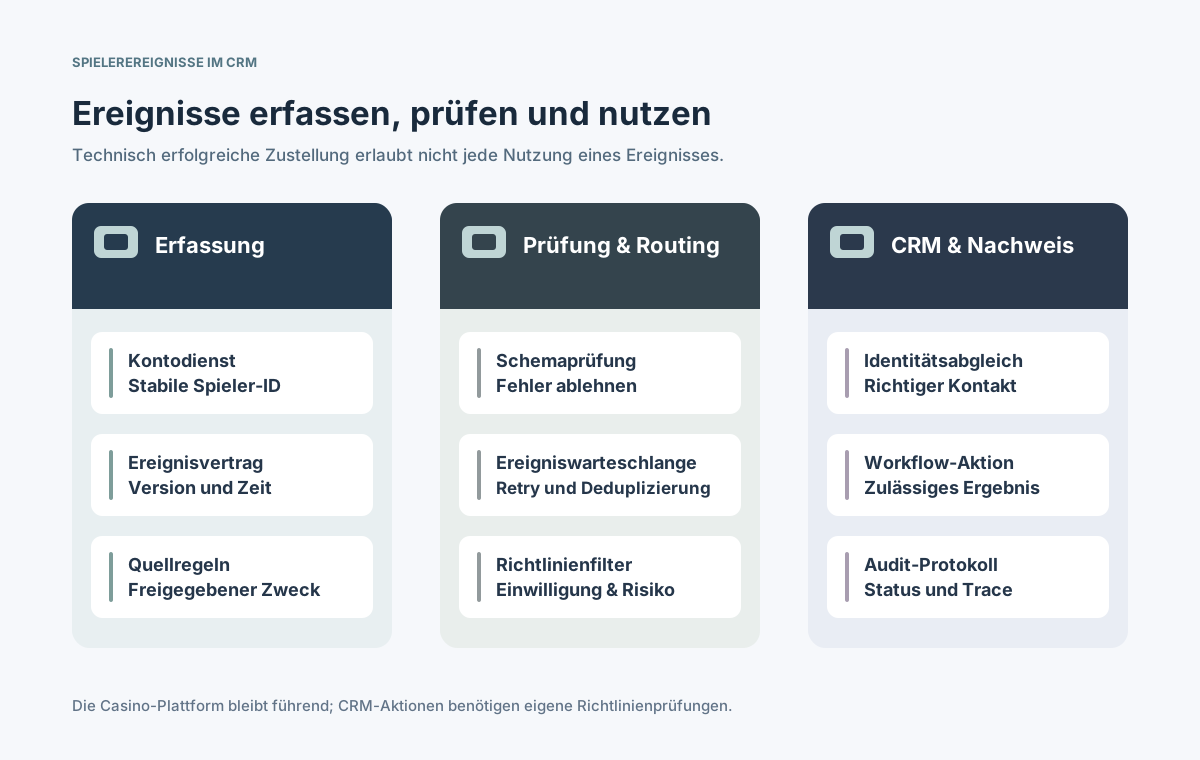
Ein Casino-CRM ist nur so zuverlässig wie die Ereignisse, die es mit Spielerkonten, Wallet, Spielen und Support verbinden. Registrierung, Verifizierung oder ein Supportfall können relevante Signale liefern. Wird dagegen jede Datenbankänderung ungefiltert übertragen, entstehen doppelte Aktionen, widersprüchliche Kontaktprofile und Datenschutzrisiken. Deshalb braucht jede Integration einen definierten Zweck, stabile Kennungen, überprüfte Schemata, Zugriffsgrenzen und einen Wiederherstellungsplan. Werbung darf nicht mit Sicherheitsmeldungen oder verpflichtenden Spielerschutzkontakten vermischt werden. Rechtliche Voraussetzungen müssen für jeden Markt separat geprüft werden. [1] [2] [5] [6]
Veröffentlicht
Der kontrollierte Ereignisstrom versorgt das CRM, ohne es zur maßgeblichen Quelle für Kontostatus oder Wallet-Salden zu machen.
Inhalt
Welche Systeme verbindet eine Casino-CRM-Integration?
Ein Casino-CRM bezieht ausgewählte Fakten aus dem Player Account Management (PAM), Wallet, Spielesystem, Zahlungsmodulen und Support. Das PAM bleibt maßgeblich für Identität, Zugangsregeln und Kontostatus; das Wallet für Kontostände und Transaktionen. CRM-Daten sind abgeleitete Ansichten für erlaubte Betreuungs- und Analysezwecke, keine Ersatzdatenbank.
API-Aufrufe, Ereignisabonnements und periodische Abgleiche erfüllen unterschiedliche Aufgaben. Salesforce Platform Events und HubSpot Custom Events zeigen zwei herstellerspezifische Modelle. Keines davon ist automatisch ein allgemeingültiges Casino-Datenmodell. Für jedes Feld muss feststehen, welches System bei Widersprüchen entscheidet. [2] [3]
Welche Spielerereignisse gehören in das CRM?
Ein Ereigniskatalog sollte Typ, Quelldienst, fachliche Bedeutung, zugelassene Empfänger, Datenklasse, Aufbewahrung und Verantwortliche dokumentieren. Registrierung und Supportanfrage sind anders zu behandeln als Bonusgutschrift oder Spielerschutzsperre. Ein Zeitstempel allein begründet keinen Kontakt zum Spieler. [1] [5] [6]
Ereignisgruppe
Beispiel
Typischer Zweck
Kontolebenszyklus
player.registered
Onboarding-Status
Verifizierung
player.verification_changed
Supportbearbeitung
Sitzung
player.session_closed
Betriebsanalyse
Support
support.case_opened
Fallbearbeitung
Wallet
wallet.transaction_finalized
Abgleichsignal
Präferenzen
player.marketing_opted_out
Werbesperre
Ein Ereignis sollte einen eindeutigen Zustandswechsel beschreiben, nicht bloß das unbestimmte Label aktiver Spieler. Reicht dem CRM eine Kennzahl, sollte ein Aggregat anstelle detaillierter Spiel- oder Finanzhistorie übertragen werden. Marketingaktionen benötigen stets eine zusätzliche Berechtigungsprüfung. [5] [6]
Wie werden Spieler-IDs und Ereignisschemata zugeordnet?
Die Kombination aus stabiler Betreiber- oder Mandanten-ID und interner Spieler-ID bildet den Join-Schlüssel. Die CRM-Kontakt-ID ist eine externe Zuordnung und kein alleiniger Identitätsnachweis. Mehrere Marken müssen getrennte Identitätsräume besitzen, damit Einschränkungen und Werbepräferenzen nicht unbemerkt übergreifen. CloudEvents beschreibt Metadaten wie source, type, ID und time. [1]
Für jedes Ereignis event_id, event_type, occurred_at, source, schema_version, tenant_id und player_id definieren.
Interne player_id und externe contact_id mandantenbezogen zuordnen; Zusammenführungen, Trennungen und Löschungen behandeln.
Neue Felder kompatibel einführen und entfernte oder umbenannte Felder nur mit Migrationsplan ändern.
Attribute nach Zweck und Schutzbedarf klassifizieren; Rohdokumente und Zugangsdaten ausschließen.
Kennungen bei der Übertragung schützen, Dienstkonten minimal berechtigen und personenbezogene Daten aus technischen Logs heraushalten. Auch Kontoschließungen und Kontaktzusammenführungen brauchen Replay- und Löschregeln, sonst können alte Profile erneut erscheinen. [1] [5]
Wie funktioniert eine sichere Ereigniszustellung bis zum CRM?
Der Quelldienst legt ein Ereignis nach einer bestätigten Geschäftsänderung dauerhaft ab, beispielsweise per Transactional Outbox oder vergleichbar konsistentem Verfahren. Ein Router prüft Schema, Mandantengrenze und Zweck und liefert eine reduzierte Projektion an einen CRM-Adapter. Salesforce und HubSpot verlangen jeweils passende Authentifizierung und Feldzuordnung. [2] [3] [4]
Geschäftsänderung bestätigen und Ereignis mit eindeutiger ID dauerhaft registrieren.
Schemaversion und erlaubte Nutzdaten für das Zielsystem kontrollieren.
Über eine wiederholbare Queue oder einen Adapter mit Deduplizierung und Mandantentrennung zustellen.
CRM-Antwort sichern und unbekannte oder abgelehnte Ergebnisse gezielt abgleichen.
⊕Diagramm vergrößernDas CRM erhält eine geprüfte, zweckgebundene Ereignisprojektion statt der vollständigen Casino-Quelldaten.
Eine Broker-Transaktion allein garantiert keine durchgängige Exactly-once-Wirkung beim externen CRM. Nach Netzfehlern kann ein Ergebnis unbekannt sein; deshalb sind idempotente Zielaktionen und ein Geschäftsabgleich notwendig. [4]
Wie verarbeiten verschiedene CRM-Plattformen Spieleraktionen?
CRMs bilden Aktivität über Kontakteigenschaften, Timeline-Einträge, Plattformereignisse oder benutzerdefinierte Objekte ab. Der interne Ereigniskatalog muss auf die erlaubten Entitäten, Quoten, Authentifizierung und Automationen des jeweiligen Herstellers abgebildet werden. HubSpot erfordert definierte Events und Eigenschaften; Salesforce verwendet einen eigenen Event Bus. [2] [3]
Integrationsform
Geeignet für
Kontrollbedürftiges Risiko
Kontakteigenschaft
Aktueller Kontostatus
Überschreiben neuer Werte
Aktivitätsereignis
Serviceverlauf
Doppelte Timeline-Einträge
Automationsauslöser
Freigegebene Folgeaktion
Mehrfache Nachrichten
Supportfall
Bearbeitungsstatus
Zu viel Personendaten
Periodischer Abgleich
Verpasste Updates
Falsch verknüpfte Kontakte
Der interne Eventvertrag sollte unabhängig vom CRM-Anbieter bleiben; spezielle Feldnamen gehören in einen versionierten Adapter. Unbekannte Eigenschaften, Rate Limits, Kontaktzusammenführungen und zeitweise Nichterreichbarkeit müssen getestet werden. [2] [3]
Was ist bei Duplikaten und verspäteten Ereignissen wichtig?
Nach einem Timeout kann dieselbe Nachricht erneut eintreffen. Die Reihenfolge kann zwischen Spielern, Partitionen und externen Zielsystemen variieren. Kafka erläutert At-least-once-Zustellung und Grenzen von Exactly-once-Zusagen. Die event_id dient zur Deduplizierung; für Zustandsupdates werden zusätzlich Versionsnummern oder Wirksamkeitszeiten benötigt. [1] [4]
Verarbeitete Ereignisschlüssel nach Quelle, Mandant und Ziel für eine definierte Frist speichern.
Nachrichten, Supportfälle und Loyalitätsaktionen so gestalten, dass Wiederholungen keine Doppelwirkung haben.
Ältere Zustände anhand einer autoritativen entity_version statt der Empfangsreihenfolge verwerfen.
Unverarbeitbare Nachrichten kontrolliert in eine Dead-Letter-Queue überführen und Redaktionsregeln vorsehen.
Ein technisches Replay darf keine alten Werbeaktionen blind auslösen: Kontostatus und Marketingpräferenzen können sich seit dem ursprünglichen Ereignis geändert haben. Vor Versand erneut prüfen. [5]
Warum werden Service, Spielerschutz und Marketing getrennt?
Nicht jedes betriebliche Signal darf zur Werbeansprache genutzt werden. Ein Supportfall gehört in den Service, eine bestätigte Sperre in einen geschützten Risikoprozess, eine Kampagne benötigt eigene rechtliche und präferenzbezogene Kontrollen. UK Gambling Commission und ICO geben für ihre jeweiligen Anwendungsbereiche Orientierung zu Kundeninteraktion und Direktmarketing. [5] [6]
Signalklasse
Zielregel
Unzulässige Abkürzung
Service
Autorisierte Support-Queue
Ticket als Verkaufslead
Kontosicherheit
Geschützter Risikoprozess
Risiko an Marketing geben
Spielerschutz
Kontrollierter Kundenkontakt
Risiko als Angebotssignal
Marketing
Rechtsgrundlage und Sperrprüfung
CRM-Kontakt als Erlaubnis
Finanzen
Reduzierte Serviceansicht
Vollsaldo in Kampagnen
Trennung muss in Routing-Berechtigungen und CRM-Rollen umgesetzt sein. Marketing darf eine Kontosperre, ein Kontaktverbot oder eine verbindliche Schutzmaßnahme nicht übersteuern. [5] [6]
Wie werden Einwilligung, Sperrlisten und Datenminimierung geregelt?
Werbepräferenzen sind versionierter, maßgeblicher Zustand und nicht lediglich ein optionales CRM-Tag. Das ICO erläutert für relevante britische Verarbeitungen das Widerspruchsrecht gegen Direktmarketing und Suppression-Listen. Andere Märkte erfordern eigene Rechtsprüfungen. Zeitpunkt, Herkunft und Umfang einer Änderung müssen nachvollziehbar sein. [5]
Einen führenden Präferenzdienst mit Geltungsbereich nach Markt, Marke, Kanal und Zweck verwenden.
Nur erforderliche Felder exportieren; Passwörter, KYC-Dokumente und Zahlungsgeheimnisse nie mitschicken.
Abmeldungen, Sperren und Schließungen zeitnah abgleichen; vor jeder Werbenachricht erneut prüfen.
Aufbewahrung, Zugriffsprotokolle, Auskunftsanfragen und Löschung beim CRM-Anbieter regeln.
Erforderliche Nachweise zu Sicherheits- oder Regulierungsinteraktionen gehören in geschützte Fachsysteme und nicht in Werbeprofile. Die technische Speicherfähigkeit des CRM ersetzt keine rechtliche Zweckbestimmung. [5] [6]
Wie lässt sich die CRM-Integration überwachen und wiederherstellen?
Metriken sollten Produktion, Validierung, Queue-Alter, CRM-Antworten, Zuordnungsfehler, Verzögerungen und Replays je Mandant abdecken. Correlation IDs und Trace Context erleichtern die Fehlersuche über Dienstgrenzen hinweg, ohne sensible Inhalte in Logs abzulegen. OpenTelemetry erklärt die Kontextweitergabe. [4] [7]
Erzeugte, angenommene, abgewiesene und deduplizierte Ereignisse nach Typ und Mandant zählen.
Bei alten Queues, fehlenden Bestätigungen, CRM-Fehlern und Suppression-Problemen alarmieren.
Dead-Letter-Fälle mit bereinigten Beispielen, Zugriffsrechten und Audit bearbeiten.
Ausfälle des CRM, Kontakt-Merges, Schemaveränderungen und Broker-Failover testen.
Nach Recovery die CRM-Projektion stichprobenartig mit den Quellsystemen vergleichen.
Recovery-Ziele sollten ausgefallene Serviceupdates und gefährliche Doppelaktionen berücksichtigen, nicht nur den Nachrichtendurchsatz. Tests möglichst mit synthetischen, nicht personenbezogenen Daten durchführen. [4] [7]
Welche Abnahmetests braucht ein Casino-CRM-Rollout?
Die gesamte Kette ist für alle betroffenen Marken, Sprachen und Märkte im Testsystem zu prüfen. Eine Registrierung soll den richtigen Kontakt genau einmal aktualisieren; eine gesperrte oder abgemeldete Person darf durch Replay keine Werbung erhalten. Technische Freigaben und Entscheidungen zu zulässigen Nutzungszwecken sind getrennt zu dokumentieren. [2] [3] [5] [6]
Schema, Quellzeit und ID-Mapping für neue, zusammengeführte und geschlossene Konten testen.
Duplikate, Verzögerung, Verlust und falsche Reihenfolge einspeisen; Idempotenz und Abgleich prüfen.
CRM-Rate-Limits, Rechtefehler, unbekannte Felder und längere Ausfälle simulieren.
Opt-outs, Sperren, Kommunikationskanäle, Rollen und Datenminimierung vor Versand testen.
Quellstatus, CRM-Projektion, Audit-Traces und Nachrichtenergebnisse vor Freigabe abgleichen.
Ein versionierter Abnahmebericht soll Soll/Ist-Verhalten, Verantwortliche, Marktumfang und Rollback enthalten. Ein lauffähiger Connector genügt nicht: Identität, fachliche Ereignisbedeutung und zulässige Folgeaktion sind entscheidend.