Cómo Conectar Sistemas CRM de Casino y Eventos de Jugadores
La gestión de relaciones con jugadores depende de la precisión de los eventos que conectan al CRM con los sistemas de cuentas, billetera, juegos y soporte. Los registros, verificaciones, cambios de sesión y solicitudes de ayuda pueden servir al CRM; copiar cada modificación de la base de datos provoca perfiles inconsistentes, acciones repetidas y riesgos de privacidad. Una integración confiable define finalidad, identidad, esquema, permisos, garantías de entrega y recuperación de errores antes de habilitar automatizaciones. Los mensajes comerciales deben separarse de las interacciones de juego responsable y seguridad de la cuenta, y cada mercado exige su propia revisión normativa. Esta guía presenta una arquitectura controlada y auditable sin suponer que un proveedor de CRM resuelve automáticamente esas obligaciones. [1] [2] [5] [6]
Publicado
Un flujo de eventos controlado une el casino y el CRM sin trasladar al CRM la autoridad sobre identidades o saldos.
Contenido
¿Qué conecta realmente una integración CRM de casino?
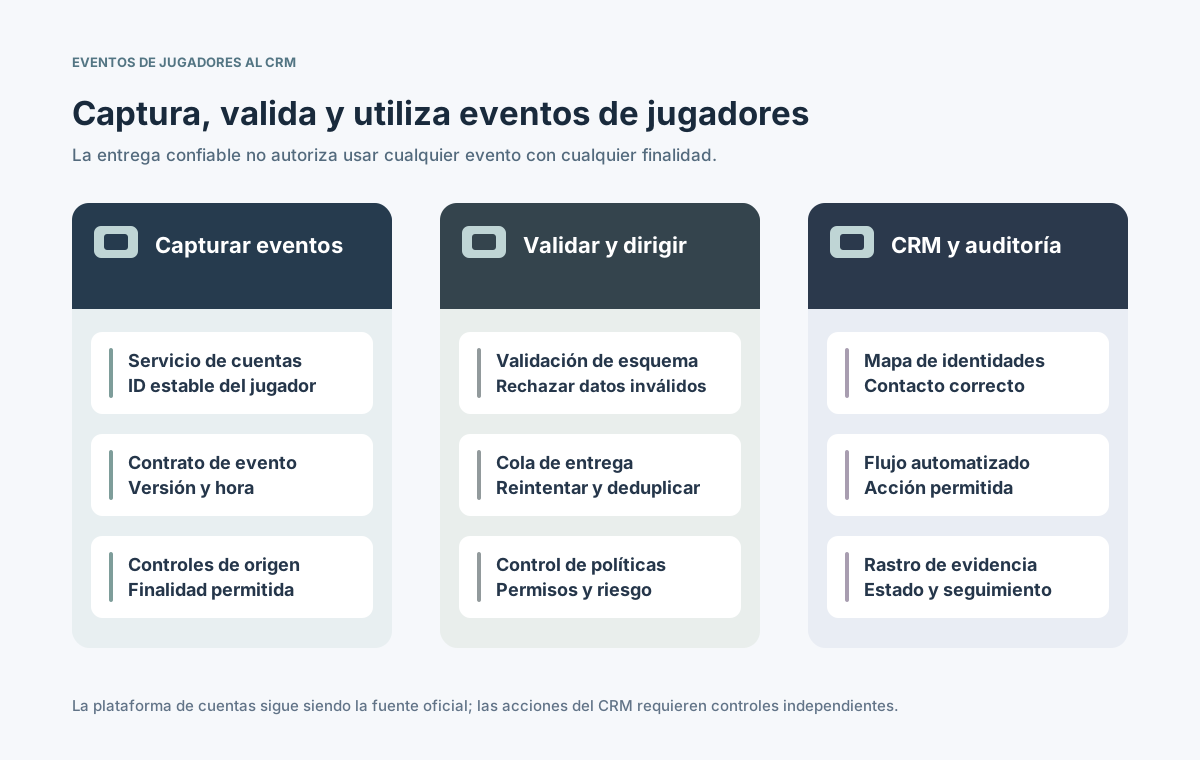
El CRM recibe hechos y acciones seleccionados del sistema de gestión de cuentas de jugadores (PAM), la billetera, los servicios de juegos, pagos y atención al cliente. El PAM conserva la autoridad sobre identidad, restricciones de acceso y estado de la cuenta; la billetera la conserva sobre saldos y transacciones. Los registros del CRM son proyecciones para procesos de servicio y análisis autorizados, no reemplazos de los sistemas de origen.
La integración puede usar solicitudes API, suscripciones a eventos o conciliación por lotes. Los eventos de plataforma de Salesforce y los eventos personalizados de HubSpot muestran diferentes mecanismos de recepción y exposición de actividad; ninguno es un esquema universal para operaciones de casino. Determina qué sistema es dueño de cada campo y cómo resolver discrepancias con el registro CRM. [2] [3]
¿Qué eventos de jugadores debe recibir el CRM?
Comienza con un inventario gobernado: nombre, servicio emisor, significado, consumidores permitidos, clasificación de datos, periodo de conservación previsto y responsable operativo. El registro completado y la apertura de un ticket de soporte tienen consecuencias distintas a un bono otorgado o una restricción de juego responsable. Un evento con marca de tiempo no implica autorización para contactar al jugador. [1] [5] [6]
Familia de eventos
Evento de ejemplo
Uso normalmente permitido
Ciclo de vida de cuenta
player.registered
Estado de incorporación
Verificación
player.verification_changed
Cola de atención
Sesión y actividad
player.session_closed
Análisis operativo
Soporte
support.case_opened
Gestión de casos
Billetera
wallet.transaction_finalized
Señal de conciliación
Protección y preferencias
player.marketing_opted_out
Bloqueo de mensajes
Define los eventos como cambios de estado con identificadores estables, no etiquetas ambiguas como jugador activo. Si el CRM solo necesita un indicador agregado, publica el agregado y no la historia detallada de juego o finanzas. Cada disparador de marketing debe aprobar un control adicional de elegibilidad. [5] [6]
¿Cómo mapear los identificadores y esquemas de eventos?
Usa un ID estable del tenant u operador junto con el ID interno del jugador como clave principal de unión. El ID de contacto del CRM es un registro de correspondencia externo y no la única identidad del jugador. En grupos multimarca, delimita expresamente las identidades para evitar aplicar sin permiso las preferencias o restricciones de una marca a otra. CloudEvents describe atributos de envoltura útiles como source, type, ID y time. [1]
Incluye event_id, event_type, occurred_at, source, schema_version, tenant_id y player_id en todos los eventos aprobados.
Mantén un vínculo limitado entre player_id y contact_id de CRM; registra fusiones, separaciones y eliminaciones.
Agrega campos de manera compatible y exige una migración planificada al renombrar o quitar datos.
Clasifica cada atributo por finalidad y sensibilidad; excluye documentos de identidad originales y secretos.
Protege los identificadores durante el tránsito, limita los permisos de servicio y evita registrar atributos personales en las bitácoras. Las fusiones de contactos o cierres de cuenta requieren reglas de reproducción y borrado; de lo contrario, nuevos eventos pueden reactivar perfiles obsoletos. [1] [5]
¿Cuál es el flujo seguro de entrega de eventos de extremo a extremo?
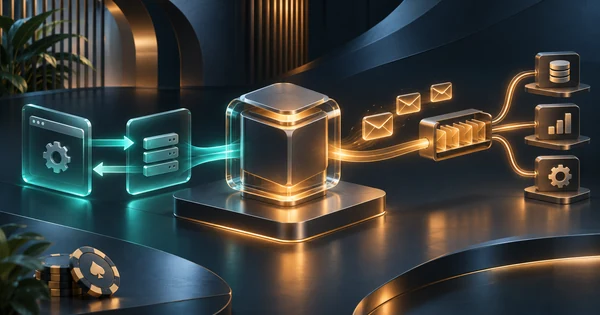
El productor registra un evento después de confirmar la transición oficial del negocio, de preferencia mediante transactional outbox u otra ruta de publicación con consistencia demostrada. Un enrutador valida el esquema, comprueba los límites del tenant y envía una proyección autorizada al adaptador CRM. Salesforce y HubSpot necesitan autenticación y asignación de campos específicas, no un webhook genérico sin controles. [2] [3] [4]
Confirma el cambio en la cuenta y conserva para publicación un evento persistente de ID único.
Valida el esquema y que los campos enviados estén permitidos por las políticas del destino.
Entrega mediante cola o adaptador con reintentos, eliminación de duplicados y separación por tenant.
Confirma el resultado en el CRM, guarda la respuesta y concilia rechazos o resultados inciertos.
⊕Ampliar diagramaEl CRM recibe una proyección verificada y limitada por finalidad; la entrega se registra aparte de la fuente oficial del casino.
No prometas una entrega exactamente una vez de extremo a extremo solo porque el intermediario admite transacciones. Las fallas de red pueden dejar incierto el resultado en el CRM; se necesitan operaciones idempotentes en destino y conciliación explícita. [4]
¿Cómo consumen la actividad distintas plataformas CRM?
Los CRM representan la actividad como propiedades de contacto, eventos cronológicos, eventos de plataforma u objetos personalizados. Traduce el catálogo interno a las entidades, cuotas, mecanismos de autenticación y automatizaciones disponibles en cada proveedor. HubSpot utiliza definiciones y propiedades de eventos personalizados; Salesforce ofrece un bus de eventos con comportamientos propios de sus suscriptores. [2] [3]
Opción de integración
Para qué sirve
Riesgo por controlar
Actualizar propiedad de contacto
Etapa actual de cuenta
Sobrescribir el estado más reciente
Evento de actividad personalizado
Hitos históricos de servicio
Duplicados en la línea de tiempo
Disparador de automatización CRM
Seguimiento aprobado
Mensajes repetidos no deseados
Integrar casos de soporte
Estado visible al agente
Exposición excesiva de datos personales
Conciliación periódica
Reparar actualizaciones perdidas
Identidad obsoleta o mal vinculada
Conserva adaptadores reemplazables: el contrato de eventos del casino funciona como API interna estable, mientras los campos específicos pertenecen a una versión del adaptador. Prueba rechazos de propiedades, límites de solicitudes, fusión de contactos e interrupciones temporales del CRM. [2] [3]
¿Cómo gestionar eventos duplicados, retrasados o desordenados?
Por los tiempos de espera y reintentos, el consumidor puede recibir varias veces el mismo evento. El orden también varía entre jugadores, particiones y destinos externos. Kafka documenta la entrega al menos una vez y las limitaciones de las garantías exactamente una vez. Usa el ID del evento para deduplicar y versiones de entidad o marcas de tiempo efectivas al actualizar el estado en CRM. [1] [4]
Conserva una clave de evento procesado limitada por origen, tenant y destino, con periodo de retención.
Haz idempotentes las acciones automatizadas, incluidos mensajes, creación de casos y cambios de lealtad.
Evita que un estado antiguo reemplace al nuevo usando entity_version oficial, no solo el orden de llegada.
Envía eventos imposibles de procesar a una cola de errores controlada con reglas de reproducción y ocultación.
No reproduzcas indiscriminadamente cada fallo hacia la automatización comercial: la elegibilidad o las preferencias del jugador pueden haber cambiado. Vuelve a verificarlas al ejecutar la acción. [5]
¿Por qué separar las señales de servicio, protección y marketing?
Una señal puede ser útil para operaciones y resultar inapropiada para segmentación comercial. Un problema de soporte debe abrir una tarea de servicio; una exclusión confirmada o una señal de daño puede exigir un proceso restringido de protección; una promoción requiere comprobaciones legales y de preferencias propias. La Comisión del Juego británica aborda interacciones con clientes y el ICO explica los derechos frente al marketing directo. Su aplicación depende de la jurisdicción. [5] [6]
Clase de señal
Política de destino
Atajo prohibido
Servicio
Cola de atención autorizada
Tratar cada ticket como prospecto de venta
Seguridad de la cuenta
Flujo restringido de riesgos
Exponer alertas sensibles al área comercial
Juego responsable
Proceso protegido de interacción
Convertir una señal de riesgo en promoción
Marketing
Base legal, preferencias y exclusión
Confundir estar en el CRM con tener permiso
Estado financiero
Proyección para finanzas o soporte
Enviar saldos completos a campañas
Aplica la separación mediante permisos de enrutamiento y roles de CRM, no solo en documentos. Marketing nunca debe poder revocar una autoexclusión, una preferencia de no contacto o una restricción de seguridad obligatoria. [5] [6]
¿Cómo controlar consentimiento, exclusiones y minimización de datos?
Considera las preferencias comerciales un estado oficial versionado, no una etiqueta opcional del CRM. Para tratamientos pertinentes del Reino Unido, el ICO explica el derecho a oponerse al marketing directo y la necesidad de mantener exclusiones; los demás mercados requieren revisión legal independiente. Conserva el origen y la hora de cada cambio y aplica la última restricción vigente antes del contacto. [5]
Mantén un servicio central de preferencias o restricciones delimitado por mercado, marca, canal y finalidad.
Envía solo los campos que necesita el uso aprobado; excluye contraseñas, KYC sin procesar y secretos de pago.
Propaga bajas, exclusiones y cierres sin demora y verifica el bloqueo al momento de enviar mensajes.
Define retención, bitácoras de acceso, atención de derechos y eliminación segura de copias en el proveedor.
Si el servicio de protección o cumplimiento necesita conservar evidencia de una interacción, resguárdala en el sistema protegido correspondiente. No reutilices esas pruebas para perfiles promocionales. Que el CRM pueda guardar un atributo no significa que exista una finalidad legítima. [5] [6]
¿Cómo monitorear la integración y recuperarse de fallas?
Mide por operador los eventos generados, validaciones, antigüedad de la cola, aceptación del destino, errores de mapeo, retrasos y resultados de reproducción. Los IDs de correlación y el contexto de trazas permiten seguir el cambio de cuenta hasta el adaptador sin almacenar datos sensibles innecesarios. OpenTelemetry documenta la propagación de contexto entre servicios. [4] [7]
Cuenta eventos producidos, aceptados, rechazados y deduplicados por tipo y tenant.
Genera alertas por antigüedad de cola, llamadas fallidas, confirmaciones ausentes y bloqueos anómalos.
Gestiona la cola de errores con muestras anonimizadas, control de acceso y registros auditables.
Prueba recuperación después de caídas del CRM, fusiones de contactos, cambios de esquema y fallas del broker.
Tras recuperarte, concilia una muestra de estados oficiales del jugador con sus proyecciones en CRM.
Define objetivos de recuperación respecto a actualizaciones de servicio perdidas y acciones repetidas inseguras, no solo el rendimiento del intermediario. Usa tenants de prueba y datos sintéticos no sensibles siempre que puedas. [4] [7]
¿Qué pruebas de aceptación requiere desplegar un CRM de casino?
Valida toda la cadena en un entorno aislado para cada marca, idioma y mercado aprobado. Incluye casos positivos y negativos: un registro debe actualizar una sola vez al contacto correcto, mientras un jugador suspendido o dado de baja de marketing no debe recibir campañas por reproducir un flujo antiguo. Separa las aprobaciones operativas y legales por destino y finalidad. [2] [3] [5] [6]
Comprueba esquemas, horarios de origen y vínculos de ID para cuentas nuevas, fusionadas y cerradas.
Inyecta eventos repetidos, tardíos, faltantes y desordenados; verifica idempotencia y conciliación segura.
Simula límites de solicitudes, errores de autorización, campos desconocidos e interrupciones prolongadas.
Verifica bajas, exclusiones, preferencias por canal, roles y minimización al despachar mensajes.
Compara registros oficiales, proyecciones CRM, trazas de auditoría y resultados antes de una liberación controlada.
Publica un informe versionado con resultados esperados y reales, responsables, alcance por mercado y pasos de reversión. Instalar un conector es solo el inicio: la identidad correcta, el significado de cada evento y las acciones permitidas definen su aceptación.