Casino CRM Sistemlerini ve Oyuncu Olaylarını Birbirine Bağlama
Casino müşteri ilişkileri yönetiminin başarısı, oyuncu hesabı sistemi, cüzdan, oyun servisleri ve destek kanalları ile kurulan olay bağlantılarının doğruluğuna bağlıdır. Kayıt, kimlik doğrulama, oturum durumu ve destek talepleri CRM açısından yararlı olabilir; ancak her veritabanı değişikliğini aktarmak çelişkili profillere, yinelenen işlemlere ve gizlilik risklerine neden olur. Sağlam bir entegrasyon, otomatik iş akışlarını açmadan önce olayın amacını, kimliği, şemayı, izinleri, teslimat güvencelerini ve hata sonrası toparlanmayı tanımlar. Ticari iletişim, sorumlu oyun ve hesap güvenliği bildirimlerinden ayrı yönetilmelidir; her pazar kendi mevzuat incelemesini gerektirir. Bu rehber belirli bir CRM ürününü evrensel çözüm olarak sunmak yerine denetlenebilir bir mimariyi açıklar. [1] [2] [5] [6]
Yayın tarihi
Kontrollü olay akışı, oyuncu kimliği ve bakiye için asıl kayıt kaynağını CRM'ye taşımadan casino platformunu CRM'ye bağlar.
İçindekiler
Casino CRM entegrasyonu gerçekte hangi sistemleri bağlar?
Casino CRM, oyuncu hesap yönetimi (PAM), cüzdan, oyun, ödeme ve müşteri destek servislerinden seçilmiş olayları alır. Oyuncu kimliği, erişim kısıtlamaları ve hesap durumu için PAM; bakiyeler ve finansal hareketler için cüzdan yetkili kaynak olarak kalır. CRM'deki kayıtlar, izinli hizmet süreçlerinde ve analizlerde kullanılan yansımalardır; kaynak sistemlerin yerini almaz.
Entegrasyon API çağrıları, olay abonelikleri veya toplu uzlaştırma üzerinden kurulabilir. Salesforce platform olayları ve HubSpot özel olayları, etkinliklerin nasıl alınıp sunulduğuna dair farklı ürün yaklaşımlarını gösterir; hiçbiri casino işlemleri için evrensel bir şema değildir. Her alanın sahibi ve CRM ile kaynak çeliştiğinde izlenecek yöntem önceden belirlenmelidir. [2] [3]
CRM hangi oyuncu olaylarını almalıdır?
Olay envanterinde ad, üretici servis, anlam, izinli tüketiciler, veri sınıfı, saklama beklentisi ve operasyon sorumlusu yer almalıdır. Kayıt tamamlandı veya destek talebi açıldı gibi olaylar, bonus verildi ya da sorumlu oyun kısıtlaması getirildi gibi olaylardan farklı sonuçlar doğurur. Zaman damgalı bir olay, oyuncuyla iletişim kurma talimatı değildir. [1] [5] [6]
Olay grubu
Örnek olay
Tipik izinli kullanım
Hesap yaşam döngüsü
player.registered
Katılım süreci durumu
Doğrulama
player.verification_changed
Hizmet iş kuyruğu
Oturum ve etkinlik
player.session_closed
Operasyon analitiği
Destek
support.case_opened
Talep yönetimi
Cüzdan
wallet.transaction_finalized
Uzlaştırma sinyali
Güvenlik ve tercihler
player.marketing_opted_out
İleti engelleme
Olayları 'aktif oyuncu' gibi belirsiz etiketler yerine sabit kimliklere bağlı durum geçişleri olarak tanımlayın. CRM için toplu gösterge yeterliyse ayrıntılı oyun veya finans geçmişi göndermeyin. Pazarlama tetikleyicisi ileti gönderilmeden önce ayrı bir uygunluk denetiminden geçmelidir. [5] [6]
Oyuncu kimlikleri ve olay şemaları nasıl eşleştirilmelidir?
Ana birleştirme anahtarı olarak kalıcı tenant veya operatör kimliği ile dahili oyuncu kimliğini kullanın. CRM kişi kimliği harici bir eşleştirme kaydıdır; oyuncunun tek kimliği olmamalıdır. Birden fazla markayı işleten gruplar, bir markanın izinlerinin ve kısıtlarının diğerine kendiliğinden taşınmaması için kimlik sınırlarını belirlemelidir. CloudEvents, source, type, ID ve time gibi zarf alanlarını tanımlar. [1]
Her onaylı olay zarfında event_id, event_type, occurred_at, source, schema_version, tenant_id ve player_id kullanın.
Dahili player_id ile CRM contact_id arasında kapsamı belirli eşleştirme tutun; birleşen, ayrılan ve silinen kişileri izleyin.
Yeni alanları geriye dönük uyumlu ekleyin; yeniden adlandırma veya silme için açık geçiş planı gerektirin.
Alanları amaç ve hassasiyete göre sınıflandırın; ham kimlik belgelerini ve gizli anahtarları olaylara koymayın.
Kimlikleri aktarım sırasında koruyun, dar kapsamlı servis yetkileri kullanın ve oyuncu alanlarının günlüklere sızmasını önleyin. Kişi birleşmeleri veya hesap kapatmaları için tekrar oynatma ve silme politikası tanımlanmazsa sonraki olaylar eski CRM profilini yeniden oluşturabilir. [1] [5]
Uçtan uca güvenli oyuncu olayı teslimatı nasıl kurulur?
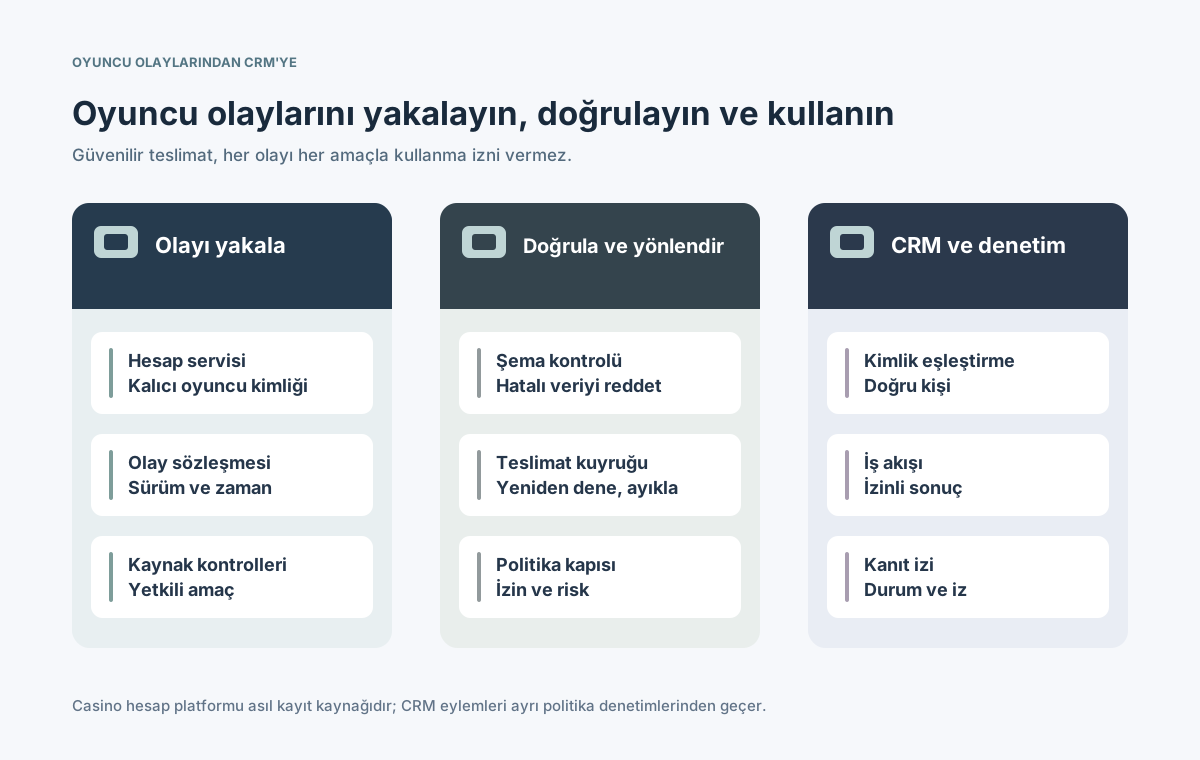
Üretici, yetkili iş değişikliği kesinleştikten sonra olay üretmeli; mümkünse transactional outbox veya eşdeğer tutarlılığı kanıtlanmış bir yayın yolu kullanmalıdır. Olay yönlendiricisi şemayı doğrular, tenant sınırlarını denetler ve izinli veri izdüşümünü CRM adaptörüne iletir. Salesforce ve HubSpot için genel amaçlı, denetimsiz webhook yerine ürüne özel alan eşleştirmesi ve kimlik doğrulaması gerekir. [2] [3] [4]
Oyuncu hesabı değişikliğini kesinleştirin ve benzersiz kimlikli olayı kalıcı olarak kaydedin.
Olayın şemaya ve hedef CRM'nin izin verilen veri alanlarına uyduğunu doğrulayın.
Tenant bazlı yönlendirme ve tekrar ayıklama içeren yeniden denemeli kuyruk ya da adaptör kullanın.
CRM sonucunu doğrulayın, yanıtı kaydedin ve belirsiz veya reddedilen olayları uzlaştırın.
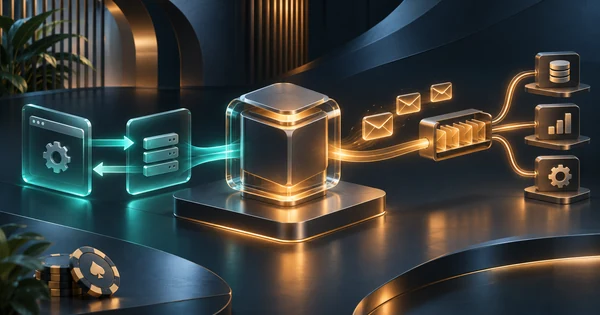
⊕Diyagramı büyütCRM, amacı sınırlanmış doğrulanmış olay izdüşümünü alır; teslimat kaydı casino kaynak verisinden ayrı tutulur.
Bir broker işlemsel özellikler sağlıyor diye uçtan uca 'tam bir kez' teslimat garantisi vermeyin. Ağ arızası CRM sonucunu belirsiz bırakabilir; hedefte idempotent işlemler ve açık uzlaştırma gerekir. [4]
Farklı CRM platformları oyuncu etkinliğini nasıl işler?
CRM ürünleri etkinliği kişi özellikleri, zaman çizelgesi olayları, platform olayları veya özel nesneler üzerinden gösterebilir. Dahili olay kataloğunu her sağlayıcının varlıklarına, kotalarına, kimlik doğrulamasına ve iş akışlarına eşleyin. Örneğin HubSpot özel olay tanımları ve özellikler kullanırken Salesforce, abone davranışları değişen bir olay veri yolu sunar. [2] [3]
Entegrasyon seçimi
Uygun kullanım
Kontrol edilecek risk
Kişi özelliği güncellemesi
Güncel hesap aşaması
Yeni durumu eski veriyle ezmek
Özel etkinlik olayı
Geçmiş hizmet aşamaları
Tekrarlanan zaman çizelgesi satırları
CRM otomasyon tetikleyicisi
Onaylı takip işlemi
Tekrarlanan istenmeyen mesajlar
Destek talebi entegrasyonu
Temsilciye görünen durum
Kişisel verilerin aşırı açılması
Düzenli uzlaştırma
Kaçan güncellemeleri onarma
Eski veya yanlış eşleşen kimlik
Adaptörleri değiştirilebilir tasarlayın: casino olay sözleşmesi kararlı bir dahili API, sağlayıcıya özgü alanlar ise adaptör sürümünün parçasıdır. CRM'nin alanı reddetmesi, hız sınırı uygulaması, kişileri birleştirmesi veya geçici kesintiye uğraması gibi durumları sınayın. [2] [3]
Yinelenen, geciken ve sırası değişen olaylar nasıl yönetilir?
Zaman aşımı ve yeniden denemeler nedeniyle tüketici aynı olayı birden çok kez alabilir. Farklı oyuncular, bölümler ve harici hedefler arasında sıra da değişebilir. Kafka, en az bir kez teslimatı ve tam bir kez iddialarının sınırlarını açıklar. Olay kimliğini tekrar ayıklama anahtarı olarak kullanın; CRM durumunu güncellerken varlık sürümünü veya geçerli zaman damgasını değerlendirin. [1] [4]
Kaynak, tenant ve hedefe göre kapsamlandırılmış işlenen olay anahtarını saklama politikasıyla tutun.
Dış mesajlar, talep oluşturma ve sadakat işlemleri dahil tüm iş akışı eylemlerini idempotent kılın.
Yalnız geliş sırasına değil yetkili entity_version değerine bakarak eski durumun yeniyi ezmesini önleyin.
İşlenemeyen olayları kontrollü bir hata kuyruğuna alın; yeniden oynatma ve veri maskeleme sürecini tanımlayın.
Her başarısız olayı otomatik olarak pazarlama akışına tekrar göndermeyin: oyuncunun güncel uygunluğu ve tercihleri olaydan sonra değişmiş olabilir. Eylem anında yeniden kontrol edin. [5]
Hizmet, güvenlik ve pazarlama sinyalleri neden ayrılmalıdır?
Bir oyuncu olayı operasyon için önemli olsa da satış hedeflemesi için uygun olmayabilir. Destek sorunu hizmet görevi açmalı; doğrulanmış erişim yasağı veya zarar göstergesi kısıtlı güvenlik sürecini tetikleyebilir; promosyon kampanyası ayrı hukuki ve tercih kontrolleri gerektirir. Birleşik Krallık Kumar Komisyonu müşteri etkileşimlerini, ICO ise doğrudan pazarlamaya ilişkin itiraz haklarını ele alır. Uygulanacak kurallar ülkeye bağlıdır. [5] [6]
Sinyal sınıfı
Hedef politikası
Yasak kestirme
Hizmet
Yetkili destek kuyruğu
Her destek kaydını satış fırsatı saymak
Hesap güvenliği
Kısıtlı risk iş akışı
Hassas uyarıları pazarlamaya açmak
Sorumlu oyun
Korunan müşteri etkileşimi
Risk durumunu teklif tetikleyicisi yapmak
Pazarlama
Hukuki dayanak, izin ve engelleme kontrolü
CRM kaydını izin yerine koymak
Finansal durum
Finans veya destek izdüşümü
Tam bakiyeleri kampanyaya göndermek
Bu ayrımı yalnızca belgelerde değil yönlendirme yetkilerinde ve CRM rollerinde uygulayın. Pazarlama sistemleri hesap yasağını, ileti göndermeme tercihini veya zorunlu güvenlik kısıtını geçersiz kılamamalıdır. [5] [6]
İzin, ileti engelleme ve veri minimizasyonu nasıl yönetilir?
Pazarlama tercihlerini isteğe bağlı bir CRM etiketi değil, sürümlenmiş yetkili durum olarak ele alın. İlgili Birleşik Krallık veri işlemlerinde doğrudan pazarlamaya itiraz hakkı ve engelleme yükümlülüğü ICO rehberinde açıkça belirtilir; diğer pazarlarda ayrı hukuki değerlendirme gerekir. Değişikliklerin kaynağını ve zamanını kaydedin; iletişimden önce en güncel geçerli kısıtı uygulayın. [5]
Pazar, marka, kanal ve amaç kapsamı bulunan merkezi tercih veya kısıt servisi kullanın.
CRM'ye yalnız onaylı kullanımın gerektirdiği alanları gönderin; parola, ham KYC ve ödeme sırlarını dışarıda tutun.
İzin iptallerini, yasakları ve hesap kapanışlarını hızla yayın; mesaj gönderirken engellemeyi tekrar doğrulayın.
Saklama, erişim günlükleri, veri öznesi talepleri ve sağlayıcı kopyalarının güvenli silinmesini tanımlayın.
Güvenlik veya düzenleyici servis bir etkileşim kaydı istiyorsa gerekli delili uygun korumalı sistemde saklayın; promosyon profili oluşturmak için yeniden kullanmayın. CRM'nin alanı saklayabilmesi, kullanımın hukuken meşru olduğunu göstermez. [5] [6]
Entegrasyon nasıl izlenir ve arızadan sonra toparlanır?
Her operatör için olay üretimini, şema doğrulamasını, kuyruk yaşını, hedef kabulünü, reddedilen eşlemeleri, gecikmeyi ve yeniden oynatma sonuçlarını ölçün. Korelasyon kimlikleri ve iz bağlamı, gereksiz hassas içerik kaydetmeden hesap değişikliğinin adaptöre kadar izlenmesini sağlar. OpenTelemetry servisler arası bağlam aktarımını belgelendirir. [4] [7]
Olay tipi ve tenant bazında üretilen, kabul edilen, reddedilen ve yinelenen olay sayılarını izleyin.
Kuyruk yaşı, başarısız CRM çağrıları, eksik onaylar ve olağandışı engelleme hatalarında uyarı verin.
Maskelenmiş örnekler, operatör yetkileri ve denetim günlükleriyle hata kuyruğu inceleme süreci kurun.
CRM kesintisi, kişi birleşmesi, şema dağıtımı ve broker devri sonrası kurtarmayı test edin.
Toparlanmanın ardından kaynak oyuncu durumları ile CRM yansımalarının örneklemini uzlaştırın.
Toparlanma hedeflerini yalnız olay brokerının hızıyla değil, eksik hizmet güncellemeleri ve güvensiz yinelenen eylemlerle tanımlayın. Mümkün olduğunda sentetik test tenant'ları ve hassas olmayan örnek veriler kullanın. [4] [7]
Casino CRM devreye alınmadan önce hangi kabul testleri gerekir?
İlgili her marka, dil ve onaylı pazar için sandbox ortamında uçtan uca zinciri doğrulayın. Olumlu ve olumsuz senaryoları sınayın: aynı kayıt olayı doğru kişiyi yalnız bir kez güncellemeli; askıya alınmış veya pazarlama iznini kaldırmış oyuncuya eski bir iş akışı tekrar oynatıldığı için kampanya gitmemelidir. Her hedef ve kullanım amacı için operasyonel ve hukuki onayları ayırın. [2] [3] [5] [6]
Yeni, birleştirilmiş ve kapatılmış hesaplarda şema, kaynak zamanı ve kimlik eşleştirmelerini doğrulayın.
Tekrarlanan, geciken, eksik ve sırası değişen mesajlar göndererek idempotent davranışı ve uzlaştırmayı sınayın.
CRM hız sınırlarını, yetki hatalarını, bilinmeyen alanları ve uzun süreli hedef kesintisini canlandırın.
Gönderim anında izin iptali, hesap yasağı, kanal tercihleri, rol yetkileri ve asgari veri ilkesini denetleyin.
Kontrollü yayından önce kaynak kayıtları, CRM yansımalarını, denetim izlerini ve ileti sonuçlarını karşılaştırın.
Beklenen ve gerçekleşen CRM davranışını, sorumluları, pazar kapsamını ve geri dönüş adımlarını içeren sürümlenmiş test raporu yayımlayın. Bağlayıcının kurulması yalnız başlangıçtır; doğru kimlik, olay anlamı ve izinli sonraki eylem gerçek kabul ölçütleridir.