Casino Platformu Taşıma: Planlama ve Teknik Riskler
Bir online casino platformunun değiştirilmesi, oyuncu hesaplarını, para hareketlerini ve üçüncü taraf entegrasyonlarını aynı anda etkileyebilir. Yeni arayüzün çalışması, bekleyen para çekimlerinin, cüzdan bakiyelerinin, hesap kısıtlamalarının, bonus yükümlülüklerinin veya sonuçlanmamış oyun turlarının doğru aktarıldığını kanıtlamaz. Bu nedenle geçiş öncesinde her kaydın yetkili kaynağı, alan dönüşümleri, kabul edilebilir kesinti, geri dönüş sınırları ve karar sahipleri tanımlanmalıdır. Bu yazı tedarikçi, mimari veya barındırma değişikliklerinin operasyonel kontrolünü ele alır. Bulut geçişi belgeleri mühendislik örneğidir; belirli bir casino tedarikçisinin özelliğini ya da evrensel bir yasal izni garanti etmez.
Yayın tarihi
Canlı trafik taşınmadan önce her veri alanı ayrı ayrı doğrulanmalıdır.
İçindekiler
Casino platformu migrasyonu neleri kapsar?
Migrasyon, bir casino sisteminin bileşenlerini taşırken, değiştirirken veya yeniden yapılandırırken oyuncu verilerini ve yükümlülüklerini korumayı amaçlar. Turnkey sağlayıcı değişebilir, barındırma taşınabilir veya cüzdan servisi ayrıştırılabilir. Altyapıyı olduğu gibi taşımak ile tüm oyuncu yönetim sistemini yenilemek aynı test kapsamına sahip değildir. [1]
Önce iş hedefini, geçiş kapsamını ve kabul edilen hizmet kesintisini belirleyin. Hangi bakiyelerin, erişim limitlerinin, açık bahislerin, ödeme istisnalarının ve raporların aktarılacağını, arşivleneceğini ya da eski ortamda tutulacağını yazılı hale getirin. Sağlayıcının geçiş desteği sözü alan düzeyinde kabul planı değildir.
Hangi sistemlerin ve bağımlılıkların envanteri çıkarılır?
Ön yüz, oturum açma, oyuncu yönetimi, cüzdan, bonus motoru, oyun sağlayıcıları, sportsbook, ödeme servisleri, CRM ve raporları haritalayın. Her bağlantı için veri sahipliği, API sürümü, dışa aktarma hakkı, para birimi hassasiyeti, harici ID, sözleşme şartı ve kurtarma sorumlusu kaydedin. [1] [3]
Alan
Kontrol edilecek veri
Geçiş riski
Oyuncu hesabı
Kimlik, KYC, erişim limitleri
Çift kayıt veya kaybolan kısıt
Cüzdan
Nakit, bonus, bekleyen tutar
Eksik ya da iki kat yükümlülük
Oyun API
Tur, oturum, callback ID
Açık bahis veya oyun hatası
Ödemeler
Yatırma, çekme, PSP durumu
Çift işlem ya da sahipsiz ödeme
Promosyon
Hak, çevrim, son kullanım
Yanlış bonus kazanımı
Operasyon
Rapor, CRM, denetim izi
Mutabakat kanıtı kaybı
Sertifikalar, gizli anahtarlar, DNS, izinli IP'ler, callback URL'leri ve saklama sürelerini de ekleyin. Eski sistemde kalan hizmetler dahil her bağlantı için sorumlu kişi ve ölçülebilir kabul koşulu olmalıdır.
Uygun taşıma stratejisi nasıl seçilir?
Her bileşeni ayrı değerlendirin. Rehost uygulamayı büyük ölçüde değiştirmeden taşır; replatform altyapıyı dönüştürür; repurchase farklı bir yazılım ürünüyle değiştirir; refactor mimariyi yeniler. AWS'nin strateji ayrımı, casino bileşenlerinde test ve geri dönüş işlerinin neden farklı olacağını gösterir. [1]
Aynı kalacak, değişecek ve geçici olarak bağlı çalışacak parçaları ayırın.
Ham veri, şema ve denetim kayıtlarının ihracat haklarını doğrulayın.
Her entegrasyona kaynak ve hedef sorumluları ile test senaryosu atayın.
Zorunlu olmayan ürün yeniliklerini geçiş sonrası döneme bırakın.
Platform, ödeme kuruluşu ve bonus kurallarını aynı anda değiştirmek hata kaynağını belirlemeyi güçleştirir. Değişiklikler mümkün olduğunca denetlenebilir aşamalara bölünmelidir.
Pratik platform taşıma aşamaları nelerdir?
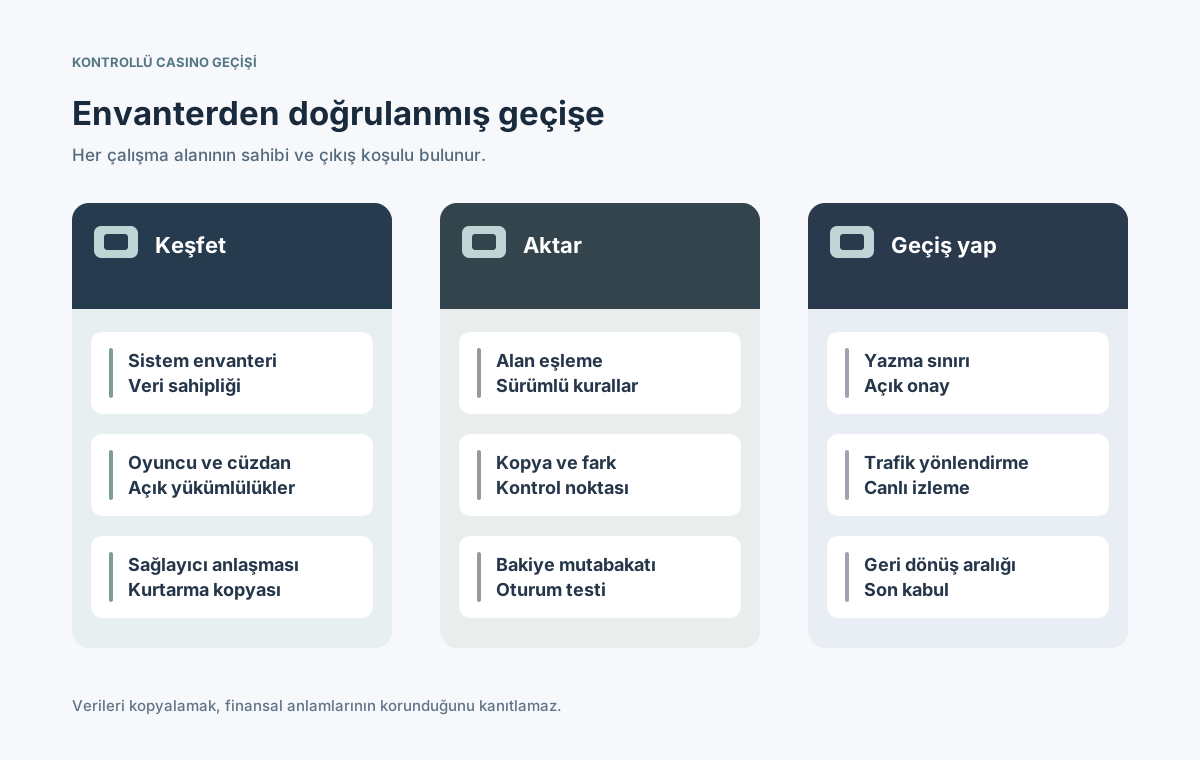
Keşif ve hedef veri modeliyle başlayın; tekrarlı test yüklemelerinden sonra canlı yazma sınırını oluşturun. Tarihsel tablo kopyası planın tamamı değildir. Her aşamada giriş koşulu, mutabakat kanıtı, sorumlu ve başarısızlık halinde durma kararı bulunmalıdır. Google Cloud, hata senaryolarının ve geri dönüşün önceden test edilmesini önerir. [3]
Eşleme kurallarını sabitleyin ve tarihli, kurtarılabilir kaynak kopyası oluşturun.
Örnek veri ardından tam geçmişi yalıtılmış hedef ortama yükleyin.
Hesap ID'lerini, cüzdan bakiyelerini ve temel kullanıcı işlemlerini karşılaştırın.
Son değişiklikleri aktarın, çakışan yazmaları durdurun ve onayla trafiği yönlendirin.
⊕Diyagramı büyütEnvanter, veri doğrulama ve üretim geçişi farklı kabul kapılarına sahiptir.
Uzun süren oyun turları, ödeme callback'leri ve destek talepleri geçiş dakikasında bitmeyebilir. Bu işlemlerin eski sistemde sonuçlanması, açık durumla taşınması veya geçici engellenmesi kararlaştırılmalıdır.
Oyuncu ve finans kayıtları nasıl doğrulanır?
ID, döviz, tutar, saat, durum, kısıtlama ve geçmiş ilişkileri için sürümlü alan eşlemesi hazırlayın. Boş değerleri ve eski kodları açıkça ele alın. Satır sayısına ek olarak işlemin iş anlamını doğrulayın. Veritabanı taşıma araçlarındaki karşılaştırma özellikleri, casino kurallarının ayrıca test edilmesi ihtiyacını ortadan kaldırmaz. [2]
Kayıt grubu
Kontrol
Kanıt
Oyuncular
Tekil ID ve hesap limitleri
ID eşleme ve hata listesi
Cüzdanlar
Açılış + hareket = kapanış
İşlem bazlı mutabakat
Açık turlar
Tek hesaplama yetkilisi
Tur ve sağlayıcı ID
Bonuslar
Hak ve ilerleme korunur
Kural sürümü ve test
Ödemeler
Bekleyen ve kesinleşen ayrılır
PSP ID ve durum eşlemesi
Ham verileri, dönüşüm sürümünü, reddedilen kayıtları ve karşılaştırma raporlarını saklayın. Eşit toplam bakiye, eksik bir çekimi veya iki kez yazılmış kazancı gizleyebilir. Finansal istisnalar canlı para hareketi öncesinde onaylanmalıdır.
Cüzdan ve oyuncu oturumları nasıl korunur?
İki bağımsız platformun aynı cüzdandan denetimsiz para düşmesine izin verilmemelidir. Her aşamada para hareketini işleyebilen tek yetkili servis ve geç gelen callback'ler için yönlendirme kuralı gerekir. Veritabanı yazımı ile olay gönderimi ayrıldığında çift yazma hataları oluşabilir; uygun mimarilerde transactional outbox bu riski azaltır. [6]
Yatırma, bahis, çekim ve bonus işlemlerinin durma veya yönlendirme zamanını belirleyin.
Geçiş öncesi bekleyen tutarları ve açık oyun turlarını mutabık hale getirin.
Oturumların yeniden girişle mi yoksa güvenli devamla mı sonuçlanacağını seçin.
Yinelenen callback, gecikmeli yanıt ve operatör düzeltmelerini test edin.
Oturum belirteci sıradan taşınacak bir veri alanı değil, erişim kimliğidir. Yeni güvenlik sınırında eski tokenların kullanımı risk yaratabilir. Yeniden kimlik doğrulama ve oturum yenileme politikası OWASP rehberine göre tasarlanmalıdır. [5]
Canlı trafiğin geçişi nasıl yönetilir?
Cutover, üretimde işlem yetkisinin el değiştirdiği andır. Go/no-go kararı, veri gecikme eşiği, geri dönüş süresi ve canlı izleme göstergeleri tanımlayın. Canary yaklaşımı parasal etkisi olmayan izole akışlarda yararlıdır; iki bağımsız cüzdanın aynı finansal yazmaları paylaşması güvenli bir test değildir. [4]
Aşama
Trafik ve durum
Çıkış koşulu
Prova
Sentetik kullanıcı işlemleri
Eşleme ve senaryolar geçti
Gölge okuma
Hedef yalnızca okur
Mutabakat eşik içinde
Yazma sınırı
Tek yetkili cüzdan
Finans ve güvenlik onayı
Kontrollü açılış
Seçilen kanal veya grup
Kritik uyuşmazlık yok
Stabilizasyon
Canlı izleme ve destek
Metrikler ve teslim kabulü
Hedef sistem ilk gerçek bahsi veya para çekimini kabul ettikten sonra DNS'i geri çevirmek yeterli değildir. Eski kayıtta bu işlemler yoktur; geri dönüşte bunlar doğru biçimde taşınmadan bakiye kaybı veya çift işlem oluşabilir. [3]
Güvenilir geri dönüş ve kurtarma planı nedir?
Geri dönüş planı hangi verilerin geri alınabileceğini, yeni olayların nasıl tekrar işleneceğini ve riskli adımlara kimin onay vereceğini açıklamalıdır. Yedekten geri yükleme, eski sağlayıcı bağlantıları, trafik yönü ve cüzdan karşılaştırması prova edilmelidir. Yalnızca yedek sahibi olmak, hedef sürede kurtarma kanıtı değildir. [3] [7]
Son güvenli geri dönüş noktası ve sonrasındaki farkları yazın.
Test edilmiş yedekleri, özgün dışa aktarımları ve kontrol toplamlarını saklayın.
Bozuk import, geç callback, veri hasarı ve giriş sorunlarını simüle edin.
Oyuncu iletişimi, ödemeler ve olay müdahalesi için sorumlu atayın.
Yeni ortam gerçek işlem yaptıysa eski snapshot eksiktir. Tüm cüzdanı sıfırlamak yerine denetimli ileri düzeltme veya olay tekrar işleme gerekebilir. Sıfır kesinti iddiası somut mimaride test edilmeden verilmemelidir.
Güvenlik, mevzuat ve tedarikçi riskleri nelerdir?
Tedarikçi değişiminde veri ihracı haklarını, işlemci rollerini, şifrelemeyi, erişim kayıtlarını, anahtar rotasyonunu, sözleşme bitişini ve olay desteğini doğrulayın. Pazar bazlı raporlama, sorumlu oyun limitleri, kimlik kontrolleri ve denetim saklama süreleri korunmalıdır. Teknik aktarım, hiçbir pazarda kendiliğinden yasal izin oluşturmaz.
Gerçek kişi ve ödeme verilerini açık test ortamlarına kopyalamayın.
Eski tedarikçinin gizli anahtar ve callback erişimini devreden çıkarın.
Sözleşmeleri, IP izinlerini, sertifikaları ve acil iletişimleri doğrulayın.
Finansal düzeltme ve erişim engelleme kararları için denetim izi tutun.
Eski olaylar, bekleyen para çekimleri ve geçmiş veri erişimi için örtüşme döneminde sorumlular belirleyin. Önceki platform ancak bu görevler yeni çalışma düzeninde güvence altına alındığında kapatılmalıdır. [3]
Son platform değişiminden önce ne onaylanmalı?
Hazır migrasyon; kabul edilmiş veri haritası, imzalı finansal karşılaştırma, başarılı oyun ve ödeme testleri, güvenli giriş ve prova edilmiş olay planıyla ölçülür. En önemli kontroller eski test verisiyle değil, son üretim kopyasıyla tekrar yürütülmelidir.
Kaynak-hedef eşlemesini, istisnaları, sahipleri ve kurtarma noktalarını onaylayın.
Bakiyeleri, hesap limitlerini, açık turları, PSP durumlarını ve bonus borçlarını doğrulayın.
Giriş, yatırma, bahis, kazanç, iptal, çekim ve geç callback akışlarını test edin.
Go/no-go yetkilisini, geri dönüş sınırını, alarmları ve destek devrini kaydedin.
Ancak kalan hatalar açıklanabiliyor, oyuncular destekleniyor, para hareketleri mutabık ve eski bağımlılıklar güvenle kapatılabiliyorsa migrasyon bitmiş sayılır. Genel rehberler yöntem sağlar; gerçek kabulü uygulamanın kendi testleri belirler. [1] [3] [4]