iGaming yazılım sağlayıcısı seçimi, çevrim içi casinonun yıllar boyunca taşıyacağı teknik, operasyonel ve düzenleyici riskleri belirler. Etkileyici bir ürün demosu, oyuncu bakiyelerinin doğru mutabakatlandığını, olaylara hızlı müdahale edildiğini veya tedarikçi değiştirildiğinde verilerin eksiksiz dışa aktarılabildiğini göstermez. Sağlıklı değerlendirme, tüm adaylar için ortak gereksinim listesiyle başlar; denetlenebilir belgeler, gerçek entegrasyon denemeleri ve sorumlulukları net sözleşmelerle devam eder. Bu rehber, casino platformlarını, oyun toplayıcılarını, yönetilen hizmetleri ve entegrasyon ortaklarını karşılaştırmak için kullanılabilecek bir çerçeve sunar. Belirli bir firmayı onaylamaz ve tek bir ülkenin lisans şartlarını evrensel kabul etmez.
Yayın tarihi
Tedarikçi kararı, satış iddiaları yerine teknik kanıt, pilot çalışma ve sözleşmeye dayanmalıdır.
İçindekiler
iGaming yazılım sağlayıcısından tam olarak ne alıyorsunuz?
Önce satın alınan hizmeti tanımlayın: tam casino platformu, yönetilen white-label, oyun agregasyonu, belirli API'ler veya entegrasyon hizmeti. Her modelde oyuncu hesabı, cüzdan, barındırma, içerik lisansları ve destek farklı taraflarda olabilir. 'Anahtar teslim' ifadesi bu görev dağılımını tek başına açıklamaz.
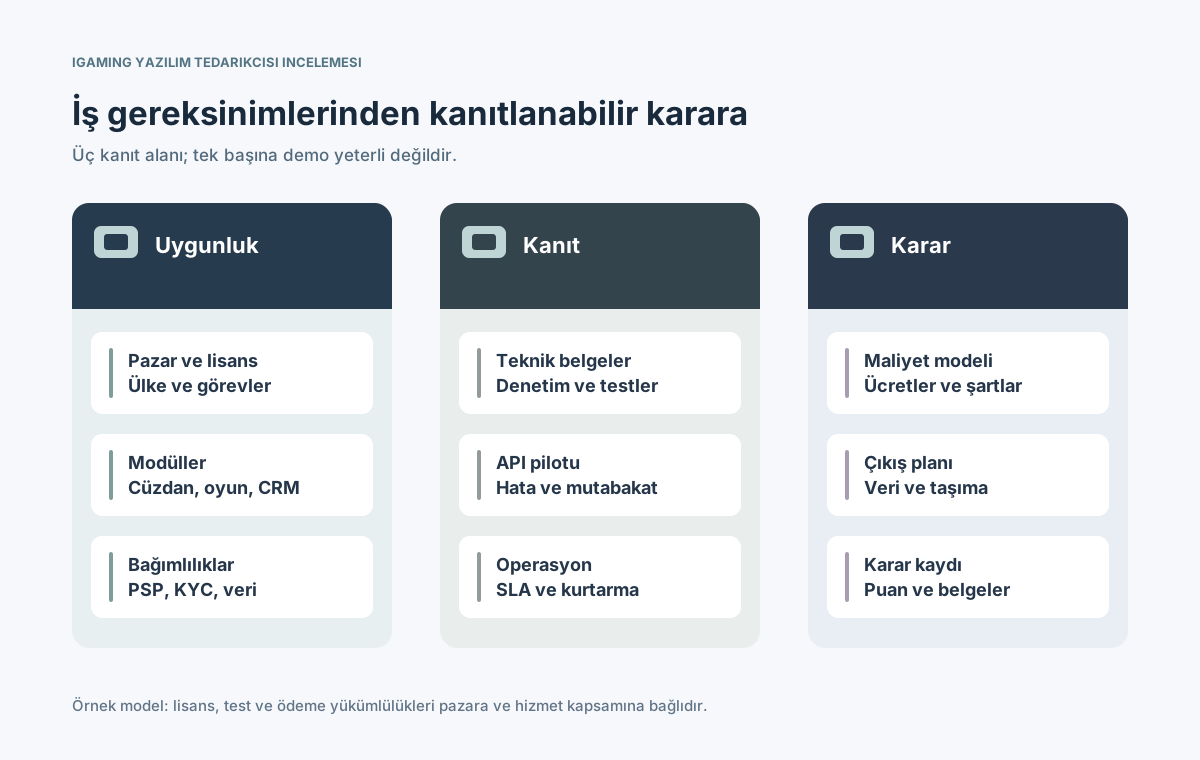
Hedef ülkeler, ürünler, markalar, takvim, beklenen trafik, mevcut entegrasyonlar ve kurum içi yetenekler için ortak bir şartname hazırlayın. Her bileşenin sahibi, varsa alt yüklenicisi, lisansı ve bakım sorumlusu açıkça yazılmalıdır. Böylece zorunlu işleri kapsam dışı bırakan teklifin yapay biçimde ucuz görünmesi engellenir.
Hangi lisans ve bağımsız test kanıtları kontrol edilmeli?
Hukuki uygunluk ülkeye, faaliyet türüne ve tedarik zincirine bağlıdır. Örneğin Büyük Britanya Gambling Commission rehberi, kumar yazılımının üretilmesi, sağlanması, kurulması ve değiştirilmesi durumlarında gereken lisansları açıklar. Bir şirketin Britanya lisansı, diğer ülkelerde veya aynı grubun bütün şirketlerinde otomatik geçerlilik anlamına gelmez. [1]
Kontrol
İstenecek kanıt
Amaç
Hedef pazar
Ülkeler, tüzel kişi ve kapsam
Yanlış kapsama güvenmemek
Yazılım lisansı
Sahip, numara ve yetkiler
Tedarik hakkını doğrulamak
Oyun ve RNG
Rapor, sürüm ve laboratuvar
Test edilen ürünü belirlemek
Teknik standart
Geçerli şartlar ve boşluklar
Standardı izinle karıştırmamak
Güncellemeler
Değişiklik ve yeniden test kuralı
Sürüm riskini yönetmek
Alt yüklenici
Kritik tedarikçi listesi
Görev zincirini görmek
Test belgesinin gerçekten önerilen sürümü ve kapsamı göstermesi gerekir; ünlü bir laboratuvar logosu yeterli değildir. Britanya test stratejisi bağımsız doğrulama gereken durumları belirtir. GLI, GLI-19 dahil teknik standartlar yayımlar; bir standarda uyum, her pazarda işletme izni değildir. [2] [3]
Platformun hangi modülleri ve mimari sınırları önemlidir?
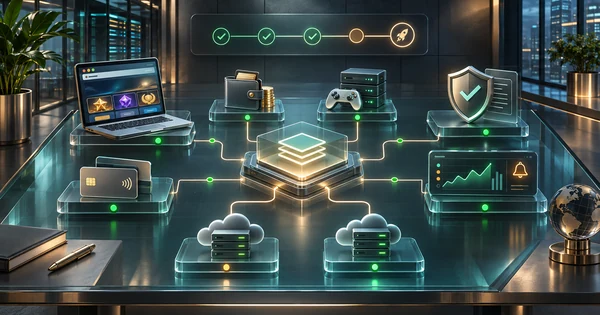
Oyuncu yönetimi, oyun kataloğu, agregasyon, cüzdan kayıtları, ödemeler, bonuslar, CRM, sorumlu oyun araçları, raporlama ve yönetici yetkileri arasındaki ilişkileri inceleyin. Bakiyelerin ve işlem durumlarının hangi sistemde kesinleştiğini, dış bir hizmet kesilirse ne olacağını öğrenin.
Barındırılan, lisanslanan, özel geliştirilen ve alt yükleniciye ait modülleri gösteren bir harita isteyin.
Çoklu marka, para birimi ve ülke kısıtlarını hedef senaryolarda deneyin.
Oyun açılışından cüzdan düşümüne, sonuca, iptale ve mutabakata kadar süreci izleyin.
Üretim konfigürasyonlarını ve yazılım sürümlerini kimin onayladığını belirleyin.
Yönetilen platform kurum içi iş yükünü azaltabilir, ancak tedarikçiye ve veri ihracına bağımlılığı artırır. Modüler mimari esneklik sağlar; sözleşme, olay akışı ve olay müdahalesi için daha fazla koordinasyon gerektirir. Farkı gerçek işletim görevleri üzerinden değerlendirin.
Sözleşmeden önce entegrasyon pilotu nasıl yapılmalı?
İzole bir test ortamında, test hesaplarıyla, belgeli API sözleşmeleri ve yazılı kabul ölçütleriyle sınırlı bir pilot düzenleyin. Örnek oyun akışı, cüzdan işlemleri ve rapor dışa aktarımını bağlayın. Kimlik doğrulama, sürümleme, hata biçimi, istek limitleri ve PSP ile KYC ortaklarının rolü de kapsamda olmalıdır.
API ve callback belgelerinden örnek yükler ve işlem kimlikleri oluşturun.
Yinelenen, sırası değişen veya geç gelen olayları ve timeout durumlarını deneyin.
Cüzdan, oyun ve tedarikçi raporundaki toplamları karşılaştırın.
Servis kesintisinde destek, yeniden işleme ve kurtarma sürecini izleyin.
⊕Diyagramı büyütPilot test, vaat edilen özellikleri gerçek cüzdan işlemleri ve sorumluluk sınırlarıyla eşleştirir.
Bir oyunun yalnızca bir kez başarıyla açılması, finansal doğruluk kanıtı değildir. Normal ve arızalı durumlar için beklenen sonuçları, bulunan hataları ve sorumlu ekipleri tarihli kaydedin. Bu çıktıların sözleşme kabul ölçütlerine dönüştürülmesi gerekir.
Güvenlik ve üçüncü taraf riski nasıl doğrulanır?
Güvenli yazılım geliştirme, yetki ayrımı, ayrıcalıklı erişim, güvenlik açıklarının giderilmesi, kayıtlar, yedekleme ve alt yüklenici denetimi için somut belgeler isteyin. NIST SSDF, tedarikçi geliştirme uygulamalarını görüşmeye; OWASP ASVS ise web ve API güvenliğini test koşullarına çevirmeye yardımcı olur. Bu çerçevelerden söz etmek tek başına sertifika değildir. [4] [5]
Alan
Sağlayıcı kanıtı
Alıcı kontrolü
Erişim
Rol matrisi, MFA, yönetici logları
Yetkileri deneyin
Geliştirme
Kod inceleme ve düzeltme izleri
Sürüm geçmişini görün
Veri
Şifreleme ve saklama politikası
Veri akışını çıkarın
Olay müdahalesi
Ekip ve prosedür
Eskalasyon testi yapın
Kart ödemeleri
PCI kapsamı ve görev matrisi
TPSP rolünü belirleyin
Hizmet kart verilerini işliyorsa veya güvenliğini etkiliyorsa ilgili PCI DSS görev dağılımı incelenmelidir. PCI SSC'nin üçüncü taraf hizmet sağlayıcısı rehberi, sözleşme, ön değerlendirme ve düzenli takip konularını açıklar. Kart verilerinden tamamen ayrılmış her platforma aynı PCI kapsamını yüklemek doğru değildir. [7]
Hangi SLA ve kurtarma kanıtlarına güvenilebilir?
'7/24 erişilebilirlik' sözü, ölçüm kapsamı olmadan teknik taahhüt sayılmaz. Hizmetlerin hangi bölümünün ölçüldüğünü, planlı bakım istisnalarını, metrik kaynağını, olay seviyelerini, yanıt ve kurtarma hedeflerini, yedekleri, eskalasyonu ve yaptırımları tanımlayın. Önceki ciddi olaylara ve kurtarma tatbikatlarına ilişkin kayıtlar isteyin.
SLA'nın kapsadığı oyuncu işlemlerini ve API uçlarını kesin olarak yazın.
İlk yanıtı, geçici önlemi, hizmet kurtarmayı ve hesap mutabakatını ayırın.
RTO ve RPO hedeflerini gerçek test sonuçlarıyla doğrulayın.
Oyun, KYC ve ödeme ortaklarındaki kesintiler için eskalasyon zinciri oluşturun.
AWS Well-Architected, erişilebilirlik hedefleriyle mimarinin, operasyonların ve runbook'ların eşleştirilmesini önerir. Bu yararlı bir değerlendirme yöntemidir, belirli tedarikçinin performans kanıtı değildir. Gerçek sözleşme için ölçülebilir metrik ve istisnalar gerekir. [6]
Toplam maliyet ve ticari koşullar nasıl karşılaştırılır?
Yalnızca kurulum ücretini değil sözleşme boyunca toplam maliyeti hesaplayın: lisans, gelir payı, asgari taahhüt, oyun içeriği, ödeme servisleri, barındırma, izleme, destek, uyumluluk, değişiklik talepleri ve çıkış hizmetleri. Yeni pazar, marka veya ürün eklemenin fiyatı nasıl değiştirdiğini sorun.
Birim fiyatları ve örnek aylık faturayı kalem kalem isteyin.
Yansıtılan masrafları, asgari tutarları, yenilemeleri, dövizi ve vergileri listeleyin.
Kod, yapılandırma, entegrasyon ve üçüncü taraf içerik haklarını açıklığa kavuşturun.
Kabul aşamalarını, hizmet kredilerini, feshi ve geçiş desteğini yazın.
Düşük başlangıç maliyeti, yüksek geçiş masrafı doğurabilir; pahalı teklifse rakibin ayrıca ücretlendirdiği altyapıyı içerebilir. Aynı işlem hacmi ve destek varsayımlarıyla ortak senaryolar oluşturun. Her pazar için geçerli tek bir oyuncu başına maliyet olduğunu varsaymayın.
Verilerinizi alıp platform değiştirebilir misiniz?
Çıkış planını anlaşmadan önce tanımlayın. Veri sahipliği, işleme hakkı, biçimler, sıklık, kimlik eşlemesi, geçmiş, güvenli aktarım ve silme kanıtı yazılı olmalıdır. Açık bahisler, cüzdan bakiyesi ve bonus durumlarının tedarikçinin özel aracına mecbur kalmadan yeniden kurulabilmesi gerekir.
Konu
Teslimat
Kabul testi
Oyuncu kimliği
Hesap ID'leri ve geçmiş
Eşlemeleri kontrol edin
Cüzdan
Bakiyeler ve işlem defteri
Kapanış tutarını eşleyin
Oyunlar
Sözleşmeler ve oturum bağları
Sürekliliği deneyin
CRM ve teklifler
İzinler ve kampanya durumları
Geçerliliği doğrulayın
Denetim
Loglar, kurallar ve ayarlar
İzlenebilirliği sınayın
Tedarikçiyi seçmeden örnek veri ihracı yaptırın ve geçiş desteğini takvime bağlayın. Bazı lisansların veya verilerin aktarımı ek izne bağlı olabilir; bu kısıtları ve yasal alternatifleri açıkça yazın. 'Veri müşterinindir' ifadesi kullanılabilir dışa aktarım dosyası olmadan yeterli değildir.
Satış sunumundan bağımsız adil puanlama nasıl yapılır?
Ağırlıklı bir puan kartı ve kesin eleme koşulları oluşturun. Zorunlu lisans eksikliği, ciddi güvenlik açığı veya tutarsız cüzdan kayıtları yüksek toplam puanla telafi edilemez. Diğer konularda puan ancak belge, pilot sonucu veya sözleşme şartıyla desteklendiğinde verilmeli.
Teklifler gelmeden zorunlu koşulları ve ek avantajları ayrı yazın.
Bütün adaylara aynı testleri ve kanıt formatını uygulayın.
Açık soruları, istisnaları, süreleri ve sahiplerini tek kayıt altında toplayın.
Seçim nedenini ve kalan risklerin nasıl yönetileceğini belgeleyin.
Tam yönetilen hizmetle kendi barındırdığınız platformu, işletim sorumlulukları çok farklıysa ayrı tablolarda değerlendirin. Sonra operatöre kalan iş yükü, maliyet ve risk temelinde kıyaslayın.
Sağlayıcı seçimi öncesi son onay listesinde neler var?
Karar dosyası gereksinimleri, hukuk görüşünü, mimari haritayı, olumlu ve olumsuz pilot sonuçlarını, SLA tanımlarını, toplam maliyet modelini, görev dağılımını ve denenmiş çıkış planını birleştirmelidir. Teknik, finans, hukuk, operasyon ve sorumlu oyun ekiplerinin kalan riskleri kimin üstlendiği açık olmalıdır.
Hedef ülke ve tedarik zinciri lisans matrisini yazılı onaylayın.
Cüzdan, mutabakat, güvenlik ve kurtarma testlerini sonuçlarıyla kabul edin.
Ticari ve teknik yükümlülükleri sözleşme eklerine aktarın.
Karar kaydını saklayın, canlıya çıkmadan tekrar kabul testi planlayın.
Sağlayıcı seçimi, vaatler ölçülebilir kabul testlerine ve uygulanabilir yükümlülüklere dönüştüğünde tamamlanır. Bu aşama, kurulum testlerinin veya ilgili pazardaki yasal izinlerin yerine geçmez.