Migración de Plataformas de Casino: Planificación y Riesgos Técnicos
Cambiar la plataforma de un casino en línea puede afectar al mismo tiempo a los usuarios, las transacciones financieras y las integraciones externas. Que el nuevo sitio cargue correctamente no demuestra que se conservaron los saldos, retiros pendientes, restricciones, compromisos de bonos y rondas sin liquidar. Antes del cambio, el operador necesita definir la fuente autorizada de cada dato, las transformaciones, el tiempo máximo de interrupción, los límites de la reversión y los responsables. Esta guía explica controles técnicos al cambiar de proveedor, arquitectura o alojamiento. Las referencias de migración en la nube son patrones de ingeniería y no garantizan las capacidades de un proveedor de casino ni permisos regulatorios automáticos.
Publicado
Cada conjunto de datos debe aprobar sus controles antes de mover el tráfico real.
Contenido
¿Qué implica realmente migrar una plataforma de casino?
Una migración reemplaza, traslada o reorganiza componentes de operación mientras busca conservar registros y obligaciones acordadas con los jugadores. Puede involucrar cambio de proveedor turnkey, alojamiento o separación de la billetera. Mover infraestructura sin modificarla es distinto de sustituir toda la plataforma de gestión de usuarios. [1]
Primero establezca propósito, alcance y tiempo de interrupción permitido. Precise qué saldos, restricciones, apuestas abiertas, pagos en revisión y reportes se trasladarán, archivarán o quedarán en el sistema anterior. Una promesa comercial de soporte para migración no sustituye los criterios de aceptación por campo.
¿Qué sistemas y dependencias deben inventariarse?
Trace las conexiones del frontend, autenticación, administración de jugadores, billetera, bonos, proveedores de juegos, apuestas deportivas, procesadores de pago, CRM y reportes. Documente dueño de datos, versión de API, derechos de exportación, precisión monetaria, IDs externos, límites contractuales y recuperación. [1] [3]
Dominio
Datos por revisar
Riesgo de migración
Identidad
Cuenta, KYC y restricciones
Duplicados o bloqueos perdidos
Billetera
Efectivo, bonos y reservas
Obligaciones omitidas o duplicadas
Juegos
Rondas, sesiones y callbacks
Apuestas sin liquidar
Pagos
Depósitos, retiros, estados PSP
Cobro repetido u operación huérfana
Promociones
Elegibilidad, avance, vencimiento
Bonos concedidos incorrectamente
Operación
Reportes, CRM, registros de auditoría
Conciliación incompleta
También incluya certificados, secretos, DNS, listas de IP permitidas, URL de callbacks y conservación de históricos. Cada integración debe tener un responsable y una prueba de aceptación, aunque continúe temporalmente en el sistema viejo.
¿Cómo elegir la estrategia de migración?
Defina una estrategia por componente. Rehost conserva casi toda la aplicación; replatform cambia su entorno técnico; repurchase sustituye un producto y refactor rediseña la arquitectura. AWS distingue estas opciones y sus diferentes requisitos de pruebas y reversión. [1]
Separar lo que permanece, lo que se reemplaza y lo que convivirá por un periodo.
Verificar el derecho contractual a exportar datos, esquemas y bitácoras.
Asignar responsables del origen, destino y prueba de cada integración.
Posponer mejoras no esenciales hasta después de estabilizar la nueva plataforma.
Cambiar simultáneamente plataforma, procesador de pagos y reglas de bonos dificulta saber qué provocó una diferencia financiera. Divida los cambios en etapas rastreables cuando sea posible.
¿Cuáles son las etapas prácticas de una migración?
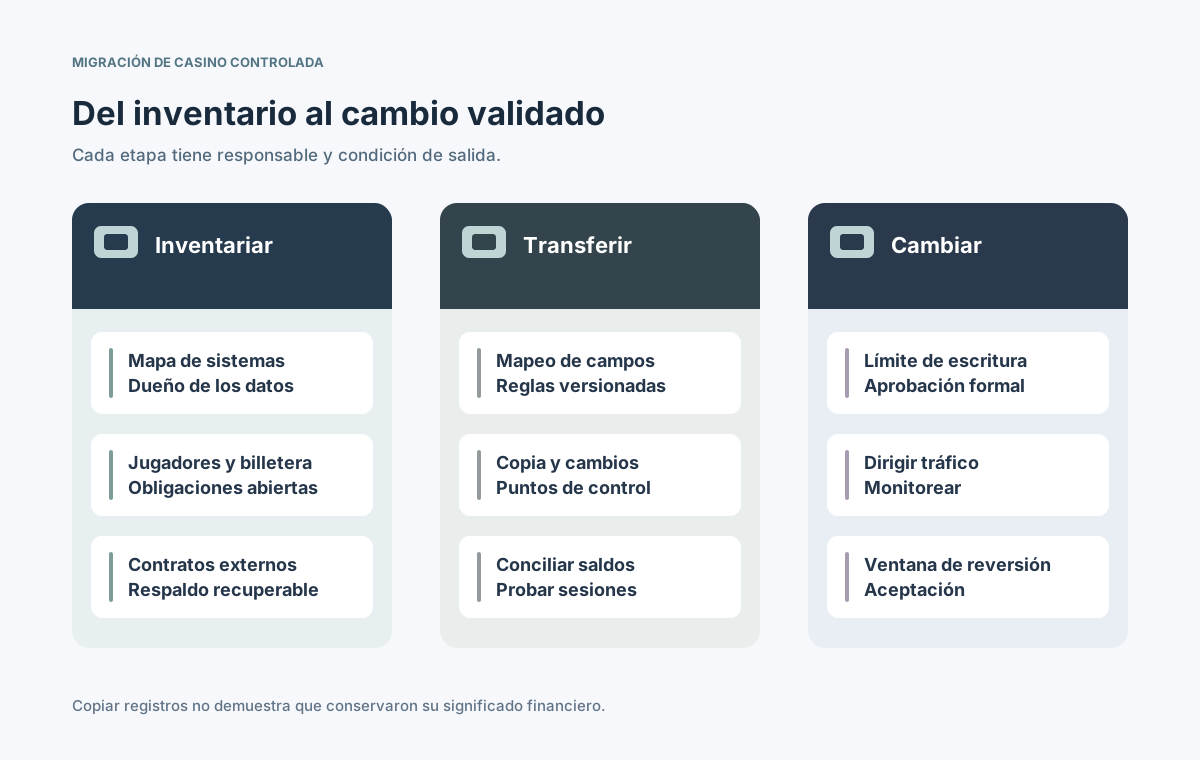
El descubrimiento y el modelo destino preceden varias importaciones de prueba; después se define el límite autorizado de escritura en producción. Copiar tablas es sólo una parte. Cada paso requiere entradas, evidencia, responsable y criterio de detención. Google Cloud propone probar fallas y planes de reversión por etapa. [3]
Congelar las reglas de mapeo y obtener un respaldo fechado que pueda restaurarse.
Cargar una muestra y luego todo el historial en un destino aislado.
Comparar identidades, saldos y recorridos reales de juego y pago.
Traer cambios finales, detener escrituras en conflicto y aprobar el cambio de tráfico.
⊕Ampliar diagramaInventariar, validar y activar producción exige aprobaciones distintas.
Las rondas largas, notificaciones del PSP y solicitudes de soporte no terminan exactamente al desplegar. Defina si concluyen en el origen, se transfieren con estado explícito o se suspenden temporalmente.
¿Cómo validar cuentas, saldos y transacciones migradas?
Documente mapeos versionados de IDs, monedas, importes, fechas, estados, restricciones y relaciones históricas. Trate nulos, códigos antiguos y cambios de esquema. Compare el significado de cada operación y no sólo el número de filas. Herramientas de validación de bases ayudan con la copia, pero las reglas del casino deben probarse aparte. [2]
Conjunto
Control necesario
Evidencia
Jugadores
Identidad única y restricciones
Correspondencia de IDs
Billeteras
Inicio + movimientos = cierre
Conciliación por asiento
Rondas abiertas
Un único responsable del cierre
ID de ronda y proveedor
Bonos
Derechos y avance conservados
Versión de reglas y pruebas
Pagos
Pendiente distinto de liquidado
IDs PSP y comparación de estado
Guarde exportaciones originales, versión de transformaciones, rechazos y resultados de comparaciones. Dos totales iguales pueden ocultar un retiro perdido o un premio duplicado. Las excepciones requieren revisión financiera antes de permitir dinero real.
¿Cómo proteger billeteras y sesiones durante el cambio?
No permita que dos plataformas independientes debiten sin coordinación la misma billetera. Establezca quién puede registrar efectos financieros y dónde llegan los callbacks tardíos. Escribir en base de datos y enviar eventos por separado puede generar inconsistencias; el patrón transactional outbox ayuda en arquitecturas compatibles. [6]
Definir cuándo pausar o redirigir depósitos, apuestas, retiros y bonos.
Conciliar fondos reservados y rondas abiertas antes de la transferencia de autoridad.
Elegir entre nuevo inicio de sesión y continuidad técnicamente segura.
Probar callbacks repetidos, respuestas tardías y ajustes del operador.
Un token de sesión es una credencial, no una columna ordinaria para copiar. Reutilizarlo en una nueva frontera de confianza puede ser inseguro. La reautenticación y rotación de sesiones debe seguir las prácticas recomendadas de seguridad. [5]
¿Cómo controlar el corte y el tráfico en vivo?
El cutover cambia quién tiene autoridad en producción. Prepare un go/no-go, máximo retraso de datos, tiempo de reversión y paneles en vivo. Un canary puede probar recorridos sin efectos financieros, pero no es seguro dividir escrituras monetarias entre billeteras independientes. [4]
Etapa
Tráfico y estado
Criterio para continuar
Ensayo
Actividad sintética
Mapeo y recorridos aprobados
Lectura espejo
Destino consulta sin movimientos
Conciliación dentro de umbrales
Límite de escritura
Una billetera autorizada
Aprobación financiera y seguridad
Inicio controlado
Canales o grupos definidos
Sin diferencias críticas
Estabilización
Monitoreo y atención
Métricas y entrega aceptadas
Marque cuándo revertir DNS deja de ser suficiente. Si el destino recibió apuestas o retiros reales, la fuente vieja no los conoce. Revertir sin registrar esos movimientos puede causar pérdida o duplicación. [3]
¿Qué debe incluir un plan de reversión comprobable?
El plan explica qué datos pueden restaurarse, qué eventos nuevos habrá que reproducir y quién autoriza decisiones delicadas. Pruebe restauración, conexiones con proveedores anteriores, rutas de tráfico y conciliación de saldos. Un respaldo existente no demuestra que la recuperación cumpla el tiempo permitido. [3] [7]
Documentar el último punto seguro de retorno y lo que cambia después.
Conservar respaldos probados, archivos originales y hashes de transformación.
Simular importación fallida, callbacks tardíos, corrupción y fallas de inicio de sesión.
Asignar responsables de comunicaciones, fondos retenidos e incidentes.
Cuando el entorno nuevo ya procesó dinero, una copia antigua está incompleta. Puede ser necesario reproducir eventos o corregir hacia adelante, en vez de restaurar toda la billetera. El cero tiempo fuera de servicio requiere pruebas específicas.
¿Qué riesgos legales, de seguridad y proveedores permanecen?
Revise derechos de exportación, responsabilidades de tratamiento de datos, cifrado, bitácoras de acceso, rotación de secretos, fin de contratos y soporte de incidentes. Deben seguir disponibles reportes locales, límites de juego responsable, verificación de identidad y registros de auditoría. Una importación exitosa no otorga autorización legal automática.
Evitar datos personales y de pago reales en entornos de prueba sin protección.
Revocar o cambiar llaves y acceso a callbacks cuando cambie el proveedor.
Confirmar contratos, IP permitidas, certificados y contactos de emergencia.
Conservar evidencia de ajustes de dinero y bloqueos de acceso.
Durante la transición asigne dueños para retiros sin resolver, incidentes históricos y acceso a archivos. Desactive la plataforma anterior sólo cuando esas obligaciones estén cubiertas en el nuevo modelo. [3]
¿Qué validar antes del cambio definitivo?
Una migración lista tiene mapeos aceptados, conciliación financiera firmada, pruebas exitosas de pagos y rondas, acceso seguro y respuesta a incidentes ensayada. Los controles esenciales deben repetirse sobre el último conjunto de producción y no sólo con datos antiguos de pruebas.
Aprobar los mapeos, excepciones, responsables y puntos de recuperación.
Verificar saldos, límites, rondas, estados PSP y obligaciones de bonos.
Probar acceso, depósito, apuesta, premio, cancelación, retiro y callback tardío.
Registrar autoridad go/no-go, límites de reversión, alertas y equipo de apoyo.
La migración termina cuando cada diferencia puede explicarse, el usuario recibe soporte, el dinero queda conciliado y las dependencias antiguas pueden retirarse con seguridad. Las guías son un marco; la aceptación se demuestra con el sistema y los contratos reales. [1] [3] [4]