Migração de Plataforma de Cassino: Planejamento e Riscos Técnicos
Trocar a plataforma de um cassino online pode alterar o acesso dos jogadores, o processamento financeiro e várias integrações ao mesmo tempo. Uma interface nova funcionando não comprova que saldos, saques pendentes, restrições de conta, obrigações de bônus e rodadas não liquidadas foram preservados. Antes de migrar, defina qual sistema é a fonte confiável de cada registro, como os campos serão transformados, qual interrupção é aceitável, onde o rollback deixa de ser simples e quem aprova cada decisão. Este artigo apresenta controles técnicos para mudanças de fornecedor, arquitetura ou hospedagem. Referências de migração em nuvem servem como padrões de engenharia, não como garantia de recursos de um fornecedor de iGaming ou aprovação regulatória automática.
Publicado em
Cada conjunto de registros precisa ser validado antes da transferência do tráfego real.
Neste artigo
O que envolve a migração de uma plataforma de cassino?
Migrar significa substituir, deslocar ou reorganizar componentes operacionais mantendo os dados e compromissos acordados com os jogadores. O projeto pode trocar o fornecedor turnkey, mudar a hospedagem ou separar a carteira de um sistema monolítico. Rehospedar a aplicação é diferente de substituir todo o gerenciamento de jogadores. [1]
Comece definindo objetivo, escopo e interrupção máxima. É preciso dizer quais saldos, limites, apostas abertas, exceções de pagamentos e relatórios serão transferidos, arquivados ou mantidos no sistema antigo. A promessa de que um fornecedor suporta migração não substitui critérios de aceite por campo.
Quais sistemas e dependências devem entrar no inventário?
Desenhe as relações entre frontend, autenticação, gestão de jogadores, carteira, bônus, provedores de jogos, apostas esportivas, PSP, CRM e relatórios. Registre dono do dado, versão da API, direito de exportação, precisão monetária, IDs externos, obrigações contratuais e responsável pela recuperação. [1] [3]
Domínio
Dados a conferir
Falha possível
Contas
Perfil, KYC, limites de acesso
Duplicidade ou perda de restrições
Carteira
Saldo, bônus, reservas
Obrigação faltante ou duplicada
Jogos
Rodadas, sessões, callbacks
Aposta em aberto ou falha de jogo
Pagamentos
Depósitos, saques, status PSP
Evento repetido ou pagamento órfão
Promoções
Elegibilidade, progresso, validade
Benefício indevido
Operações
Relatórios, CRM, auditoria
Conciliação interrompida
Inclua segredos, certificados, DNS, IPs permitidos, destinos de callback e retenção de dados. Mesmo interfaces que continuarem no ambiente anterior precisam ter um dono e um teste de aceite.
Como escolher a estratégia de migração?
Escolha a estratégia por componente. Rehost mantém o funcionamento com pouca mudança; replatform troca a base operacional; repurchase substitui o produto; refactor modifica a arquitetura. Os modelos descritos pela AWS ajudam a distinguir testes e possibilidades de retorno. [1]
Separe os componentes que serão mantidos, substituídos ou integrados temporariamente.
Valide direitos de exportação de dados, esquemas e trilhas de auditoria.
Nomeie responsáveis pela origem, pelo destino e pelos testes de cada API.
Adie melhorias dispensáveis até o sistema estabilizar.
Trocar de plataforma, gateway de pagamento e regras de bônus na mesma janela dificulta investigar qualquer divergência. Faça mudanças em ondas identificáveis sempre que possível.
Quais etapas compõem um plano de migração confiável?
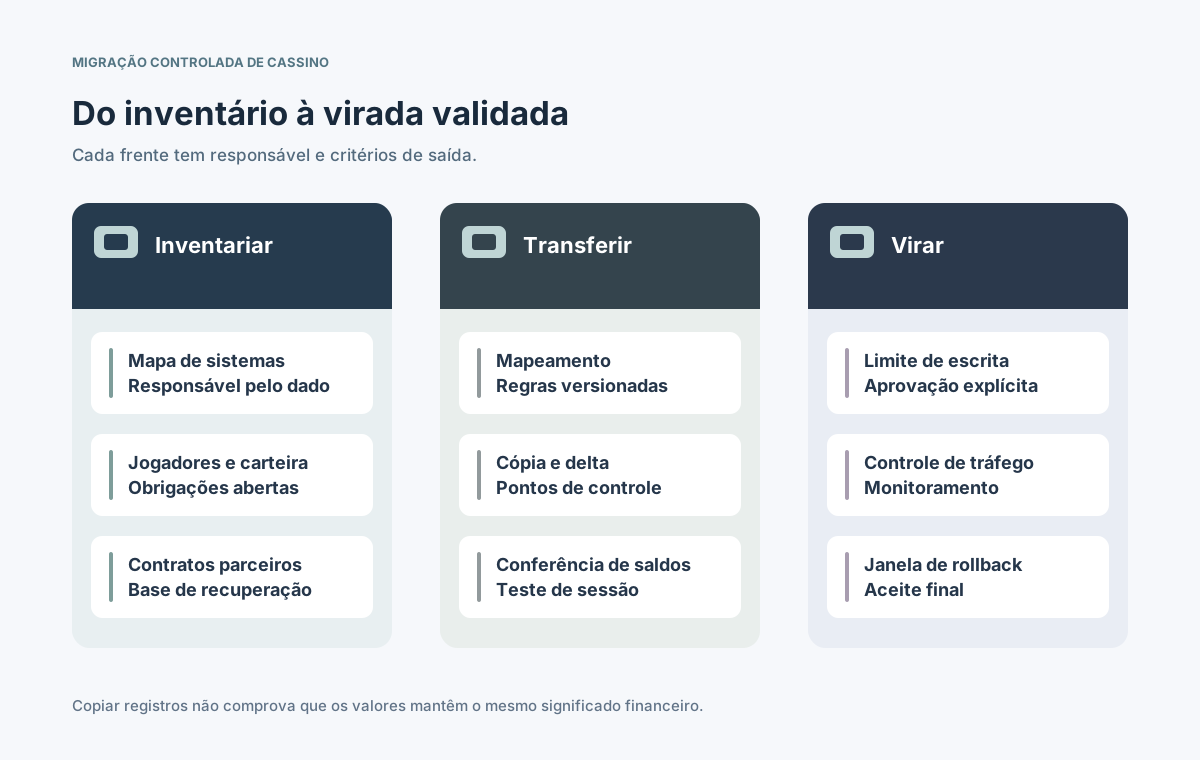
Após descobrir os sistemas e definir o modelo alvo, faça importações de ensaio e só então estabeleça a fronteira de escrita em produção. A cópia histórica é apenas uma etapa. Todas precisam ter entradas, responsáveis, evidências e condições de parada. A orientação do Google Cloud destaca testes de falha e estratégias de retorno por fase. [3]
Congele as regras de transformação e guarde um snapshot de origem restaurável.
Carregue uma amostra e depois o histórico completo no destino isolado.
Compare identificadores, saldos e jornadas reais de jogo e pagamento.
Aplique mudanças finais, elimine gravações conflitantes e autorize a virada.
⊕Ampliar diagramaInventário, validação e ativação exigem aprovações independentes.
Rodadas demoradas, webhooks de PSP e chamados de suporte não param exatamente na hora do deploy. Determine se terminam na origem, mudam com estado explícito ou ficam suspensos durante a janela.
Como validar contas, carteiras e transações migradas?
Crie mapeamentos versionados de IDs, moedas, valores, datas, estados, restrições e relações históricas. Trate campos nulos, códigos antigos e diferenças de esquema. Compare o significado da operação, não apenas a contagem de linhas. Ferramentas de validação de banco ajudam a conferir cópias, mas testes de negócio continuam necessários. [2]
Registros
Controle
Evidência
Jogadores
Identidade única e restrições
Mapa de IDs e exceções
Carteiras
Inicial + movimentos = final
Conciliação por lançamento
Rodadas abertas
Um único responsável pela liquidação
IDs de rodada e provedor
Bônus
Direitos e progresso preservados
Versão da regra e testes
Pagamentos
Pendente distinto de liquidado
IDs PSP e comparação de status
Mantenha extratos brutos, versões de transformação, motivos de rejeição e relatórios de comparação. Saldo agregado igual pode esconder um saque perdido ou prêmio duplicado. Divergências financeiras precisam de aceite antes de liberar dinheiro real.
Como proteger carteiras e sessões durante a troca?
Duas plataformas independentes não devem debitar a mesma carteira sem coordenação. Em cada fase, determine qual sistema executa movimentos financeiros e recebe callbacks atrasados. Gravar dados e enviar eventos como operações separadas cria risco de inconsistência; o padrão transactional outbox pode ajudar quando a arquitetura permitir. [6]
Defina quando depósitos, apostas, saques e bônus serão pausados ou redirecionados.
Concilie reservas e rodadas pendentes antes de mudar a autoridade de escrita.
Escolha entre novo login obrigatório e continuidade de sessão comprovadamente segura.
Teste callback duplicado, timeout e ajustes manuais com entrega tardia.
Tokens de sessão são credenciais de acesso, não simples registros para importar. Reutilizá-los em outro domínio de segurança pode ser inseguro. Planeje nova autenticação e rotação conforme práticas de gerenciamento de sessões. [5]
Como realizar a virada e controlar o tráfego?
A virada define quando a produção passa a obedecer ao novo sistema. Estabeleça decisão go/no-go, limite de atraso dos dados, tempo disponível para rollback e métricas em tempo real. Um canary é útil em percursos isolados sem impacto financeiro; dividir a escrita monetária entre carteiras concorrentes não é um teste seguro. [4]
Etapa
Tráfego ou estado
Critério de saída
Ensaio
Usuários e eventos de teste
Mapeamento e jornadas aprovados
Leitura sombra
Destino lê, não movimenta fundos
Conciliação dentro dos limites
Limite de escrita
Uma carteira com autoridade
Aceite de finanças e segurança
Início controlado
Canais ou grupos definidos
Sem divergência crítica
Estabilização
Observação e atendimento
Indicadores e passagem aprovados
Marque o ponto após o qual voltar o DNS não basta. Se a plataforma nova processou saques ou apostas, a base anterior não os conhece. O rollback exige levar em conta cada movimento criado depois do corte. [3]
O que torna o rollback e a recuperação reais?
O plano de retorno deve especificar quais dados podem ser restaurados, quais eventos novos terão de ser reproduzidos e quem aprova ações arriscadas. Teste restauração, conexão com parceiros antigos, roteamento de volta e conciliação da carteira. Ter backup não comprova que a recuperação caberá na janela permitida. [3] [7]
Documente o último ponto seguro de retorno e os efeitos depois dele.
Guarde backups testados, exportações originais e hashes de conversão.
Simule importação falha, callback atrasado, corrupção e dificuldade de login.
Defina responsáveis pela comunicação, retenção de pagamentos e incidentes.
Se o ambiente novo já executou operações reais, o snapshot antigo é incompleto. Pode ser preciso reproduzir eventos ou corrigir para a frente, e não simplesmente restaurar a carteira anterior. Disponibilidade total precisa ser demonstrada, não presumida.
Quais riscos de segurança, conformidade e fornecedores continuam?
Verifique direitos de exportação, responsabilidades pelo tratamento de dados, criptografia, logs de acesso, troca de segredos, encerramento contratual e suporte a incidentes. Obrigações locais de relatório, jogo responsável, identificação e retenção de auditoria devem continuar atendidas. Uma migração técnica não cria autorização legal automaticamente.
Não copie dados pessoais ou de pagamento reais para ambientes de teste abertos.
Revogue ou troque chaves e acessos de callback ao mudar fornecedores.
Confirme contratos, IPs permitidos, certificados e contatos de escalação.
Preserve evidências de correções financeiras e bloqueios de acesso.
Durante a transição, atribua donos aos saques não resolvidos, incidentes antigos e dados históricos. Desative o sistema anterior somente quando essas responsabilidades estiverem cobertas pela operação nova. [3]
O que aprovar antes de desligar a plataforma antiga?
Uma migração pronta para produção tem mapeamentos aprovados, comparação financeira assinada, testes de pagamentos e rodadas bem-sucedidos, acesso seguro e plano de incidente ensaiado. Repita os controles críticos com a cópia final de produção, não apenas com dados antigos de homologação.
Aprove mapas origem-destino, exclusões, responsáveis e pontos de recuperação.
Confira saldos, limites, rodadas abertas, status PSP e compromissos de bônus.
Teste login, depósito, aposta, ganho, cancelamento, saque e callback atrasado.
Registre autoridade go/no-go, limites de rollback, alertas e equipe de suporte.
A migração termina quando toda divergência remanescente tem explicação, o jogador pode ser atendido, o dinheiro está conciliado e os vínculos com o sistema antigo podem ser encerrados. Padrões gerais orientam o método; a aceitação depende das provas no ambiente real. [1] [3] [4]