Software de Backoffice para Cassino: Módulos e Funcionalidades
O software de backoffice é o ambiente de trabalho das equipes que operam um cassino online. O suporte investiga solicitações dos jogadores, o financeiro concilia pagamentos, a equipe de risco analisa alertas e gestores autorizados administram jogos ou promoções. Essas tarefas dependem de diferentes serviços, mas a interface administrativa não deve permitir alterações livres em saldos nem nas regras de contas. Neste guia, explicamos os módulos centrais, as responsabilidades sobre os dados, os fluxos de atendimento, as permissões, as evidências de auditoria e os testes importantes antes da escolha e do lançamento do backoffice.
Publicado em
O backoffice conecta equipes a operações controladas da plataforma, não à edição irrestrita de dados em produção.
Neste artigo
Qual é a função do backoffice de um cassino online?
O backoffice reúne interfaces restritas e processos para atendimento, análise de contas, investigações de pagamentos, promoções, configuração de jogos, alertas de risco e relatórios financeiros. Ele não é o site ou aplicativo do jogador: telas administrativas expõem informações mais sensíveis e precisam de controles de autorização mais rigorosos.
Também é mais abrangente que o sistema de gestão de jogadores (PMS). O PMS pode manter identidade, status e políticas de conta, enquanto o backoffice reúne operações autorizadas no PMS, na carteira, nos meios de pagamento, na plataforma de jogos e nos relatórios. Um botão na tela não prova que a integração é segura. A norma GLI-19 v4.0 trata de retenção de dados, relatórios e controles de contas no sistema de jogos, com responsabilidades que podem ser distribuídas. [1]
Quais módulos são necessários na operação diária?
Os nomes variam entre fornecedores. Para comparar soluções, o essencial é entender qual decisão cada módulo permite, onde fica o dado original e qual prova resta depois da ação. Um painel bonito pouco ajuda quando há um depósito não creditado, uma rodada contestada ou uma conta que precisa ser restringida.
Módulo
Atividade comum
Fonte ou controle responsável
Jogadores e suporte
Histórico da conta e chamados
PMS, identidade, registros de atendimento
Carteira e pagamentos
Depósitos, saques e divergências
Livro da carteira, gateway, liquidação
Risco e conformidade
Verificações e proteção ao jogador
Políticas, evidências, decisões
Jogos e conteúdo
Catálogo, mercados e manutenção
Agregador, fornecedores, regras locais
Bônus e CRM
Campanhas, segmentos e concessões
Motor de bônus, critérios de elegibilidade
Relatórios e auditoria
Conciliação, exportação e histórico
Base analítica, logs de eventos
Confirme quais recursos são nativos, quais dependem de outro serviço e quais precisam de integração terceirizada. Um item de menu não comprova cobertura dos dados, automação ou autorização regulatória. Documente os limites de leitura e alteração de cada tela.
Como exibir contas de jogadores e movimentações da carteira?
Uma ficha útil reúne identificação, andamento da verificação, restrições, depósitos, saques, atividade de jogo e contatos com o suporte. Em vez de cópias divergentes de bancos diferentes, é preciso uma linha do tempo com referências estáveis. Dados pessoais e financeiros só devem ser acessíveis conforme a função do funcionário e a finalidade do caso.
Exiba a origem e a atualização do saldo; separe operações pendentes de concluídas.
Diferencie dinheiro real, bônus, reservas para saque e ajustes quando a carteira oferecer esses saldos.
Vincule evento de pagamento, lançamento na carteira e rodada por identificadores, sem campo livre de edição de saldo.
Registre consulta, exportação e alteração de dados sensíveis com mascaramento e restrição adequados.
No Reino Unido, o RTS 1 da UKGC estabelece requisitos para acesso dos clientes a saldos e históricos. É um exemplo específico de jurisdição que mostra a importância de registros confiáveis. O backoffice interno não substitui as informações que devem ser apresentadas ao jogador no mercado correspondente. [2]
Como um caso operacional passa por diferentes módulos?
O valor do backoffice aparece quando suporte, financeiro e risco lidam com o mesmo caso sem perder evidências. Se um jogador reclamar de depósito ausente, o atendimento encontra a ordem interna, o financeiro confere a referência do processador e a carteira corrige apenas uma diferença comprovada. O chamado mantém decisões e encaminhamentos, sem substituir o registro financeiro.
Abra um caso com ID fixo, jogador, categoria, prioridade e visibilidade restrita.
Anexe referências de pagamento, carteira, fornecedor e comunicação sem copiar segredos ou documentos integrais nas notas.
Encaminhe tarefas à equipe competente com prazo, nível de aprovação e responsável pela escalada.
Execute ajustes aprovados somente por serviço que valida o estado e cria lançamento separado na carteira.
Encerre com justificativa, revisor, links das provas e conclusão que o suporte possa explicar.
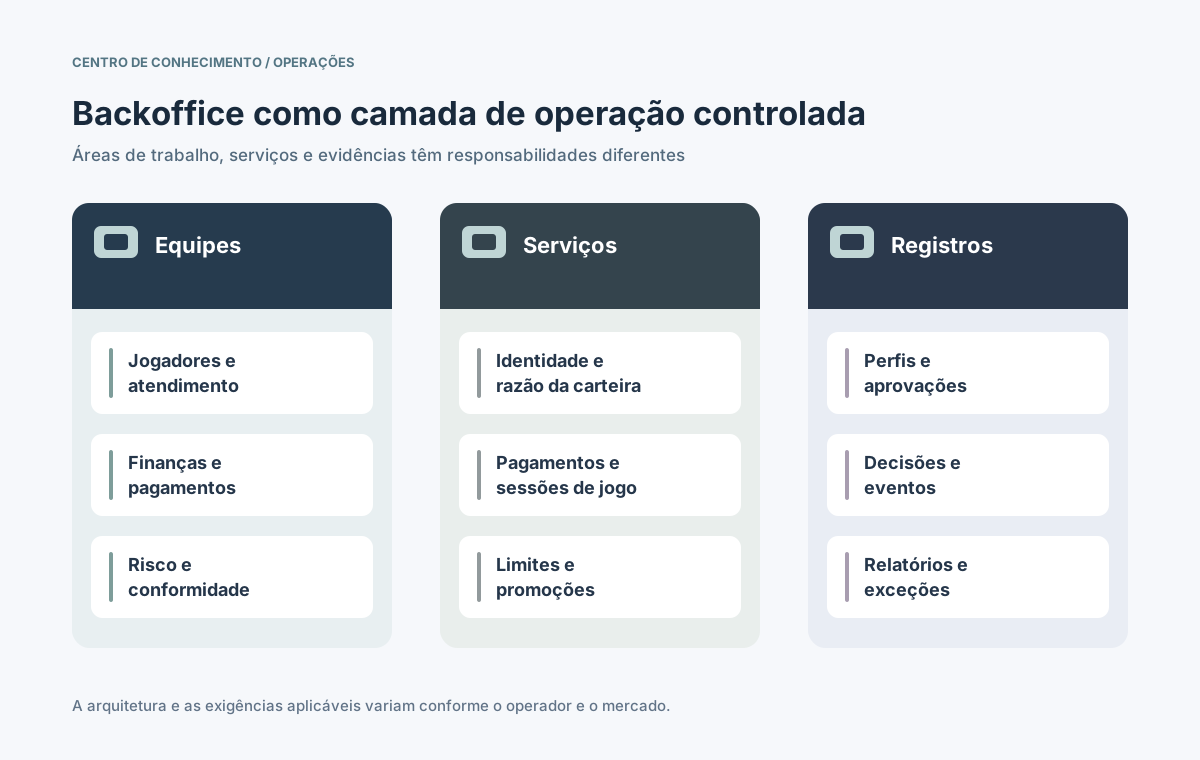
⊕Ampliar diagramaUm chamado pode envolver áreas distintas, mas cada serviço preserva seus registros de referência.
Solicitação, aprovação e resultado são objetos diferentes. Uma operação pode ser negada, sofrer timeout ou terminar mais tarde. O clique do atendente não confirma sucesso: o estado definitivo precisa vir do serviço responsável.
Quais controles financeiros e de saque são importantes?
A área financeira precisa de mais que busca de transações. Os lançamentos da carteira, eventos do gateway, respostas de pagamento de saques e liquidações bancárias são etapas distintas. Um saque pode estar solicitado, reservado, em análise, enviado, aceito, pago ou falhar em momentos diferentes. O backoffice deve expor esses estados sem antecipar a conclusão.
Controle financeiro
Evidências necessárias
Atalho perigoso
Conferência de depósito
Ordem, referência e confirmação externa
Creditar somente pelo retorno do navegador
Aprovação de saque
Elegibilidade, reserva e responsável
Pagamento repetido ou sem registro
Ajuste de saldo
Motivo, aprovação e lançamento próprio
Editar diretamente o saldo armazenado
Conciliação
Carteira, gateway, liquidação e taxas
Tratar aceite da API como valor liquidado
Contestação/reembolso
Operação inicial, chamado e ajuste
Apagar ou substituir o evento original
Um relatório como o Payment Accounting da Adyen pode mostrar fases e tarifas, dependendo do fornecedor. Compare essas informações com o livro da carteira e os dados bancários. O backoffice deve destacar divergências para análise, e não ajustar os números automaticamente para que coincidam. [7]
Como jogos, campanhas de bônus e CRM se conectam?
A disponibilidade de jogos e as campanhas promocionais têm efeitos em vários serviços. Um gestor pode solicitar o bloqueio de um título em determinado mercado; o serviço de configuração confere fornecedor, moeda, idioma e regras locais. O editor cria a oferta, mas o motor de bônus continua responsável pela elegibilidade e pela concessão.
Altere a visibilidade de jogos apenas em marcas e mercados autorizados, com data de vigência e histórico de reversão.
Separe rascunho, aprovação, ativação e encerramento da campanha; pré-visualize os segmentos afetados.
Registre concessões, cancelamentos e exceções manuais como eventos distintos ligados à versão da regra.
Confira se mudanças no catálogo e CRM chegam aos serviços consumidores apesar de cache e atrasos.
A GLI-19 v4.0 trata separadamente registros de jogos, contas e promoções. Isso reforça a necessidade de visões consistentes e mudanças controladas, com evidências mantidas nos serviços responsáveis. Não significa que todo fornecedor inclua todos esses módulos no mesmo produto. [1]
Como organizar KYC, risco e proteção dos jogadores?
Processos de risco e proteção precisam de filas com motivo claro, acesso limitado e decisões registradas. Alertas podem combinar verificação de identidade, comportamento de pagamentos, estado da conta e contatos do cliente. A obrigatoriedade de cada análise, seu método e quem decide dependem da jurisdição e das políticas do operador.
Mostre o gatilho do alerta, a origem da evidência, a restrição vigente e os próximos passos autorizados.
Aplique limites, pausas, autoexclusão e bloqueios pelo serviço de políticas correspondente.
Restrinja documentos de identidade aos revisores autorizados, com retenção e exportação protegidas.
Preserve encaminhamentos, contatos posteriores e histórico das mudanças de decisão.
As orientações da UKGC para operadores remotos enfatizam interações eficazes para reduzir danos relacionados ao jogo; suas regras de segurança RTS tratam de sistemas críticos com dados pessoais e financeiros. São exemplos britânicos, não uma lista universal de obrigações. [3][4]
Quais relatórios e filas de exceções são essenciais?
Painéis são úteis quando deixam claro quais dados entram no cálculo, qual a data de atualização e como conferir as fontes. Indicadores operacionais, relatórios regulatórios e o livro financeiro têm finalidades diferentes. Uma exceção importante precisa de responsável, estado, tempo em aberto e desfecho registrado, não apenas um gráfico em vermelho.
Visão operacional
Fonte e conferência
Exceção para investigar
Obrigações com jogadores
Saldo inicial, movimentos, saldo final
Ajuste não explicado
Depósitos e saques
Carteira e referências externas
Transação pendente ou divergente
Desempenho de jogos
Rodadas, apostas, ganhos, cancelamentos
Rodada ou acerto ausente
Impacto de campanhas
Versão, concessões, descontos, validade
Bônus duplicado ou regra violada
Chamados e sistemas
Fila, atrasos, histórico de incidentes
Investigação vencida ou falha de API
A GLI-19 v4.0 aborda relatórios de jogos, atividade de contas e obrigações operacionais, além de exportar informações para auditoria. A geração pode ser distribuída entre sistemas; cada relatório precisa indicar cobertura, horário de corte e fonte. [1]
Como proteger o backoffice com permissões e auditoria?
Acesso administrativo é uma fronteira de confiança de alto risco. Adote privilégio mínimo, permissões explícitas por operação, escopos por marca e mercado, autenticação reforçada e aprovação separada para ações críticas. Quem pode visualizar um saque não deve poder liberá-lo automaticamente. A OWASP recomenda validar autorização no servidor, não confiar no botão oculto. [6]
Autorize cada chamada da API considerando usuário, ação, recurso e escopo permitido, não só a existência do menu.
Quando a política exigir, separe quem solicita de quem aprova e impeça autoaprovação.
Registre autor, horário, caso, motivo, aprovação, mudanças relevantes de estado e resultado efetivo.
Proteja logs e exportações; evite senhas, chaves de API, dados completos de cartão e documentos desnecessários.
Teste também desligamento de funcionários, mudanças de papel, credenciais comprometidas e indisponibilidade parcial. Revogação de sessões, acesso emergencial com prazo, detecção de adulteração e investigação de atividade suspeita devem ter procedimento definido.
O que testar antes de contratar ou lançar um backoffice?
Escolha a solução com base em rotinas reais, não só em apresentações. Pergunte quais módulos são nativos, quais exigem integrações pagas, que ações alteram os registros originais e como as mudanças são publicadas. Um fornecedor confiável explica limites e falhas sem afirmar que uma interface garante conformidade integral.
Simule depósito não creditado, rodada contestada, saque retido, restrição de conta e passagem de caso entre equipes.
Use perfis separados para testar exportação proibida, aprovação indevida de saques e acesso a outra marca.
Teste eventos duplicados, notificações tardias, conciliação, indicadores antigos e indisponibilidade do processador.
Verifique controle de mudanças, reversão, exportação de auditoria, retenção, monitoramento, backups e responsáveis por incidentes.
Confirme as regras de licenciamento, privacidade, relatórios e proteção ao jogador em cada mercado pretendido.
Um backoffice sólido torna as decisões rastreáveis e preserva as fronteiras entre dados de jogadores, lançamentos financeiros, serviços externos e responsabilidades humanas. O teste mais importante é conseguir reconstruir, meses depois, as evidências de uma ação relevante sem depender da antiga tela administrativa.