Casino-Backoffice-Software: zentrale Module und Funktionen
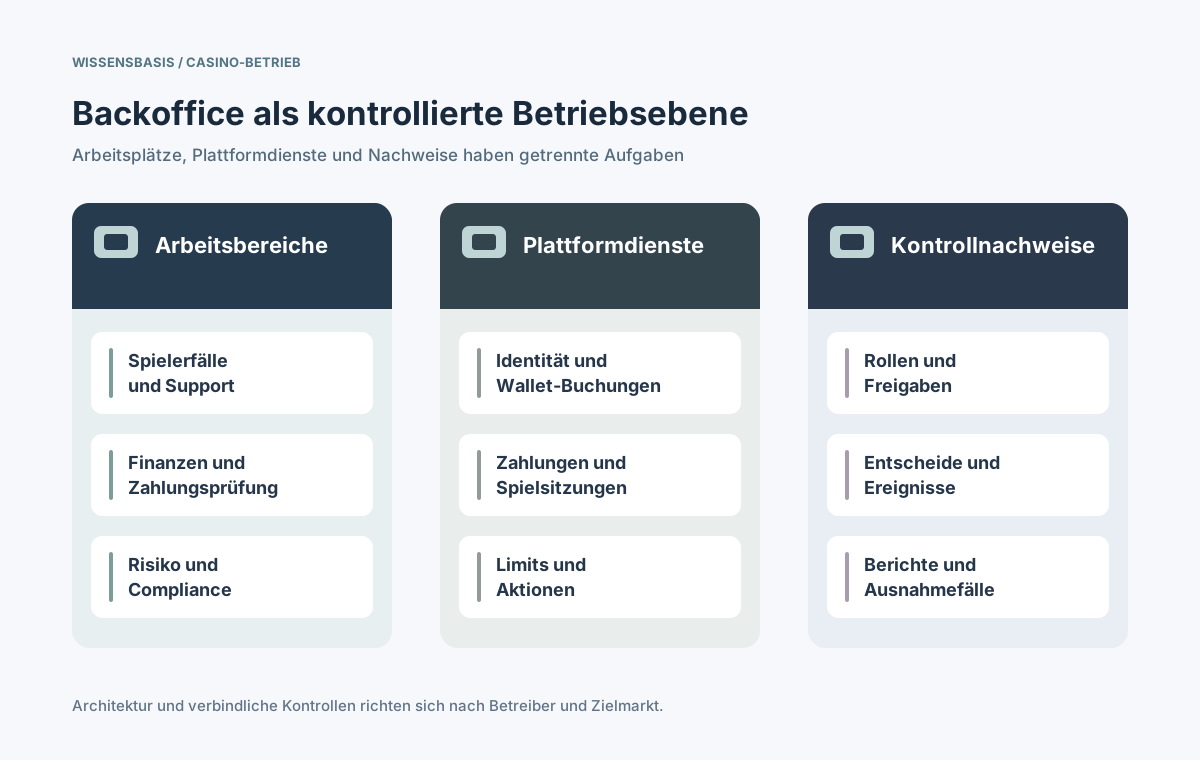
Casino-Backoffice-Software bildet die interne Arbeitsumgebung hinter einem Online-Casino. Supportmitarbeiter klären Spieleranfragen, das Finanzteam gleicht Zahlungen ab, die Risikoabteilung bearbeitet Warnungen und berechtigte Verantwortliche steuern Spiele oder Aktionen. Dafür greifen verschiedene Dienste ineinander. Das Backoffice darf jedoch keinen unkontrollierten Direktzugriff auf Wallet-Guthaben oder Kontoregeln ermöglichen. Dieser Leitfaden erklärt zentrale Module, ihre Datenhoheit, Fallbearbeitung, Rechtevergabe, Audit-Nachweise und die wichtigsten Prüfungen vor Beschaffung und Produktivstart.
Veröffentlicht
Das Backoffice verbindet Teams mit kontrollierten Plattformfunktionen und Nachweisen, nicht mit beliebigen Datenbankänderungen.
Inhalt
Welche Aufgaben erfüllt ein Casino-Backoffice?
Ein Backoffice umfasst geschützte Oberflächen und Abläufe für Spielerbetreuung, Kontoprüfung, Zahlungsfälle, Werbeaktionen, Spielkonfiguration, Risiken und Finanzberichte. Es ist nicht die Website oder App der Spieler: Interne Ansichten enthalten oft sensiblere Daten und verlangen eine strengere Autorisierung.
Das Backoffice ist zudem mehr als ein Player-Management-System (PMS). Das PMS kann Identität, Kontostatus und Spielervorgaben verwalten, während das Backoffice erlaubte Vorgänge über PMS, Wallet, Zahlungsanbieter, Spielplattform und Berichtswesen koordiniert. Eine Schaltfläche beweist noch keine sichere Integration. GLI-19 v4.0 behandelt unter anderem Datenaufbewahrung, Berichte und Kontokontrollen des interaktiven Spielsystems; Aufgaben können auf mehrere Komponenten verteilt sein. [1]
Welche Backoffice-Module sind im Alltag notwendig?
Anbieter benennen ihre Module unterschiedlich. Für einen Vergleich zählt, welche Entscheidung möglich ist, welches System die Originaldaten besitzt und welcher Nachweis danach vorliegt. Eine elegante Übersicht hilft wenig, wenn eine Einzahlung fehlt, ein Spielergebnis bestritten wird oder ein Konto eingeschränkt werden muss.
Modul
Typische Aufgabe
Führende Daten oder Kontrolle
Spieler und Support
Kontoverlauf prüfen, Fälle bearbeiten
PMS, Identitätsdienst, Tickets
Wallet und Zahlungen
Ein- und Auszahlungen, Abweichungen
Wallet-Ledger, Gateway, Abrechnung
Risiko und Compliance
Prüfungen und Schutzfälle zuordnen
Regelwerk, Nachweise, Entscheidungen
Spiele und Inhalte
Verfügbarkeit, Wartung, Märkte
Aggregator, Anbieter, Marktregeln
Boni und CRM
Kampagnen, Zielgruppen, Gutschriften
Bonus-Engine, Teilnahmebedingungen
Berichte und Audit
Abgleich, Export, Aktionshistorie
Reporting-Daten, Ereignisprotokolle
Prüfen Sie, welche Funktionen enthalten sind, welche einen zusätzlichen Dienst benötigen und welche von Drittanbietern abhängen. Ein Menüeintrag sagt nichts über die Datenabdeckung, den Automatisierungsgrad oder die Zulässigkeit im Zielmarkt. Lesen und Schreiben müssen je Modul eindeutig abgegrenzt sein.
Was sollten Mitarbeiter zu Spielerkonto und Wallet sehen?
Eine brauchbare Spieleransicht verbindet Identitätsstatus, laufende Verifizierung, Einschränkungen, Einzahlungen, Auszahlungen, Spiele und Supportkontakte. Statt widersprüchlicher Datenkopien braucht es eine Zeitleiste mit stabilen Referenzen. Personen- und Finanzdaten dürfen nur nach Rolle und Fallzweck sichtbar sein.
Quelle und Aktualisierungszeit des Guthabens anzeigen; offene Vorgänge von abgeschlossenen trennen.
Verfügbares Geld, Bonusguthaben, reservierte Auszahlungen und Korrekturen bei entsprechender Wallet-Unterstützung unterscheiden.
Zahlungsereignisse, Wallet-Buchungen und Spielrunden über Referenzen verbinden, statt Salden frei editierbar zu machen.
Einsicht, Export und Änderungen sensibler Daten protokollieren und erforderlichenfalls maskieren.
Für Großbritannien verlangt UKGC RTS 1 bestimmte Informationen über Kontostände und Transaktionshistorie für Spieler. Das zeigt die Bedeutung verlässlicher Quelldaten, ist aber keine weltweit einheitliche Regel. Ein internes Backoffice ersetzt die vorgeschriebene Information der Kunden nicht. [2]
Wie läuft ein Vorgang über mehrere Module hinweg?
Der praktische Nutzen zeigt sich, wenn Support, Finanzen und Risikoabteilung denselben Fall nachvollziehbar bearbeiten. Meldet ein Spieler eine fehlende Einzahlung, findet der Support die interne Bestellung, das Finanzteam prüft die Referenz des Prozessors und der zuständige Wallet-Dienst korrigiert nur einen nachgewiesenen Fehler. Die Fallakte hält Übergaben fest, ersetzt aber nicht das Finanz-Ledger.
Einen Fall mit eindeutiger ID, Spielerbezug, Typ, Priorität und Sichtbarkeitsregeln erfassen.
Auf Zahlungs-, Wallet- und Anbieterbelege verweisen, ohne Geheimnisse oder komplette Dokumente in Notizen zu kopieren.
Aufgaben an das zuständige Team mit Fristen, Freigabestufen und Eskalationsweg übergeben.
Eine genehmigte Korrektur nur über einen Dienst mit Zustandsprüfung und eigener Buchung ausführen.
Den Fall mit Begründung, verantwortlicher Person, Belegen und verständlichem Ergebnis schließen.
⊕Diagramm vergrößernEin Vorgang kann mehrere Bereiche berühren, während jeder Dienst seine Originaldaten behält.
Anfrage, Genehmigung und tatsächliches Ereignis sind unterschiedliche Datensätze. Ein Aufruf kann abgelehnt werden, auslaufen oder verspätet abschließen. Ein Klick darf deshalb nicht als Erfolg gelten; der maßgebliche Zustand kommt vom zuständigen Dienst.
Welche Zahlungs- und Finanzkontrollen sind unverzichtbar?
Finanzteams benötigen mehr als eine Transaktionssuche. Wallet-Buchungen, Gateway-Ereignisse, Auszahlungsantworten und Bankabrechnungen müssen unterschieden werden. Eine Auszahlung kann beantragt, reserviert, geprüft, eingereicht, angenommen, ausgeführt oder abgelehnt sein. Diese Zustände dürfen im Backoffice nicht zu einer scheinbar endgültigen Antwort verschmelzen.
Kontrolle
Notwendiger Nachweis
Riskante Abkürzung
Einzahlungsprüfung
Auftrag, Provider-Referenz, Bestätigung
Gutschrift allein nach Browser-Rückkehr
Auszahlungsfreigabe
Berechtigung, Reservierung, Freigebender
Unprotokollierte oder doppelte Zahlung
Guthabenkorrektur
Grund, nötige Freigabe, Buchung
Direkte Änderung eines Saldenfeldes
Abstimmung
Ledger, Gateway, Settlement, Gebühren
API-Annahme als Zahlungseingang werten
Streitfall/Erstattung
Ursprungsvorgang, Fall, Korrektur
Originalbuchung löschen oder überschreiben
Ein Anbieterbericht wie der Payment Accounting Report von Adyen kann Phasen und Gebühren aufzeigen; Format und Umfang sind jedoch anbieterspezifisch. Vergleichen Sie diese Daten mit dem Wallet-Ledger und den Bankunterlagen. Abweichungen gehören in eine Prüfwarteschlange, nicht in eine automatische Schönrechnung. [7]
Wie gehören Spiele, Bonusaktionen und CRM zusammen?
Spielverfügbarkeit und Bonuskampagnen wirken sich auf mehrere Dienste aus. Ein Content-Team kann ein Spiel für einen Markt deaktivieren lassen; der Konfigurationsdienst prüft Anbieterstatus, Währung, Sprache und lokale Regeln. Der Kampagneneditor entwirft Angebote, doch Bonus-Engine und Regelwerk müssen Teilnahme und Vergabe durchsetzen.
Spiel-Sichtbarkeit nur im autorisierten Marken- und Marktbereich ändern, inklusive Wirksamkeitsdatum und Rückweg.
Entwurf, Freigabe, Aktivierung und Ablauf einer Kampagne trennen und betroffene Segmente vorab prüfen.
Bonusvergabe, Stornierung und Sonderfreigaben als eigene Ereignisse mit Regelversion speichern.
Prüfen, ob Änderungen aus Katalog und CRM alle Zielsysteme trotz Caches und Verzögerungen erreichen.
GLI-19 v4.0 betrachtet Spieldaten, Spieleraktivität und Bonusangebote als getrennte Aufzeichnungsbereiche. Eine Backoffice-Ansicht sollte sie konsistent zusammenführen und kontrollierte Änderungen ermöglichen. Daraus folgt nicht, dass jeder Anbieter sämtliche Funktionen aus einer Hand liefert. [1]
Wie werden Verifizierung, Risiken und Spielerschutz bearbeitet?
Für Risiko- und Schutzmaßnahmen sind nachvollziehbare Warteschlangen mit Auslöser, beschränktem Zugang und dokumentierter Entscheidung sinnvoll. Signale können aus Identitätsprüfung, Zahlungsverhalten, Kontostatus und Kundenkontakt kommen. Welche Prüfungen verbindlich sind und wer entscheiden darf, bestimmt das jeweilige Recht und die Betreiberregelung.
Auslöser, Belegquelle, laufende Einschränkung und nächste erlaubte Entscheidung verständlich darstellen.
Limits, Pausen, Selbstausschlüsse und Zugangssperren über den zuständigen Regel-Dienst umsetzen.
Identitätsnachweise nur befugten Prüfern zugänglich machen, Fristen und geschützte Exporte berücksichtigen.
Eskalationen, Nachkontakte und Änderungen der Entscheidung chronologisch erhalten.
UKGC-Leitlinien für Remote-Lizenznehmer betreffen wirksame Kundeninteraktionen zur Verringerung glücksspielbedingter Schäden; die RTS-Sicherheitsanforderungen erfassen kritische Personen- und Finanzsysteme. Es handelt sich um britische Vorgaben, nicht um einen universellen Katalog. [3][4]
Welche Berichte und Ausnahme-Warteschlangen helfen wirklich?
Kennzahlen helfen nur, wenn Quelle, Datenstand und Berechnungsumfang erkennbar sind. Operative Analysen, regulatorische Berichte und Buchungsgrundlagen dürfen nicht verwechselt werden. Kritische Abweichungen brauchen zugewiesene Zuständigkeiten, Status, Alter und dokumentierte Lösung – nicht lediglich eine rote Zahl im Diagramm.
Operative Ansicht
Quelle und Abgleich
Prüfbedürftige Ausnahme
Spielerverbindlichkeiten
Anfangsstand, Bewegungen, Endstand
Unbegründete Anpassung
Ein- und Auszahlungen
Wallet und Provider-Referenzen
Überfälliger oder falscher Vorgang
Spielleistung
Runden, Einsätze, Gewinne, Stornos
Fehlende Runde oder Abrechnung
Kampagneneffekt
Angebotsversion, Vergabe, Ablauf
Doppelte Vergabe oder Regelverstoß
Fälle und Betrieb
Queue-Ereignisse, Verzögerungen, Störungen
Überfällige Prüfung oder Schnittstellenfehler
GLI-19 v4.0 behandelt Berichte über Spiele, Kontobewegungen und operative Verbindlichkeiten sowie exportierbare Aufzeichnungen für Prüfungen. Die Daten können aus mehreren Systemen stammen; das Backoffice muss Berichtsabdeckung, Stichtag und Quelle offenlegen. [1]
Welche Berechtigungen und Audit-Protokolle schützen das System?
Administrativer Zugang ist eine besonders sensible Sicherheitsgrenze. Empfehlenswert sind minimale Rechte, explizite Aktionsberechtigungen, Marken- und Marktbereiche, starke Anmeldung sowie Freigaben für kritische Schritte. Wer eine Auszahlung sehen kann, darf sie nicht automatisch auslösen. OWASP betont serverseitige Autorisierung bei jeder relevanten Anfrage. [6]
Bei jedem API-Aufruf Nutzer, Aktion, Ressource und Geltungsbereich prüfen statt nur Menüeinträge auszublenden.
Bei risikoreichen Schritten das Vier-Augen-Prinzip einsetzen, sofern die Vorgaben dies verlangen; Selbstfreigaben verhindern.
Protokolle und Exporte schützen; Passwörter, Schlüssel, Kartendaten und unnötige Identitätsunterlagen ausschließen.
Auch Mitarbeiterwechsel, Rechteentzug, kompromittierte Zugangsdaten und Teilausfälle müssen abgedeckt sein. Testen Sie Sitzungswiderruf, befristeten Notzugriff, Manipulationserkennung und das Verfahren zur Untersuchung verdächtiger Admin-Aktivität.
Was ist vor Auswahl und Go-live zu prüfen?
Testen Sie Software an realistischen Arbeitsabläufen statt an Verkaufsfolien. Lassen Sie sich zeigen, welche Module eingebaut sind, welche zusätzliche Integrationen kosten, welche Aktionen Originaldaten ändern und wie Konfigurationswechsel ausgerollt werden. Eine verlässliche Lösung erklärt Grenzen und Fehlerfälle, ohne pauschale Compliance zu versprechen.
Rollen getrennt testen: unzulässiger Export, Auszahlungsfreigabe und Zugriff auf fremde Marken.
Duplikate, verspätete Ereignisse, Ledger-Abgleich, veraltete Anzeigen und Ausfälle von Partnern prüfen.
Änderungsfreigaben, Rollback, Audit-Export, Datenhaltung, Überwachung, Backups und Störfallverantwortung klären.
Die rechtlichen Vorgaben zu Lizenzen, Datenschutz, Meldungen und Spielerschutz je Zielmarkt gesondert bestätigen.
Ein tragfähiges Casino-Backoffice macht Entscheidungen nachvollziehbar und respektiert die Trennung von Spielerinformationen, Geldbuchungen, externen Diensten und Mitarbeiterrechten. Entscheidend ist, ob sich die Belege einer wichtigen Aktion Monate später auch ohne die damalige Oberfläche rekonstruieren lassen.