Back-office de casino en ligne : modules et fonctionnalités clés
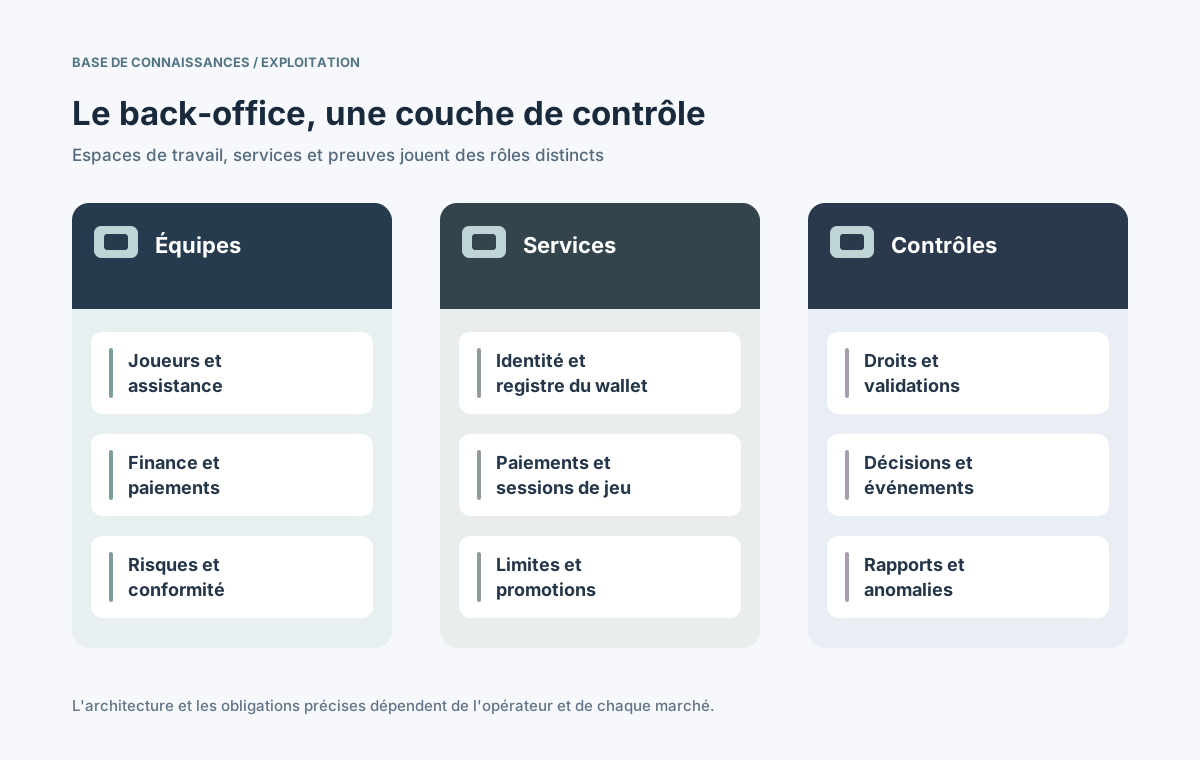
Le logiciel de back-office est l'espace de pilotage interne d'un casino en ligne. Le support y traite les dossiers des joueurs, la finance rapproche les paiements, les équipes risque examinent les alertes et les responsables habilités gèrent le catalogue ou les promotions. Ces écrans reposent sur plusieurs services, mais ils ne doivent pas permettre de modifier librement les soldes ou les règles des comptes. Ce guide détaille les modules essentiels, les responsabilités sur les données, les circuits de validation, les droits d'accès, les journaux d'audit et les vérifications avant le choix ou la mise en production d'un back-office.
Publié le
Le back-office donne accès à des opérations et à des preuves contrôlées, jamais à une modification illimitée des bases de données.
Sommaire
À quoi sert réellement un logiciel de back-office de casino ?
Un back-office rassemble des interfaces et des procédures réservées aux équipes de l'opérateur : assistance, contrôle des comptes, enquêtes sur les paiements, promotions, configuration des jeux, alertes de risque et rapports financiers. Il se distingue du site utilisé par les joueurs, car il expose des informations plus sensibles et doit appliquer des autorisations plus strictes.
Il dépasse également le périmètre du système de gestion des joueurs (PMS). Le PMS peut détenir l'identité, le statut et les règles d'un compte ; le back-office permet des actions autorisées dans le PMS, le registre du portefeuille, les paiements, les jeux et les outils de reporting. La présence d'un bouton ne prouve pas que ces services sont correctement reliés. GLI-19 v4.0 traite notamment la conservation des données, les rapports et les contrôles de comptes à l'échelle du système de jeu, avec des responsabilités éventuellement réparties. [1]
Quels modules faut-il pour exploiter un casino ?
Les noms varient selon les fournisseurs. Pour comparer des produits, il faut surtout savoir quelle décision une équipe peut prendre, quel système possède la donnée d'origine et quelle preuve reste après l'action. Un tableau de bord élégant résout rarement, à lui seul, un dépôt manquant, un résultat contesté ou un compte à restreindre.
Module
Tâche habituelle
Source ou contrôle de référence
Joueurs et support
Historique du compte et dossiers
PMS, identité, tickets
Wallet et paiements
Dépôts, retraits, écarts
Registre du wallet, passerelle, règlement
Risques et conformité
Vérification, dossiers de protection
Politiques, preuves, décisions
Jeux et contenus
Catalogue, marchés, maintenance
Agrégateur, studios, règles locales
Bonus et CRM
Campagnes, segments, attributions
Moteur de bonus, éligibilité
Rapports et audit
Rapprochement, exports, historique
Entrepôt de rapports et journaux
Vérifiez ce qui est inclus dans le produit, ce qui dépend d'un service externe et ce qui exige une intégration tierce. Un intitulé dans le menu ne démontre ni la couverture des données, ni l'automatisation, ni la conformité à un marché. Définissez les droits de lecture et d'écriture pour chaque module.
Que faut-il afficher sur un compte joueur et son portefeuille ?
Une fiche utile rassemble l'état d'identité, les vérifications, les restrictions, les dépôts, les retraits, l'activité de jeu et les contacts avec le support. Une chronologie fondée sur des identifiants stables vaut mieux que des copies divergentes entre bases. L'accès aux données personnelles ou financières doit correspondre au rôle et à l'objet du dossier.
Afficher la source et la fraîcheur du solde ; distinguer les opérations en attente de celles terminées.
Séparer argent réel, fonds promotionnels, retraits réservés et ajustements si le portefeuille le permet.
Relier paiement, écriture du registre et manche de jeu par des références plutôt que rendre le solde librement modifiable.
Tracer les consultations, exports et modifications de données sensibles avec les masquages requis.
Au Royaume-Uni, la norme RTS 1 de l'UKGC prévoit une information accessible sur les soldes et l'historique des comptes pour les clients. C'est un exemple propre à une juridiction de l'importance des données fiables. L'interface interne ne remplace pas les informations à fournir au joueur selon son marché. [2]
Comment un dossier traverse-t-il plusieurs modules ?
La valeur du back-office apparaît lorsque support, finance et risque partagent un dossier sans perdre les preuves. Pour un dépôt non crédité, le support retrouve la commande, la finance vérifie la référence du prestataire et le service du portefeuille traite seulement une anomalie confirmée. Le dossier conserve les décisions et les transferts, sans devenir le registre comptable.
Créer un dossier avec identifiant stable, joueur concerné, motif, priorité et visibilité restreinte.
Associer les références du paiement, de l'écriture, du prestataire et des échanges sans copier les secrets ou documents complets.
Transmettre les tâches à l'équipe compétente avec délais, niveaux de validation et responsable de l'escalade.
Exécuter un ajustement approuvé uniquement via un service qui vérifie l'état et produit une écriture distincte.
Clore le dossier avec motif, identité du valideur, preuves et conclusion explicable au joueur.
⊕Agrandir le schémaUn même dossier mobilise plusieurs fonctions tandis que chaque service reste responsable de ses données.
Une demande, son approbation et son effet réel sont des objets différents. Une opération peut être refusée, expirer ou aboutir plus tard. Le clic d'un agent ne suffit pas à afficher un succès : l'état définitif provient du service propriétaire.
Quels contrôles pour les paiements, retraits et finances ?
Le service financier a besoin de plus qu'une recherche de transactions. Il faut distinguer les écritures du wallet, les événements de la passerelle, les réponses du prestataire de paiement sortant et les relevés bancaires. Un retrait peut être demandé, réservé, examiné, envoyé, accepté, payé ou rejeté à différents moments. Le back-office doit afficher chaque état sans anticiper le résultat.
Contrôle
Éléments de preuve
Raccourci dangereux
Examen d'un dépôt
Commande, référence externe, confirmation
Créditer sur simple retour du navigateur
Validation d'un retrait
Contrôles, réserve, approbateur
Effectuer ou répéter un virement non tracé
Correction du solde
Motif, validation requise, écriture
Modifier directement le champ de solde
Rapprochement
Wallet, prestataire, règlement, frais
Confondre acceptation API et fonds reçus
Litige ou remboursement
Opération d'origine, dossier, correction
Effacer ou réécrire l'opération initiale
Un rapport de prestataire comme Payment Accounting d'Adyen peut détailler les étapes et les frais, selon le contrat et la méthode. Il faut le rapprocher du registre interne et des relevés bancaires. Les écarts doivent donner lieu à une enquête et non à un ajustement automatique des totaux. [7]
Comment relier jeux, promotions et CRM aux opérations ?
La disponibilité des jeux et les campagnes de bonus influencent plusieurs services. Un gestionnaire peut demander de masquer un titre sur un marché ; le service de configuration vérifie le fournisseur, la devise, la langue et les restrictions locales. L'éditeur de campagne propose une offre, mais le moteur promotionnel doit appliquer les règles d'éligibilité et d'attribution.
Modifier la visibilité des jeux uniquement pour les marques et marchés autorisés, avec date d'effet et retour arrière.
Séparer brouillon, validation, activation et échéance d'une campagne ; prévisualiser les segments concernés.
Tracer séparément octrois, annulations et dérogations manuelles avec la version de la politique.
Contrôler la propagation des changements de catalogue et de CRM malgré les caches et les délais.
GLI-19 v4.0 distingue les informations sur les jeux, les comptes et les offres promotionnelles. Le back-office peut les présenter de façon cohérente et contrôler les modifications ; le système sous-jacent en garde les preuves. Cela ne signifie pas que tous les fournisseurs proposent tous ces modules. [1]
Comment traiter vérification, risque et protection des joueurs ?
Les dossiers de risque et de protection exigent une file de travail avec motifs compréhensibles, accès limité et décisions enregistrées. Les signaux peuvent venir de l'identité, des paiements, du statut du compte ou des échanges clients. Les vérifications obligatoires, leur méthode et les personnes habilitées varient selon la juridiction et les règles de l'opérateur.
Montrer le déclencheur, l'origine des preuves, la restriction active et les décisions encore permises.
Appliquer plafonds, pauses, auto-exclusion et blocages via le service de règles compétent.
Réserver les pièces d'identité aux examinateurs autorisés et protéger conservation comme export.
Garder les escalades, les contacts ultérieurs et l'historique des changements de décision.
Les lignes directrices britanniques de l'UKGC portent sur des interactions efficaces pour limiter les préjudices liés au jeu ; les exigences RTS de sécurité concernent notamment les systèmes sensibles. Il s'agit de références britanniques, à confronter aux obligations de chaque pays visé. [3][4]
Quels rapports et quelles files d'anomalies sont utiles ?
Un indicateur n'est utile que si l'on connaît son périmètre, sa date d'actualisation et ses sources de rapprochement. Tableaux de bord opérationnels, déclarations réglementaires et registre financier répondent à des finalités différentes. Une anomalie importante doit avoir un responsable, un statut, une ancienneté et une résolution documentée, pas seulement une alerte rouge.
Vue opérationnelle
Source et rapprochement
Anomalie à instruire
Engagements envers les joueurs
Solde initial, mouvements, solde final
Ajustement inexpliqué
Dépôts et retraits
Écritures et références prestataires
Transaction bloquée ou incohérente
Performance des jeux
Manches, mises, gains, annulations
Manche ou règlement manquant
Effet des campagnes
Version, attributions, débits, échéance
Double bonus ou règle violée
Dossiers et disponibilité
Événements, retards, incidents
Enquête en retard ou intégration défaillante
GLI-19 v4.0 prévoit des thèmes de reporting sur l'activité des jeux et des comptes, ainsi que les engagements de l'opérateur, et aborde l'export des données pour audit. Ces éléments peuvent être répartis entre systèmes : chaque rapport doit annoncer sa couverture, son heure de référence et sa source. [1]
Quels droits d'accès et journaux d'audit faut-il ?
L'accès administratif est une frontière de confiance majeure. Privilégiez le moindre privilège, les droits explicites par action, des périmètres par marque ou pays, une authentification renforcée et des validations distinctes pour les opérations sensibles. Voir un retrait ne doit pas donner le droit de l'exécuter. OWASP recommande une autorisation côté serveur pour les requêtes concernées. [6]
Vérifier pour chaque requête API l'acteur, l'action, la ressource et le périmètre autorisé, pas seulement le menu affiché.
Séparer initiateur et valideur pour les actions critiques lorsque la politique l'exige ; interdire l'auto-approbation.
Tracer acteur, date, dossier, motif, validation, état avant/après si approprié et résultat réel.
Protéger journaux et exports ; exclure mots de passe, secrets, données de carte complètes et documents inutiles.
Testez aussi le départ d'un employé, le changement de rôle, les identifiants compromis et les pannes partielles : révocation des sessions, accès d'urgence temporaires, détection d'altération et procédure d'enquête sur les opérations suspectes.
Que vérifier avant de choisir ou lancer un back-office ?
Évaluez le produit sur de vrais scénarios, pas seulement sur une démonstration commerciale. Distinguez modules natifs, intégrations supplémentaires, actions qui modifient les données maîtresses et méthodes de déploiement. Un fournisseur sérieux sait expliquer ses limites et ses modes de panne sans prétendre que son interface garantit toute conformité.
Tester un dépôt manquant, une manche contestée, un retrait retenu, une restriction de compte et un transfert de dossier.
Essayer plusieurs rôles et des actions interdites : export, validation de retrait, accès à une autre marque.
Simuler doublons, notifications tardives, rapprochements, statistiques périmées et indisponibilité d'un partenaire.
Examiner gestion des changements, retour arrière, audit exportable, conservation, supervision, sauvegardes et incidents.
Vérifier séparément les règles de licence, de données, de reporting et de protection des joueurs de chaque marché.
Un back-office fiable rend les décisions compréhensibles tout en séparant informations des joueurs, écritures financières, prestataires et responsabilités humaines. La meilleure question de recette est simple : peut-on reconstituer les preuves d'une action importante plusieurs mois après, sans dépendre de l'écran historique ?