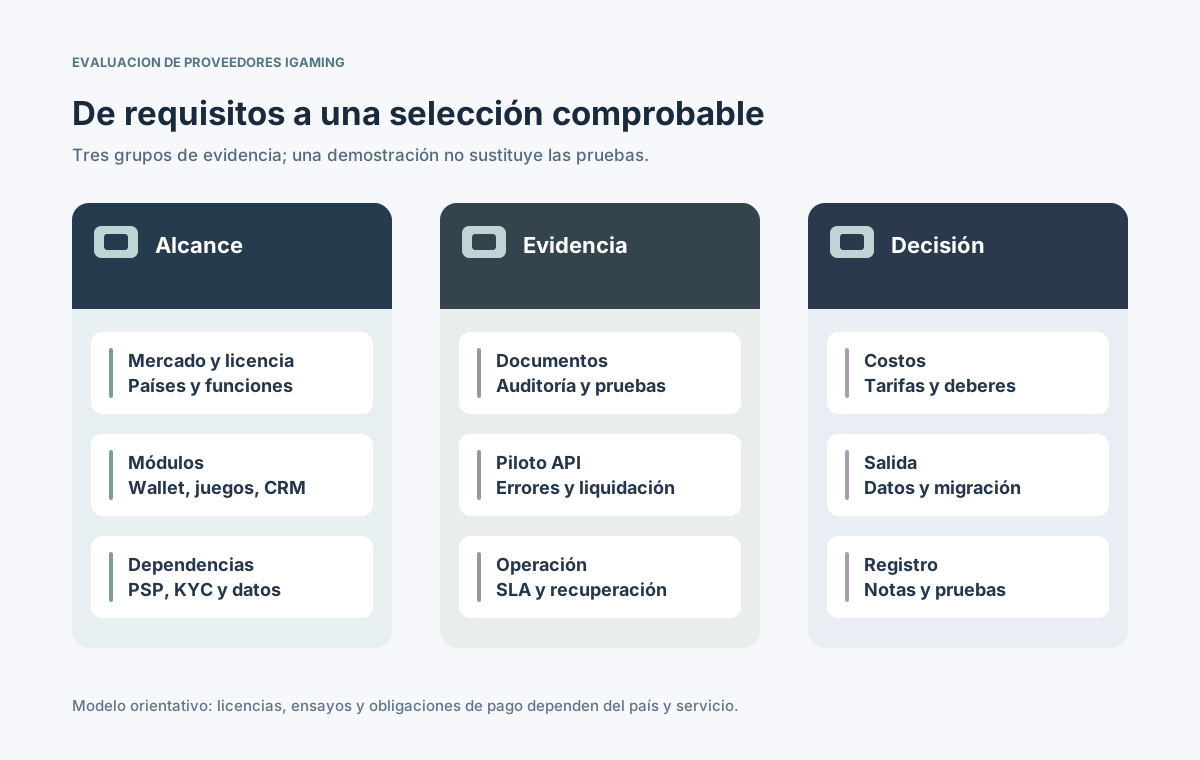
Seleccionar un proveedor de software iGaming es una decisión con consecuencias para el lanzamiento, la operación, el cumplimiento y la posibilidad de migrar en el futuro. Una demostración impecable no prueba que los saldos de los jugadores cuadren, que una falla se atienda con rapidez o que los datos puedan exportarse sin perder su historia. La evaluación debe comenzar con requisitos equivalentes para todos los candidatos, continuar con documentos verificables y una integración piloto, y terminar con responsabilidades y condiciones de salida escritas. Esta guía ofrece criterios prácticos para plataformas de casino, agregadores, servicios administrados y socios integradores. No acredita a empresas determinadas ni supone que las licencias y reglas de un país apliquen de forma universal.
Publicado
Una selección defendible combina evidencia técnica, comportamiento real y derechos contractuales de salida.
Contenido
¿Qué se está contratando realmente con un proveedor iGaming?
Primero delimita el producto: plataforma completa de casino, white label administrado, agregación de juegos, API específicas o servicios de integración. Cada esquema distribuye de manera distinta cuentas de jugadores, wallet, hosting, contratos de contenido, soporte y aprobaciones. La frase 'solución llave en mano' por sí sola no indica quién asume cada obligación.
Prepara un documento común con países, marcas, productos, fechas, demanda esperada, conexiones actuales y recursos internos. Indica para cada módulo quién lo desarrolla, quién lo opera, si depende de terceros y qué licencia requiere. Entregar el mismo alcance a todos los candidatos evita comparar cotizaciones que omiten trabajos indispensables.
¿Qué licencias y pruebas regulatorias deben comprobarse?
La aptitud legal depende de la jurisdicción, la actividad y la cadena contractual. En Gran Bretaña, la Gambling Commission explica cuándo fabricar, suministrar, instalar o modificar software de juego requiere licencia. Que una compañía tenga autorización británica no significa que el mismo permiso cubra otros países o todas sus filiales. [1]
Tema
Evidencia solicitada
Finalidad
Mercado
País, entidad legal y actividades
Evitar cobertura supuesta
Licencia de software
Titular, número y alcance
Identificar al proveedor autorizado
Juegos y RNG
Informes, versiones y laboratorio
Revisar producto realmente probado
Normas técnicas
Controles aplicables y diferencias
No confundir norma con permiso
Cambios
Política de versiones y nuevas pruebas
Controlar actualizaciones
Subcontratistas
Lista y funciones de terceros críticos
Mapear la cadena completa
Un certificado debe indicar producto, versión y alcance ensayado; el logotipo de un laboratorio no basta. La estrategia británica define pruebas independientes según el caso; GLI publica normas técnicas como GLI-19. Cumplir una norma no equivale automáticamente a tener una licencia operativa para cualquier mercado. [2] [3]
¿Qué módulos y decisiones de arquitectura importan más?
Revisa la relación entre gestión de jugadores, catálogo, agregación, registro contable del wallet, pagos, bonos, CRM, juego responsable, informes y privilegios del backoffice. Pregunta qué sistema determina el saldo definitivo y el estado de cada transacción y cómo se comporta el servicio si falla una dependencia externa.
Solicita un mapa de módulos propios, licenciados, alojados y subcontratados.
Comprueba soporte multimarcas, divisas y restricciones territoriales en escenarios reales.
Recorre apertura de juego, débito, resultado, cancelación y conciliación.
Aclara quién aprueba configuraciones y actualizaciones en producción.
Un servicio administrado puede reducir la carga interna, pero aumenta la dependencia de los procesos y exportaciones del proveedor. Una pila modular da flexibilidad y exige coordinar varios contratos e incidentes. La comparación útil considera el trabajo que seguirá siendo responsabilidad del operador.
¿Cómo probar las integraciones antes del contrato?
Organiza un piloto de duración limitada, con entorno aislado, usuarios de prueba, contratos API y criterios de aceptación definidos. Conecta un flujo representativo de juego, transacciones del wallet y una exportación de informes. Evalúa autenticación, versiones, códigos de error, límites de petición y dependencias de pagos y KYC.
Parte de contratos API y callbacks documentados con ejemplos e identificadores.
Prueba duplicados, eventos desordenados, timeouts y correcciones de liquidación.
Concilia importes entre juego, wallet y reportes del proveedor.
Provoca una interrupción y observa soporte, reintento y restauración.
⊕Ampliar diagramaEl piloto convierte funciones prometidas en resultados reproducibles de integración, saldo y recuperación.
Que un juego arranque correctamente una vez no demuestra integridad financiera. Conserva casos, resultados esperados, defectos, fechas y responsables tanto para el flujo normal como para las fallas. Vincula estos registros con los compromisos de aceptación contractual.
¿Cómo verificar la seguridad y los riesgos de terceros?
Exige pruebas de desarrollo seguro, control de accesos privilegiados, resolución de vulnerabilidades, bitácoras, respaldos y supervisión de subcontratistas. NIST SSDF ayuda a definir prácticas del proveedor; OWASP ASVS proporciona requisitos verificables para aplicaciones web y API. Mencionar estas referencias no certifica automáticamente un producto. [4] [5]
Control
Prueba del proveedor
Revisión del cliente
Acceso
Roles, MFA, actividad administrativa
Probar privilegios
Desarrollo
Revisión y corrección de código
Revisar cambios
Datos
Cifrado, retención y eliminación
Mapear el acceso
Incidentes
Procedimiento y atención de guardia
Simular escalamiento
Pagos
Alcance PCI y reparto de funciones
Confirmar papel TPSP
Si el servicio maneja datos de tarjeta o afecta la seguridad de su entorno, determina las obligaciones PCI DSS pertinentes. La guía de PCI SSC para proveedores terceros subraya diligencia previa, acuerdos escritos y revisión continua. No atribuyas un alcance PCI idéntico a toda plataforma sin examinar los flujos de datos. [7]
¿Qué pruebas de SLA, soporte y recuperación son útiles?
Decir 'disponibilidad permanente' no define un compromiso medible. Establece los servicios cubiertos, exclusiones de mantenimiento, fuente de métricas, niveles de incidentes, tiempos de respuesta y recuperación, respaldos, escalamiento y remedios. Pide historial de incidentes importantes y evidencias de ejercicios de restauración.
Define qué operaciones del jugador y endpoints entran en el SLA.
Separa acuse de recibo, contención, restauración y conciliación final.
Comprueba RTO y RPO mediante ensayos documentados.
Acuerda cómo escalar problemas de juegos, identidad y procesadores de pagos.
El marco AWS Well-Architected sugiere diseñar para objetivos medibles de disponibilidad y respaldarlos con procedimientos operativos. Sirve para plantear preguntas, no como prueba de que un proveedor concreto cumple sus promesas. Los indicadores y excepciones deben quedar por escrito. [6]
¿Cómo comparar el costo total y las condiciones comerciales?
Calcula el costo durante toda la vigencia prevista: implementación, licencia, participación en ingresos, mínimos, agregación de contenido, pagos, infraestructura, monitoreo, soporte, cumplimiento, cambios y servicios de salida. Pregunta cómo varían los cargos al sumar países, marcas, productos o transacciones.
Solicita tarifas desglosadas, unidades de cobro y facturas de ejemplo.
Identifica cargos transferidos, mínimos, renovaciones, impuestos y supuestos cambiarios.
Aclara derechos sobre código, configuraciones, integraciones y contenido de terceros.
Fija hitos de aceptación, créditos de servicio, terminación y asistencia de migración.
El precio inicial más bajo puede esconder el cambio de plataforma más caro. Una oferta superior quizá incluya infraestructura que otra excluye. Usa exactamente el mismo escenario de volumen y atención para los candidatos y marca las proyecciones como supuestos, no como precios universales por jugador.
¿Podrás recuperar los datos y cambiar de plataforma?
El plan de salida debe negociarse antes de operar. Define titularidad, derechos de tratamiento, formatos, frecuencia de exportación, identificadores, historial, transferencia segura y prueba de eliminación. El operador debería reconstruir apuestas abiertas, saldos, bonos y casos de soporte sin herramientas ocultas del proveedor.
Elemento
Entrega necesaria
Comprobación
Jugadores
IDs e historial de cuentas
Conciliar asociaciones
Wallet
Saldos y libro de movimientos
Comparar totales de cierre
Juegos
Contratos, claves y sesiones
Probar continuidad
CRM y campañas
Preferencias y estados vigentes
Validar consentimientos
Auditoría
Registros, reglas y ajustes
Confirmar trazabilidad
Realiza una exportación de muestra antes de elegir y fija un calendario de apoyo para la transición. Ciertos datos o licencias pueden necesitar permisos adicionales; documenta los límites y alternativas legales. La frase 'los datos son del cliente' vale poco si no existe un formato que pueda utilizarse.
¿Cómo puntuar proveedores sin dejarse llevar por la presentación?
Prepara una matriz ponderada y criterios de descarte. La falta de licencia, una vulnerabilidad crítica o registros de wallet incorrectos no deben compensarse con un puntaje alto en otras áreas. Para las características restantes, otorga puntos solo cuando existan documentos, resultados del piloto o compromisos contractuales verificables.
Separa requisitos obligatorios de ventajas opcionales antes de revisar ofertas.
Aplica los mismos casos de prueba y formato de respuesta a todos.
Registra preguntas abiertas, excepciones, responsables y fechas.
Deja constancia de la razón de la elección y riesgos pendientes.
Si los servicios administrados y las soluciones autogestionadas requieren labores muy diferentes, evalúa primero cada modelo por separado. Después compara los costos y riesgos que efectivamente asume el operador.
¿Qué debe aprobarse antes de seleccionar al proveedor?
El expediente final integra requisitos, revisión legal, arquitectura, pruebas positivas y negativas, SLA, costo total, matriz de responsabilidades y plan de migración ensayado. Ingeniería, operaciones, finanzas, jurídico y juego responsable deben identificar quién acepta cada riesgo residual.
Aprueba la matriz de países, licencias y funciones de los subcontratistas.
Valida pruebas de wallet, conciliación, seguridad y restauración.
Incluye obligaciones comerciales y técnicas en el contrato y anexos.
Conserva la decisión y programa una nueva verificación antes de salir a producción.
La selección tiene fundamento cuando las promesas se convierten en criterios de aceptación, responsabilidades exigibles y un plan de operación. La compra no reemplaza las pruebas finales ni los permisos propios de cada mercado.