Comment choisir un fournisseur de logiciel iGaming
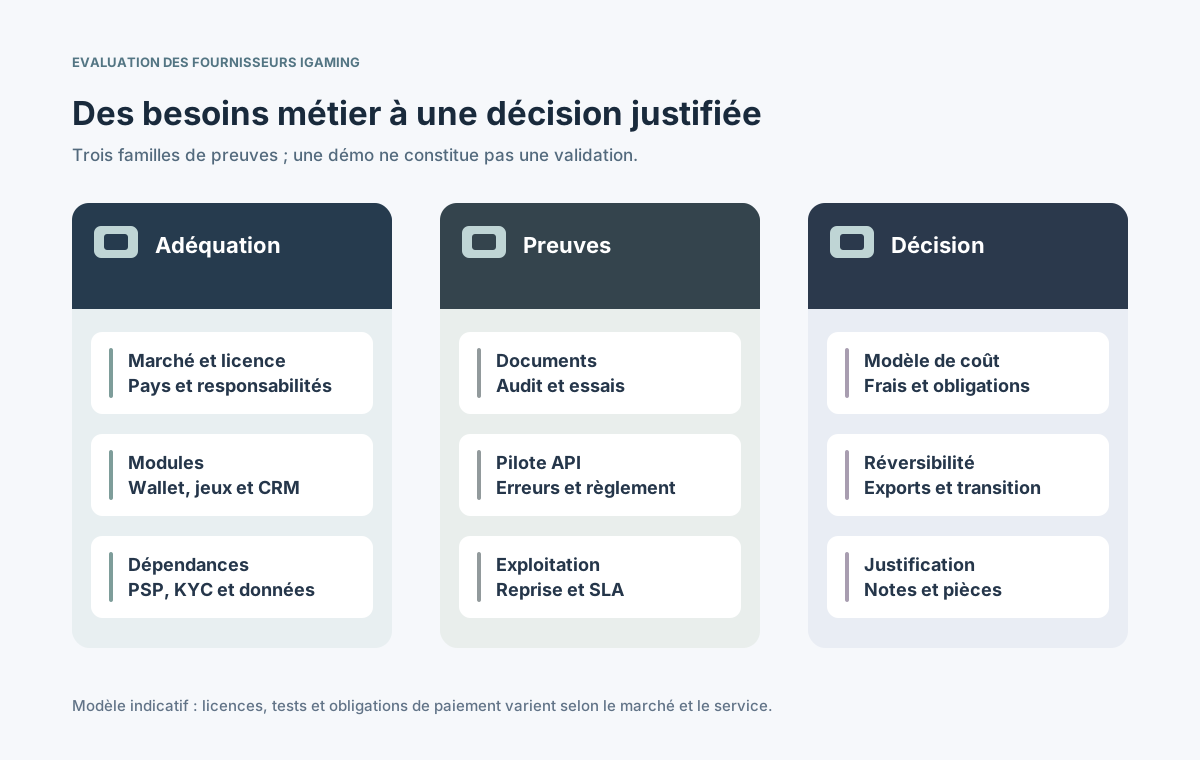
Le choix d'un fournisseur de logiciel iGaming engage durablement la fiabilité de la plateforme, les responsabilités réglementaires, les coûts d'exploitation et la capacité à migrer. Une démonstration fluide ne prouve ni la justesse des soldes des joueurs, ni la qualité de la réponse aux incidents, ni l'existence d'un export exploitable des données. Une sélection rigoureuse commence donc par un cahier des charges commun, se poursuit avec des justificatifs et un pilote d'intégration, puis aboutit à des obligations contractuelles précises. Ce guide propose une méthode pour comparer plateformes de casino, agrégateurs, services managés et partenaires d'intégration. Il ne valide aucun fournisseur particulier et ne suppose pas que les mêmes règles de licence s'appliquent dans tous les pays.
Publié le
Les preuves techniques, les responsabilités et les droits d'export comptent autant que les fonctionnalités annoncées.
Sommaire
Quel service achetez-vous réellement au fournisseur iGaming ?
Commencez par délimiter la prestation : plateforme de casino complète, marque blanche exploitée, agrégation de jeux, API spécialisées ou intégration sur mesure. Ces modèles ne confient pas aux mêmes parties les comptes joueurs, le portefeuille, l'hébergement, les licences de contenus et le support. La mention 'plateforme clé en main' ne suffit pas à attribuer les responsabilités.
Documentez marchés, produits, marques, calendrier, charge attendue, interfaces existantes et compétences internes. Pour chaque composant, nommez son propriétaire technique, ses sous-traitants, les licences nécessaires et l'équipe qui traite les incidents. Soumettez le même périmètre à tous les candidats : une offre paraît parfois économique parce qu'elle omet des fonctions indispensables.
Quelles licences et preuves d'essais sont indispensables ?
La conformité dépend du pays, de l'activité et de la chaîne de fourniture. En Grande-Bretagne, la Gambling Commission précise quand fabriquer, fournir, installer ou adapter un logiciel de jeu nécessite une licence. Une autorisation britannique ne démontre aucune éligibilité automatique sur un autre marché, et l'entité détentrice doit être identifiée. [1]
Point
Justificatif demandé
Objectif
Marché
Pays, entité et périmètre légal
Éviter la couverture supposée
Licence logicielle
Titulaire, numéro et activités
Vérifier le droit de fournir
Jeux et RNG
Rapports, versions et laboratoire
Identifier le produit testé
Normes techniques
Exigences et écarts restants
Séparer norme et autorisation
Modifications
Procédure de retest et publication
Contrôler les mises à jour
Sous-traitants
Liste et rôle des fournisseurs clés
Tracer les dépendances
Une attestation doit préciser la version examinée et le périmètre des tests ; un logo de laboratoire ne suffit pas. La stratégie britannique décrit les essais externes requis dans certains cas. GLI publie des standards techniques, dont GLI-19, mais une conformité technique n'est pas une licence universelle. [2] [3]
Quels modules et choix d'architecture faut-il examiner ?
Étudiez les liens entre gestion des joueurs, catalogue de jeux, agrégation, grand livre du wallet, paiements, bonus, CRM, jeu responsable, reporting et habilitations du backoffice. Demandez quel composant fait foi pour chaque solde et statut de transaction, et ce qui se passe lorsqu'un prestataire amont cesse de répondre.
Obtenez un schéma précisant les services hébergés, tiers, spécifiques et sous-traités.
Validez marques multiples, devises et restrictions territoriales dans de vrais scénarios.
Suivez une partie : lancement, débit, résultat, annulation et rapprochement.
Clarifiez qui autorise les changements et déploie les versions en production.
Une solution gérée peut réduire les tâches internes, mais renforcer la dépendance au fournisseur. Un assemblage modulaire offre plus de liberté et demande davantage de coordination contractuelle et technique. Comparez les responsabilités résiduelles de l'opérateur, pas seulement le nombre de boutons disponibles.
Comment mener un pilote d'intégration avant la signature ?
Montez un pilote limité dans le temps, en environnement isolé, avec comptes de test, contrats API et critères d'acceptation écrits. Reliez une session de jeu représentative, un circuit de transactions du wallet et un export de reporting. Testez authentification, versions, messages d'erreur, quotas et frontières avec les PSP ou services KYC.
Fournissez des contrats API et callbacks avec charges utiles et identifiants d'exemple.
Simulez doublons, désordre des événements, délais dépassés et corrections de règlement.
Rapprochez les montants entre jeu, wallet et relevé du fournisseur.
Interrompez un service et vérifiez l'assistance, la reprise et la réconciliation.
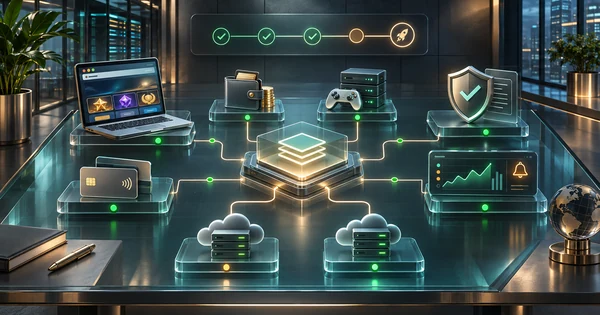
⊕Agrandir le schémaLe pilote met en relation les capacités affichées, les transactions réelles et l'équipe responsable des incidents.
Un lancement de jeu réussi une seule fois ne démontre pas la fiabilité comptable. Conservez résultats attendus, anomalies, responsables et dates pour chaque parcours normal ou dégradé. Ils doivent pouvoir devenir des engagements d'acceptation opposables.
Comment vérifier sécurité et risques des prestataires tiers ?
Exigez des pièces sur la conception sécurisée, les droits privilégiés, la correction des vulnérabilités, les journaux, sauvegardes et fournisseurs imbriqués. Le référentiel NIST SSDF sert à discuter les pratiques de développement ; OWASP ASVS fournit des critères vérifiables pour applications et API. Les citer ne vaut pas certification du produit. [4] [5]
Contrôle
Preuve du fournisseur
Vérification
Accès
Rôles, MFA, traces administrateur
Tester les privilèges
Livraison
Revue de code et correctifs
Examiner les releases
Données
Chiffrement, conservation, suppression
Cartographier les accès
Incidents
Procédure et astreinte
Tester l'escalade
Paiements
Périmètre PCI et responsabilités
Définir le rôle TPSP
Si le service traite des données de carte ou affecte leur sécurité, le périmètre PCI DSS doit être établi. Les orientations récentes de PCI SSC sur les fournisseurs tiers insistent sur diligence préalable, responsabilités écrites et suivi régulier. Le même contrôle PCI ne doit pas être attribué automatiquement à chaque plateforme. [7]
Quels engagements SLA et preuves de reprise comptent ?
L'affirmation 'disponible 24h/24' n'a de valeur que si sa mesure est définie. Délimitez services couverts, exclusions de maintenance, source des métriques, sévérités, délais d'accusé de réception et de remise en service, sauvegardes, escalade et mesures correctives. Demandez des comptes rendus d'incidents et un exercice de restauration documenté.
Identifiez les opérations joueur et API effectivement comprises dans la disponibilité.
Distinguez première réponse, limitation de l'incident, rétablissement et rapprochement final.
Confirmez RTO et RPO au moyen d'essais plutôt que de simples déclarations.
Prévoyez une escalade pour les tiers jeu, identité et paiement.
AWS Well-Architected explique comment relier architecture, objectifs de disponibilité et procédures opérationnelles. C'est une grille d'examen utile, pas la preuve qu'un prestataire atteint son SLA. Les seuils et exclusions restent à contractualiser et mesurer. [6]
Comment comparer coût total et clauses commerciales ?
Calculez le coût sur toute la durée prévisible : mise en place, licence, partage de revenus, engagements minimaux, contenu, paiements, hébergement, supervision, support, conformité, évolutions et services de sortie. Faites préciser les effets de l'ajout d'un pays, d'une marque ou d'un produit sur la facture.
Demandez des tarifs ventilés avec unités de facturation et facture type.
Recensez frais répercutés, minimums, renouvellement, taxes et devises.
Clarifiez droits sur code, configurations, intégrations et contenus tiers.
Fixez jalons de recette, crédits de service, résiliation et accompagnement de sortie.
Le devis initial le plus bas peut rendre la migration coûteuse. Une offre plus chère peut inclure l'exploitation qu'un concurrent facturerait séparément. Comparez les propositions sur un scénario de volume identique et indiquez explicitement les hypothèses ; aucun coût universel par joueur ne convient à tous les modèles.
Peut-on exporter les données et changer de plateforme ?
La réversibilité se négocie avant le lancement. Précisez propriété et droits de traitement, formats, fréquence, identifiants, historique, transfert sécurisé et preuve d'effacement. Le client doit pouvoir expliquer les mises en jeu ouvertes, soldes du wallet, bonus et litiges sans dépendre d'un outil non documenté du prestataire.
Élément
Livrable
Test de réception
Identités joueur
IDs et historique des comptes
Rapprocher les correspondances
Wallet
Soldes et journal des écritures
Comparer bilans de clôture
Jeux et sessions
Contrats, clés et liaisons
Tester la continuité
CRM et offres
Consentements et états actifs
Vérifier délais et droits
Audit et réglages
Journaux, règles et exports
Tester la lisibilité
Faites effectuer un export d'essai et annexez un calendrier d'assistance à la migration. Certaines données et licences ne seront peut-être pas transférables sans consentement ou droit complémentaire : documentez l'obstacle et une alternative conforme. Dire que les données 'appartiennent au client' ne garantit aucun format utilisable.
Comment noter les fournisseurs sans privilégier le discours commercial ?
Élaborez un score pondéré assorti de critères éliminatoires. Une licence inadéquate, une faille majeure ou une comptabilisation du wallet non maîtrisée ne doit pas être compensée par une bonne moyenne. Pour les autres critères, attribuez des points sur documents, pilotes, rapports ou engagements prouvables.
Séparez exigences obligatoires et avantages différenciants avant les démonstrations.
Soumettez tous les candidats aux mêmes tests et formats de réponse.
Conservez questions ouvertes, exceptions, délais et responsables dans un registre.
Notez le motif de sélection et les risques résiduels acceptés.
Si les modèles entièrement gérés et auto-hébergés impliquent des charges trop différentes, évaluez-les séparément avant de rapprocher coûts et risques effectivement laissés à l'opérateur.
Que faut-il approuver avant de retenir un prestataire ?
Le dossier final réunit besoins, revue réglementaire, carte technique, tests positifs et négatifs, SLA, coût total, responsabilités et plan de sortie testé. Les équipes techniques, opérations, finances, juridique et protection des joueurs doivent connaître et accepter les risques restant à leur charge.
Validez marché, licences, sous-traitants et version exacte de la solution proposée.
Approuvez tests des transactions, sécurité, rapprochement et reprise.
Inscrivez les obligations techniques et financières au contrat et à ses annexes.
Archivez le motif du choix et prévoyez une nouvelle réception avant la mise en ligne.
La sélection est solide lorsque les promesses deviennent des critères vérifiables, des responsabilités exécutoires et un dispositif d'exploitation réaliste. Elle ne remplace ni la recette finale ni les autorisations locales nécessaires.