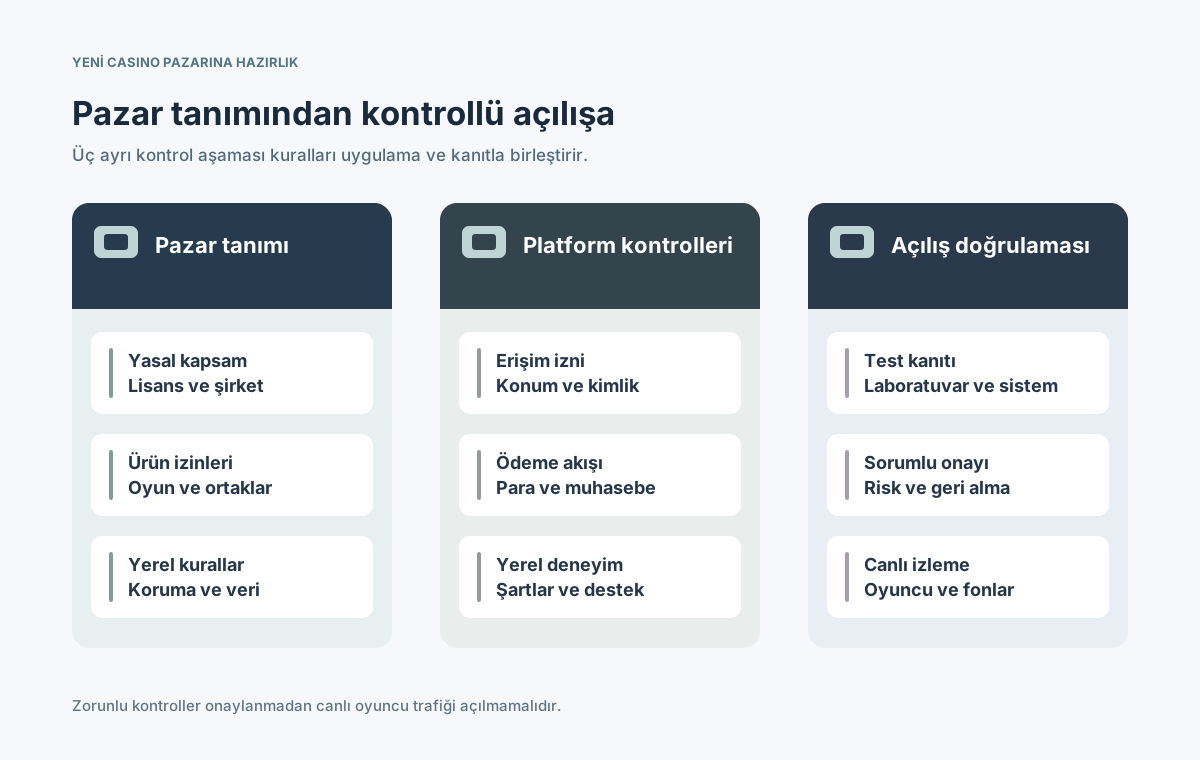
Bir ülkede sorunsuz çalışan casino platformu, başka bir pazarda otomatik olarak kullanılabilir veya hukuken uygun kabul edilemez. Lisans kapsamı, oyun türleri, oyuncu uygunluğu, ödeme araçları, kişisel veriler ve bağımsız test koşulları hedef ülkeye ve işletmeci yapısına bağlıdır. Bu yüzden ilk adım dil seçeneği eklemek değil, belirli şirket ve ürün için onaylanmış bir gereksinim matrisi hazırlamaktır. Aşağıdaki çerçeve yapılandırma, teknik test ve yayına alma kararlarını birleştirir; yerel hukuk danışmanlığının yerine geçmez. [1] [2] [3] [4] [5] [6] [7]
Yayın tarihi
Her yeni ülke için ayrı yetkilendirme, sistem ayarları ve test kanıtları gerekir.
İçindekiler
Yeni pazar için casino hazırlığı neyi ifade eder?
Hazırlık, belirli işletmeci, şirket, ürün ve yazılım sürümünün tanımlı bir ülkedeki uygun oyunculara hizmet sunabildiğini ve bunu kanıtlayabildiğini ifade eder. Müşterinin konumu, ürün ve sözleşme rolleri hangi kuralların geçerli olacağını etkiler. [1] [3]
Lisans, marka, oyun türleri, tedarikçiler, hedef kitle ve karar sahiplerini içeren pazar profili oluşturun. Açılışı engelleyen kuralları ticari iyileştirmelerden ayırın. İç teknik onay, gerekli resmi iznin veya bağımsız incelemenin yerini almaz. [2] [3]
Önce hangi düzenleyici gereksinimler belirlenmeli?
Hukuk ve uyum ekipleri ülkeyi, yetkili şirketi, izin verilen ürünleri, yaş ve koruma kurallarını, raporlamayı, kayıt saklamayı ve teknik testleri belirler. UK Gambling Commission standartları kendi faaliyet kapsamı için hazırlanmıştır; tüm dünya için ortak yasa değildir. [1] [2]
Alan
Belgelenecek karar
Sorumlu
Ülke ve kapsam
Nerede hizmet verilebilir?
Hukuk
İşletmeci izni
Şirket ve lisans durumu
Uyum
Oyunlar
İzinli tür ve kısıtlar
Ürün ve hukuk
Oyuncu güvenliği
Yaş, limit, dışlama
Güvenlik ekibi
Kayıt ve rapor
Kanıt ve bildirimler
Uyum ve veri
Teknik test
Standart ve laboratuvar
Mühendislik ve QA
Her koşul için kaynak, yürürlük tarihi, ülke, sorumlu, sistem kontrolü ve kanıt kaydedin. Belirsizlikleri HOLD durumunda tutun. Malta Gaming Authority B2C düzeni lisans kapsamıyla izin verilen oyun sınıflarının birlikte değerlendirilmesi gerektiğini gösterir. [3]
Oyun ve tedarikçi izinleri nasıl doğrulanır?
İşletmeci lisansı, yazılım tedariki, tekil oyun içerikleri ve ödeme anlaşmaları farklı izne tabi olabilir. Şirketleri, bölgeleri, oyun türlerini, sertifikaları ve marka haklarını inceleyin. Agregatör kataloğunda görünen oyun her ülkede yasal değildir. [1] [3]
Ülkeye özel izinli oyun, sağlayıcı ve özellik listesi tutun.
Sözleşmeleri işletmeci şirketi, alan adı ve yazılım sürümüyle eşleştirin.
Ülke ve oyuncu kısıtlarını oyun başlatma API'sinde sunucu tarafında uygulayın.
Onayı belirsiz oyunları sorumlu ekip karar verene dek engelleyin.
Yalnızca lobide oyun kartını gizlemek yeterli değildir. Cüzdan, yönetim paneli ve API üzerinden olumsuz senaryoları deneyin; çelişkili konum bilgilerinde izinsiz oyunu açmayın.
Platformun ülkeye özel yapılandırması nasıl ilerler?
Pazar açılışını sürümlenmiş ve onaylanmış bir ayar paketi olarak yönetin. Ürün bayrakları, erişim, ödeme, limit, sözleşme ve entegrasyonlar aynı sürümde izlenmelidir. Geri alma, mevcut mali kayıtları bozmamalıdır. [1] [6]
Pazar profilini ve zorunlu koşulların sınıflandırmasını onaylayın.
İşletmeci, marka, oyunlar, ortam ve tedarikçi kimliklerini ilişkilendirin.
KYC, cüzdan, limitler, izinler ve iletişim ayarlarını uyarlayın.
Gerçek ayarları test edin, kanıt alın ve aday sürümü sabitleyin.
⊕Diyagramı büyütOnaylı pazar profili kuralları belirler; canlı yapılandırma ayrı kontrol edilir.
Arayüz dili oyuncunun hukuki pazarını değiştirmemelidir. Uygunluk kararını hesap ve işlem sınırlarında saklayıp para yatırma ile oyun açılışında yeniden doğrulayın.
Ödeme, para birimi ve mutabakatta ne test edilir?
Yeni para birimi PSP sözleşmesini, yerel ödeme yöntemini, yatırma ve çekmeyi, ücretleri, iade işlemlerini ve banka mutabakatını etkiler. PCI DSS kapsamı, kart sahibi verilerinin gerçekten nasıl işlendiğine bağlıdır. [5]
Kontrol
Yerel soru
Kanıt
Ödeme yöntemi
İzin ve sözleşme var mı?
PSP testi
Para ve kur
Kim çevirir ve yuvarlar?
Ledger mutabakatı
Çekim
Hangi kontroller gerekli?
Onaylı örnekler
İade ve tekrar
Çift işlem nasıl önlenir?
Idempotency testi
Kart verisi
Hassas veriler nereden geçer?
PCI kapsamı
Para birimi kodu ile yerel gösterim biçimini ayırın. Unicode CLDR sayıları biçimlendirir, döviz kuru belirlemez. Ondalık hassasiyet, başarısız çekimler ve PSP belgeleriyle günlük mutabakat testlerini yürütün. [7]
KYC, AML ve oyuncu koruması nasıl uyarlanır?
Yaş ve kimlik doğrulama, yaptırım taraması, AML izlemesi, kendini dışlama ve oyun limitleri pazara özgü kurallarla uyumlu olmalıdır. FATF'nin 2026 raporu riskleri açıklar ancak bütün ülkeler için tek bir lisans kuralı koymaz. [4]
Yaş, kimlik, adres ve fon kaynağının ne zaman doğrulanacağını belirleyin.
Zorunlu limit ve dışlamaları tüm oyun kanallarında uygulayın.
Şüpheli işlem uyarılarını ve manuel inceleme yetkilerini test edin.
Karar gerekçelerini kaydedin, hassas belgeleri sınırlı erişimle koruyun.
Eski pazardaki KYC veya kısıt durumunu otomatik taşımayın. Bekleyen inceleme veya dışlama, API üzerinden başlatılan işlemlerde de etkili olmalıdır.
Dil, gizlilik ve veri yerleşiminde neler değişir?
Yerelleştirme şartları, destek hizmetini, kampanyaları, tarih ve tutarları, bildirimleri ve şikayet yollarını içerir. Tarayıcı dili konum kanıtı değildir. Veri amaçları, işleyenler, uluslararası aktarım ve saklama sürelerini uzmanlarla değerlendirin; EDPB açıklamaları ilgili AB hukuki kapsamına yöneliktir. [6]
Konu
Uygulama
Doğrulama
Dil
Anlaşılır koşullar
Yerel redaksiyon
Sayı ve tarih
Belirsiz olmayan biçim
Locale testi
Gizlilik
Amaç ve roller
Veri akış incelemesi
Veri konumu
İzinli barındırma
Tedarikçi kontrolü
Bildirimler
Açık haklar ve iletişim
Uçtan uca test
Dil tercihi, ülkede oynama hakkı ve muhasebe para birimi farklı alanlardır. E-posta, mobil uygulama, destek ve backoffice metinlerini de test edin. [7]
Açılış öncesi hangi test ve sertifikalar gerekir?
Hedef ülkeye göre bağımsız laboratuvar raporları, oyun sertifikaları, güvenlik kontrolleri veya düzenleyici kabul gerekebilir. UKGC test stratejisi belirli teknik standartlarla test yükümlülüklerinin nasıl eşleştirildiğini gösterir. [1] [2]
Üretime eşdeğer oyun, muhasebe ve yetki sürümlerini doğrulayın.
Yanlış ülke, yaş, engelli oyun ve başarısız ödeme senaryolarını çalıştırın.
Tekrar eden API çağrılarından sonra cüzdan ve oyun bakiyelerini uzlaştırın.
Sertifika, test raporu, imza ve açık istisnaları birlikte arşivleyin.
Başka sürüme veya başka şirkete ait eski sertifika genel onay değildir. Kapsamı, son geçerlilik tarihini ve kalan riskin sahibini kaydedin.
Açılışı, geri almayı ve izlemeyi kim yönetir?
Hukuk yetkiyi, uyum güvenlik önlemlerini, finans mutabakatı, mühendislik teknik durumu, operasyonlar müşteri hizmetlerini açıkça onaylamalıdır. Sessiz kalmak onay sayılmaz.
Sürümü sabitleyin ve tek bir go/no-go karar sorumlusu belirleyin.
Kurallar izin veriyorsa dar bir oyuncu grubuyla izlemeye başlayın.
Konum retlerini, oyun hatalarını, ödemeleri, dışlamaları ve şikayetleri izleyin.
Durdurma eşiklerini ve cüzdan güvenli geri alma adımlarını yazın.
Trafiği artırmadan önce bekleyen mali işlemleri uzlaştırın.
İlk dönemde günlük kontrol toplantıları yapın. Açık lisans veya oyuncu zararına ilişkin sorunlar, ticari sonuçlar iyi olsa da açılışı durdurmalıdır.
Son pazar hazırlığı listesinde neler olmalı?
Son kontrol listesi sadece yeşil kutulardan değil, doğrulanabilir delillerden oluşmalıdır. Her madde şirket, ülke, sürüm, sorumlu ve test sonucuna bağlanmalıdır. Açık zorunlu koşul sürümü engeller.
Hukuk: lisans, oyun ve tedarikçi sözleşmeleri, bölgesel sınırlar.
Oyuncu: KYC/AML, yaş, limit, dışlama, gizlilik ve yerel yardım.
Finans: PSP, para birimi, yatırma, çekim ve mutabakat.
Teknik: yerelleştirme, sertifika, güvenlik ve izleme.
Yönetişim: karar imzaları, nöbet, olay yönetimi ve geri alma.
Bütün kritik koşullar karşılandığında onay tarihini ve yapılandırma karmasını saklayın. Yasalar, oyun kapsamı veya yazılım değişirse ilgili doğrulamaları yeniden çalıştırın.